La gestione unificata dell’ endpoint e (UEM) è un approccio globale alla gestione dei dispositivi dell’ endpoint e da un’unica console, inclusi laptop, computer desktop, smartphone e tablet. Integrando i processi e gli strumenti di gestione in un’unica soluzione centralizzata, l’UEM aiuta le organizzazioni a migliorare la propria capacità di controllare, aggiornare e proteggere i dispositivi, riducendo al contempo i costi grazie al consolidamento degli strumenti necessari e all’ottimizzazione dei flussi di lavoro, fornendo una visibilità e un controllo completi sui dispositivi, indipendentemente dalla loro ubicazione.
La popolarità dell’UEM riflette le crescenti esigenze degli ambienti di lavoro odierni, in cui la gestione di dispositivi eterogenei all’interno di un’unica piattaforma è diventata essenziale, poiché le organizzazioni si adattano alla complessità, alla portata e alla velocità degli ambienti digitali.
Ciò vale in particolare per i reparti IT che gestiscono macro-tendenze quali le politiche BYOD (Bring Your Own Device), i dispositivi IoT (Internet of Things), gli spazi di lavoro ibridi e le infrastrutture basate sul cloud.
Questo articolo Le consentirà di comprendere più a fondo lo stato attuale dell’UEM, compresa la sua storia, le differenze tra l’UEM e altre soluzioni, le caratteristiche principali e le prossime tappe nell’evoluzione della gestione e della sicurezza dell’ endpoint , al fine di aiutare le organizzazioni a rispondere in modo efficace alle esigenze degli ambienti odierni, alle minacce e alle sfide aziendali.
Che cos’è l’UEM?
UEM è stata la prima soluzione di gestione “ endpoint ” del suo genere a fornire una piattaforma unificata in cui le organizzazioni potessero supervisionare una vasta gamma di dispositivi “ endpoint ” in un’unica vista, compreso il monitoraggio degli endpoint in diverse sedi e con diversi sistemi operativi connessi alla rete: dai laptop aziendali con sistema operativo “ Windows ” o “macOS”, ai dipendenti in remoto che controllano la propria posta elettronica su smartphone Android e Apple, fino ai server che ospitano importanti dati aziendali con sistema operativo “ Linux”.
Il software UEM è nato in risposta a un panorama sempre più ampio di dispositivi mobili e on-premises. Prima dell’introduzione dell’UEM, le organizzazioni dovevano affidarsi a diversi strumenti di gestione endpoint per ottenere visibilità sui vari tipi di dispositivi e, anche in tal caso, la completezza di tali panoramiche era discutibile.
Questo mosaico di soluzioni non solo ha lasciato i team IT e di sicurezza con dati incompleti, ma ha anche limitato il loro controllo su tali endpoint e ha ulteriormente frammentato i team che già operavano in compartimenti stagni all’interno dell’organizzazione.
L’UEM è stata sviluppata per integrare e potenziare le funzionalità esistenti di soluzioni quali la gestione dei dispositivi mobili (MDM) e la gestione della mobilità aziendale (EMM). Grazie a questa capacità unica di centralizzare e consolidare i processi e gli strumenti di gestioni endpoint , l’UEM consente alle organizzazioni di mantenere più facilmente lo stato di integrità dei dispositivi, Enforce applicare le politiche di sicurezza e gestire la conformità su tutti i dispositivi.
Nella sezione successiva approfondiremo la conoscenza di questi strumenti di “ endpoint ” e scopriremo perché la loro combinazione con altre funzionalità essenziali, finalizzata alla creazione di una visione unificata, ha rivoluzionato la gestione dei dispositivi “ endpoint ” così come la conosciamo.
Quali sono le differenze tra MDM, EMM e UEM?
MDM ed EMM sono soluzioni distinte progettate per gestire e proteggere i dispositivi mobili endpoint , ma differiscono per ambito di applicazione e funzionalità:
- L'MDM ( ) si concentra specificatamente sulla gestione dei dispositivi mobili, quali smartphone e tablet. Le soluzioni MDM forniscono strumenti per la registrazione dei dispositivi, la configurazione delle impostazioni, la distribuzione delle applicazioni e l’applicazione delle politiche di sicurezza, al fine di garantire che i dispositivi mobili siano sicuri e conformi agli standard aziendali.
Tuttavia, questa gestione a livello di dispositivo risulta insufficiente per le organizzazioni che intendono gestire le applicazioni e i dati a cui i dispositivi mobili accedono, oppure che necessitano di funzionalità di sicurezza più avanzate per proteggersi da minacce sempre più sofisticate o per reagire ad esse.
EMM
rappresenta un’evoluzione dell’MDM che include funzionalità aggiuntive per la gestione delle applicazioni mobili, dei contenuti e della sicurezza. Grazie all’integrazione di funzionalità quali la gestione delle applicazioni mobili (MAM), la gestione dei contenuti mobili (MCM) e il rilevamento delle minacce mobili (MTD), le soluzioni EMM offrono un approccio più olistico alla gestione dei dispositivi mobili e alla sicurezza dei dati.
Sebbene le soluzioni EMM offrano un maggiore controllo sui dispositivi mobili e sui dati a cui questi accedono, oltre a fornire funzionalità di sicurezza più avanzate rispetto alle soluzioni MDM, esse si concentrano principalmente sulla gestione degli endpoint mobili.
L’UEM ( ) rappresenta l’evoluzione delle soluzioni MDM ed EMM, nate per rispondere alla crescente esigenza di gestire una gamma più ampia di dispositivi " endpoint " da un’unica piattaforma. UEM raggiunge questo obiettivo combinando e ampliando le funzionalità MDM ed EMM per includere tipologie di dispositivi che vanno oltre quelli mobili, nonché centralizzando il monitoraggio e il controllo dei numerosi e diversi tipi di dispositivi con i loro vari sistemi operativi, indipendentemente dalla loro ubicazione — una capacità mai raggiunta prima in un’unica soluzione.
Avendo ben compreso la loro importanza nella gestione dei vari dispositivi, esaminiamo ora le funzionalità specifiche delle soluzioni UEM. Illustreremo inoltre i limiti delle soluzioni UEM tradizionali e la necessità di dare priorità a una migliore endpoint sicurezza ricorrendo a soluzioni di nuova generazione.
Quali sono le caratteristiche principali di una soluzione UEM?
Le soluzioni UEM convenzionali offrono una serie di funzionalità e vantaggi derivanti principalmente dalla capacità di rivoluzionare il modo in cui le organizzazioni gestiscono i propri dispositivi attraverso una piattaforma centrale, tra cui:
- Monitoraggio completo delle prestazioni: Grazie all’UEM, le organizzazioni possono garantire che tutti i dispositivi ricevano lo stesso livello di attenzione e gli aggiornamenti necessari, indipendentemente dalla loro ubicazione. Questa funzionalità risulta particolarmente preziosa per le organizzazioni con una forza lavoro distribuita o con attività a livello globale.
- Ottimizzazione dei processi: Integrando diversi strumenti e processi di gestione in un’unica piattaforma, l’UEM riduce la complessità derivante dalla gestione di molteplici soluzioni puntuali. I team IT non devono più destreggiarsi tra sistemi di gestione dell’ endpoint e disparati, il che aiuta le organizzazioni a identificare e risolvere rapidamente le vulnerabilità, applicare le patch e distribuire gli aggiornamenti software fondamentali per mantenere un elevato livello di sicurezza.
- A sostegno delle iniziative di sicurezza di base: La piattaforma centralizzata UEM consente alle organizzazioni di garantire l’adozione di numerose misure di sicurezza fondamentali, quali la corretta configurazione dei dispositivi, l’implementazione degli aggiornamenti software, l’applicazione delle politiche di sicurezza e il rispetto delle normative di conformità. Tuttavia, non tutte le soluzioni UEM sono in grado di coprire pienamente tutti gli aspetti necessari a supportare una moderna gestione della sicurezza endpoint.
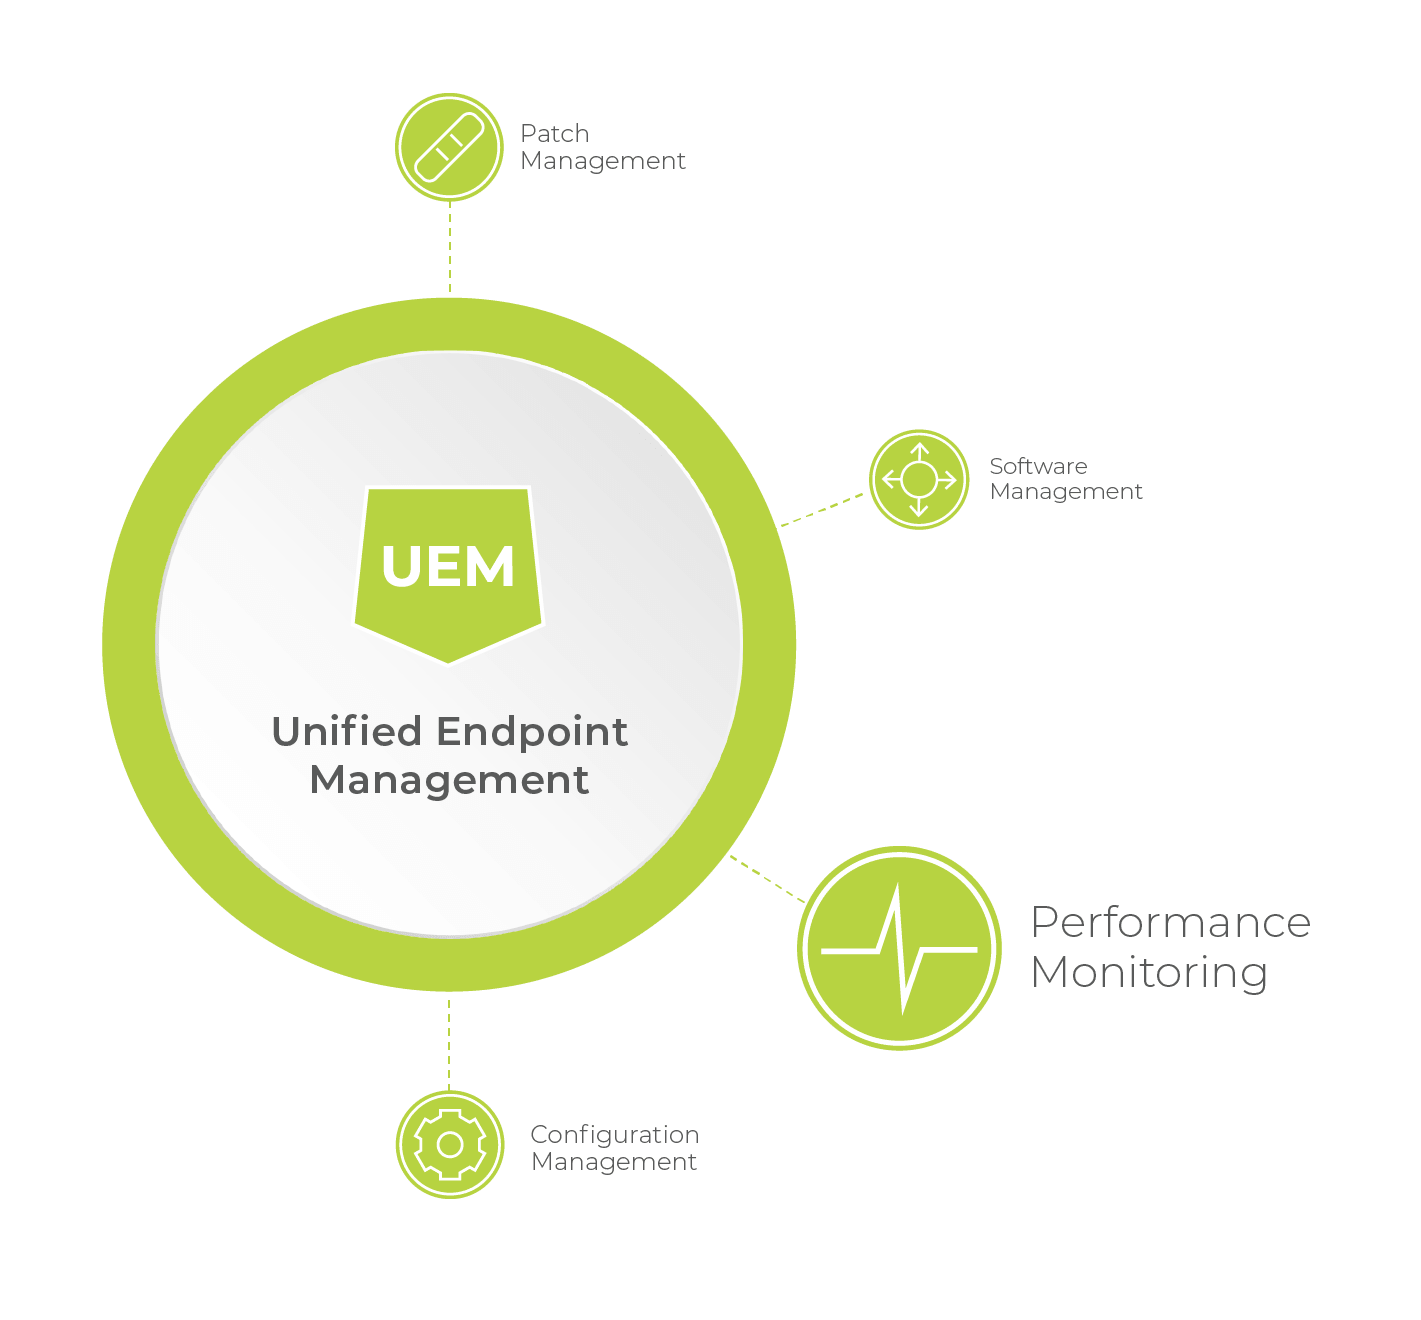
Come potete vedere, il vero valore dell’UEM risiede nella sua capacità fondamentale di integrare diverse funzionalità di gestione “ endpoint ” in un’unica soluzione coerente.
Sebbene l’UEM abbia raggiunto un traguardo significativo grazie al consolidamento della gestione dei dispositivi, nella prossima sezione analizzeremo perché le soluzioni UEM tradizionali spesso non dispongano di funzionalità di sicurezza avanzate e, così come l’UEM ha fatto per l’MDM e l’EMM, come potrebbe presentarsi l’evoluzione della gestione dell’ endpoint .
L’UEM migliora la sicurezza aziendale?
Gli strumenti UEM hanno rivoluzionato la capacità delle organizzazioni di gestire in modo efficace i propri ecosistemi di dispositivi eterogenei, centralizzando gli strumenti e i controlli di gestioni endpoint i in un’unica soluzione, in grado di contribuire a migliorare la capacità di ottimizzare numerosi processi di sicurezza.
Tuttavia, è importante riconoscere i limiti delle soluzioni UEM convenzionali nel fornire funzionalità avanzate di sicurezza " endpoint ", semplicemente perché l’UEM non è stato progettato a tale scopo.
Ad esempio, garantire la gestione dell'infrastruttura cloud rappresenta una sfida relativamente nuova per le organizzazioni moderne. Le soluzioni UEM che non soddisfano tali requisiti possono potenzialmente creare vulnerabilità di sicurezza a causa di carenze in termini di visibilità e controllo.
Inoltre, sebbene l’UEM fornisca una piattaforma unificata per la gestione degli endpoint, le soluzioni UEM tradizionali potrebbero non offrire funzionalità di automazione e non disporre della velocità e dell’affidabilità necessarie per rispondere rapidamente alle minacce emergenti o per prevenire gli attacchi risolvendo le vulnerabilità critiche.
«L’UEM continuerà a evolversi per soddisfare le esigenze sempre più complesse della gestione dell’ endpoint.»GigaOm, The Evolution of Endpoint Management1
Analogamente a come l’UEM colma le lacune nella visibilità dell’ endpoint , diversi strumenti di gestione dell’ endpoint di nuova generazione — , il rilevamento e la risposta endpoint (EDR),, il rilevamento e la risposta estesi (XDR) e, più recentemente, la gestione convergente dell’ endpoint (XEM) — hanno fatto il loro ingresso sul mercato; ciascuno di essi si è evoluto per fornire una gestione più completa dell’ endpoint e soluzioni di sicurezza avanzate, al fine di garantire una protezione completa contro le minacce in continua evoluzione.
Ad esempio, le soluzioni avanzate di gestione dell’ endpoint , come XEM, sono progettate per avvalersi dell’apprendimento automatico e delle analisi basate sull’intelligenza artificiale al fine di supportare il monitoraggio in tempo reale, il rilevamento basato sul comportamento e le risposte automatizzate, con l’obiettivo di prevedere e mitigare le nuove minacce, trasformando così l’approccio alla sicurezza dell’ endpoint da reattivo a proattivo.
Sebbene sul mercato siano disponibili numerosi strumenti per la gestione dell’ endpoint e e la sicurezza dell’ endpoint e — da quelli progettati per casi d’uso specifici, come il rilevamento di malware noto su un singolo endpoint , a sistemi realizzati per Detect e per risolvere automaticamente le violazioni della sicurezza informatica — con l’evolversi della tecnologia e delle minacce, le soluzioni di gestione dell’ endpoint e devono continuare ad adattarsi alle nuove sfide e basarsi sulla capacità rivoluzionaria introdotta dall’UEM, che consente alle organizzazioni di gestire in modo efficace e centralizzato i propri ecosistemi di dispositivi eterogenei.
Tanium , rappresenta una soluzione unificata per la gestione dell’ endpoint ?
Sebbene l’UEM rappresenti il culmine di anni di evoluzione tecnologica nella gestione dei dispositivi degli utenti finali, è emersa una nuova esigenza volta a garantire la sicurezza e le prestazioni previste in ambienti digitali sempre più complessi.
Tanium ha risposto con “ Converged Endpoint Management ” (XEM), la nostra piattaforma di nuova generazione che offre funzionalità UEM essenziali, oltre a caratteristiche fondamentali per la gestione e la sicurezza dell’ endpoint , al fine di affrontare i principali casi d’uso con cui le organizzazioni si trovano a confrontarsi oggi, garantendo al contempo un controllo senza soluzione di continuità su tutti i dispositivi per ottimizzare ulteriormente le operazioni, fornendo:
- Visibilità e controllo completi per ridurre la superficie di attacco e consentire una risposta più rapida alle minacce alla sicurezza e alle interruzioni operative, nonché la loro risoluzione
- Una piattaforma unica per la gestione di dispositivi e applicazioni semplifica le attività amministrative e riduce la complessità operativa e i costi (ad esempio, costi di licenza, server superflui, ecc.), garantendo al contempo l’uniformità a livello aziendale e riducendo al minimo il rischio di violazioni della conformità
- Migliora l’esperienza digitale dei dipendenti (DEX) di , automatizzando i flussi di lavoro self-service, consentendo ai dipendenti di risolvere i problemi in modo rapido ed efficiente e raccogliendo feedback per migliorare continuamente l’esperienza utente, fornendo un monitoraggio endpoint e una gestione completi di , al fine di garantire un ambiente di lavoro digitale fluido e produttivo
- Automatizza la gestione delle patch per garantire che il software disponga delle più recenti correzioni di sicurezza, riducendo il rischio di violazioni e migliorando la stabilità e le prestazioni del sistema grazie alla risoluzione di bug e al miglioramento delle funzionalità
- Automatizzare altri processi chiave, quali la distribuzione remota di software e la configurazione dei dispositivi, per consentire ai team di dedicarsi ad attività più strategiche
- Supportare un modello di sicurezza Zero-Trust a livello aziendale, garantendo il rispetto globale dei protocolli di autenticazione, dei requisiti interni e normativi e degli obblighi di conformità, al fine di ridurre al minimo le sanzioni per inadempienza
- Integrazione con i principali partner per potenziare le funzionalità relative alla gestione delle identità e degli accessi (IAM) e agli strumenti di gestione dei dispositivi, tra cui Microsoft Intune per MDM e MAM, al fine di garantire una visibilità completa su tutti gli endpoint e consentire un rilevamento e una risoluzione più rapidi delle minacce, fornendo dati in tempo reale e una visione completa dell’ambiente IT
[Scoprite le nostre integrazioni con i partner]
Il futuro dell’UEM: la gestione unificata di endpoint di nuova generazione
Ai reparti IT è sempre stato richiesto di ottenere di più con meno risorse — tra cui il monitoraggio, la protezione, l’aggiornamento e l’esecuzione di altre attività fondamentali relative alla gestione del ciclo di vita dell’ endpoint , quali l’onboarding, il provisioning, il deprovisioning e l’applicazione delle patch — in modo rapido su decine o centinaia di migliaia di dispositivi (e tale numero è in continua crescita).
Sebbene le aspettative non siano cambiate, ciò che è mutato è la forza lavoro sempre più dispersa, il crescente esercito di cyber-aggressori che sfruttano l’intelligenza artificiale e l’esplosione del numero di endpoint e servizi applicativi, sia gestiti che non gestiti, tutti pronti a mettere a dura prova e a mettere alla prova le capacità delle soluzioni convenzionali di gestione unificata degli endpoint ( endpoint ), come l’UEM.
Con l’aumentare della domanda di una maggiore sicurezza e gestione dell’ endpoint , le soluzioni UEM tradizionali devono evolversi nuovamente.
La gestione autonoma degli endpoint (AEM) rappresenta il futuro della gestione degli " endpoint ". AEM integra soluzioni di monitoraggio e protezione di tipo " endpoint " con funzionalità avanzate di automazione e analisi basate sull'intelligenza artificiale, al fine di semplificare la gestione dei dispositivi e migliorare la sicurezza riducendo le potenziali vulnerabilità, ottimizzando le operazioni e generando valore per l'azienda.
Tanium È in prima linea in questa trasformazione grazie al nostro framework AEM, che consentirà alle organizzazioni di mantenere una visibilità e un controllo costanti sui propri ambienti endpoint . Questo quadro di riferimento consente alle organizzazioni di stabilire politiche aziendali, definire le regole di governance e le autorizzazioni necessarie, nonché di prendere decisioni in base al proprio livello di fiducia nell’autonomia.
La convergenza tra gestione degli endpoint , sicurezza e analisi in tempo reale trova la sua concretizzazione nella soluzione XEM di Tanium , che offre una piattaforma completa per la gestione e la protezione di tutti gli endpoint. Questo approccio integrato va oltre la tradizionale gestione unificata delle infrastrutture (UEM), fornendo una soluzione proattiva, intelligente e automatizzata che si adatta alle esigenze in continua evoluzione dei moderni ambienti IT.
1https://gigaom.com/2024/01/30/the-evolution-of-endpoint-management/
La differenza di Tanium risiede nella nostra capacità di fornire dati e approfondimenti in tempo reale provenienti dall’ Tanium XEM, al fine di formulare raccomandazioni e automatizzare le azioni sulla base di analisi basate sull’intelligenza artificiale, dei tassi di successo dei colleghi e delle soglie di rischio dei clienti.
Per saperne di più sul futuro autonomo di Converged Endpoint Management, , ci contatti per una demo personalizzata all’indirizzo.

