Endpoint Management consente ai team IT di gestire i dispositivi dell’organizzazione endpoint — inclusi laptop, tablet, PC, server e dispositivi “bring your own device” (BYoD) — da un unico punto di controllo.
Ma non è possibile gestirli se non si riesce a individuarli. Individuarli è proprio l’obiettivo del processo di individuazione e inventario delle risorse .
E vi sono molti strumenti sul mercato che sostengono di svolgere tale funzione, ma che non garantiscono la visibilità necessaria per monitorare gli endpoint alla ricerca di minacce attive e potenziali vulnerabilità.
In questo blog illustreremo i limiti degli strumenti tradizionali di individuazione e inventario delle risorse e come ottenere la visibilità necessaria grazie a Tanium.
Tre motivi per cui la maggior parte degli strumenti di individuazione e inventario delle risorse non è all’altezza
Che lavoriate per un’azienda di medie dimensioni o per un’organizzazione più grande, è probabile che il vostro ambiente endpoint sia in fase di espansione.
Si tratta di un obiettivo in continuo movimento, il che, di per sé, rende difficile monitorarlo e controllarlo. Inoltre, non si tratta solo del numero di endpoint. Anche gli endpoint sono diventati molto più eterogenei, spaziando dai telefoni cellulari ai servizi cloud.
Di conseguenza, le organizzazioni di ogni tipo si trovano a dover gestire risorse e software remoti, virtuali e BYoD — alcuni approvati, altri no. Shadow IT, dispositivi non autorizzati... là fuori è una vera e propria giungla.
Gli strumenti tradizionali faticano a mettere ordine nel caos odierno dell’ endpoint . Ecco perché.
Non sanno dove guardare.
Gli strumenti tradizionali spesso non tengono conto di molte risorse e dei relativi dettagli. Hanno difficoltà a raccogliere le informazioni giuste oppure, in genere, il processo richiede troppo tempo o consuma troppa larghezza di banda. È raro che le informazioni siano in tempo reale. Inoltre, gli strumenti tradizionali spesso non sono in grado di rilevare i dispositivi di rete sconosciuti.
Sono “disorientati” dai cambiamenti nell’ambiente.
Gli strumenti tradizionali di gestione “ endpoint ” possono spesso incontrare difficoltà nel monitorare e inventariare le risorse che si disconnettono regolarmente dalla rete centrale o che non si comportano come le risorse on-premises convenzionali. Anche le reti remote o interne che non sono state configurate per la revisione rimangono nascoste.
Non vanno d’accordo.
Una soluzione completa richiede l'utilizzo di diversi strumenti che, in genere, non si integrano tra loro in modo fluido. Gli strumenti aggiuntivi spesso gravano sulla larghezza di banda della rete a causa di attività ridondanti. Spesso i team devono ricorrere a interventi manuali che coinvolgono più team per produrre report su fogli di calcolo o altre soluzioni improvvisate.
Nove modi in cui Tanium può esservi d’aiuto
Tanium Asset "Discovery and Inventory" offre una panoramica completa, affidabile e utilizzabile del Suo ambiente endpoint . La sua tecnologia analizza in modo efficiente le aree della rete in cui i comuni strumenti di endpoint potrebbero non sapere come o dove cercare i dispositivi “nascosti”, compresi gli endpoint che non comunicano correttamente tramite i metodi tradizionali.
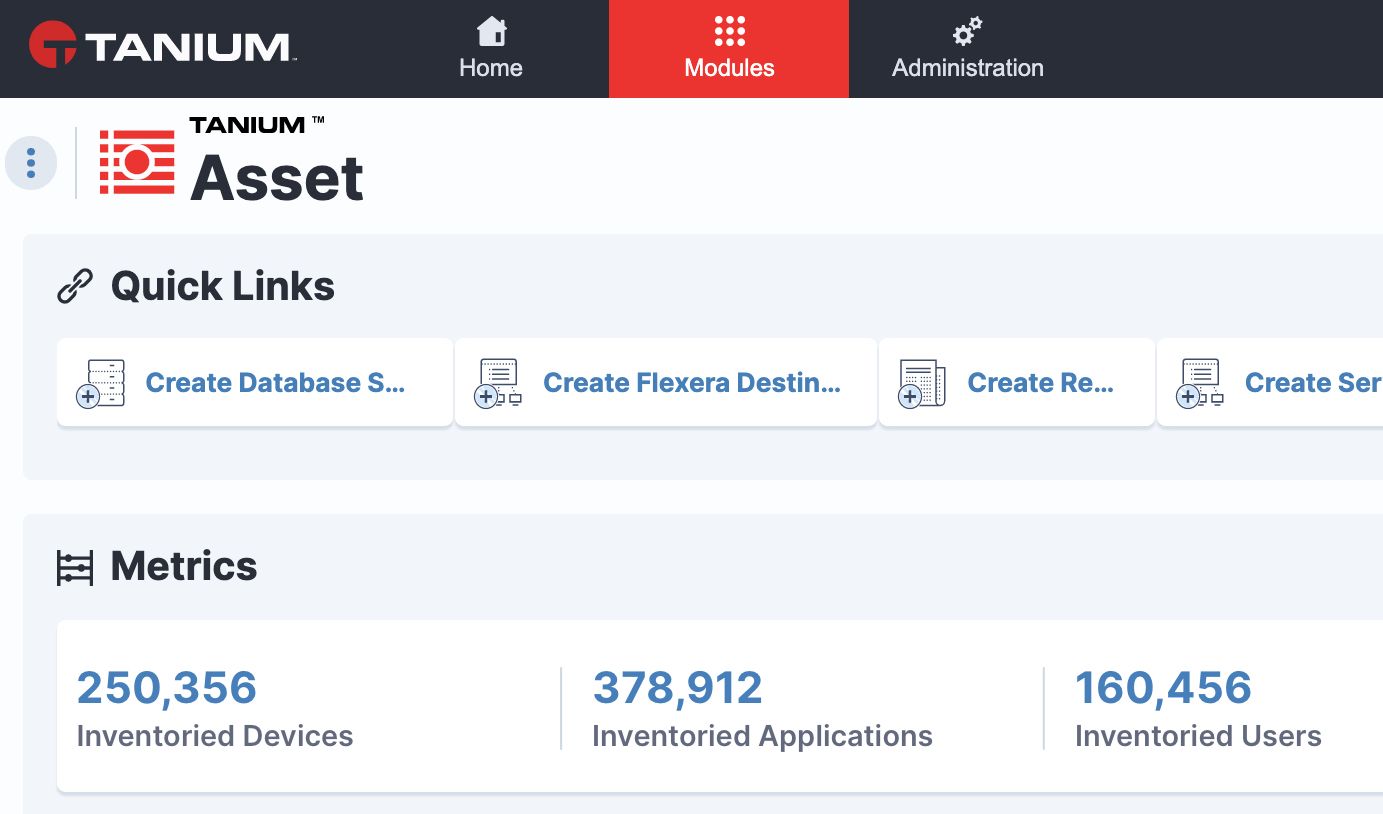
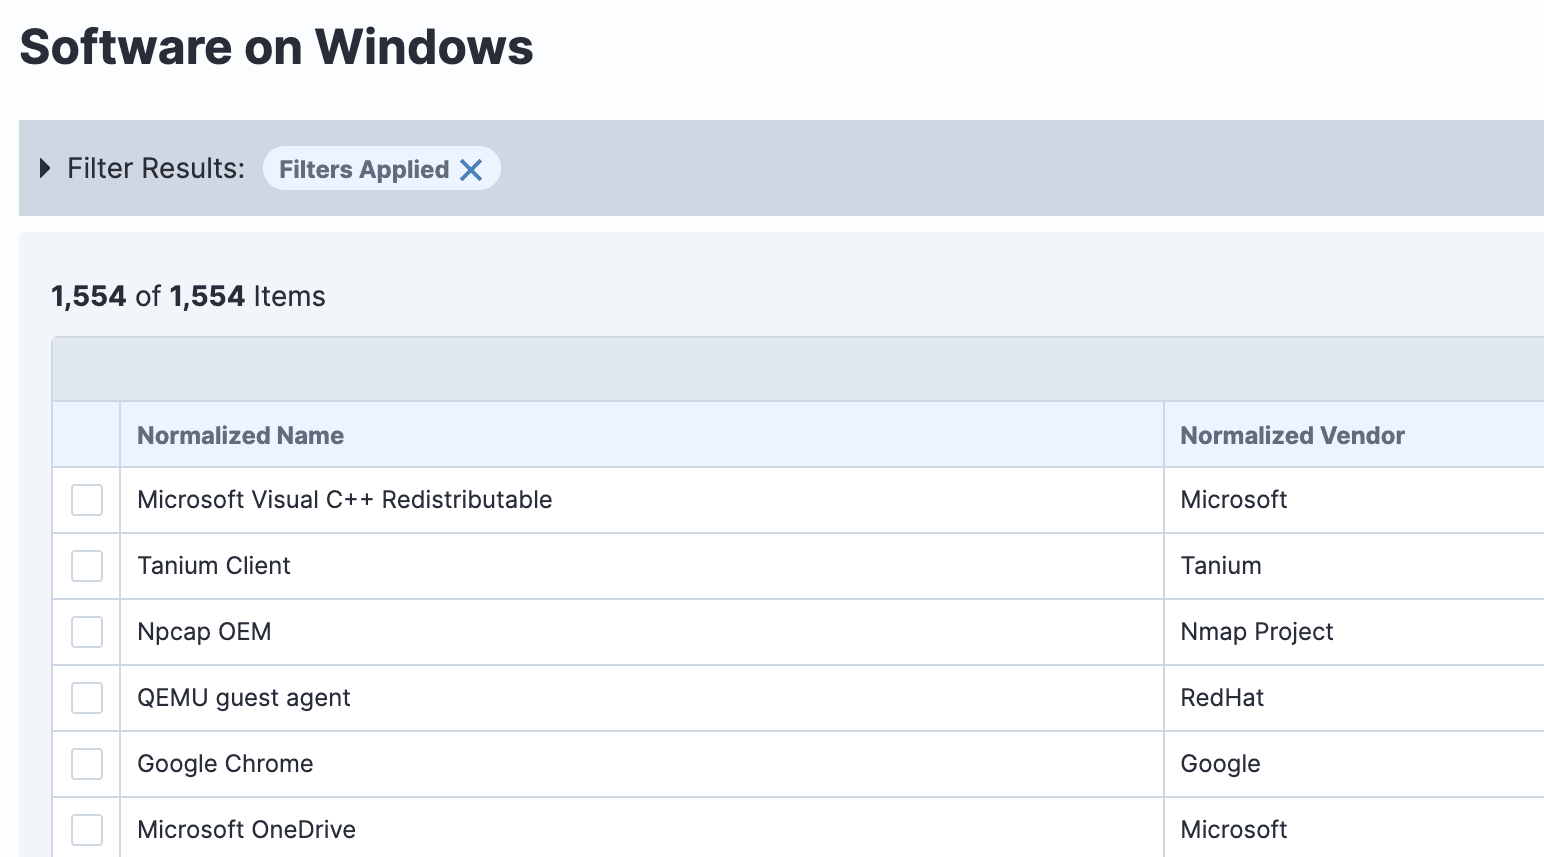
Tanium fornisce inoltre ulteriori dettagli contestuali su ciascun endpoint — tra cui le configurazioni hardware, il software installato e le modalità di utilizzo di tale software in intervalli di 30, 60 e 90 giorni.
Senza compromettere le prestazioni della rete, Tanium può aiutarLa a:
1. Individuare gli endpoint sconosciuti. Identifichi il 10-20 % in più di endpoint nel Suo ambiente rispetto a quelli di cui è attualmente a conoscenza. Se non lo vedete, non potete proteggerlo.
2. Raccogliete i dati in modo coerente. Creino un’unica fonte di riferimento che fornisca un quadro aggiornato e affidabile dell’intero ambiente.
3. Catalogare i beni smarriti. Mantenete un inventario accurato delle risorse remote ovunque e in qualsiasi momento, acquisendo al contempo una visione chiara dello stato di tali risorse.
4. Aumentare la percentuale di endpoint gestiti. Riducano i rischi proteggendo e gestendo un numero maggiore dei propri endpoint grazie a funzionalità flessibili di individuazione e automazione.
5. Ridurre il tempo medio di gestione. Identifichi rapidamente i nuovi endpoint che entrano nel Suo ambiente e li tenga sotto controllo.
6. Monitorare l'utilizzo del software e la percentuale di copertura. Monitorate l'utilizzo e la percentuale di software installato ma non utilizzato su ciascuno dei vostri endpoint.
7. Riassegnare le risorse. Smettete di dedicare il 90 % del vostro tempo alla raccolta dei dati e mettete invece quei dati al lavoro.
8. Ottimizzare gli investimenti. Analizzi i dati relativi all’utilizzo delle risorse hardware e software per ottimizzare la spesa e trarre ulteriore valore dalle soluzioni esistenti grazie a integrazioni affidabili.
9. Ridurre i rischi e le inefficienze. Centralizzare la visibilità e il controllo delle risorse gestite e non gestite. Promuovete la coerenza ed eliminate la variabilità e le congetture.
Creare un inventario completo delle risorse attraverso un semplice ciclo in quattro fasi
Tanium offre funzionalità di individuazione e inventario delle risorse la cui efficacia aumenta con il protrarsi dell’utilizzo della piattaforma. Man mano che il vostro processo si affina, creerete un numero sempre maggiore di report standardizzati che informano le parti interessate, segnalando loro in tempo reale le azioni da intraprendere.
Molti dei nostri clienti utilizzano la seguente procedura per ottenere un maggiore controllo sulle proprie risorse:
FASE 1. Si garantisca la visibilità effettuando una scansione iniziale completa dell’intero ambiente.
FASE 2. Individuate i problemi individuando le risorse sconosciute, non gestite e vulnerabili presenti nell’ambiente.
FASE 3. Protegga i Suoi dispositivi e gli altri endpoint colmando le vulnerabilità e assicurando il massimo controllo possibile sugli endpoint sconosciuti e non gestiti.
FASE 4. Istituire un monitoraggio continuo delle risorse; ripetere questo ciclo man mano che vengono aggiunte nuove risorse e quelle già note cambiano stato.
Tanium Asset La funzione "Discovery and Inventory" fa parte della piattaforma di gestione e sicurezza degli endpoint " Tanium "
La piattaforma " Tanium Platform " offre una suite modulare di servizi che possono essere adottati singolarmente per soddisfare le vostre esigenze più urgenti in materia di operazioni IT o sicurezza.
L’ Tanium Platform è in grado di colmare le lacune presenti nei processi di gestione dell’ endpoint e già esistenti all’interno di un’organizzazione, fornendo al contempo un ampio portafoglio di funzionalità aggiuntive.
Tanium è stato realizzato su un’architettura ultraveloce, scalabile e moderna, progettata per affrontare le sfide specifiche degli attuali ambienti di elaborazione in cloud ( endpoint ) in continua espansione, dinamici e distribuiti. Supporta un’ampia gamma di sistemi operativi, server e infrastrutture di rete basate sul cloud IaaS .
Tanium Platform offre visibilità e controllo in tempo reale su ambienti che comprendono da migliaia a milioni di endpoint, combinando una raccolta di dati accurata e aggiornata con una suite flessibile di funzionalità di risoluzione remota dei problemi, implementate tramite un unico agente e gestite attraverso una console unificata.
Tanium è stato progettato per affrontare le sfide odierne
Tanium è in grado di fornire un processo di individuazione e inventario delle risorse fondamentale, olistico ed efficace per le infrastrutture digitali più esigenti e complesse. Come i nostri clienti ben sanno, le nostre soluzioni, i nostri moduli e i nostri flussi di lavoro pronti all’uso forniscono gli strumenti necessari per ottenere una visibilità contestualizzata delle loro operazioni IT.
Visiti il nostro sito web per saperne di più su , Tanium Asset , Discover e su Inventory o ; si registri oggi stesso per una demo su .
Potete inoltre leggere il mio altro articolo sul blog “ : l’igiene informatica inizia con l’individuazione e l’inventario dell’ Asset ”.

