Gli strumenti di rilevamento e risposta sugli endpoint (EDR) sono progettati per Detect individuare attività dannose. Ma cosa protegge i Suoi punti ciechi in cui oggi si nascondono gli aggressori?
La Sua organizzazione necessita di uno strumento in grado di individuare e risolvere le azioni compiute dagli aggressori (si apre in una nuova scheda) o persino di individuare dove si nascondono attualmente nel Suo ambiente IT. La soluzione adeguata offre funzionalità di visibilità, analisi e correzione relative agli endpoint dei dispositivi della Sua azienda — ovunque essi si trovino.
Il presente articolo tratta i seguenti argomenti:
- Che cos’è “ EDR ” e quali requisiti sono trattati in “ EDR ”
- Quali lacune colma Tanium Incident Response che EDR non riesce a colmare
- Perché ha ancora bisogno di Tanium Incident Response se dispone già di EDR
Che cos’è “ EDR”?
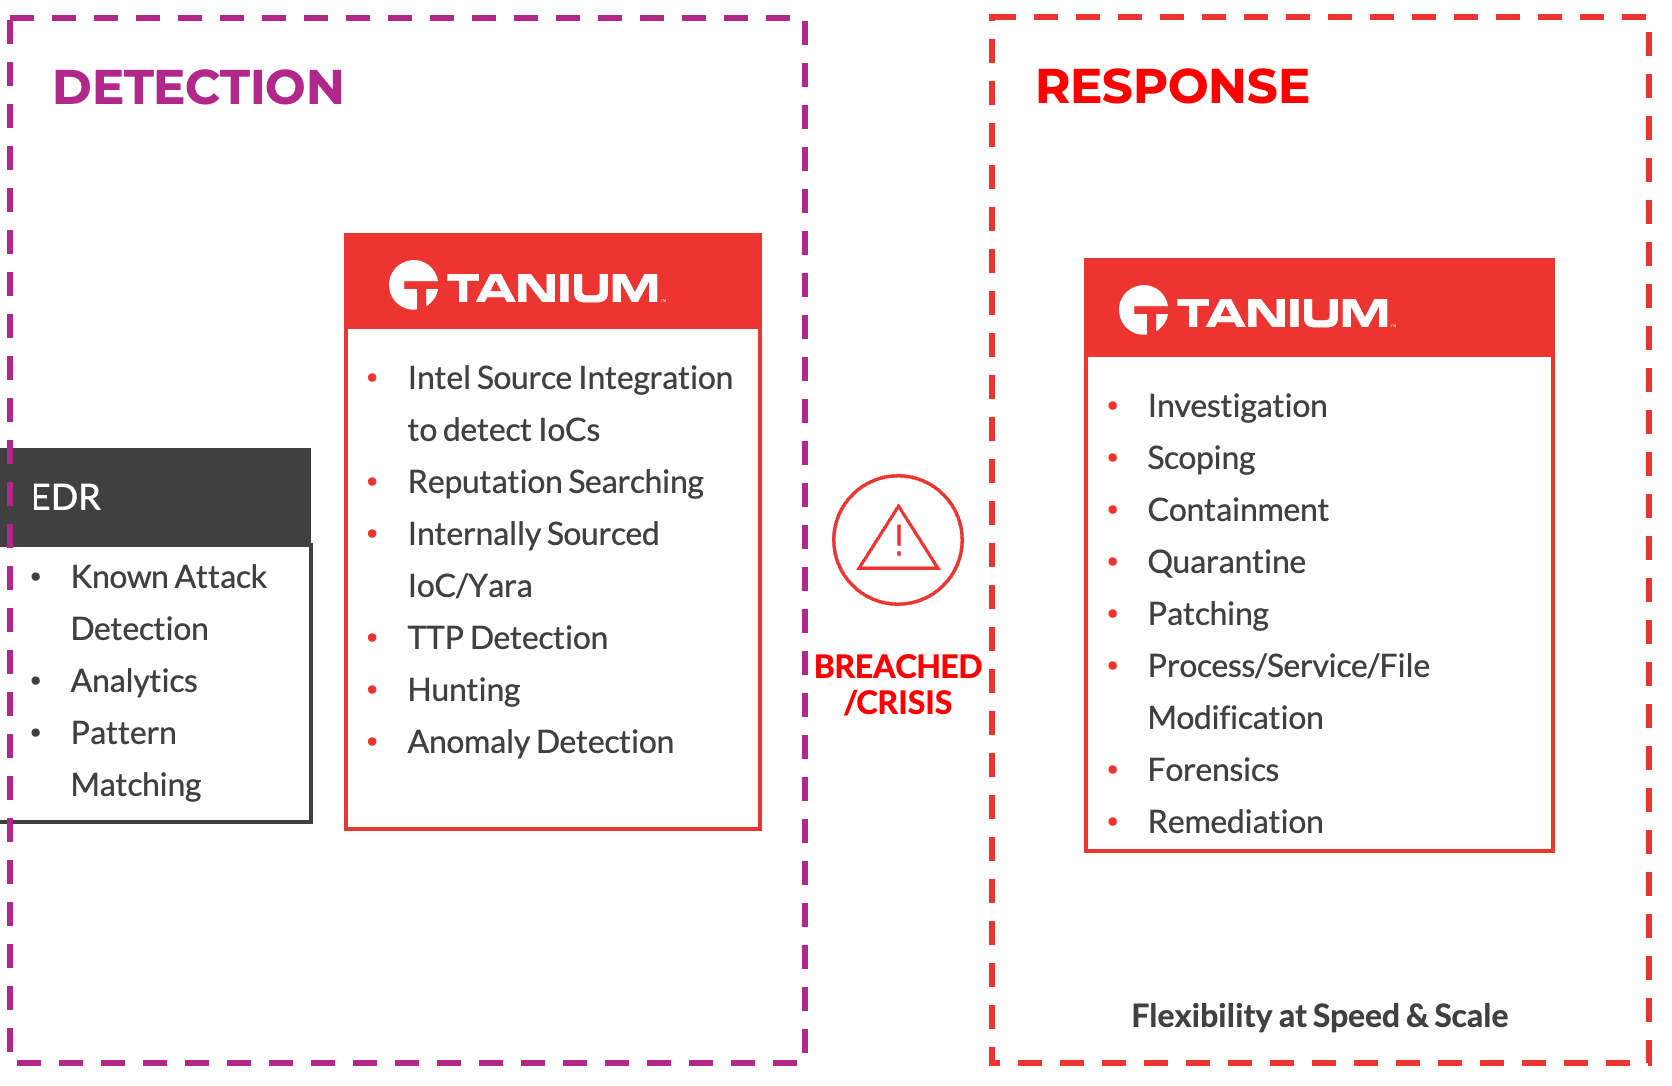
La maggior parte delle soluzioni di tipo “ EDR ” consiste in motori di registrazione di tipo “ endpoint” che utilizzano metodi euristici (il cui livello di sofisticazione si colloca a metà strada tra le regole e gli algoritmi di machine learning [ML] generati da reti neurali ) per individuare le attività dannose “note”.
Tuttavia, questo tipo di attrezzatura presenta alcune limitazioni. In primo luogo, in un ambiente esistono numerosi punti ciechi in cui gli autori degli attacchi possono nascondersi, poiché gli strumenti di monitoraggio delle attività ( EDR ) sono stati progettati per “rilevare” solo determinati tipi di attività in esecuzione: il loro scopo è infatti quello di individuare le minacce già note.
Inoltre, la maggior parte delle soluzioni EDR limita le attività che vengono registrate e conservate, al fine di ridurre il consumo di larghezza di banda e di spazio di archiviazione, compreso il numero di giorni.
Tenendo presente quanto sopra, elenchiamo a grandi linee i requisiti EDR che soddisfa:
- Rilevamento automatizzato e semplificato di modelli relativi a tipi noti di attacchi dannosi, che consente la classificazione e l’analisi di tali avvisi.
- ad esempio, un file aperto dal Cestino, l’esecuzione tramite “ PowerShell”, exploit senza file e attacchi di tipo “living off the land”
- Risposta automatizzata, nel senso che è possibile configurare azioni automatiche a partire dalle regole di rilevamento
- ad esempio: il blocco, la terminazione del processo, la creazione di una shell per l’ endpoint in quarantena e l’invio di un pacchetto Python
- La centralizzazione dei dati di log e di telemetria dell’ endpoint , spesso nel cloud, prima dell’analisi
Quali lacune colma Tanium Incident Response che EDR non riesce a colmare
Tanium Incident Response è una soluzione completa per le indagini in tempo reale e storiche che consente agli utenti di cercare e individuare qualsiasi artefatto su un’ endpoint.
Il vantaggio è che questi artefatti non devono essere predefiniti, come invece avviene con le soluzioni di tipo “ EDR ”. Poiché gli strumenti di Tanium si trovano in prima linea, Tanium è in grado di fornirvi visibilità su qualsiasi elemento monitorato di vostro interesse, nel momento stesso in cui ne avete bisogno.
Una volta che avrete utilizzato Incident Response per la fase di indagine del ciclo di vita della risposta agli incidenti “ ” (), potrete attuare misure correttive su misura sfruttando la velocità e la scalabilità dell’intera piattaforma Tanium .
Esistono diverse funzionalità offerte dalla risposta agli incidenti che l’ EDR , semplicemente, non è in grado di fornire; ci concentreremo tuttavia su tre delle più comuni:
- Scansione degli endpoint in grado di avvalersi di informazioni sviluppate internamente e disponibili in abbonamento, tra cui IOC, STIIX, Yara e il tipo di informazioni proprietarie di Tanium. La capacità di individuare qualsiasi indicatore di compromissione arbitrario è fondamentale durante un incidente, in quanto fornisce ai team di sicurezza la sicurezza necessaria per intraprendere le azioni correttive.
- Attuazione di una strategia di bonifica completa , consentendo agli utenti di analizzare in modo approfondito i singoli sistemi durante la fase di indagine e permettendo loro di intervenire contemporaneamente su un numero illimitato di endpoint. Ad esempio, gli utenti possono terminare processi, eliminare chiavi di registro, disinstallare servizi e molto altro ancora su uno o centinaia di migliaia di sistemi contemporaneamente.
- La capacità di individuare comportamenti dannosi quando un aggressore è abbastanza astuto da eludere il rilevamento. Data l’ampiezza dei dati di telemetria di endpoint rilevanti dal punto di vista forense che Incident Response raccoglie e conserva, essa fornisce agli utenti informazioni dettagliate e precise su ciò che un aggressore ha compiuto dopo aver ottenuto l’accesso iniziale. Poiché gli autori di attacchi esperti sono in grado di eludere i sistemi di allarme con una certa facilità, i team di sicurezza si affidano all’analisi post-incidente ( Tanium ) per comprendere cosa sia stato fatto e quale sia il modo migliore per eliminare la minaccia.
Perché ha ancora bisogno di Tanium Incident Response se dispone già di EDR
Gli EDR sono stati progettati per Detect molti scenari di attacco, ma non tutti. Sono concepiti per fungere da sofisticati dispositivi di allarme. Gli autori di attacchi esperti, che conoscono le capacità di rilevamento di uno strumento di tipo “ EDR ”, possono aggirare questi meccanismi di allerta, anche se solo per un breve periodo di tempo.
EDR può segnalare solo ciò per cui è stato progettato Detect , ovvero i noti come dannosi. Il loro valore per un’organizzazione risiede nel fatto che segnalano un attacco solo nel momento stesso in cui si sta verificando, ad esempio in caso di esfiltrazione di proprietà intellettuale o qualora l’autore dell’attacco commetta un errore.
Ma cosa accade quando qualcosa sfugge a “ EDR”? Cosa accade quando nella Sua rete si verifica un errore di tipo “ ” o “ ”? Quanto tempo è disposto ad attendere per sapere cosa ha fatto un malintenzionato, quali sistemi sono stati colpiti e quali sono i rischi per la Sua organizzazione? Anzi, ancora meglio: quanto tempo è disposto ad aspettare per fermare l'attacco?
EDR non è in grado di fornire una visibilità su larga scala su tutti questi aspetti, né consente di intervenire in modo preciso e tempestivo per porvi rimedio.
Tanium Incident Response garantisce, per sua stessa natura, una visibilità più approfondita e completa. Quando il vostro sistema di gestione degli eventi di sicurezza ( EDR ) rileva un’attività sospetta e genera un avviso, i team si affidano a un’analisi delle minacce ( Tanium ) per esaminare in modo approfondito il sistema interessato.
Si affidano a Tanium per comprendere meglio la minaccia, individuare ulteriori sistemi che potrebbero essere stati compromessi e intervenire per arginare il danno. Il valore della risposta agli incidenti per la vostra organizzazione risiede nel fatto che è perfettamente studiata per individuare e indagare sugli autori degli attacchi nel periodo di permanenza prima, durante e dopo l’allerta iniziale, e vi offre la sicurezza necessaria per eliminarli definitivamente.
La velocità e la potenza di Tanium non subiscono alcuna flessione, indipendentemente dal numero di endpoint di cui disponete e dalla loro ubicazione nel mondo.
Scoprite di più su Tanium Incident Response (si apre in una nuova scheda) e richiedete una demo per verificare se Tanium fa al caso vostro.

