AGGIORNAMENTO: Il presente articolo, originariamente pubblicato su 3 maggio 2024, è stato rivisto per includere una trattazione più approfondita dei rischi di sicurezza relativi ad Active Directory, le migliori pratiche aggiornate in linea con le recenti informazioni sulle minacce e nuove indicazioni su come utilizzare Tanium per garantire visibilità e controllo su Active Directory.
La sicurezza di Active Directory consiste nel proteggere il sistema centrale di gestione delle identità della vostra organizzazione dalle minacce informatiche attraverso una configurazione intelligente e un monitoraggio costante.
Tale importanza è direttamente correlata alla diffusione di Active Directory. Uno dei motivi per cui Active Directory è così diffuso è la sua scalabilità. Consente alle organizzazioni di gestire i controlli di accesso e le politiche di sicurezza " Enforce " in ambienti che vanno da decine di migliaia di utenti a un singolo dispositivo remoto. A causa del suo ruolo centrale nell’autenticazione e nell’autorizzazione, è diventato anche un obiettivo primario per gli autori degli attacchi.
Questo articolo del blog approfondisce i motivi per cui la protezione di Active Directory è così fondamentale, in che modo gli autori degli attacchi lo sfruttano comunemente e cosa potete fare per difendervi dalle violazioni. Scoprirete quali sono gli errori che rendono vulnerabile Active Directory, il panorama delle minacce in continua evoluzione e le migliori pratiche fondamentali necessarie per rafforzare la sicurezza del vostro ambiente, garantendo al contempo la produttività e l’agilità della vostra organizzazione.
Esamineremo inoltre in che modo le tecnologie moderne, tra cui l’intelligenza artificiale e le soluzioni autonome, stiano aiutando i team IT e di sicurezza a migliorare la visibilità, a semplificare gli interventi correttivi e a mantenere il controllo in ambienti sempre più complessi.
Architettura e sicurezza di Active Directory: ciò che è necessario sapere
Per comprendere meglio le esigenze in materia di sicurezza AD, è utile comprenderne la struttura. Active Directory utilizza i concetti di domini, foreste e alberi per organizzare i controlli di accesso e semplificare la gestione degli account utente e dei dispositivi:
- Un dominio è una sottostruttura all’interno di un ambiente Active Directory che ospita oggetti presenti in rete, quali utenti, computer e gruppi, all’interno di un database di autenticazione comune. I domini si avvalgono di server specializzati, noti come controller di dominio (DC), che centralizzano in un’unica sede l’archiviazione e la gestione delle informazioni relative agli oggetti e delle richieste di autenticazione degli utenti. I gruppi di sicurezza, le unità organizzative (OU) e gli oggetti dei criteri di gruppo (GPO) sono metodi standard utilizzati a livello di dominio per semplificare le attività amministrative.
- Un albero è una struttura gerarchica composta da uno o più domini all’interno di Active Directory. In una rete aziendale, numerosi utenti e singoli alberi possono essere costituiti da più domini o sottodomini, tutti derivanti da un dominio radice. Il dominio radice in Active Directory costituisce la “radice” della struttura ad albero e definisce lo standard per le convenzioni di denominazione all’interno di una foresta.
- Una foresta è un insieme costituito da uno o più alberi di dominio che condividono schemi, configurazioni e cataloghi globali, consentendo la gestione centralizzata di più domini. Ciascuna foresta funge inoltre da confine di sicurezza e i rapporti di fiducia tra domini devono essere configurati con attenzione per evitare accessi indesiderati tra le foreste. Ciò significa che, affinché gli oggetti presenti in foreste di Active Directory distinte possano interagire tra loro, gli amministratori responsabili delle rispettive foreste devono stabilire un rapporto di fiducia. Senza tale fiducia, l’interazione tra gli oggetti nelle diverse foreste non è possibile.
Ecco una breve panoramica su come funzionano questi componenti e sul motivo per cui sono importanti ai fini della sicurezza:
| Componente AD | Descrizione | Implicazioni fondamentali in materia di sicurezza |
|---|---|---|
| Dominio | Sottostruttura che ospita utenti, computer e gruppi | Autenticazione centralizzata e applicazione delle politiche |
| Albero | Disposizione gerarchica dei domini | Eredita la denominazione e l’affidabilità dal dominio radice |
| Foresta | Raccolta di alberi di dominio con schema condiviso | Funge da confine di sicurezza che richiede rapporti di fiducia |
Da questa panoramica sulla struttura di AD, potete constatare come la gestione di Active Directory possa rivelarsi piuttosto impegnativa e sempre più complessa. Le organizzazioni devono gestire e mantenere Active Directory per garantire che gli utenti, endpoint i dispositivi e i servizi dispongano dei livelli di accesso adeguati, poiché basta una sola configurazione errata per consegnare agli aggressori le chiavi del Vostro regno informatico.
È proprio questa complessità — e il rischio di commettere errori — a rendere Active Directory un obiettivo così prezioso.
Perché è importante garantire la sicurezza di Active Directory?
Active Directory costituisce la spina dorsale della gestione delle identità aziendali. Autentica gli utenti, autorizza l’accesso e gestisce le autorizzazioni su quasi tutti gli endpoint, le applicazioni e i servizi presenti nel Suo ambiente. Tale centralità lo rende indispensabile e pericolosamente allettante per gli autori degli attacchi, indipendentemente dal loro obiettivo finale: che si tratti di una massiccia violazione dei dati, della diffusione di ransomware, del furto di proprietà intellettuale o di altre forme di comportamento doloso volte a compromettere le operazioni aziendali.
Active Directory viene spesso descritto come le “chiavi del regno dell’IT”, poiché funge da archivio centrale delle credenziali e gestisce i controlli di accesso praticamente per ogni endpoint, applicazione e servizio all’interno di un’organizzazione.
Ecco perché l’AD è spesso il primo obiettivo di attacchi sofisticati. Contiene le credenziali degli utenti, i percorsi di accesso e gli strumenti di controllo di cui gli aggressori hanno bisogno per muoversi lateralmente, elevare i propri privilegi e assumere il controllo dei sistemi.
Sebbene AD ottimizzi le operazioni IT e semplifichi la gestione degli utenti, la sua potenza lo rende anche un unico punto di guasto. Una violazione in questo ambito non riguarda solo un singolo sistema, ma può causare interruzioni diffuse a livello di sistema in tutta l’organizzazione.
Perché gli autori degli attacchi prendono di mira AD
- Conserva le credenziali in modo centralizzato
- Regola l'accesso a sistemi, servizi, endpoint
e dati critici - Spesso è configurato in modo errato e non viene monitorato a sufficienza
E la minaccia non è solo teorica. I rapporti di settore indicano che una percentuale significativa di organizzazioni ha subito attacchi mirati specificatamente all’AD. Una volta ottenuta l’accesso, gli autori degli attacchi possono sfruttare gli account di servizio, elevare i propri privilegi ed estrarre dati, spesso senza far scattare alcun allarme.
Il risultato? Interruzioni dell’attività, perdita di dati, danni alla reputazione e conseguenze normative.
Come si fa, quindi, a proteggere qualcosa di così potente e vulnerabile? Cominciamo con i metodi più comuni con cui gli aggressori sfruttano Active Directory — e con gli errori che facilitano il loro operato.
Quali sono i rischi più comuni per la sicurezza di Active Directory?
Gli ambienti Active Directory sono esposti a una serie di rischi per la sicurezza, tra cui configurazioni errate dell’ , furto di credenziali ed escalation dei privilegi. Gli autori degli attacchi sfruttano spesso queste vulnerabilità per ottenere un accesso non autorizzato e muoversi lateralmente all’interno delle reti.
Come stabilito dalla NSA e dalla CISA, molti incidenti legati ad Active Directory derivano da pratiche di sicurezza informatica inadeguate , che avrebbero potuto essere evitati adottando misure di base più rigorose.
Microsoft sottolinea la necessità di affrontare queste potenziali vulnerabilità in un recente rapporto di intitolato “”, in cui vengono individuate diverse vulnerabilità ad alto impatto che le organizzazioni dovrebbero considerare prioritarie per rafforzare la propria infrastruttura di Active Directory e di gestione delle identità:
- Mancanza di un’adeguata protezione dei conti amministrativi locali
- Una barriera di sicurezza compromessa tra l’amministrazione in loco e quella nel cloud
- Mancato rispetto del modello del privilegio minimo
- Protocolli di autenticazione obsoleti
- Configurazioni non sicure di Active Directory
Questo elenco illustra inoltre come componenti apparentemente minori o obsoleti — quali servizi legacy e protocolli non più supportati — possano persistere in modo impercettibile negli ambienti aziendali e diventare facili punti di accesso per gli aggressori. Ad esempio, i servizi legacy, come lo spooler di stampa, possono comportare vulnerabilità se non vengono adeguatamente protetti o disattivati. Allo stesso modo, i protocolli obsoleti come il SMBv1 dovrebbero essere disabilitati per ridurre l'esposizione a vulnerabilità note.
Per aiutarvi a individuare rapidamente i possibili punti vulnerabili della vostra organizzazione, ecco una panoramica di alcuni dei rischi di sicurezza più comuni relativi ad Active Directory:
| Risk | Descrizione | Example |
|---|---|---|
| Password deboli o predefinite | Un punto di accesso facile per gli hacker | Credenziali di amministratore predefinite |
| Privilegi eccessivi | Gli utenti ereditano diritti di accesso non necessari | Utenti del dominio che aggiungono postazioni di lavoro |
| Patch cattiva gestione | I sistemi privi di patch sono vulnerabili agli attacchi | Ritardi negli aggiornamenti del server “ Windows ” |
| Conflitti tra politiche | Questioni relative alle politiche di dominio rispetto a quelle locali | Impostazioni di sicurezza sovrascritte |
Di seguito analizzeremo ciascuno di questi rischi in modo più approfondito, al fine di fornire una spiegazione chiara di come essi incidano sulla sicurezza dell’AD, illustrandone le manifestazioni concrete, le modalità con cui gli autori degli attacchi ne approfittano e il motivo per cui sono rilevanti.
L'uso di password deboli e predefinite
L'utilizzo di una password debole per l'account amministratore di Active Directory o per qualsiasi altro account di importanza strategica facilita l'accesso non autorizzato da parte degli aggressori. Una volta entrati, possono tentare di elevare i propri privilegi, creare nuovi account per ottenere un accesso più ampio e persino modificare le autorizzazioni o eliminare account per bloccare le operazioni, impedendo ai dipendenti di accedere ai servizi fondamentali per l’azienda.
Inoltre, l’utilizzo di password predefinite può far risparmiare tempo agli aggressori ed evitare loro di dover procedere per tentativi, consentendo loro un accesso rapido e probabilmente non rilevabile a risorse di grande valore. Poiché Active Directory viene fornito con password predefinite impostate da Microsoft, gli amministratori dovrebbero dedicare il tempo necessario a modificare le password predefinite di Active Directory e di tutte le relative applicazioni, servizi e dispositivi.
Account utente con livelli di autorizzazione errati
Si ricordi che gli account utente ereditano i privilegi dei propri gruppi. Una revisione periodica dei privilegi di accesso può contribuire a garantire che agli utenti di Active Directory non vengano concessi privilegi che vanno oltre quelli necessari per lo svolgimento delle loro mansioni semplicemente in quanto appartengono a un determinato gruppo. Ad esempio, gli account utente del dominio possono aggiungere postazioni di lavoro per impostazione predefinita; ciò significa che gli autori di attacchi in possesso di tali credenziali compromesse possono aggiungere computer personali per accedere più facilmente al Suo ambiente.
Un altro esempio di come gli autori degli attacchi sfruttino gli account AD è il “kerberoasting”, che prende il nome da Kerberos, un protocollo di autenticazione utilizzato da Windows per autenticare i servizi su reti non affidabili. Gli autori degli attacchi compromettono innanzitutto un account utente ricorrendo a tecniche quali il phishing , l’, il keylogging, uno strumento di memory scraping come o Mimikatz, oppure altre tecniche volte a ottenere l’accesso all’account. Una volta effettuato l'accesso, l'autore dell'attacco ricerca gli account di servizio di Active Directory con i nomi principali di servizio (SPN) abilitati.
Gli account di servizio sono spesso oggetto di attacchi a causa delle autorizzazioni elevate loro concesse, poiché le organizzazioni tendono a configurare tali account con privilegi di dominio di alto livello per garantire agli utenti un accesso ininterrotto alle risorse di cui hanno bisogno. L'autore dell'attacco richiede quindi dei ticket al Servizio di concessione dei ticket Kerberos (TGS), il quale restituisce versioni crittografate e sottoposte a hash delle password relative agli account; l'autore dell'attacco può estrarle e utilizzarle in modalità offline per tentare di decifrarle. In sintesi, gli autori degli attacchi possono indurre Active Directory a fornire credenziali crittografate che potranno successivamente decodificare.
In caso di intrusione riuscita, gli autori dell’attacco dispongono di un’ampia gamma di opzioni: possono, ad esempio, elevare i privilegi, utilizzando un account per ottenere un accesso con privilegi più elevati ad altre risorse all’interno della rete. Gli autori degli attacchi possono inoltre installare ransomware che si diffonde rapidamente all’interno dell’organizzazione, causando interruzioni dei sistemi, bloccando le operazioni aziendali e provocando una perdita irreparabile dei dati.
L'equilibrio tra l'applicazione delle politiche volte a garantire la sicurezza di Active Directory e la garanzia che gli utenti dispongano dell'accesso necessario per svolgere le proprie mansioni è delicato. Se non gestita in modo adeguato, questa situazione può comportare lacune nella sicurezza e problemi di conformità IT che rendono l’organizzazione vulnerabile alle violazioni della sicurezza.
Gestione inadeguata delle politiche e delle patch
Come tutti i software aziendali, Active Directory deve essere aggiornato periodicamente per migliorare le prestazioni e correggere le vulnerabilità di sicurezza individuate di recente. Se non si applicano tempestivamente le patch ad Active Directory, il sistema rimane esposto a vulnerabilità del software che gli aggressori possono sfruttare. È inoltre fondamentale assicurarsi che i sistemi operativi dei server di Windows e gli altri software siano aggiornati.
[Legga anche: Rischi e misure di mitigazione relativi al software non aggiornato]
Anche eventuali conflitti tra i criteri di Active Directory e quelli locali possono causare complicazioni. Ad esempio, se un computer endpoint viene aggiunto a un dominio e riceve un criterio di dominio che contiene la stessa impostazione che un criterio locale sta cercando di applicare, il criterio di dominio avrà la precedenza, il che può comportare difficoltà di gestione.
Gli autori degli attacchi sfruttano spesso errori di configurazione per indurre Active Directory a rilasciare certificati fraudolenti o ad ampliare i privilegi concessi fino a includere quelli amministrativi. Come nel caso del Kerberoasting, questi attacchi sono difficili da Detect poiché le azioni sembrano essere eseguite in modo legittimo, consentendo agli autori degli attacchi di rimanere più a lungo negli ambienti e di avere maggiori opportunità di causare danni.
Non è necessario scegliere tra sicurezza e agilità. Queste cinque best practice fondamentali illustrano come proteggersi dalle minacce odierne, mantenendo al contempo la flessibilità del proprio ambiente.
5 migliori pratiche di sicurezza per Active Directory
Garantire la sicurezza di Active Directory non significa limitare l’accesso, ma consentire l’accesso appropriato alle persone giuste. Queste pratiche fondamentali costituiscono misure di sicurezza proattive che La aiutano a raggiungere tale equilibrio. Attuandole, potrete rendere il vostro ambiente AD più resistente alle minacce informatiche e rafforzare il vostro livello di sicurezza complessivo a livello di domini, account utente e risorse IT.
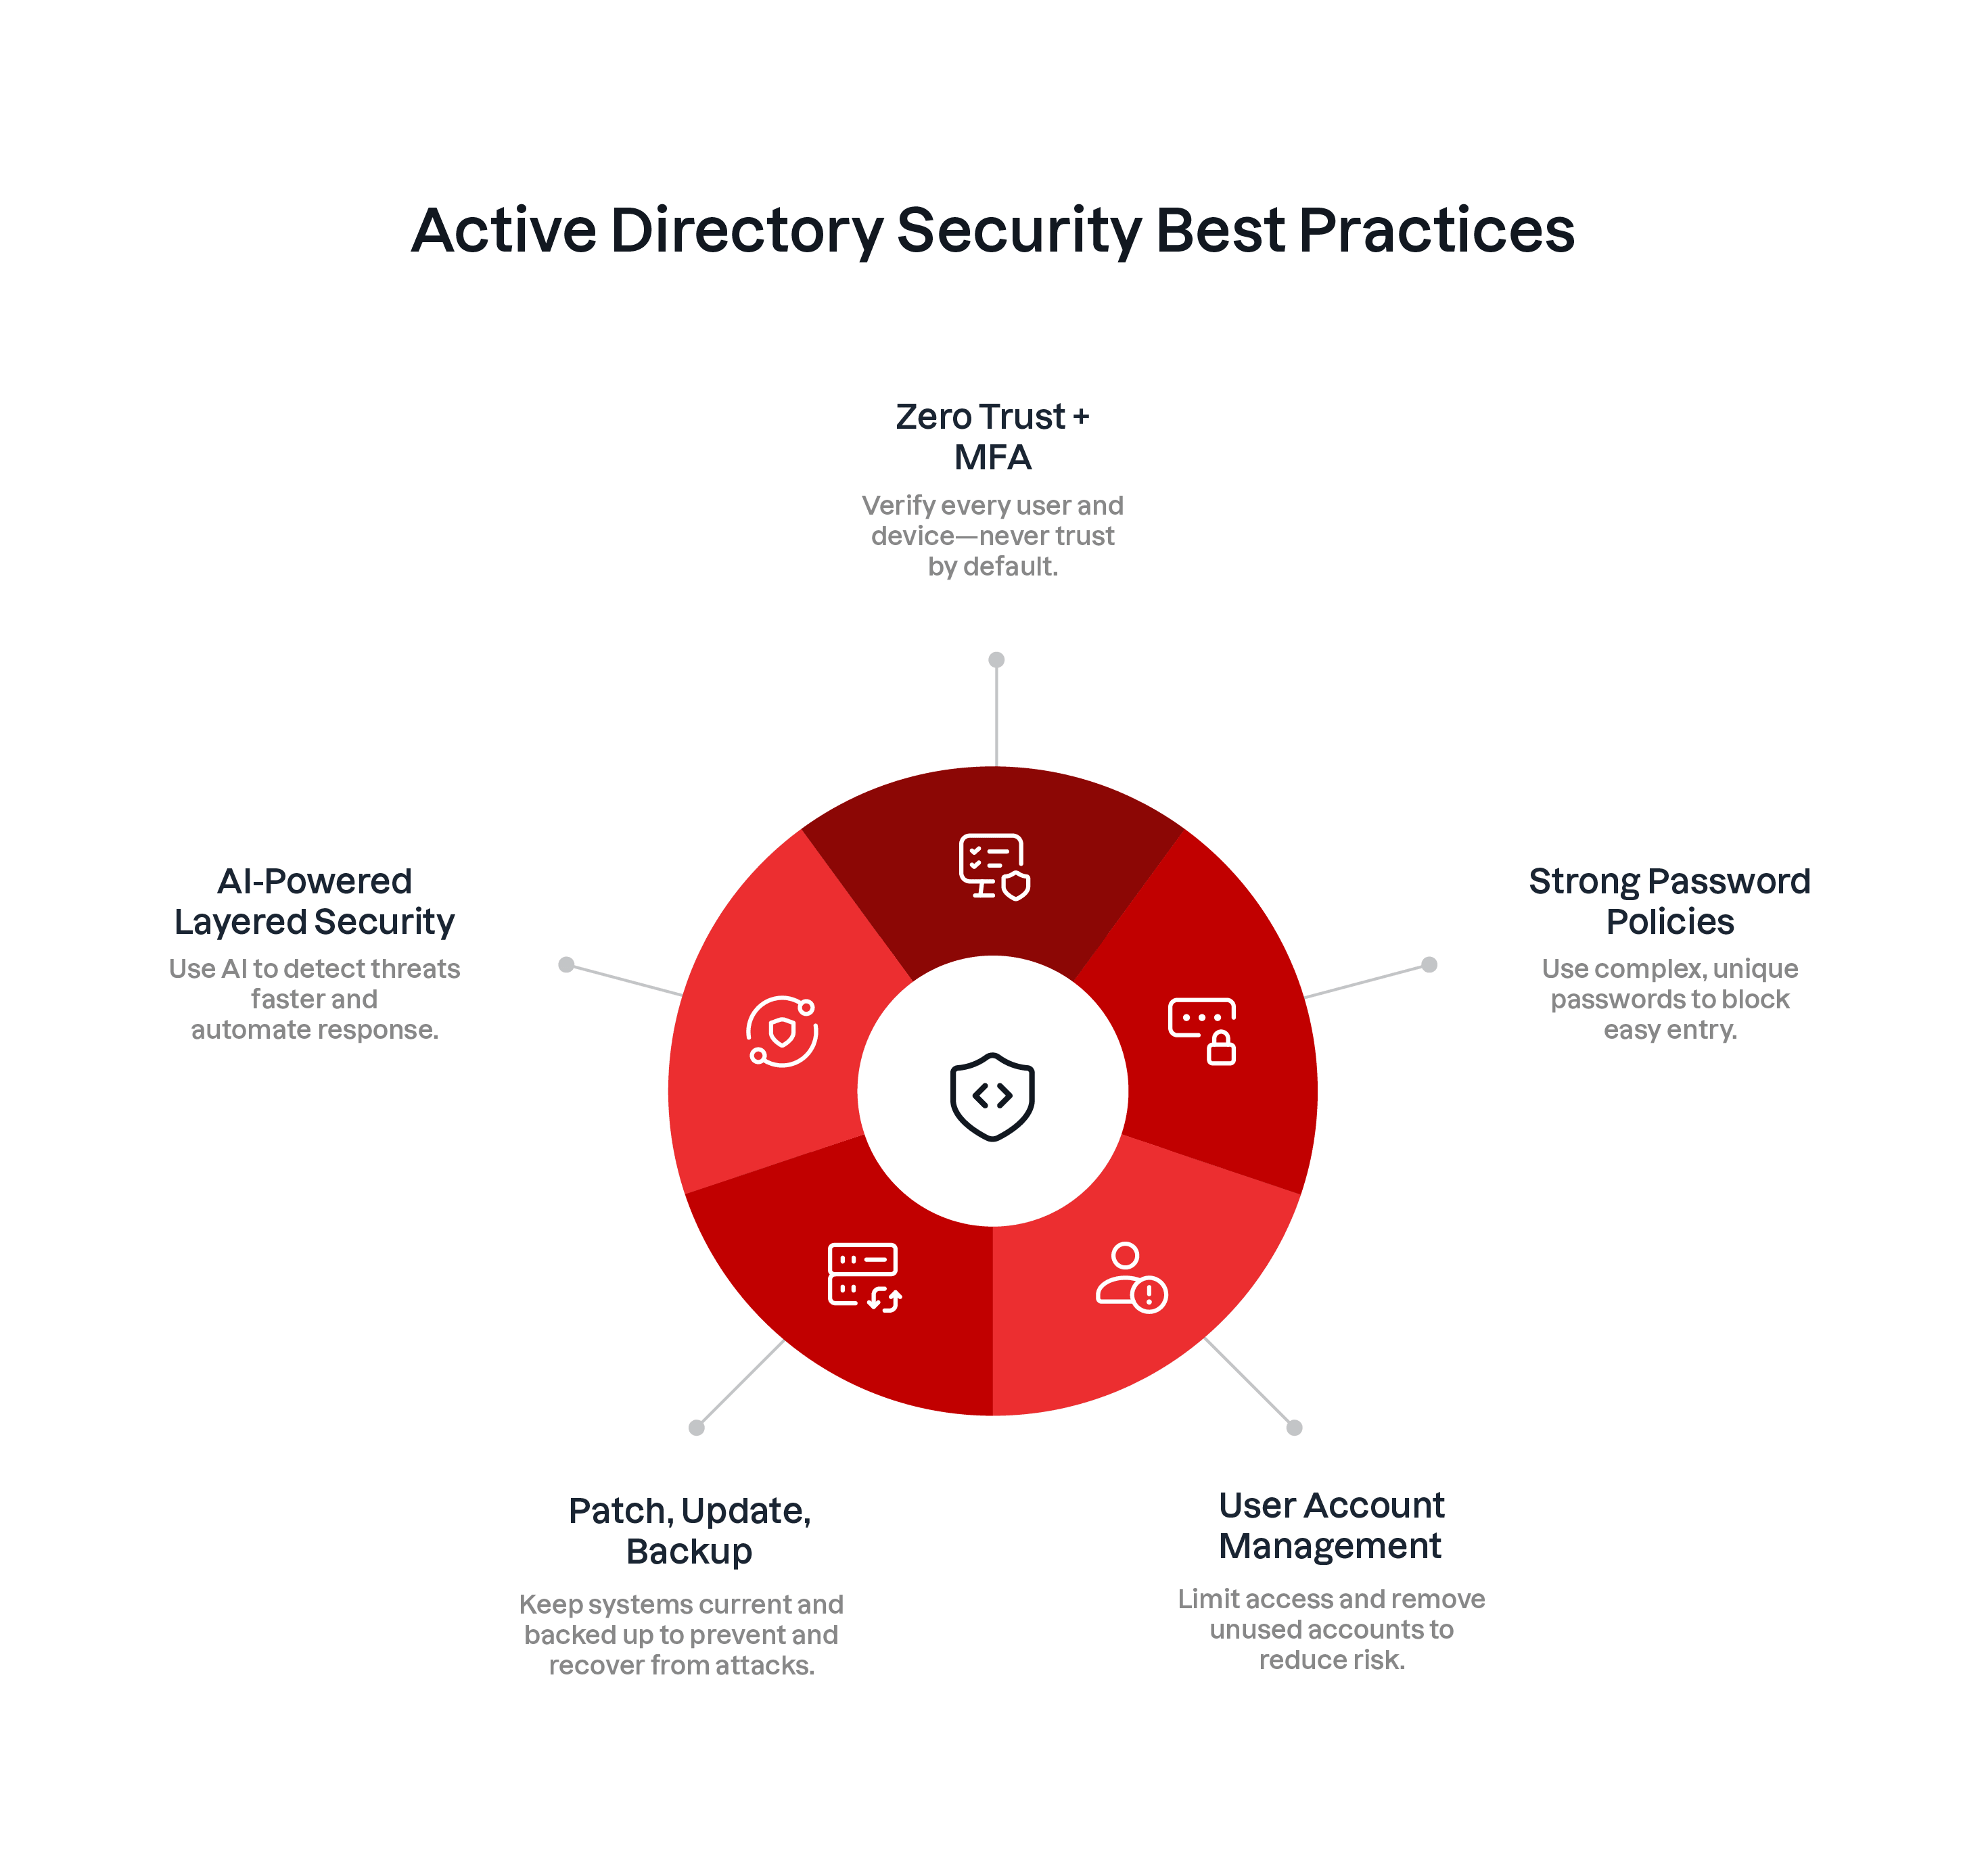
Seguendo queste best practice in materia di sicurezza di Active Directory, le organizzazioni possono contribuire a garantire una maggiore sicurezza di Active Directory e di tutti i domini, gli account utente e le risorse IT da essa gestiti.
- Adottare l’approccio Zero Trust e l’autenticazione a più fattori (MFA)
Un approccio Zero Trust, integrato dall’autenticazione a più fattori obbligatoria, garantisce che nessun utente o dispositivo sia considerato intrinsecamente affidabile, richiedendo una verifica continua prima di concedere l’accesso.
La sicurezza Zero Trust implica che, per impostazione predefinita, agli utenti e ai dispositivi non venga accordata alcuna fiducia e che essi non siano considerati affidabili fino a quando non siano stati verificati. Agli utenti vengono concessi diritti di accesso in conformità con il principio del privilegio minimo solo previa verifica. L’applicazione del principio del privilegio minimo durante la configurazione dei controlli di accesso per gli account , sia per gli utenti che per i servizi, garantisce agli utenti i privilegi di accesso necessari per svolgere il proprio lavoro — e nient’altro. Ad esempio, se un utente necessita dell’accesso in lettura a un’applicazione finanziaria per motivi di lavoro, il principio del privilegio minimo implicherebbe che gli venga concesso l’accesso solo a quella specifica applicazione e non a tutte le applicazioni aziendali, al fine di garantire che gli aggressori abbiano il minor accesso possibile qualora riuscissero a prendere il controllo dell’account. Anche l'autenticazione a più fattori è fondamentale per l'implementazione del modello Zero Trust. L'autenticazione a più fattori (MFA) richiede che chiunque acceda a un account utilizzi una password e un metodo di autenticazione secondario, quale ad esempio un codice numerico generato in modo casuale e inviato tramite SMS o e-mail, oppure una firma digitale crittografata memorizzata su una chiavetta hardware. L'obbligo di autenticazione a più fattori può rendere più difficile per gli aggressori ottenere l'accesso ad AD utilizzando account utente compromessi.
- Applicare criteri rigorosi in materia di password
L'adozione di politiche rigorose in materia di password, che includano requisiti relativi alla complessità, alla lunghezza e alla rotazione periodica, costituisce una difesa fondamentale contro gli attacchi basati sulle credenziali. Anche con l’autenticazione a più fattori (MFA) e l’approccio Zero Trust in atto, nessun sistema è infallibile.
Le politiche rigorose in materia di password rimangono un meccanismo di difesa fondamentale per rafforzare la sicurezza di Active Directory e fungono da misure di protezione aggiuntive, garantendo che, anche qualora altri livelli di sicurezza venissero compromessi, l’integrità di Active Directory rimanga intatta.
Molte politiche moderne in materia di password richiedono password complesse che contengano lettere maiuscole e minuscole, numeri e simboli. Le password sicure dovrebbero inoltre avere una lunghezza di least 12 caratteri, sebbene il sito Microsoft raccomandi che una lunghezza di 14 o più caratteri sia ancora migliore.
Si consiglia di utilizzare password generate in modo casuale dai gestori di password, anziché password composte da parole comuni a cui vengono aggiunti numeri e simboli. Tra le ulteriori tipologie di criteri relativi alle password che le organizzazioni possono implementare figurano la scadenza delle password, i criteri di blocco dell’accesso e il blocco delle password di uso comune note per essere vulnerabili.
“Per mitigare e proteggersi da [lacune di sicurezza e vettori di attacco quali configurazioni non sicure di Active Directory], raccomandiamo di randomizzare le password degli account amministrativi locali, di non sincronizzare gli account amministrativi on-premise con il cloud e di disporre di account separati e workstation rinforzate appositamente progettate per l’amministrazione on-premise e nel cloud.1”Microsoft e, 2024 ° Rapporto sulla difesa digitale
- Riducete la superficie di attacco grazie a una corretta gestione degli account utente
Una gestione accurata degli account utente, che comprenda la revoca tempestiva dei diritti di accesso e la limitazione dei privilegi amministrativi, riduce notevolmente le vie di accesso che gli aggressori possono sfruttare all’interno di un ambiente Active Directory.
Le superfici di attacco continuano ad ampliarsi con il moltiplicarsi degli endpoint e l’adozione, da parte dei team, di strategie multi-cloud. Con un account compromesso, gli autori degli attacchi possono spostarsi con successo da un endpoint all’altro oppure utilizzare porte di rete vulnerabili per sferrare attacchi, un processo denominato “movimento laterale ”.
Il monitoraggio di Active Directory è fondamentale per individuare configurazioni errate, escalation di privilegi e potenziali vie di attacco prima che possano essere sfruttate. Attraverso il monitoraggio proattivo degli endpoint, l’individuazione dei possibili vettori di attacco e la comprensione dei ruoli, delle autorizzazioni e dei livelli di accesso degli utenti, le organizzazioni possono rafforzare le proprie difese di Active Directory. Il potenziamento delle impostazioni di sicurezza degli account utente, volto a limitare il movimento laterale — qualora un malintenzionato riuscisse ad accedere al sistema — riduce ulteriormente il rischio di una compromissione su larga scala.
[Legga anche: Che cos’è la sicurezza “ endpoint ”?] Vantaggi, tipologie e buone pratiche]
Un’altra opportunità per ridurre la superficie di attacco consiste nell’eliminare tempestivamente gli account qualora un utente, in particolare un utente con un account privilegiato, lasci la vostra organizzazione o cambi lavoro.
Ciò può contribuire a eliminare il rischio che gli hacker prendano il controllo o compromettano gli account inattivi. Limitare il numero di amministratori di dominio e applicare rigorosi controlli sui privilegi di accesso in un ambiente Active Directory può inoltre contribuire a ridurre al minimo la superficie di attacco.
Poiché gli amministratori di dominio hanno la facoltà di creare e configurare i diritti di accesso per gli account e sono solitamente membri del gruppo degli amministratori su tutti i controller di dominio, il rischio che un dominio venga compromesso aumenta con l’aumentare del numero di utenti appartenenti a gruppi di sicurezza con privilegi.
- Assicuratevi che i vostri sistemi siano sempre aggiornati con le patch, all’avanguardia e dotati di backup
L'applicazione regolare delle patch, gli aggiornamenti di sistema e strategie di backup complete sono fondamentali per mantenere l'integrità di Active Directory, garantire la continuità operativa e mitigare l'impatto degli incidenti di sicurezza.
Se Active Directory smette di funzionare, gli utenti di tutta l’organizzazione non sono più in grado di autenticarsi. La configurazione di un server di backup per il Suo dominio Active Directory Le consentirà di ricorrere a una soluzione alternativa e di ripristinare i privilegi di accesso, garantendo così la continuità delle operazioni aziendali quotidiane nel caso in cui il Suo server principale subisca un’interruzione di servizio o venga compromesso a seguito di un attacco informatico.
La definizione di un piano di ripristino formale per il Suo server AD e il suo collaudo periodico possono inoltre aiutarLa a garantire che tutto funzioni o funzionerà correttamente nel caso in cui si verifichi un incidente di sicurezza.
Un’altra buona pratica consiste nel garantire che tutti i sistemi siano costantemente aggiornati con le ultime patch di sicurezza. Questo approccio proattivo riduce in modo significativo il rischio di sfruttamento, poiché affronta le vulnerabilità note e risolve i problemi di sicurezza non appena vengono individuati o resi noti.
L'applicazione tempestiva delle patch contribuisce a prevenire violazioni della sicurezza che potrebbero compromettere la disponibilità, l'integrità o la riservatezza dei servizi Active Directory, che spesso costituiscono la spina dorsale della gestione delle identità e degli accessi aziendali, nonché dell'infrastruttura IT nel suo complesso.
Grazie agli aggiornamenti e a un efficace
gestione delle patch
, le organizzazioni non solo rafforzano il proprio livello di sicurezza, ma garantiscono anche la conformità alle normative di settore e agli standard interni che impongono un livello minimo di protezione per i sistemi e i dati sensibili.
- Migliorate la vostra strategia di sicurezza a più livelli grazie all’intelligenza artificiale
Le minacce moderne si diffondono rapidamente e si adattano ancora più rapidamente. Ecco perché un approccio alla sicurezza a più livelli non consiste più semplicemente nel sovrapporre misure di difesa tradizionali quali firewall e blocchi degli account. Oggi le organizzazioni stanno evolvendo le proprie strategie integrando l’intelligenza artificiale come livello fondamentale, in grado di apportare velocità, scalabilità e intelligenza alla protezione dell’AD.
L'adozione di diverse soluzioni e strategie di sicurezza informatica su vari vettori di attacco garantisce una difesa completa, rafforzando la resilienza di Active Directory di fronte a minacce di vario genere. L’intelligenza artificiale rafforza questo approccio aiutando l’ Detect are anomalie sottili, automatizzare le attività ripetitive e accelerare i tempi di risposta, specialmente in ambienti complessi come AD, dove velocità e precisione sono essenziali.
La dura realtà è che nessuna soluzione di sicurezza informatica, da sola, è in grado di contrastare tutte le minacce moderne. Le organizzazioni possono invece proteggere meglio i propri servizi di directory adottando una strategia a più livelli che preveda l’implementazione di controlli di sicurezza multipli, in grado di contrastare diversi vettori di attacco. Ad esempio, l’implementazione di firewall — quali quelli disponibili all’indirizzo DNS o Windows — contribuisce a controllare sia il traffico in entrata che quello in uscita, garantendo che siano consentite solo le comunicazioni essenziali e riducendo il rischio di accessi non autorizzati.
È inoltre possibile implementare strumenti in grado di Detect i tipi di attacchi mirati ad Active Directory, quali i tentativi di forzatura delle password. In questi attacchi, gli aggressori utilizzano script per testare rapidamente combinazioni di password nella speranza di ottenere l’accesso.
Gli account degli amministratori di dominio e altre credenziali con privilegi sono obiettivi comuni. Se anche una sola ipotesi risulta corretta, gli autori degli attacchi possono ottenere un punto d’appoggio nel Suo ambiente.
Per mitigare tale rischio, le organizzazioni dovrebbero adottare politiche di blocco degli account che si attivino dopo un determinato numero di tentativi di accesso non riusciti. Tali controlli, abbinati a meccanismi di allerta, possono contribuire a Detect e a contenere gli attacchi di forza bruta prima che si aggravino.
L'intelligenza artificiale svolge inoltre un ruolo fondamentale nel miglioramento dell' e nell'automazione IT. Dall’attivazione dei blocchi degli account all’isolamento delle attività sospette degli utenti su tutti gli endpoint durante gli eventi di sicurezza, l’automazione basata sull’intelligenza artificiale di riduce il tempo che intercorre tra il rilevamento e l’intervento, aiutando i team a contenere le minacce prima che si diffondano.
«L’intelligenza artificiale ha il potenziale per rappresentare una rivoluzione tecnologica trasformativa per l’umanità, al pari di fenomeni quali l’elettricità o l’informatica moderna… Tuttavia, come abbiamo visto ripetutamente nel corso della storia, quando finisce nelle mani sbagliate, qualsiasi strumento sufficientemente nuovo e potente… può essere utilizzato per causare danni.2»Kevin Scott, Direttore Tecnico presso Microsoft
Questa dualità lo rende evidente: l’intelligenza artificiale non sostituisce la sicurezza a più livelli, ma ne potenzia l’efficacia. Se integrata in modo oculato, consente alle organizzazioni di anticipare le minacce, reagire più rapidamente e ridurre i rischi prima che si verifichino danni.
[Leggi anche: Che cos’è l’automazione della sicurezza?]
È importante riconoscere che la scelta degli strumenti di sicurezza Active Directory più adeguati deve basarsi su una chiara comprensione delle esigenze specifiche della propria organizzazione. La loro efficacia dipende non solo dall’attuale panorama delle minacce, ma anche dalla misura in cui sono in linea con i vostri obiettivi, il vostro profilo di rischio, i requisiti normativi e le realtà operative. Effettuare una valutazione approfondita delle esigenze aziendali e determinare il proprio punteggio di rischio informatico sono passaggi fondamentali per l’implementazione delle strategie di sicurezza AD più adeguate ed efficaci.
Tuttavia, anche con le politiche giuste in atto, la visibilità è fondamentale. Non è possibile proteggere ciò che non si vede.
È qui che entra in gioco Tanium , che offre visibilità in tempo reale e un controllo basato sull’intelligenza artificiale su ogni endpoint.
In che modo “ Tanium ” amplia la visibilità e il controllo oltre gli strumenti nativi di Active Directory
Rafforzare la sicurezza di Active Directory non è facoltativo: è fondamentale. Come abbiamo visto, i rischi sono reali e le conseguenze di una violazione possono essere catastrofiche. Ecco perché la visibilità e il controllo non sono solo utili: sono indispensabili. Si tratta di un tipo di sicurezza in cui i dettagli sono fondamentali e il semplice fatto di concedere a un utente una serie errata di privilegi di accesso potrebbe consentire agli aggressori di accedere alle risorse più preziose della vostra organizzazione.
Per stare al passo con le minacce in continua evoluzione, i team IT, di sicurezza e operativi devono mantenere alta la vigilanza. Ciò significa monitorare costantemente le vulnerabilità, attenersi scrupolosamente alle migliori pratiche di sicurezza relative ad Active Directory e disporre degli strumenti e delle piattaforme adeguati per Detect, reagire agli attacchi e prevenirli prima che si aggravino.
Tuttavia, ottenere una visione completa dello stato di Active Directory, degli account utente locali e delle appartenenze ai gruppi su migliaia di endpoint può rappresentare una sfida significativa. Gli approcci tradizionali basati su query dirette possono sovraccaricare l'infrastruttura di Active Directory con richieste simultanee.
La piattaforma basata sull’intelligenza artificiale di Tanium potenzia tale vigilanza grazie all’automazione intelligente e alla gestione autonoma. Grazie alla combinazione di monitoraggio in tempo reale, applicazione automatizzata delle politiche e visibilità unificata su tutti gli endpoint, Tanium consente alle organizzazioni di ridurre la propria superficie di attacco prima che gli aggressori possano sfruttarla e di migliorare la gestione complessiva della sicurezza attraverso visibilità e controllo in tempo reale. Non si tratta solo di visibilità: si tratta di agire in modo rapido e intelligente.
Uno dei modi in cui Tanium supporta la visibilità di Active Directory è tramite Directory Query. Directory Query opera in combinazione con Tanium Criticality e Impact per aiutare le organizzazioni a comprendere i diritti amministrativi all’interno dei propri ambienti di server di directory, fornendo così una visibilità fondamentale a supporto di flussi di lavoro più ampi in materia di sicurezza e conformità.
Per le organizzazioni che intendono comprendere le relazioni amministrative e i diritti di accesso, l’utilizzo di una soluzione come Tanium Incident Response offre visibilità sugli account con privilegi e sulle appartenenze ai gruppi, aiutando i team a identificare e ridurre gli accessi non necessari, in particolare per quanto riguarda le risorse di alto valore.
Inoltre, Tanium Risk e Compliance monitorano costantemente le vulnerabilità e le lacune di conformità sia sugli endpoint gestiti che su quelli non gestiti, consentendo alle organizzazioni di mantenere un solido livello di sicurezza e di soddisfare i requisiti normativi.
Questa piattaforma integrata non si limita alla visibilità interna, ma si estende al cloud grazie all’ , integrandosi direttamente con provider di identità quali Microsoft Entra ID (precedentemente Azure AD). Questa connessione fornisce una visione in tempo reale delle relazioni tra utenti e gruppi, dei diritti amministrativi e delle potenziali configurazioni errate negli ambienti ibridi.
Scoprite come Tanium si integra con Microsoft per migliorare la visibilità delle identità, semplificare il controllo degli accessi e supportare le operazioni di sicurezza in tempo reale.
Ciò che contraddistingue Tanium è il modo in cui le nostre soluzioni sono progettate per interagire perfettamente tra loro, nonché la nostra capacità di unificare le funzionalità interne con integrazioni esterne, quali Microsoft Entra ID, al fine di garantire visibilità end-to-end, conformità e analisi dei privilegi nell’intero ambiente. Questo approccio integrato consente ai team IT e di sicurezza di proteggere le risorse, indagare sulle minacce e ottimizzare la sicurezza di Active Directory senza dover cambiare strumenti né compromettere la velocità.
Domande frequenti sulla sicurezza di Active Directory
Non sa da dove cominciare? Non siete soli. Queste sono le domande che ci vengono poste più spesso dai team che intendono proteggere il proprio ambiente AD.
Qual è il principale protocollo di autenticazione utilizzato da Active Directory?
, parte di Active Directory, utilizza principalmente il protocollo di autenticazione Kerberos per verificare l’identità degli utenti e concedere l’accesso alle risorse di rete. Supporta inoltre il protocollo NTLM (NT LAN Manager) per garantire la compatibilità con i sistemi legacy, sebbene Kerberos rappresenti il metodo preferito e più sicuro grazie all’utilizzo di ticket crittografati e all’autenticazione reciproca.
Active Directory è uno strumento di sicurezza?
Sebbene Active Directory non sia uno strumento dedicato alla sicurezza informatica nel senso tradizionale del termine, svolge un ruolo fondamentale nel quadro generale della sicurezza di un’organizzazione. In qualità di autorità centrale per la gestione delle identità e degli accessi, AD regola chi può accedere a quali risorse all’interno della rete, rendendo la sua sicurezza fondamentale per la protezione dei sistemi, dei dati e degli utenti. In tal senso, non si tratta semplicemente di una componente della vostra infrastruttura, bensì di un pilastro fondamentale della vostra strategia di sicurezza.
Che cos’è la sicurezza basata sul principio del privilegio minimo in Active Directory?
La sicurezza basata sul principio del privilegio minimo è un principio fondamentale di Active Directory che garantisce che agli utenti e ai sistemi venga concesso solo l’accesso minimo necessario per svolgere le loro specifiche mansioni lavorative — nulla di più. Questo approccio riduce il rischio di uso improprio o di abuso e limita i potenziali danni nel caso in cui un account venga compromesso.
Qual è la differenza tra la sicurezza di Active Directory ( Azure ) e quella di Active Directory?
Man mano che un numero crescente di organizzazioni trasferisce le proprie operazioni IT sul cloud, la gestione delle identità si è estesa oltre le tradizionali directory on-premise. Microsoft Entra ID (precedentemente Azure AD) riflette tale cambiamento, fornendo un servizio di gestione delle identità e degli accessi (IAM) basato sul cloud progettato per supportare sia gli ambienti cloud che quelli ibridi.
La differenza fondamentale risiede nella loro architettura e nell'ambito operativo. Active Directory tradizionale (AD DS) è progettato per ambienti on-premises e consente di gestire utenti, computer e risorse locali all’interno di un dominio Windows . Microsoft Entra ID, al contrario, è un servizio IAM basato su cloud progettato per gestire gli utenti e controllare l’accesso alle applicazioni SaaS, ai servizi cloud e agli ambienti ibridi.
Sebbene entrambe le piattaforme gestiscano le identità, i loro modelli di sicurezza presentano differenze significative. Active Directory viene solitamente implementato all’interno delle reti interne, mentre Entra ID è esposto a Internet e deve proteggersi da una gamma più ampia di minacce esterne. Entra ID include inoltre funzionalità integrate quali l’accesso condizionale, la protezione dell’identità e l’integrazione nativa con strumenti di sicurezza cloud, a testimonianza del suo ruolo negli ambienti moderni e distribuiti.
Come posso verificare la sicurezza di Active Directory?
L’esecuzione di una valutazione periodica della sicurezza di Active Directory richiede un approccio su più fronti. Ciò comprende l’analisi dei registri alla ricerca di attività sospette, la verifica degli oggetti dei criteri di gruppo per individuare eventuali configurazioni errate, il controllo della presenza di password deboli o predefinite, l’identificazione di account con privilegi eccessivi e la garanzia che tutti i sistemi e i componenti di Active Directory siano costantemente aggiornati con le patch e le ultime versioni.
Strumenti specializzati — quali la suite Defender di Microsoft , Tanium e altri — possono automatizzare molti di questi controlli, ottimizzando il processo di valutazione della sicurezza grazie a funzionalità quali l’audit, l’analisi dei privilegi e il rilevamento di configurazioni errate.
Il miglioramento della vostra capacità di gestire minacce, rischi e conformità rappresenta un elemento fondamentale della nostra visione per la prossima evoluzione della piattaforma Tanium . Combina playbook preconfigurati, integrazioni perfette con le piattaforme, approfondimenti basati sull’intelligenza artificiale , flussi di lavoro e la capacità di automatizzare le azioni correttive attraverso il controllo e la visibilità in tempo reale, al fine di unificare le operazioni IT e i team di sicurezza.
Desidera scoprire in che modo “ Tanium ” possa aiutarLa a rafforzare la sicurezza di Active Directory senza rallentare il lavoro del Suo team? Prenoti una demo gratuita e personalizzata all’indirizzo per scoprire in che modo Tanium possa garantire un’efficienza operativa senza pari e funzionalità di mitigazione del rischio.

