Per “movimento laterale” si intende l’utilizzo di credenziali rubate per spostarsi da un computer all’altro nel corso di un attacco informatico.
Quasi tutti gli attacchi informatici comportano un movimento laterale. Gli autori degli attacchi si introducono in un computer, ottengono le credenziali di accesso attive su quel computer e poi le utilizzano per spostarsi su altri computer, quali portatili, computer fissi o server.
Il movimento laterale consente agli autori degli attacchi di portare a termine la loro missione: installare il ransomware sul maggior numero possibile di computer oppure cercare dati di valore all’interno della rete aziendale, quali i dati delle carte di credito archiviati sui server.
In alcuni attacchi, il movimento laterale è un processo lento, prudente e furtivo gestito da un aggressore umano che opera da remoto. In altri attacchi, si tratta di una propagazione fulminea attraverso gli endpoint, automatizzata dal malware, che sfrutta autorizzazioni amministrative poco rigorose o vulnerabilità non corrette.
Quando il worm NotPetya , classificato come “ ”, ha colpito la rete informatica di Moller-Maersk, la più grande compagnia di trasporto marittimo al mondo, nel 2017, il malware si è diffuso in pochi minuti all’interno della rete informatica globale dell’azienda, bloccandone le operazioni e causando alla società un danno pari a 300 milioni di dollari.
Un modo in cui le organizzazioni IT possono proteggersi dal movimento laterale consiste nel limitare le autorizzazioni degli utenti. Idealmente, i diritti di accesso di ciascun utente dovrebbero essere limitati a quelli necessari per lo svolgimento delle proprie mansioni. Gli utenti non dovrebbero avere accesso agli account o agli endpoint senza un motivo esplicito.
Purtroppo, tenere traccia delle autorizzazioni degli utenti può risultare difficile, soprattutto nelle organizzazioni che contano migliaia di utenti e dispositivi, oltre a decine o addirittura centinaia di gruppi di utenti. Nella maggior parte delle organizzazioni, stabilire chi ha accesso a quali risorse è un’attività che richiede molto tempo ed è soggetta a errori. E troppo spesso si tratta di un ripensamento.
Tanium Impact aiuta i team di sicurezza a individuare e ridurre i percorsi di movimento laterale
Al fine di fornire alle organizzazioni IT la visibilità necessaria per analizzare i diritti di accesso e le vulnerabilità da essi derivanti, Tanium ha creato un nuovo modulo denominato “ Impact”, una soluzione software inclusa nella piattaforma Tanium Platform per la gestione degli endpoint con visibilità e controllo senza pari.
Tanium Impact analizza le relazioni tra utenti, gruppi ed endpoint con rapidità e su larga scala per individuare il potenziale di movimento laterale. Consente di visualizzare e contestualizzare l’ambito amministrativo e il rischio di spostamento laterale, favorendo la definizione delle priorità nelle attività di correzione.
Di seguito sono riportati cinque modi in cui Tanium Impact aiuta le organizzazioni IT a proteggersi dai movimenti laterali nell’ambito degli attacchi informatici.
1. Tanium Impact mostra i possibili percorsi di spostamento laterale da e verso gli utenti, i gruppi e gli endpoint analizzati.
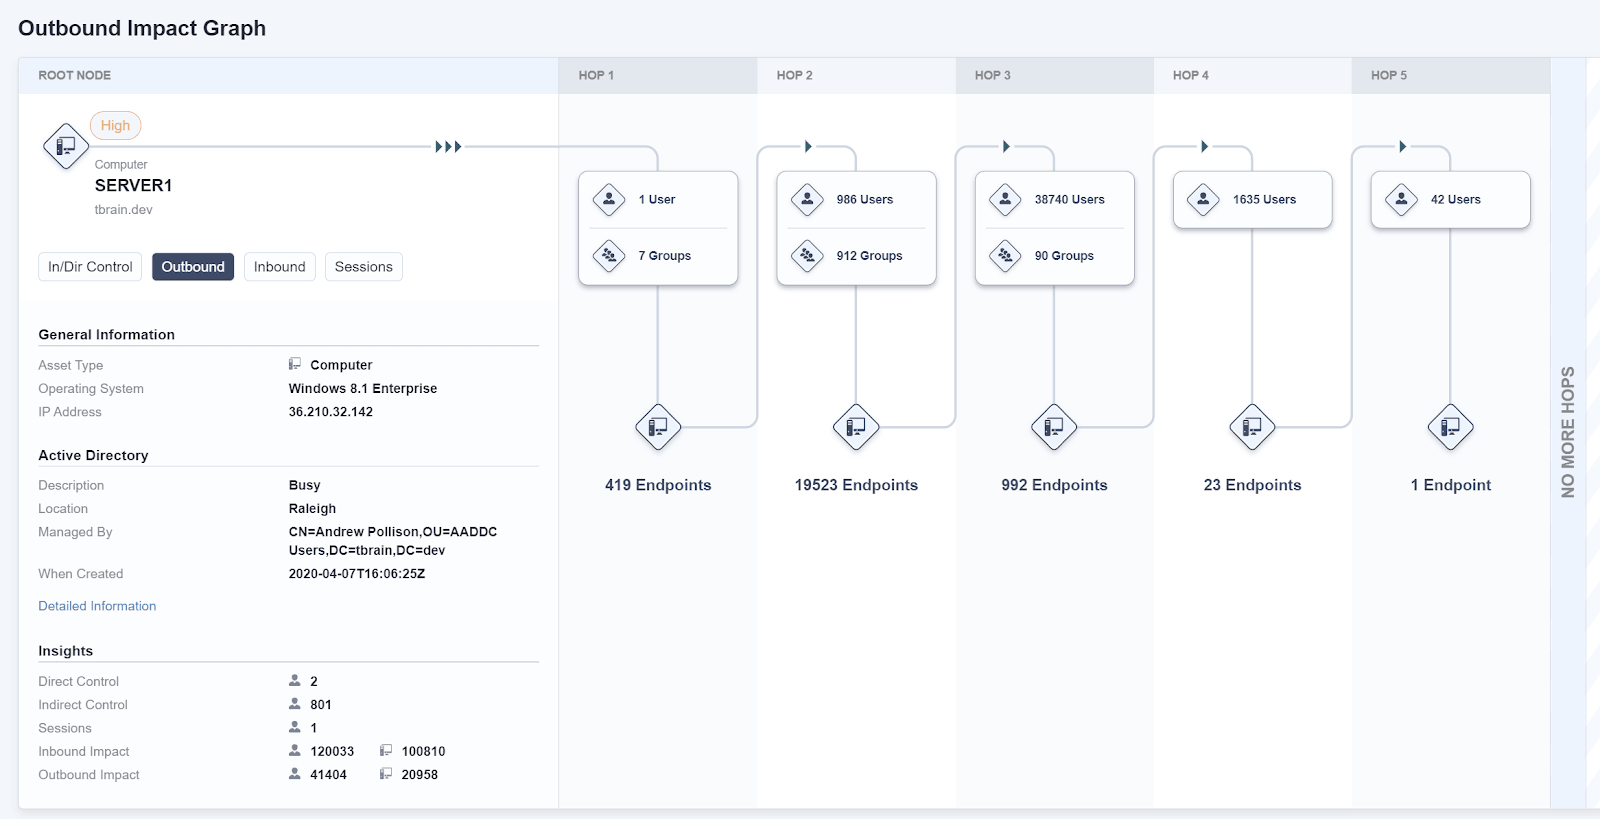
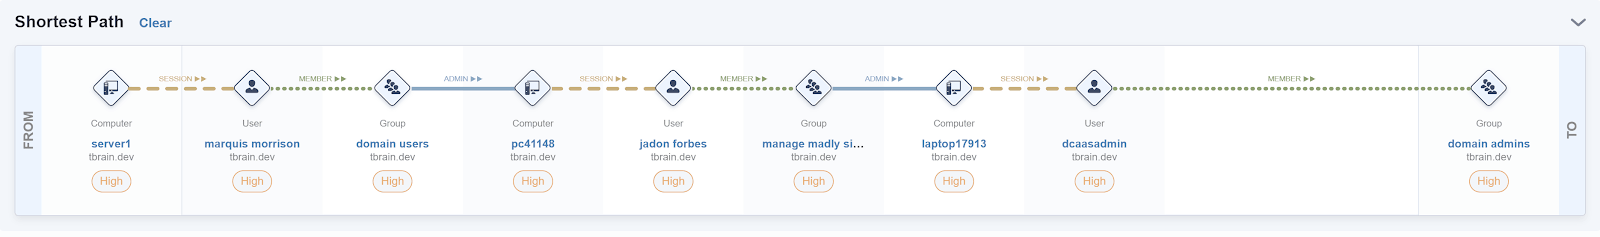
Impact fornisce una rappresentazione grafica di facile comprensione del potenziale di movimento laterale. Anziché richiedere agli analisti della sicurezza e ai tecnici operativi di ingrandire e scorrere complesse diagrammi di rete, “ Impact ” presenta una serie chiara di collegamenti da e verso ciascun utente, gruppo e endpoint.
Per un’analisi completa dei movimenti laterali, Impact fornisce dati sia sui percorsi in entrata che su quelli in uscita. I percorsi in entrata indicano quali altri account ed endpoint possono effettuare l'accesso a un endpoint da un altro endpoint all'interno della rete.
I percorsi in uscita indicano a quali altri account ed endpoint può accedere un endpoint stesso — e, di conseguenza, quali altri endpoint potrebbero risultare vulnerabili qualora tale endpoint venisse compromesso.
Entrambe le visualizzazioni sono fondamentali per comprendere i rischi per la sicurezza relativi a un determinato account utente o a un “ endpoint”.
2. Tanium Impact fornisce dati relativi all'accesso a livello dell'intera azienda, non solo alla rete locale.
Nelle grandi imprese, i team addetti alla sicurezza devono comprendere il rischio di spostamenti laterali tra tutti i propri endpoint, non solo quelli situati in una determinata sede. Dopotutto, disponendo delle credenziali di accesso, gli hacker possono spostarsi rapidamente da una rete aziendale all’altra.
Impact mostra i percorsi di accesso all'interno dell'intera azienda. Si tratta di un unico strumento di reporting completo, in grado di adattarsi per coprire migliaia — o addirittura centinaia di migliaia — di endpoint distribuiti su più sedi, regioni e data center.
Indipendentemente dalle dimensioni della rete, i team IT possono avvalersi di Impact per comprendere e gestire i rischi associati al movimento laterale per i propri endpoint gestiti.
3. Tanium Impact include i dati relativi alle sessioni nella propria analisi dei movimenti laterali, aiutando gli analisti a comprendere i rischi associati agli attacchi iniziati ore o addirittura giorni fa.
Quando un utente accede a un account su un dispositivo endpoint, tali credenziali di accesso potrebbero rimanere nella memoria dell’ endpoint fino al riavvio dell’ endpoint . Gli autori degli attacchi utilizzano strumenti per il furto di credenziali, quali Mimikatz , per estrarre dalla memoria credenziali di accesso, hash, token e PIN, in modo da poterli utilizzare per accedere ad altri endpoint.
Tenendo traccia delle credenziali che sono state esposte agli endpoint, Impact aiuta gli analisti della sicurezza a comprendere i rischi di sicurezza associati all’utente o all’ endpointe.
La raccolta di queste informazioni è importante per contrastare il movimento laterale mentre è in atto. Quando gli analisti della sicurezza Detect rilevano un’intrusione nella rete, devono agire il più rapidamente possibile per individuare quali endpoint siano stati compromessi e quali autorizzazioni utente su quell’ endpoint o possano essere utilizzate per compromettere altri endpoint.
Tanium Impact raccoglie queste informazioni risalenti fino a 72 ore prima, aiutando gli analisti a tracciare rapidamente i movimenti laterali, anche nel caso di attacchi rilevati uno o due giorni dopo il loro inizio.
4. Tanium Impact analizza sia il controllo diretto che quello indiretto nel valutare il potenziale movimento di un’ endpointe, di un utente o di un gruppo.
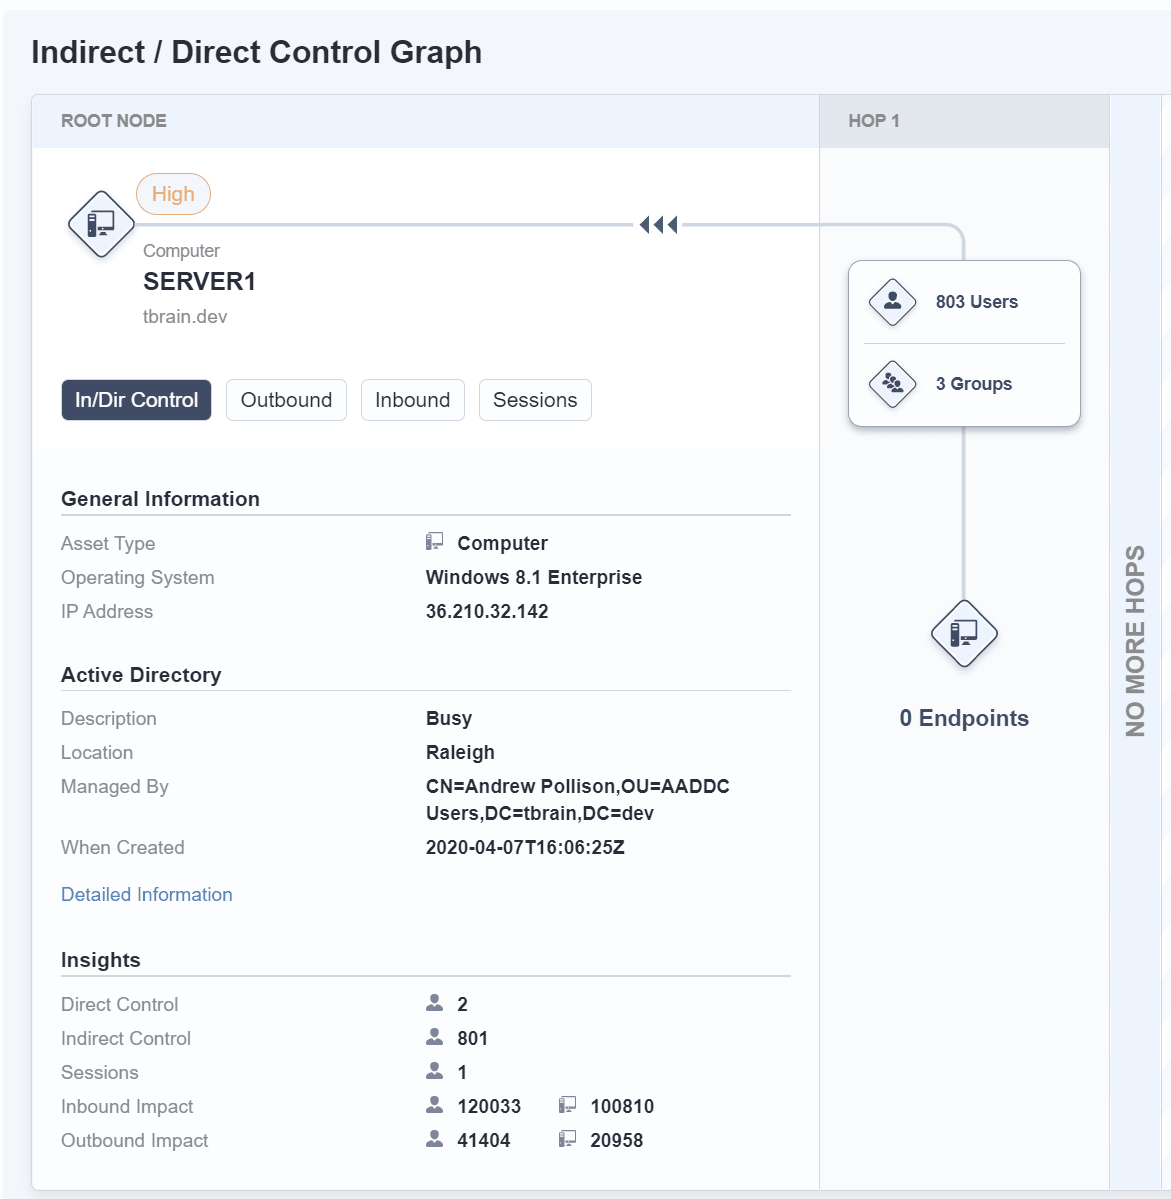
Per “controllo diretto” si intende che un utente detiene il controllo amministrativo su un endpoint.
Per "controllo indiretto" si intende che un utente appartiene a uno o più gruppi che esercitano il controllo amministrativo su un endpoint.
Per comprendere il rischio di spostamento laterale, gli analisti della sicurezza devono disporre di informazioni dettagliate sui controlli diretti e indiretti relativi ai propri endpoint.
In molte organizzazioni, le autorizzazioni di accesso diventano sempre più complesse col passare del tempo. Gli utenti vengono assegnati a dei gruppi e alcuni di questi gruppi vengono successivamente assegnati ad altri gruppi, i quali, a loro volta, possono essere assegnati ad altri gruppi ancora.
Le strutture di gruppi annidati possono risultare complesse, ma gli analisti della sicurezza devono comprenderle se intendono gestire efficacemente i rischi associati a un determinato utente, endpoint o gruppo.
Analizzando sia il controllo diretto che quello indiretto che gli utenti esercitano sugli endpoint, insieme ai dati relativi alle sessioni, Impact offre ai team di sicurezza la visibilità completa di cui hanno bisogno per valutare il rischio di movimento laterale e ridurlo il più possibile.
La vista “Controllo indiretto/diretto” mostra l’ambito amministrativo relativo all’ endpoint e di interesse.
5. Tanium Impact assegna un punteggio di impatto a utenti, gruppi ed endpoint, in modo che i reparti IT possano facilmente stabilire le priorità tra gli endpoint e gli account utente che richiedono attenzione ai fini della mitigazione dei rischi.
Tanium Impact analizza le autorizzazioni e assegna livelli di rischio agli endpoint, agli utenti e ai gruppi in base all’esposizione che essi comportano per gli attacchi che sfruttano il movimento laterale.
Sono quattro i fattori che influenzano la valutazione dell’impatto:
- Potenziale impatto in entrata da parte degli utenti
- Potenziale impatto in entrata per endpoint
- Potenziale impatto in uscita da parte degli utenti
- Potenziale impatto in uscita per endpoint
L'assegnazione di un livello di impatto a utenti, gruppi o endpoint aiuta i team di sicurezza in due modi.
- In primo luogo, li aiuta a dare priorità alla gestione proattiva del rischio di movimento laterale.
- In secondo luogo, aiuta gli analisti della sicurezza a stabilire le priorità degli avvisi che ricevono da Tanium , Threat Response o da altri strumenti di segnalazione della sicurezza. Si supponga che un analista della sicurezza riceva due avvisi: uno presenta un punteggio basso relativo alla probabilità di movimento laterale, mentre l’altro presenta un punteggio estremamente elevato. In tal caso, l’analista sa che deve esaminare per prima cosa l’avviso relativo al dispositivo con il punteggio più alto.
Tanium Impact garantisce la visibilità indispensabile per un'efficace difesa informatica
Come hanno dimostrato i recenti attacchi informatici, i criminali sono in grado di muoversi rapidamente all’interno di quasi tutte le reti aziendali in cui riescono a infiltrarsi. Attraverso i movimenti laterali, gli autori degli attacchi possono ampliare la portata delle loro operazioni e aumentare le probabilità di individuare le risorse digitali di valore di un’azienda.
Per limitare la capacità di un aggressore di mettere in atto questa strategia, le organizzazioni IT necessitano di report chiari, dettagliati e utilizzabili relativi a utenti, endpoint e gruppi.
Tanium Impact, disponibile senza costi aggiuntivi nell’ambito dell’ Tanium Platform, fornisce le informazioni di cui le organizzazioni IT hanno bisogno per contrastare i movimenti laterali.
Tanium Impact fornisce visualizzazioni chiare e analisi dei rischi che aiutano le organizzazioni IT ad agire in modo efficace, sia che si tratti di gestire i rischi in modo proattivo, sia che si tratti di rispondere rapidamente alle minacce.
Siete pronti a vederlo in azione? Richieda oggi stesso una demo all’indirizzo.

