Argomento
Scoprite Tanium
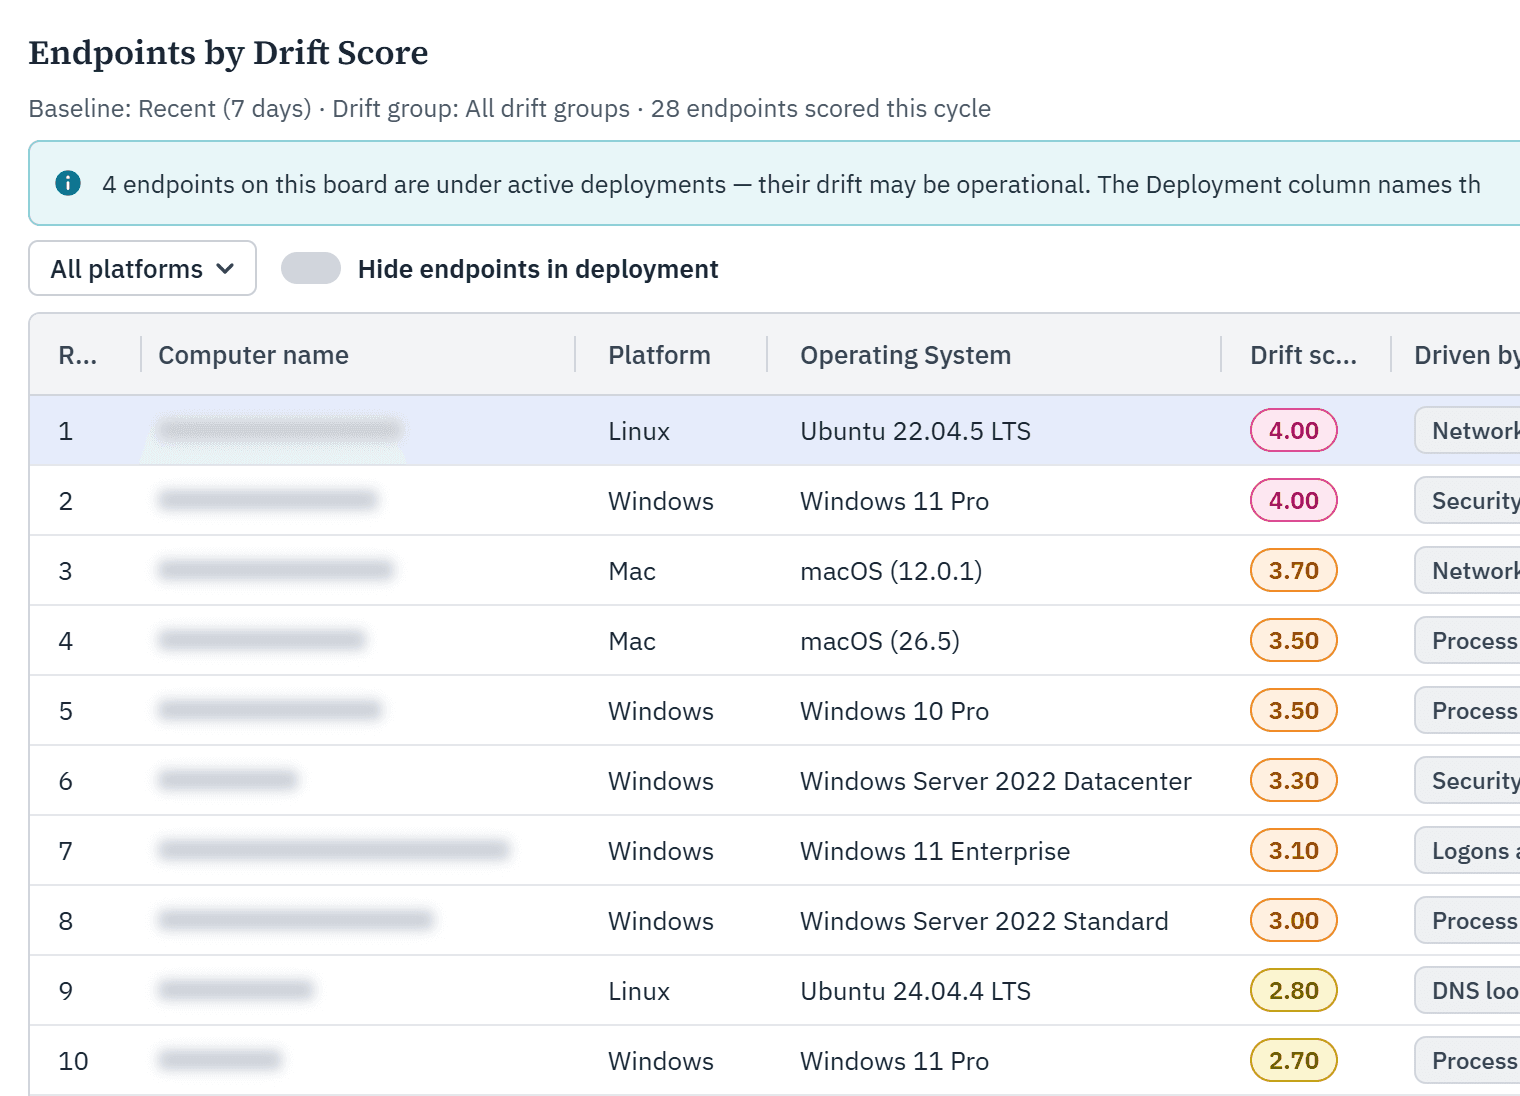
Notate quando un dispositivo smette di comportarsi come al solito: vi presentiamo Endpoint Drift
Gli aggressori che utilizzano credenziali rubate e i vostri stessi strumenti di amministrazione non attiveranno alcuna regola: Endpoint Drift rileva comunque quando un dispositivo smette di comportarsi come al solito.
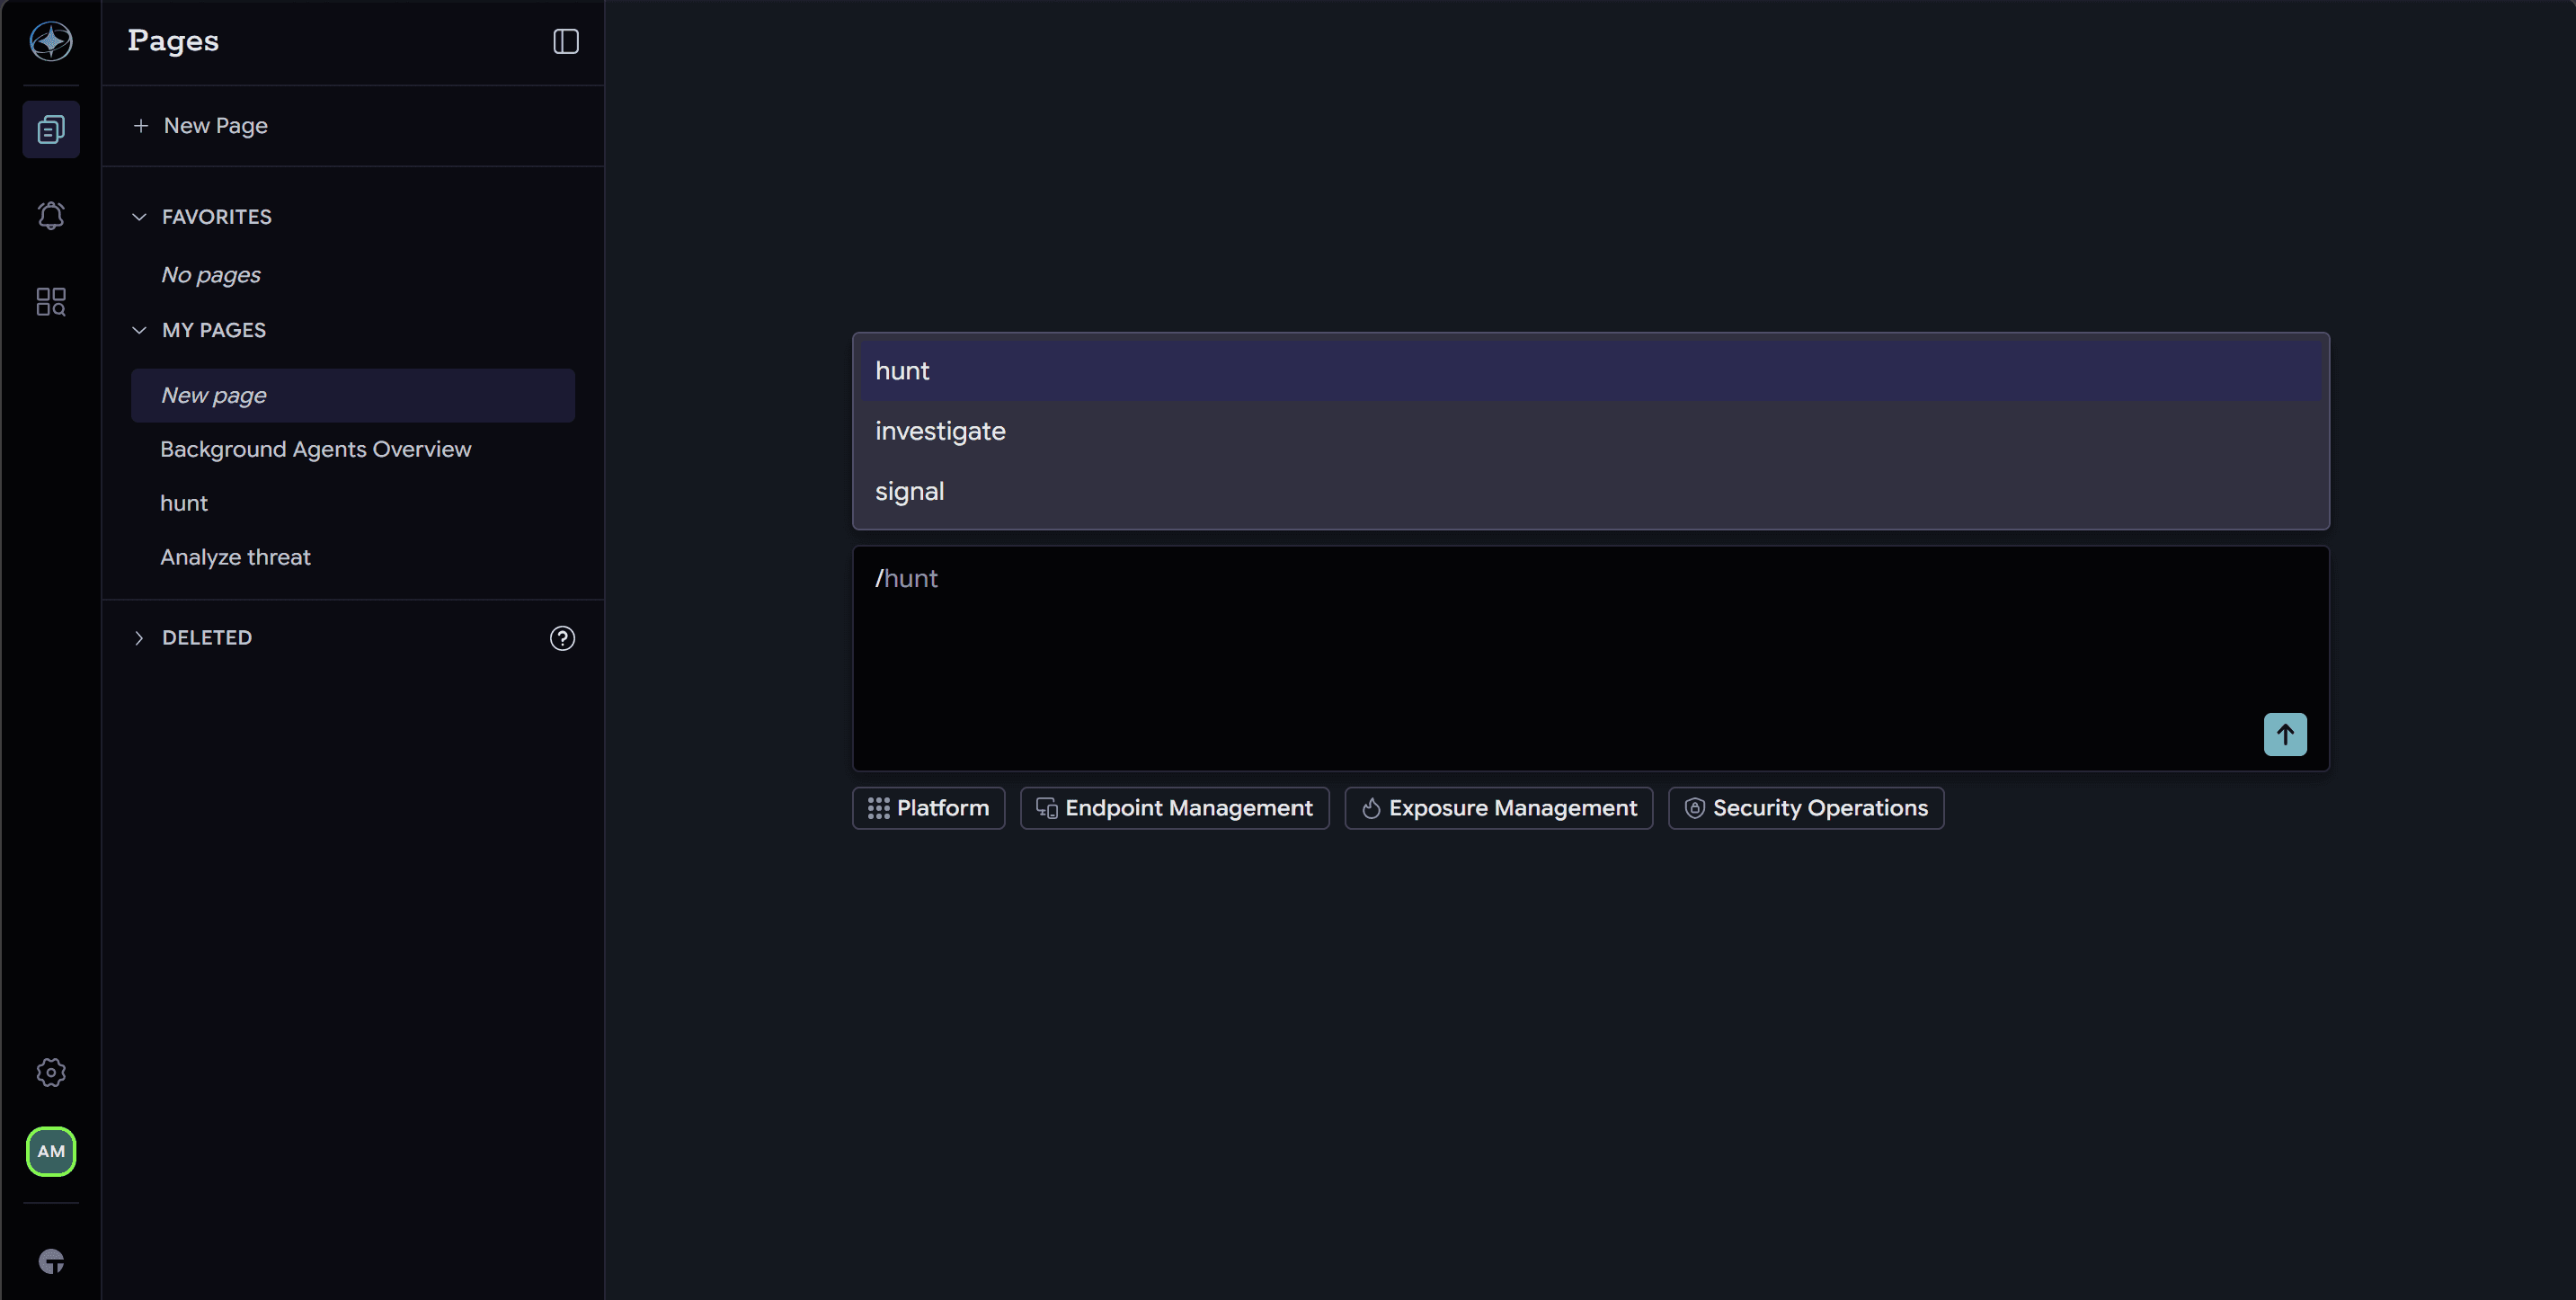
I comandi Slash introducono flussi di lavoro SecOps di livello avanzato in Atlas
Con i comandi /hunt, /investigate e /signal, Atlas trasforma una semplice interazione in chat in un flusso di lavoro SecOps guidato, basato sullo stato in tempo reale dell’ endpoint .
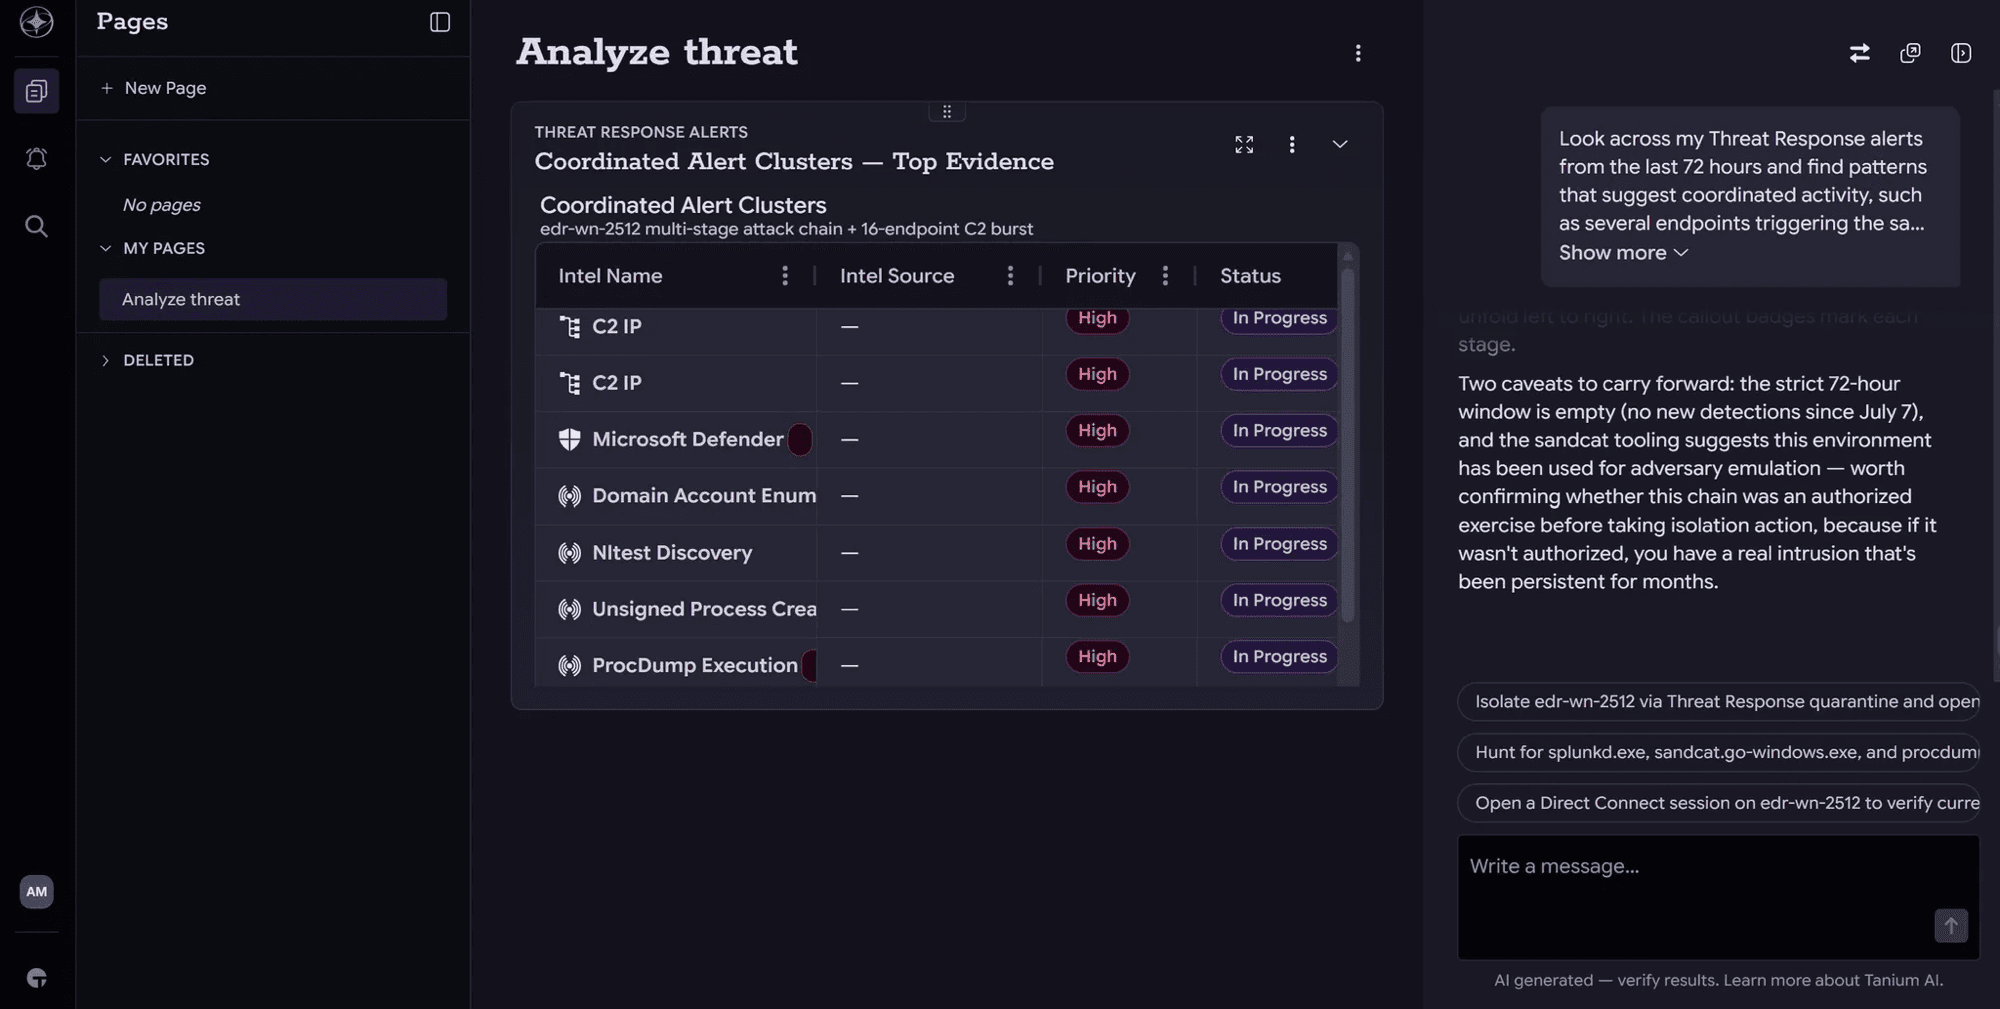
Vi presentiamo Agentic SecOps: dati in tempo reale sugli endpoint per il SOC basato sull’intelligenza artificiale
Agentic SecOps rivoluziona il modello operativo: grazie all’Atlas di Tanium , i team di sicurezza possono impartire istruzioni in linguaggio naturale, elaborare ragionamenti sui dati in tempo reale endpoint e garantire che il controllo rimanga nelle mani degli esseri umani.
Tanium Atlas: Un operatore. Tutto il peso della piattaforma.
Tanium Atlas è ora disponibile per tutti i clienti cloud commerciali e del governo degli Stati Uniti. Ecco quali sono i cambiamenti per gli operatori che operano in un contesto caratterizzato dalle minacce legate all’intelligenza artificiale, e perché ho voluto scrivere personalmente questo articolo.
Visualizzi l'intera superficie di attacco. Agisca su ciò che conta davvero.
CVE I volumi sono in aumento, le minacce individuate dall’intelligenza artificiale si stanno moltiplicando e la visibilità sull’intera superficie di attacco rimane frammentata. Le soluzioni integrate e i passaggi di consegne manuali non riescono semplicemente a tenere il passo. Le organizzazioni che stanno facendo passi avanti hanno una cosa in comune: hanno sostituito i flussi di lavoro frammentati con una definizione delle priorità basata sull’intelligenza artificiale e con misure correttive autonome, il tutto nell’ambito di una visione unificata dei rischi sia interni che esterni.
Mappare le minacce con Tanium Threat Navigator per una risposta più rapida - Tanium Tech Talks #164
La caccia alle minacce su scala enterprise riceve un aggiornamento del flusso di lavoro strutturato e ripetibile, mentre il Senior Threat Hunter di Tanium Duncan Miller illustra Tanium Threat Navigator, una nuova funzionalità all'interno di Threat Response che trasforma le cacce iterative in intelligence condivisibile e attuabile.
Mappatura dell'infrastruttura IT aziendale con Tanium Atlas - Tanium Tech Talks #163
Steven Yang, Senior Director of Product Management e Portfolio Lead di Tanium, illustra Tanium Atlas, un'esperienza basata sull'IA che sostituisce la navigazione a moduli fissi con prompt in linguaggio naturale, pagine componibili dinamiche e flussi di lavoro agentici, cambiando radicalmente il modo in cui i team IT e di sicurezza interagiscono con i dati degli endpoint.
Arricchimento e analisi degli endpoint basati sull'IA per la sicurezza IT - Tanium Tech Talks #162
Il cacciatore di Tanium HuntIQ, Duncan Miller, dimostra come le funzionalità di arricchimento e analisi basate sull'intelligenza artificiale all'interno di Threat Response stiano trasformando il modo in cui i team di sicurezza decodificano i comandi, contestualizzano gli avvisi e agiscono sui risultati, il tutto senza uscire dalla console.
Elementi essenziali di Tanium Interact: query degli endpoint e accesso ai dati in tempo reale - Tanium Tech Talks #161
Dalla creazione di domande basate su sensori all'assistenza alle query basata sull'intelligenza artificiale, Tom Dowdeswell, Senior Enterprise Engineer di Tanium, offre una panoramica completa su come utilizzare Tanium Interact al massimo delle sue potenzialità.
Scopri la resilienza su scala al Converge World Tour
Un’anteprima delle discussioni in programma a Converge Londra e Parigi nel mese di maggio — e perché sono importanti anche al di là dei confini della manifestazione.
Tanium + Moveworks + ServiceNow: Presentazione della risoluzione completa degli incidenti in un’unica esperienza
Gli addetti all’assistenza IT devono solitamente destreggiarsi tra diversi sistemi per risolvere un singolo incidente: il ticket su ServiceNow, i dati dell’ endpoint su una console separata e una knowledge base ricca di soluzioni precedenti. La prossima integrazione di Moveworks con Tanium cambierà questa situazione. Le informazioni in tempo reale relative all’ endpoint e vengono visualizzate direttamente nella finestra di chat in cui operano già gli addetti all’evasione degli ordini, che si tratti di Slack, Microsoft Teams o dell’interfaccia web ServiceNow . Il risultato è un flusso di lavoro più rapido e mirato, che sarà presto disponibile tramite il Service Operations Assistant for Fulfillers, offerto da Moveworks all’indirizzo ServiceNow.
Strategie di raggruppamento degli endpoint per operazioni IT mirate: Tanium Tech Talks #160
I gruppi di computer sono la fondazione spesso sottovalutata di ogni azione mirata in Tanium, e Jesh Sax, Architect di Product Enablement di Tanium, offre una guida pratica e dettagliata su come creare, configurare e utilizzarli per gestire gli endpoint su larga scala con precisione e controllo. Questo episodio fa parte della serie Tanium Basics, che tratta i concetti fondamentali e gli elementi costitutivi necessari per ottenere il massimo dalla piattaforma Tanium.

