Per le imprese di oggi, una cosa è certa: i cambiamenti radicali sono sempre dietro l’angolo. Sebbene la rivoluzione tecnologica possa offrire delle opportunità, essa amplifica anche i rischi.
Questo è il tema di una tavola rotonda dal titolo accattivante in programma alla RSA Conference 2022 di quest’anno: “ ” (I Jetsons sono arrivati: e ora?) “The Jetsons Are Here—Now What Are the Security Implications” (I Jetsons sono arrivati: quali sono le implicazioni per la sicurezza?). La tavola rotonda si terrà nell’ambito dell’evento “ 6 giugno”, dalle ore 14:20 alle ore 15:10 (ora del Pacifico), presso il Moscone Center di San Francisco.
La moderatrice del panel, Lisa Lee, che ricopre il ruolo di consulente capo per la sicurezza e responsabile globale per i settori verticali e le relazioni con i clienti presso l’ Microsoft, e la relatrice Diana Kelley, CTO e cofondatrice della società di consulenza in materia di sicurezza informatica SecurityCurve, hanno offerto a Endpoint un’anteprima degli argomenti che tratteranno, dei motivi per cui è consigliabile partecipare e di ciò che i CISO aziendali possono fare per rimanere al passo con i tempi e ridurre i rischi man mano che vengono introdotte nuove tecnologie aziendali.
Chi di noi ha una certa età ricorda la promessa delle auto volanti di quando eravamo bambini. Eppure non sono ancora veramente qui. Quali tecnologie del futuro ritenete che avranno l’impatto più significativo nei prossimi cinque- 10 anni?
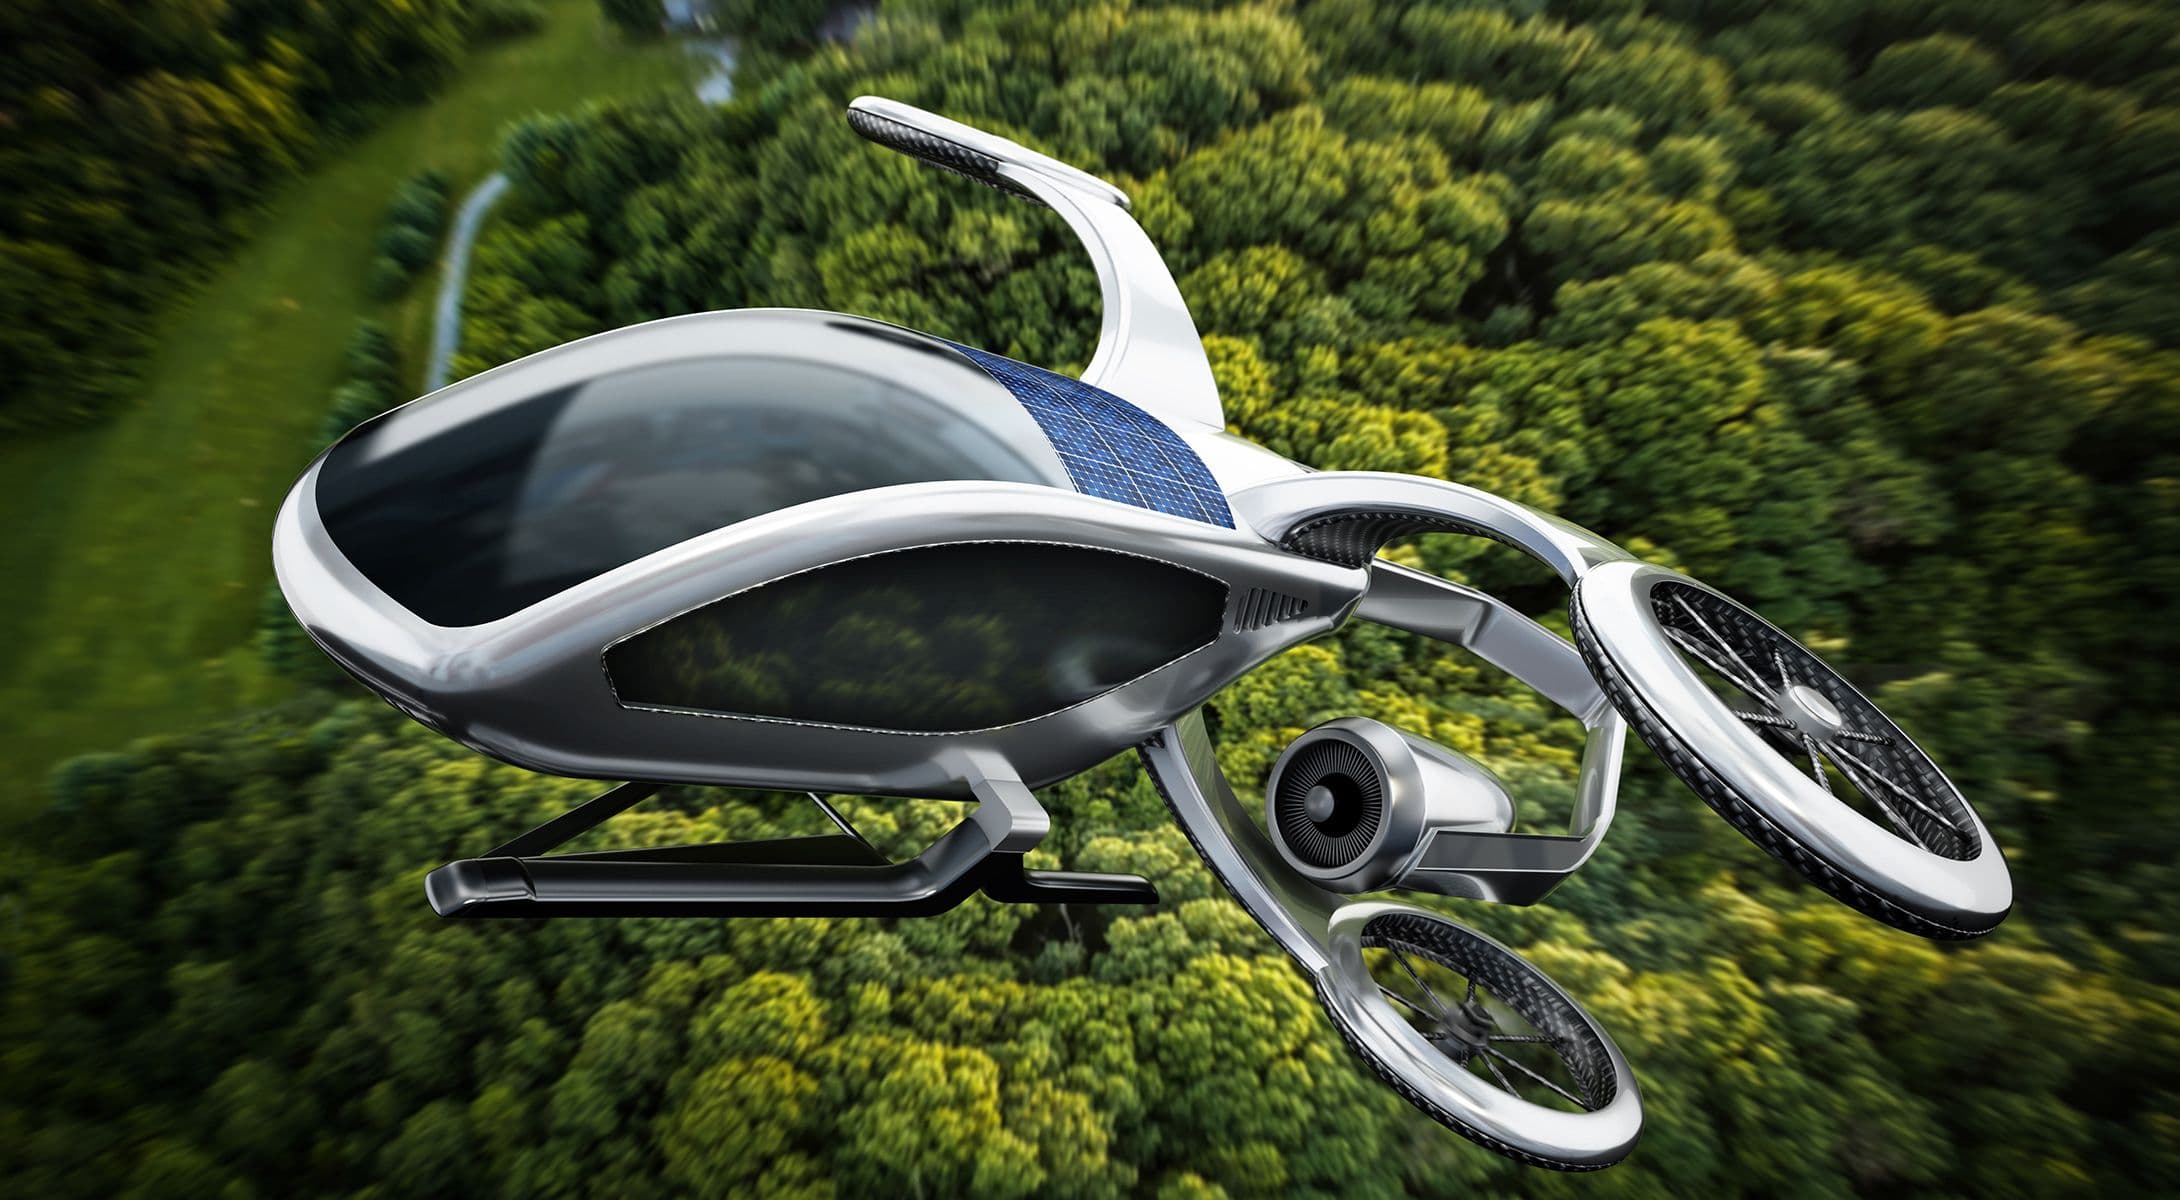
Lee: È curioso che lei abbia menzionato le auto volanti. Quando ho iniziato a documentarmi per questa sessione, quasi due anni fa, si diceva che le auto volanti sarebbero state disponibili entro due o tre anni. Ho pensato: «Non è possibile». «Ci vorranno almeno da cinque a 10 anni.» Semplicemente non disponiamo delle infrastrutture necessarie per gestire le auto volanti.
Oggi le auto volanti fanno notizia ogni giorno. Le aziende stanno superando i test di volo, ottenendo le certificazioni dell’ e le autorizzazioni normative. Ebbene sì, le auto volanti sono ormai una realtà. Sono qui, in diverse fasi, da due anni. Ho letto di recente che Uber prevede che metta in servizio la propria auto volante entro il 2023. E, naturalmente, le auto volanti — proprio come le auto a guida autonoma — comporteranno enormi sfide in materia di sicurezza informatica per quanto riguarda la sicurezza, la riservatezza dei dati e molte altre questioni.
Lasciando da parte le auto volanti, di quali tecnologie aziendali parlerete al RSA 2022? E quale ritiene che sia la principale preoccupazione per i CISO?
Lee: Per questa tavola rotonda, stiamo ragionando in termini di settori o di ambiti in cui si verificano i cambiamenti più significativi. Pertanto, nel corso di questa tavola rotonda, Diana parlerà di mondi alternativi, quali il metaverso , e
, con tutte le implicazioni relative alla sicurezza informatica. Theresia Gouw, socia fondatrice di Acrew Capital, terrà una conferenza dal titolo “ : Web3”. Patricia Titus, responsabile della tutela della privacy (
) e responsabile della sicurezza delle informazioni presso la Markel Corporation, terrà un intervento sul tema dei trasporti. Mi soffermerò sul settore sanitario .
«Se la vostra azienda intende lanciarsi a pieno ritmo nel metaverso, il CISO deve fare un passo indietro e valutare l’impatto sulla sicurezza.»Diana Kelley, Direttore Tecnico e cofondatrice di SecurityCurve
Kelley: Posso dirvi che il metaverso sarà una di quelle tecnologie dirompenti che comporteranno numerose sfide in materia di sicurezza informatica. Oggi le persone nutrono un forte interesse per i mondi virtuali, a differenza di qualche anno fa, quando esisteva Second Life ma non riuscì a decollare. Da anni ormai le persone non si recano più in ufficio e stiamo ricreando il mondo reale online. Nella versione del metaverso, è molto più facile assumere l’identità di qualcun altro, soprattutto grazie ai deepfake. Ciò alimenta ulteriori preoccupazioni riguardo al furto d’identità.
Nel metaverso si sono verificati persino casi di aggressioni, che possono avere un forte impatto emotivo sulle persone.
Rifletta su questo aspetto dal punto di vista di un CISO. Se la vostra azienda intende lanciarsi a pieno ritmo nel metaverso, organizzandovi ad esempio riunioni aziendali, conducendovi attività di vendita e così via, il CISO deve fare un passo indietro e valutare l’impatto di tutto ciò sulla sicurezza. In questi contesti, l’azienda ha ben poco controllo sulla società per quanto riguarda chi possa comunicare con chi. Come reagiranno le persone nel metaverso? Si comporteranno in modo diverso? Inoltre, le aziende hanno scarso controllo sui dati all’interno di quell’ambiente. Cosa succede se i Suoi dati andassero persi?
Lee: Esistono preoccupazioni simili anche nel campo della robotica. Si potrebbe avere un robot dislocato in qualsiasi città, ad esempio a Tokyo, e non si dovrebbe mai recarsi lì in aereo per partecipare alle riunioni. Il robot parteciperebbe a tutte le vostre riunioni in quella sede. Potrete assumere il controllo del robot e persino indossare una tuta tattile che vi consentirà di stringere la mano attraverso il robot. Esistono molti modi per interagire. Ma chi può dire che, in caso di riunioni in concomitanza, non si possa chiedere a qualcun altro di partecipare al posto vostro senza che nessuno se ne accorga? Improvvisamente, la situazione è completamente diversa, soprattutto se si considera il rischio di furto d’identità.
Il tema di RSA 2022 è “trasformare”. Ritiene che le difficoltà iniziali legate a queste tecnologie rivoluzionarie saranno simili a quelle che abbiamo vissuto nel 1990s e nei primi anni del 2000s con la diffusione dei PC, delle reti locali, di Internet e dell’e-commerce?
Kelley: Sarà più o meno lo stesso. E ciò che preoccupa è quanto stiamo utilizzando questa tecnologia in settori in cui l’impatto è enorme. Quando abbiamo iniziato a utilizzare i PC, ricordo di aver pensato che un virus che impedisse a qualcuno di digitare un documento fosse terribile. E poi si è passati a E se il Suo conto corrente venisse svuotato?
Oggi esistono città intelligenti che utilizzano queste tecnologie emergenti. Queste città sono straordinarie: utilizzano enormi quantità di dati per migliorare notevolmente la nostra vita, ad esempio facilitando il flusso del traffico. Questi sistemi consentono di garantire che l’ambulanza raggiunga tempestivamente la persona che necessita di soccorso e che sia possibile trovare un posto auto. Ma ora, se si nota che gli aggressori iniziano a interferire con ciò, si corre il rischio di perdere vite umane.
Con l’introduzione di nuove tecnologie, la superficie di attacco delle aziende è destinata ad ampliarsi. Continueremo a trovarci di fronte a questa sfida rappresentata dal divario nelle competenze tecnologiche?
Lee: Mi preoccupa la necessità di coinvolgere un numero molto maggiore di persone nella mentalità e nelle competenze relative alla sicurezza. Ne abbiamo tutti sentito parlare. Ma mi preoccupa anche il fatto che a volte cerchiamo di far sembrare che occuparsi di sicurezza non sia poi così difficile, proprio per invogliare le persone ad avvicinarsi a questo settore. È difficile. Credo che sia davvero difficile. Ma credo che sia proprio questo a renderlo interessante, poiché rappresenta una vera sfida.
«. È difficile.» Credo che sia davvero difficile. Ma è proprio questo che lo rende interessante, perché è una vera sfida.”Lisa Lee, consulente capo per la sicurezza e responsabile globale per i settori verticali e le relazioni con i clienti, Microsoft
Kelley: Poiché le tecnologie cambiano e si evolvono rapidamente, avremo bisogno di esperti altamente qualificati in tali settori per progettare e implementare le soluzioni. Tuttavia, se tutti coloro che stanno sviluppando un nuovo sistema o ne stanno adottando uno potessero almeno adottare una mentalità orientata alla sicurezza e tenere in considerazione la sicurezza e la privacy sin dall’inizio, magari effettuando una modellizzazione delle minacce, potremmo migliorare notevolmente la sicurezza. Altrimenti, finiremo per ritrovarci nella situazione in cui si adottano misure di sicurezza solo a posteriori, dopo che si è verificato un evento terribile.
Cominciamo quindi a integrarlo, soprattutto ora che molte di queste nuove tecnologie e il loro impatto sull’umanità sono molto più significativi. Ne abbiamo già avuto qualche assaggio, come l’attacco alla Colonial Pipeline e l’impossibilità per le persone di fare rifornimento lungo la costa orientale.
In termini pratici, quali aspetti dovrebbero tenere presenti i CISO per garantire che il loro programma di sicurezza sia a prova di futuro?
Lee: Un approccio di cui parliamo durante la sessione, e che si applica a questo tipo di tecnologia, riguarda i diversi aspetti che occorre prendere in considerazione quando si tratta di nuove tecnologie. Ad esempio, occorre riflettere sui dati: quale è la potenziale minaccia per i dati rappresentata dalle tecnologie più recenti? Parleremo delle nuove tecnologie relative ai rischi.
«Il settore del marketing vorrà probabilmente adottare il metaverso per poter interagire con i propri clienti in quell’ambiente.»Kelley
Dobbiamo inoltre chiedere ai CISO di promuovere questo tipo di approccio riguardo alle nuove tecnologie. Devono valutare cosa accadrà nei prossimi sei mesi e cosa accadrà nei prossimi tre anni. E devono cercare di stabilire a quale ritmo si stia evolvendo la tecnologia.
Kelley: Quando si tratta di nuove tecnologie, invece di dire “ ” Non dobbiamo ancora preoccuparci di questo, parlate con i dirigenti della vostra azienda, in tutti i settori, perché probabilmente il reparto marketing vorrà adottare il metaverso per poter interagire con i vostri clienti in quell’ambiente. Pertanto, si rivolga ai potenziali stakeholder chiave, e cerchi di comprendere in che modo l’azienda ritiene di poter trarre vantaggio dall’utilizzo del metaverso.
Ad esempio, il reparto Risorse Umane potrebbe persino decidere di avviare una campagna di reclutamento in quella zona. E una volta che saprete in che modo l’azienda intende utilizzarlo, potrete individuare i potenziali rischi. Si considerino inoltre i casi d’uso aziendali. Ad esempio, se il reparto Risorse Umane volesse reclutare personale nel metaverso, si limiterebbe a pubblicare un annuncio su numerosi siti diversi e magari a stabilire un primo contatto con i potenziali candidati? E una volta stabilito il contatto, le comunicazioni passeranno alla procedura di revisione standard? Se è così, il rischio è piuttosto contenuto. Tuttavia, se dovesse scoprire che l’ CEO e sta conducendo trattative di fusione e acquisizione nel metaverso, ciò potrebbe rappresentare un rischio molto elevato.
Lee: Come ha sottolineato Diana, è fondamentale dialogare con i principali responsabili della propria organizzazione che potrebbero voler sfruttare le nuove tecnologie. Potrebbe inoltre essere opportuno costituire un team o un comitato che si occupi costantemente di valutare diverse tecnologie, discutere delle modalità con cui l’organizzazione potrebbe utilizzarle ed esaminarne i vantaggi e i rischi per l’azienda. Chi c'è in azienda che ne sappia qualcosa? Potreste scoprire che alcuni dei vostri esperti più competenti sono proprio alcuni dei vostri collaboratori con meno esperienza. Dipende dal tipo di tecnologia e dal modo in cui viene utilizzata.
[Leggi anche: La crescente necessità di integrare l’IT e la sicurezza]
Ripensate ai primi tempi di Internet. Probabilmente alcuni dei giovani della Sua azienda [all’epoca] stavano esplorando ogni angolo. Probabilmente è così anche per il metaverso di oggi. Probabilmente alcuni dei membri più giovani del Suo staff sono molto attivi nel metaverso. Tuttavia, non è sempre una questione di età. A volte si tratta semplicemente di una questione di gusti personali.
Tuttavia, è fondamentale avviare il dialogo e conoscere tali esperienze interne. Quali sono state le esperienze negative che hanno vissuto? Quali sono gli aspetti positivi? In cosa vedono il valore? Conversazioni come questa contribuiranno in modo significativo a comprendere in che modo l’organizzazione intenda affrontare le nuove tecnologie e a individuare i potenziali rischi.