Il presidente Biden ha firmato la scorsa settimana un decreto esecutivo sulla sicurezza informatica (si apre in una nuova scheda) a seguito di un attacco ransomware ai danni della Colonial Pipeline (si apre in una nuova scheda). Il decreto mira a rafforzare la sicurezza informatica del governo federale e definisce nuovi standard di sicurezza per il software utilizzato dalle imprese e dai cittadini.
Una nuova ricerca commissionata da Tanium e condotta da The Harris Poll rivela che la maggior parte degli americani desidera che il governo dia priorità alla sicurezza. Chiedono un aumento della spesa federale, una maggiore condivisione delle informazioni e un maggiore coinvolgimento delle aziende private specializzate in sicurezza informatica.
Questa analisi risulterà utile sia per i responsabili politici che per le imprese private. Ma a quali settori dovrebbero essere destinati tali investimenti? Per ottenere risultati ottimali, le misure di sicurezza governative devono concentrarsi sia sulla riduzione della complessità che sul rischio informatico. Ciò significa passare a piattaforme leader del settore per garantire maggiore visibilità e sicurezza.
Il mondo cibernetico è ovunque
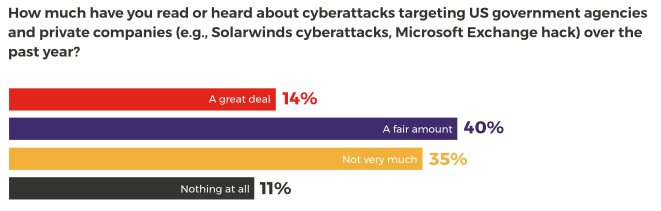
La sicurezza informatica è ormai entrata a far parte della cultura comune. Abbiamo riscontrato che il 54% degli americani ha letto o sentito parlare “in misura discreta” o “molto” degli attacchi rivolti contro enti governativi e aziende private nel corso dell’ultimo anno.
Ciò non dovrebbe sorprendere più di tanto. Le rivelazioni relative a SolarWinds hanno messo in luce la crescente sofisticazione degli attacchi rivolti alle organizzazioni del settore pubblico e privato. Si ritiene che nove agenzie del governo federale siano state compromesse nel corso di una campagna durata diversi mesi.
Poco dopo, diversi gruppi di hacker hanno sfruttato alcune vulnerabilità note nel server Microsoft Exchange , in un altro momento cruciale. Si stima che, solo negli Stati Uniti, circa 30.000 endpoint siano stati compromessi a seguito di una diffusa mancata applicazione tempestiva delle patch.
Proprio questo mese, un attacco ransomware ha colpito la Colonial Pipeline, uno dei più grandi oleodotti del Paese, il che ha messo in evidenza l’impatto immediato degli attacchi informatici sugli americani: non possono fare il pieno.
Questo tipo di "cyber igiene" — ovvero disporre di una visibilità al 100% sul proprio panorama IT, comprendere lo stato delle proprie risorse IT e applicare rapidamente gli aggiornamenti necessari — dovrebbe rappresentare un requisito fondamentale per qualsiasi CIO o CISO.
Cosa ne pensa l'opinione pubblica della sicurezza informatica
Eppure, la continua raffica di notizie negative non ha fatto altro che conferire maggiore urgenza alle parole del presidente Biden.
Crescono i timori che gli Stati Uniti e i loro alleati stiano perdendo la battaglia contro nazioni ostili sempre più audaci e contro la criminalità informatica organizzata, dotata di ingenti risorse.
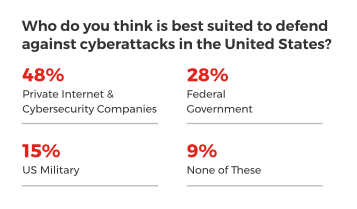
Abbiamo riscontrato che un terzo (33%) degli americani ritiene che la difesa da tali attacchi debba costituire una priorità assoluta per il governo federale quest’anno. E sebbene ritengano che la responsabilità in merito ricada in egual misura sul governo e sul settore privato, una maggioranza relativa pari a quasi la metà (48%) ritiene che il settore privato sia nella posizione migliore per assumersi tale incarico.
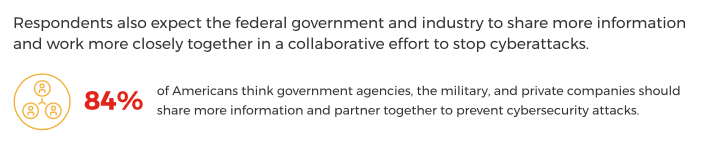
In che modo si dovrebbe svolgere questo lavoro fondamentale? La maggioranza (84%) degli americani ritiene che le agenzie governative, le forze armate e le aziende private dovrebbero condividere maggiori informazioni e collaborare per prevenire gli attacchi informatici. Ciò contribuirebbe ad abbattere i tradizionali compartimenti stagni, che rallentano la risposta agli incidenti e impediscono la condivisione delle migliori pratiche.
Una percentuale analoga (80%) sostiene che sia essenziale che il governo federale aumenti la spesa per la sicurezza informatica al fine di migliorare la protezione. È importante riconoscere che tali fondi devono essere destinati alle agenzie governative e utilizzati per rafforzare la sicurezza e gli standard tra i fornitori e i gestori delle infrastrutture critiche.
Più della metà (59%) di coloro che auspicano un aumento della spesa pubblica nel settore della sicurezza informatica ritiene che ciò debba avvenire anche a scapito dei finanziamenti destinati ad altri settori, quali i trasporti, le infrastrutture e l’istruzione.
Ridurre i rischi informatici grazie alla visibilità e al controllo
Il messaggio del popolo americano non potrebbe essere più chiaro. Tuttavia, una sicurezza informatica efficace non significa semplicemente aumentare la spesa, ma destinare i fondi alle aree giuste.
I dispositivi endpoint rappresentano un punto di incontro cruciale tra utenti, dati e macchine, il che li rende un obiettivo privilegiato per gli autori degli attacchi. Disporre degli strumenti necessari per ottenere visibilità e controllo su tali risorse — computer portatili, computer fissi, server, container cloud o macchine virtuali — è fondamentale per mitigare costantemente il rischio informatico.
Eppure, attualmente le organizzazioni globali utilizzano una serie di strumenti separati per la sicurezza e le operazioni al fine di gestire i propri ambienti IT — molti dei quali non sono compatibili tra loro.
Questo tipo di “eccesso di strumenti” può compromettere gli sforzi volti a migliorare la sicurezza. Ciò aggrava la frammentazione in compartimenti stagni della sicurezza delle operazioni IT, crea lacune nella visibilità e comporta che i team distribuiti lavorino sulla base di dati diversi.
L'approccio " Tanium " alla gestione e alla sicurezza dell' endpoint
Le agenzie devono invece sviluppare nuove strategie per la gestione e la protezione dei propri endpoint e dei dati che vi transitano. L'obiettivo dovrebbe essere quello di riunire i team operativi e di sicurezza IT attorno a un'unica piattaforma, offrendo una visione completa e in tempo reale dell'intero ambiente IT.
La stessa piattaforma deve consentire di intervenire rapidamente, con la necessaria rapidità e su larga scala, ad esempio applicando le patch a tutti gli endpoint esposti a una nuova minaccia zero-day. Inoltre, dovrebbe integrarsi perfettamente con le offerte di terze parti per fornire un ecosistema esteso di soluzioni in grado di apportare ulteriore valore aggiunto al cliente.
L'adozione di una strategia di questo tipo consentirà alle organizzazioni governative e alle imprese private di:
- Ridurre al minimo il numero di operazioni IT e di strumenti di sicurezza necessari, riducendo così i costi, la complessità e i rischi informatici.
- Ridurre il numero di interfacce utilizzate per le funzioni di sicurezza.
- Ridurre al minimo gli oneri amministrativi e gli attriti tra i team che collaborano per garantire la sicurezza dell’organizzazione.
- Assicuratevi che dispongano di visibilità e controllo sulle proprie risorse IT più critiche.
- Verifichino e mantengano costantemente le buone pratiche di sicurezza informatica in tutta la propria infrastruttura IT.
Scarichi il rapporto completo, “ ” (La sicurezza informatica: una priorità per le aziende) . Indagine Harris Poll: Investimenti e priorità in materia di sicurezza informatica.
Per ulteriori informazioni sulle modifiche apportate al decreto presidenziale del presidente Biden in materia di sicurezza informatica, si prega di visitare il sito Rafforzamento delle difese in materia di sicurezza informatica.
Metodologia dell'indagine
Il presente sondaggio è stato condotto online negli Stati Uniti da The Harris Poll per conto di Tanium dal 22-26 al 2021 aprile, su un campione di 2.063 adulti di età pari o superiore a 18 anni. Il presente sondaggio online non si basa su un campione probabilistico e, pertanto, non è possibile calcolare alcuna stima dell'errore di campionamento teorico. Per informazioni complete sulla metodologia dell’indagine, comprese le variabili di ponderazione e le dimensioni dei campioni dei sottogruppi, si prega di contattare press@tanium.com.

