Una società su quattro ha subito un attacco alla catena di approvvigionamento negli ultimi 12 mesi e i professionisti IT temono che la situazione possa non migliorare nel 2022.
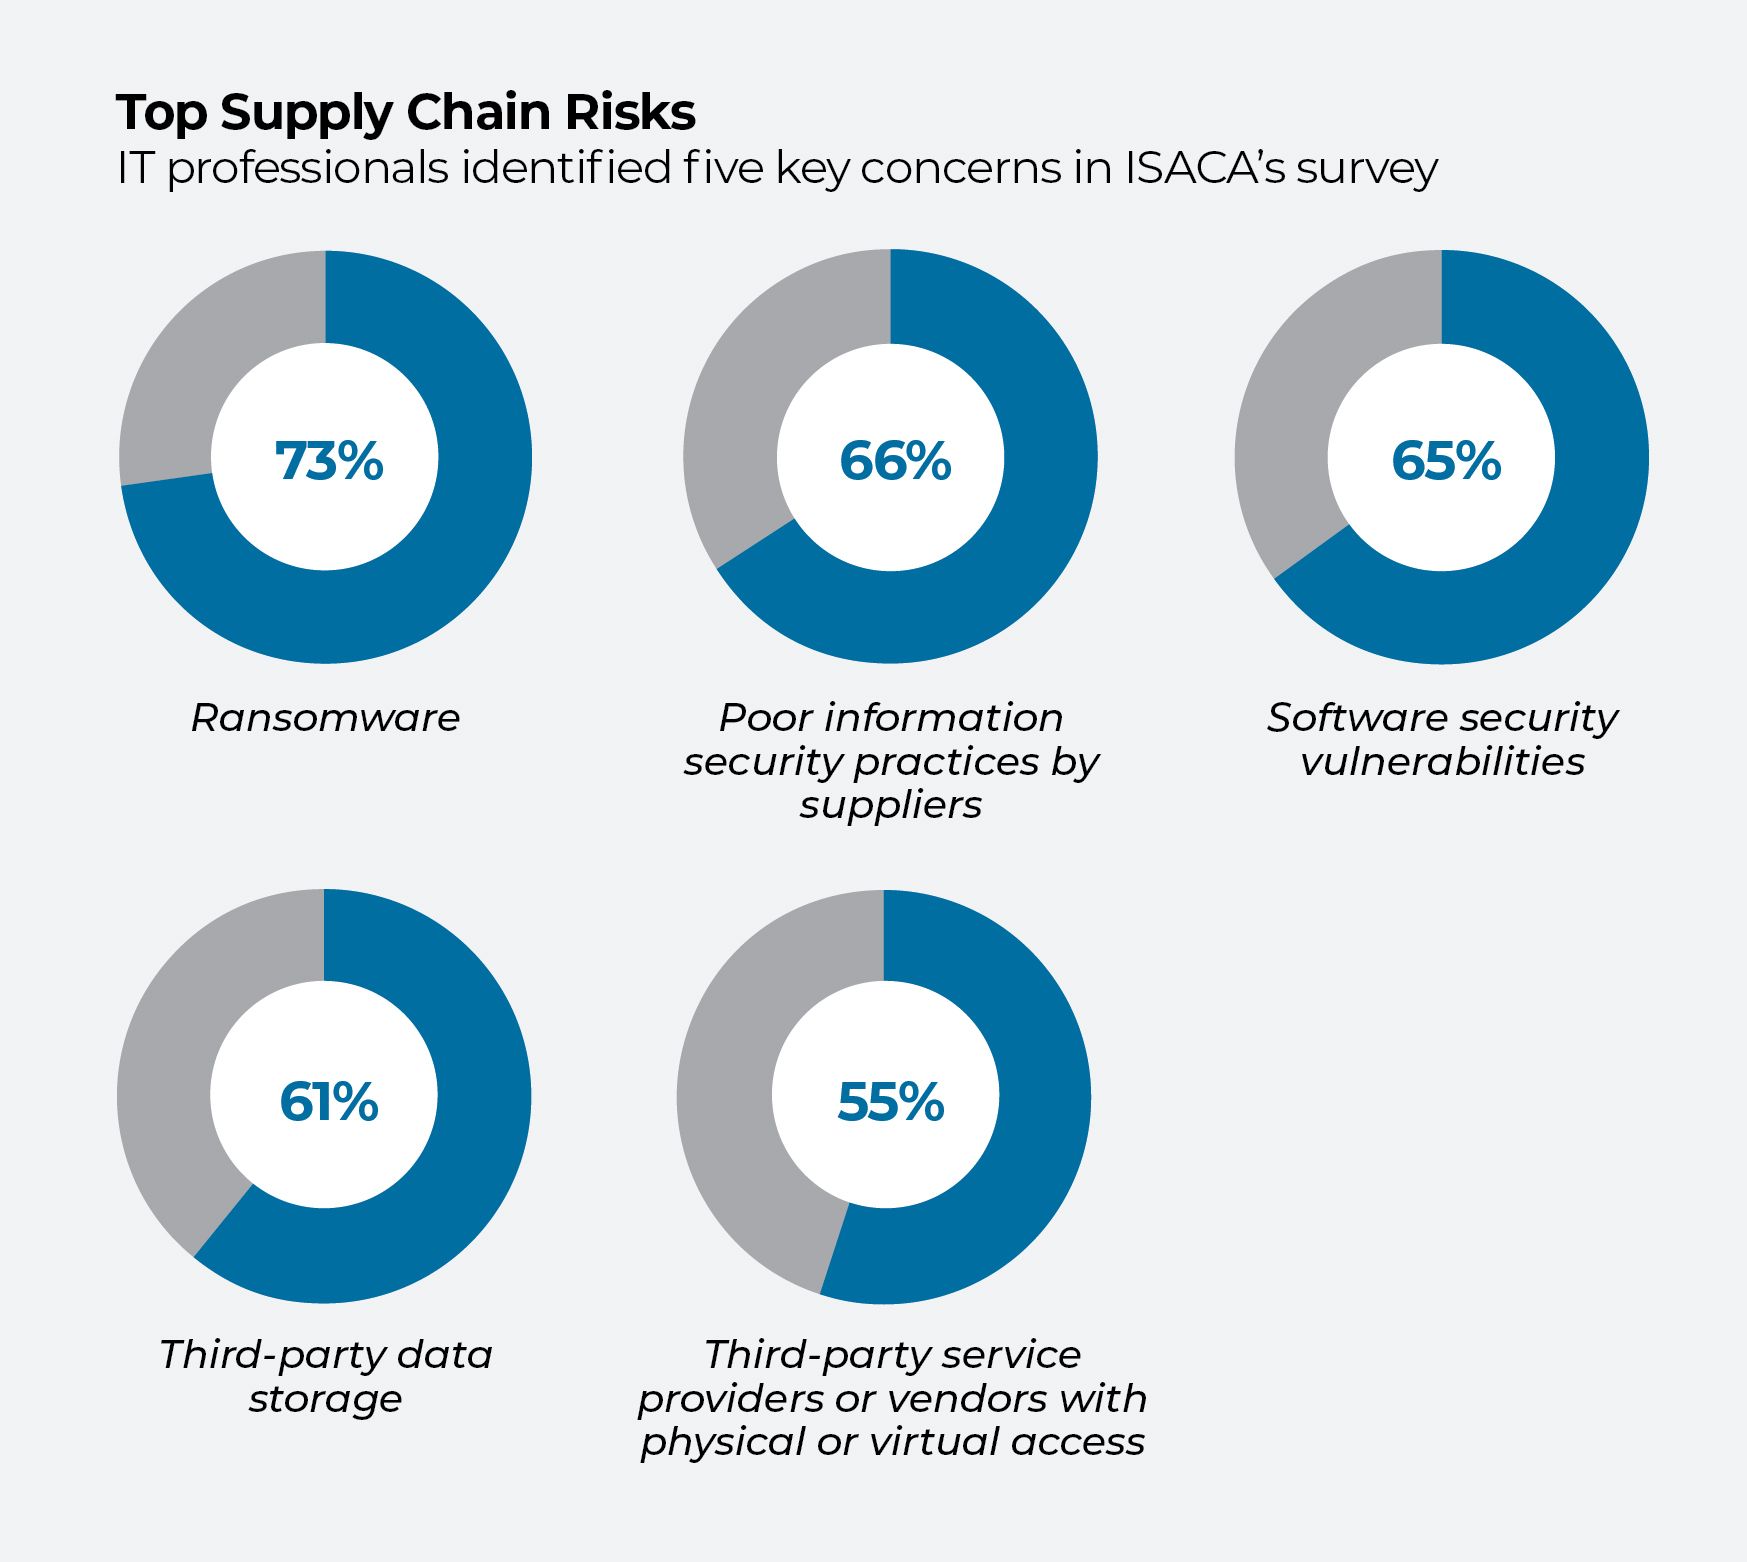
Tale prospettiva preoccupante emerge da un sondaggio appena pubblicato dall’ , condotto dall’Information Systems Audit and Control Association (ISACA) su oltre 1.300 professionisti IT in tutto il mondo. Più della metà degli intervistati ha dichiarato di prevedere che il numero di attacchi informatici alla catena di approvvigionamento rimarrà invariato o aumenterà quest’anno.
Tra gli intervistati, il 39% ha dichiarato che la propria azienda non dispone di un piano di risposta agli incidenti concordato con i fornitori in caso di attacco informatico, mentre il 53% ha affermato di non effettuare scansioni di vulnerabilità né test di penetrazione presso i propri fornitori. Complessivamente, il 84% ha affermato che la catena di approvvigionamento della propria organizzazione necessita di una migliore governance.
Rob Clyde, esperto del settore, già presidente del consiglio di amministrazione dell’ISACA ed ex direttore tecnico (CTO) di Symantec, ha definito i risultati del sondaggio «un po’ allarmanti». La buona notizia è che le aziende hanno iniziato a prestare maggiore attenzione alla sicurezza della catena di approvvigionamento a seguito dell’attacco informatico ai danni di SolarWinds, segnalato per la prima volta su dicembre 2020, e dell’aumento del lavoro da remoto durante la pandemia.
Il lato positivo: «La maggior parte delle grandi organizzazioni dispone di un CISO», afferma Clyde. «La maggior parte dei consigli di amministrazione si riunisce infatti regolarmente per discutere di sicurezza informatica, cosa che non accadeva cinque o sei anni fa.»
La criminalità informatica con cui le aziende devono confrontarsi
La sfida consiste nel fatto che hacker individuali, organizzazioni criminali e Stati avanzati operano spesso in parallelo. L’attacco informatico ai danni di SolarWinds è stato attribuito ad alcuni hacker, sostenuti dai servizi segreti russi, che sono riusciti a inserire un software dannoso in un aggiornamento di routine del codice destinato al monitoraggio delle reti dei clienti. Si stima che l'attacco possa aver colpito circa 18.000 aziende ed enti governativi.
«Viviamo in un mondo in cui il compito dell’aggressore è in realtà molto più semplice: [Basta che] trovi un solo punto di accesso.»Rob Clyde, ex presidente del consiglio di amministrazione dell’ISACA
Grazie alle abbondanti risorse di cui dispongono, gli autori di attacchi malintenzionati si dimostrano ancora più innovativi nel modo in cui riescono a infiltrarsi in profondità nella catena di approvvigionamento di un’azienda, afferma Clyde. Possono reclutare uno sviluppatore che già lavora presso un’azienda di software per inserire codice dannoso, oppure cercare di far assumere il proprio hacker presso tale azienda. I loro laboratori sono in grado di eseguire attacchi di prova su ogni prodotto di sicurezza informatica all’avanguardia presente sul mercato.
«Viviamo in un mondo in cui il compito dell’aggressore è in realtà molto più semplice: [basta che] trovi un modo per entrare», afferma Clyde. I professionisti della sicurezza informatica, al contrario, devono prestare attenzione a tutte le possibili vie di accesso che qualcuno potrebbe sfruttare e ideare strategie per prevenirle tutte.
La situazione è stata ulteriormente complicata dal forte aumento del lavoro da remoto durante la pandemia, che ha fatto crescere notevolmente il numero di dispositivi collegati alla rete aziendale dall’esterno. La pandemia ha sfatato l'idea che un firewall impenetrabile potesse proteggere un'azienda.
Rafforzare le vostre difese
Le misure di base di cyberigiene — tra cui endpoint l’inventario, il monitoraggio delle prestazioni e l’applicazione delle patch e la gestione della configurazione — garantiscono un livello significativo di sicurezza. In tale ottica, l’Istituto Nazionale di Standard e Tecnologia (NIST ) ha pubblicato una guida aggiornata su maggio 2022 volta a proteggere le imprese dagli attacchi alla catena di approvvigionamento. Le sue 326 pagine di consigli concreti e gratuiti erano attese da tempo come strumento per tradurre in realtà il decreto presidenziale del presidente Biden sulla sicurezza informatica “ ” ( ). Essi descrivono in dettaglio scenari e piani di emergenza relativi ai rischi della catena di approvvigionamento, che spaziano dalla valutazione del controllo straniero sullo sviluppo di un software o di un prodotto a quelli connessi al ricorso a fornitori esterni di servizi informatici.
“Si tratta di uno strumento completo in grado di accompagnarvi dai primi passi alla corsa, aiutandovi a raggiungere questo obiettivo immediatamente.”Jon Boyens, coautore dell’indagine, NIST
«La gestione della sicurezza informatica della catena di approvvigionamento è un’esigenza destinata a durare nel tempo», ha affermato Jon Boyens di * NIST*, uno degli autori della pubblicazione, in un’intervista pubblicata su * * con *Bleeping Computer*. «Se la vostra agenzia o organizzazione non ha ancora intrapreso questo percorso, si tratta di uno strumento completo in grado di accompagnarvi dai primi passi alla corsa, e può aiutarvi a farlo immediatamente.» Secondo NIST, la “cyber igiene” si riduce alla fiducia e alla sicurezza. Le organizzazioni devono avere maggiori garanzie sul fatto che ciò che acquistano e utilizzano sia affidabile.
[Read also: Cyber Hygiene 101]
Nel proprio rapporto, l’ISACA ha indicato cinque ulteriori misure che i professionisti IT possono adottare per contribuire a proteggere le proprie organizzazioni dagli attacchi alla catena di approvvigionamento:
- Effettuare un inventario dei fornitori di e delle loro capacità, includendo una classificazione del rischio
relativa al valore che ciascun fornitore riveste per le operazioni di un’azienda
. - Richiedere ai fornitori di “ ” di rendere noti i componenti open source contenuti nei prodotti e nei servizi da essi forniti.
- Effettuare un’analisi delle minacce e delle vulnerabilità dei principali soggetti terzi al fine di individuare eventuali rischi per la sicurezza e il loro potenziale impatto.
- Si prega di includere nei contratti con i fornitori le aspettative e i requisiti in materia di sicurezza previsti dall’ .
- Effettuare revisioni basate su dati concreti e condotte in modo e dei principali soggetti terzi.
L’ultimo suggerimento è fondamentale quando si tratta di fornitori di primo piano, afferma Clyde. Troppo spesso le aziende si limitano a inviare ai fornitori un questionario sulla sicurezza del loro software, chiedendo se gli sviluppatori utilizzino l’autenticazione a due fattori, in che modo proteggano gli endpoint e quali test di sicurezza abbiano effettuato.
In sostanza, vi state fidando ciecamente delle parole di un fornitore, e questo non è sufficiente, afferma Clyde. Se il software di un fornitore è installato sulla maggior parte dei vostri sistemi, ha accesso ai vostri dati più preziosi o causerebbe un impatto significativo sulle vostre operazioni qualora venisse violato, è necessario sottoporre tale fornitore a un esame molto più approfondito.
«Vorrei visionare una relazione di revisione», afferma Clyde, ma solo il 56% dei dirigenti intervistati nel sondaggio dell’ISACA effettua valutazioni di revisione. Nel caso di un fornitore di rilievo, potreste persino richiedere una dimostrazione della sua “certificazione di idoneità”, suggerisce Clyde, comprese le prove che il fornitore sottoponga effettivamente il proprio software a determinati test.
Se il volume d’affari generato per un fornitore è esiguo, quest’ultimo potrebbe mostrarsi riluttante a investire tempo e denaro nella redazione di rapporti di audit o nell’esecuzione di test. «Ma se state spendendo molto denaro con loro, potreste persino prendere in considerazione l’idea di inviare i vostri revisori», afferma Clyde.
Non vi è davvero «alcuna scusa» per non ricorrere a una qualche forma di autenticazione a più fattori lungo tutta la catena di approvvigionamento, afferma. Clyde è un “grande sostenitore” dell’isolamento web, noto anche come isolamento del browser, ovvero una tecnologia che protegge dal malware mantenendo la navigazione in Internet separata dal dispositivo endpoint . Raccomanda inoltre strumenti affidabili —App — che impediscono il download di software non autorizzato da
.
La migliore difesa di un’azienda contro un attacco informatico alla catena di approvvigionamento è il sostegno dei suoi vertici aziendali, affinché i professionisti IT dispongano delle risorse
necessarie per condurre le valutazioni di sicurezza richieste relative alle terze parti. Ogni volta che un’organizzazione effettua una valutazione della sicurezza o un audit esterno, i dirigenti dovrebbero chiedersi se il personale abbia valutato la catena di approvvigionamento dell’
.
Assicurarsi di porre domande impegnative come queste rappresenta metà della battaglia
. Il resto di una difesa efficace consiste nel rispondere in modo efficace a tali argomentazioni.