Le nuove norme in materia di sicurezza informatica previste dall’ , proposte di recente dalla SEC, stanno esercitando un’enorme pressione sui membri dei consigli di amministrazione e sui dirigenti aziendali affinché si assumano maggiori responsabilità nella supervisione dei rischi informatici.
Tuttavia, tali modifiche alle regole stanno sollevando più interrogativi di quanti ne risolvano.
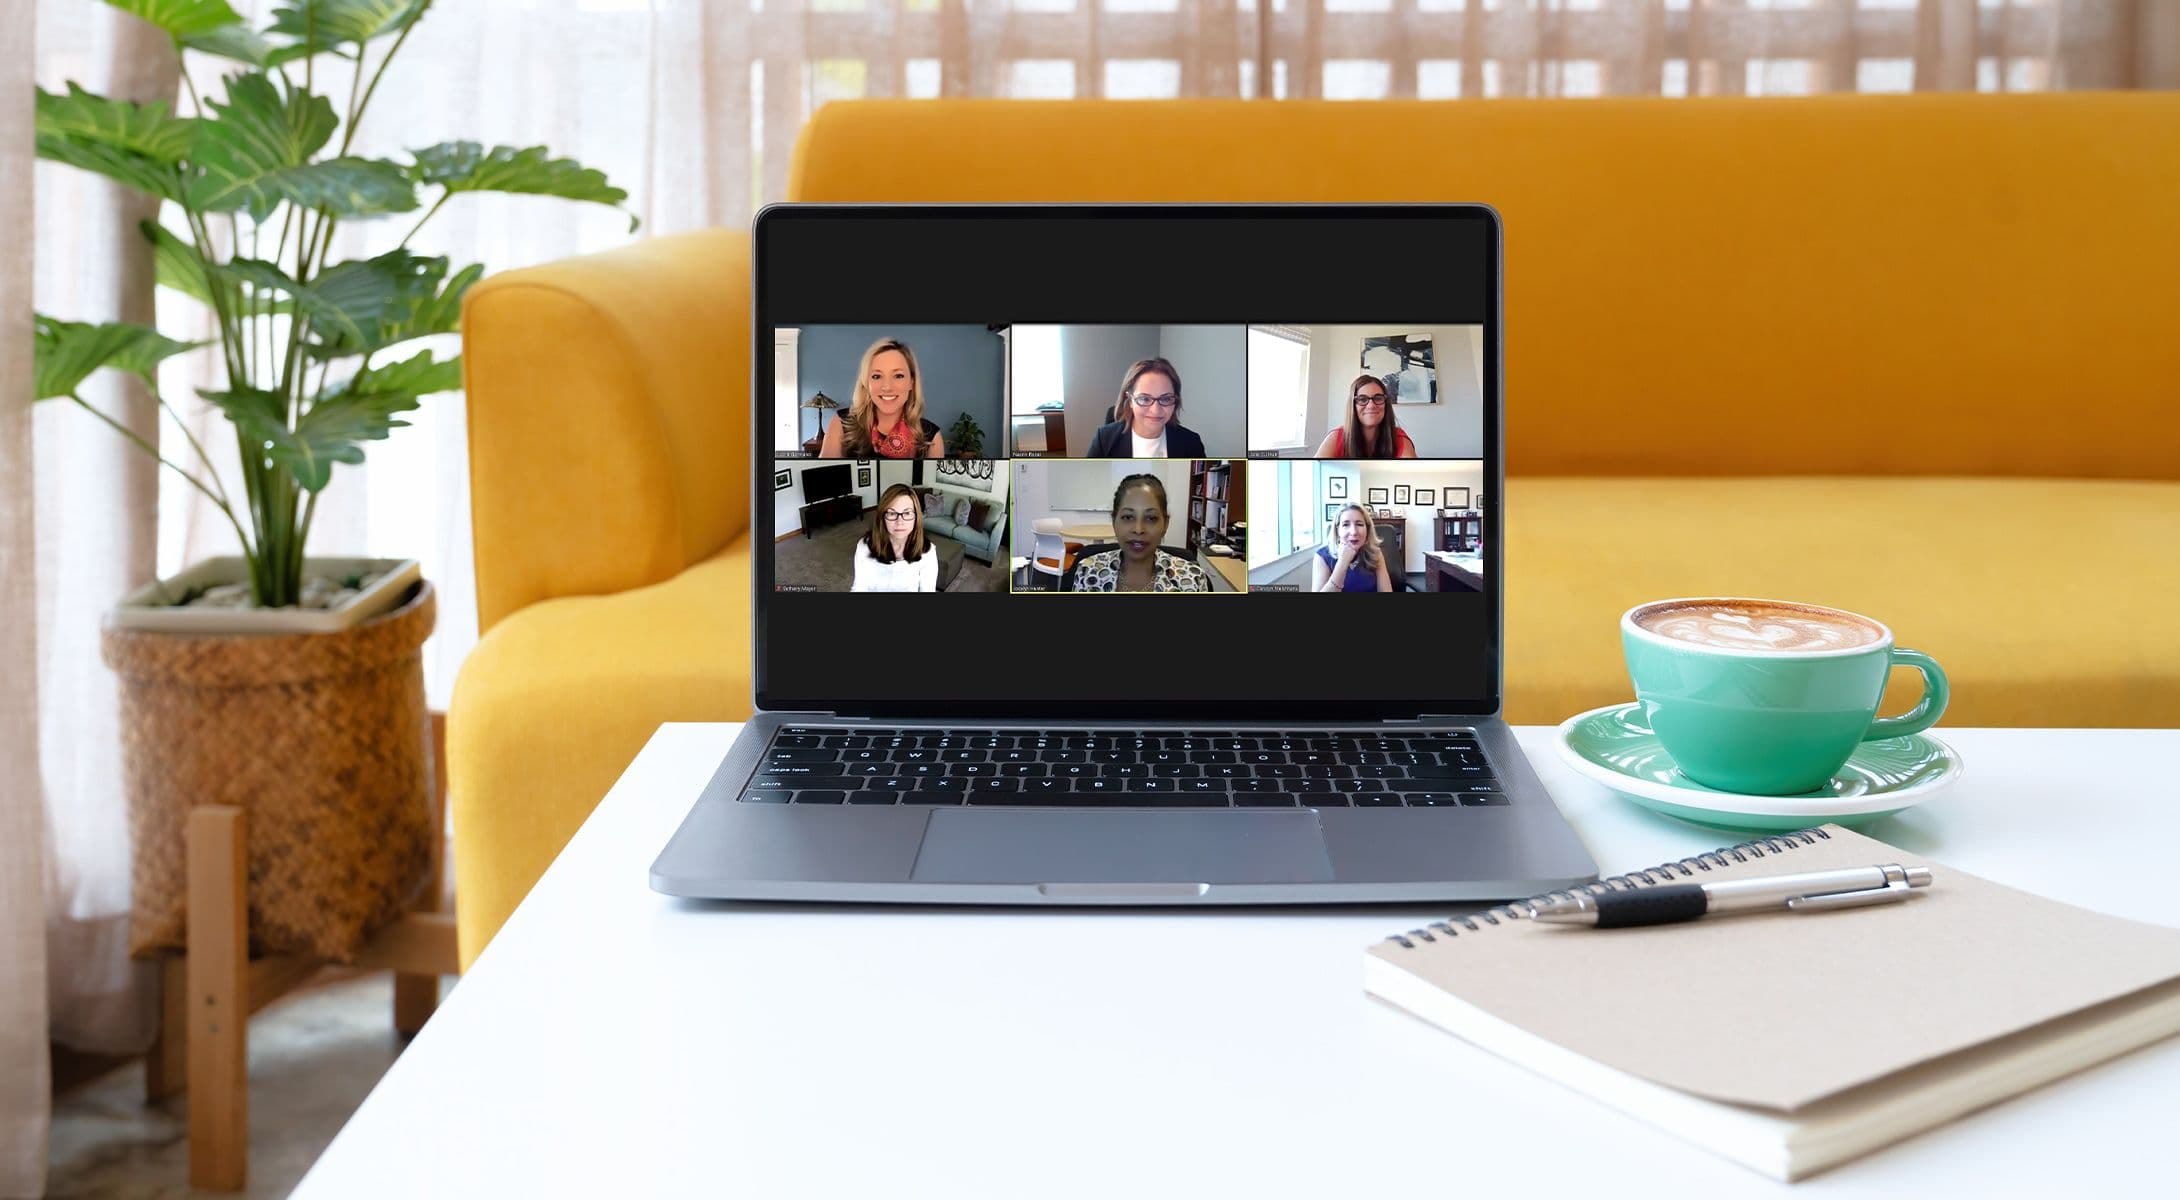
È quanto emerge da una tavola rotonda di esperti di spicco del settore e delle autorità di regolamentazione, organizzata online dal Centro per la sicurezza informatica della NYU sul sito 12 luglio.
Nel corso dell’evento “Women Leaders in Cybersecurity” organizzato dall’ , sei relatrici hanno discusso di come i dirigenti aziendali debbano adeguarsi alle nuove e significative disposizioni in materia di segnalazione degli incidenti di sicurezza informatica, gestione dei rischi, strategia e governance — e, in particolare, delle implicazioni di una controversa proposta che prevede l’obbligo di segnalare gli attacchi informatici entro quattro giorni.
Jocelyn Hunter, vicepresidente e viceconsulente legale generale di Home Depot, ha osservato che le aziende e i consigli di amministrazione stanno cercando di comprendere “il nuovo scenario” e di agire in modo trasparente. Bethany Mayer, altra partecipante alla tavola rotonda e presidente del consiglio di amministrazione della società di archiviazione online Box, ha osservato: «In qualità di membri del consiglio di amministrazione, dobbiamo cambiare».
Il 9 marzo, la SEC ha proposto una serie di norme volte a rafforzare gli obblighi di informativa relativi a una serie di questioni relative alla sicurezza informatica , tra cui la gestione dei rischi, la strategia, la governance e la risposta agli incidenti<. Le nuove raccomandazioni sono attualmente in fase di consultazione pubblica, ma potrebbero comportare l’adozione di misure quali:
- Presentare alla SEC il modulo 8-K “ ” ( ) entro quattro giorni lavorativi dal verificarsi di un incidente rilevante in materia di sicurezza informatica;
- Rendere note periodicamente le politiche e le procedure aziendali relative all’identificazione e alla gestione dei rischi di sicurezza informatica, al ruolo del management nell’attuazione delle stesse, nonché alle competenze in materia di sicurezza informatica e alle responsabilità di vigilanza del consiglio di amministrazione;
- Aggiornamento delle informazioni relative a incidenti già segnalati.
«. Non stiamo cercando di imporre un regime.»Carolyn Welshhans, responsabile ad interim dell’unità informatica della SEC
Carolyn Welshhans, vicedirettrice della divisione di vigilanza della SEC e responsabile ad interim dell’unità dell’agenzia dedicata alle criptovalute e alla sicurezza informatica, ha affermato nel corso della tavola rotonda che le norme definitive potrebbero rivelarsi “molto diverse” da quelle proposte. Finora sono state presentate alla SEC circa 100 lettere di commento . I commenti vengono presi in considerazione nell'ambito del processo di elaborazione delle norme. Welshhans non ha fornito una tempistica relativa alla data in cui le norme saranno definite.
Cosa si nasconde dietro le nuove norme in materia di sicurezza informatica della SEC?
L'aumento della frequenza e dell'intensità degli incidenti informatici registrato negli ultimi anni ha spinto la SEC ad agire. Negli ultimi anni i criminali informatici hanno sferrato una serie impressionante di attacchi ransomware contro aziende statunitensi e fornitori di infrastrutture critiche.
Hanno chiuso gli stabilimenti di lavorazione della carne, i gasdotti, le scuole e le strutture sanitarie. In ciascun caso, hanno bloccato i sistemi informatici delle vittime e hanno chiesto denaro in cambio della restituzione dei dati rubati. Da alle piccole imprese fino a e ai governi nel loro complesso: nessuna organizzazione è immune da questi attacchi.
«Alcuni dei problemi di cinque anni fa non sono ancora stati affrontati dalle organizzazioni.»Julie Cullivan, membro del consiglio di amministrazione di Axon, Heartflow e altre società
La proposta della SEC rappresenta quindi un «segnale importante», ha affermato la relatrice Julie Cullivan, membro del consiglio di amministrazione di diverse società ed ex responsabile IT presso Forescout Technologies. «Dal punto di vista del rischio, la situazione è peggiorata negli ultimi cinque anni», ha affermato. «E alcuni dei problemi di cinque anni fa non sono ancora stati affrontati dalle organizzazioni.»
Cullivan ha affermato che i team dirigenziali e i consigli di amministrazione devono dedicare maggiore attenzione alle questioni relative alla sicurezza informatica. La SEC constata che gli aspetti fondamentali continuano a non essere affrontati e intende garantire che le società siano chiamate a rispondere delle proprie azioni.
A condividere tale opinione sono stati Hunter di Home Depot e Judith Germano , moderatrice del panel “”, membro illustre del Center for Cybersecurity della New York University ed ex procuratrice federale. Hanno convenuto che le aziende avrebbero dovuto adottare misure di base già anni fa. Le migliori pratiche relative alla gestione delle patch , all’autenticazione a due fattori e all’autenticazione multifattoriale sono ben note ormai da anni. L’Agenzia federale per la sicurezza informatica e delle infrastrutture (CISA) ha recentemente lanciato l’allarme in merito alla costante escalation e alla crescente sofisticazione degli attacchi informatici.
La norma obbligatoria della SEC relativa ai quattro giorni
I dirigenti aziendali e i rispettivi consigli di amministrazione sono particolarmente preoccupati da uno dei nuovi requisiti: l’obbligo di rendere noti gli incidenti informatici entro quattro giorni dalla loro classificazione come evento “rilevante”. La regola dei quattro giorni, ha affermato Germano, è «problematica». Il termine previsto potrebbe indurre le società a ritardare la determinazione della rilevanza di un evento e scoraggiarle dal fornire informazioni riservate in via informale alle parti interessate e alle autorità di regolamentazione, per timore di far scattare l’obbligo di deposito pubblico.
Ciò potrebbe inoltre comportare la divulgazione pubblica degli incidenti prima che il danno sia stato contenuto e che i sistemi siano stati riparati, nonché prima che le altre parti coinvolte siano state informate e abbiano avuto la possibilità di proteggersi. “«Ciò può ostacolare, anziché favorire, la sicurezza informatica», ha affermato.
[Legga anche: Che cos’è la risposta agli incidenti?]
«In un arco di quattro giorni, è davvero difficile prevedere quali saranno gli eventi rilevanti», ha affermato Mayer di Box. «Occorre più tempo di quello per capire se un evento sia rilevante o meno.» Inoltre, una divulgazione precoce potrebbe far capire che l’azienda si trova in una situazione di vulnerabilità informatica, rischiando così di attirare ulteriori attacchi, ha affermato.
Il periodo di quattro giorni, ha affermato Hunter di Home Depot, rappresenta ancora «un periodo caratterizzato da numerose incognite». In questa fase iniziale potrebbero intervenire le forze dell’ordine, le quali potrebbero sconsigliare una divulgazione immediata al fine di evitare di allarmare i criminali che potrebbero ancora essere catturati mentre stanno frugando nel sistema.
Cullivan ha affermato che dirigenti ed esperti di tecnologia hanno espresso il timore che la regola dei quattro giorni induca i consigli di amministrazione a trattenersi dal diffondere alcune delle loro prime comunicazioni, che possono risultare, nel migliore dei casi, vaghe. «Ho visto aziende tecnologiche essere criticate per non essersi [trattenute]», ha affermato. «Temo che le persone possano mostrarsi reticenti perché temono che tale comunicazione possa essere un segnale prematuro.»
[Leggi anche: Come la Sua azienda può sopravvivere a un attacco ransomware]
Tuttavia, Welshhans della SEC ritiene che si tratti di un delicato equilibrio tra trasparenza e rapidità, che può rivelarsi fondamentale nel corso di un attacco informatico. «Una volta che si è [stabilito che] una questione è rilevante, si tratta di un’informazione di cui gli investitori devono essere a conoscenza», ha affermato.
Ciononostante, Welshhans ha fatto capire che la regola dei quattro giorni è oggetto di discussione e che le aziende non dovrebbero temere la divulgazione delle informazioni. «È probabile», disse, «che ne verremo comunque a conoscenza, perché se ci fosse una fuga di notizie e la cosa diventasse di dominio pubblico, alla fine si sarebbe costretti a renderla nota». “Ne sentiamo parlare anche dai nostri altri partner delle forze dell’ordine.”
È richiesta competenza in materia di sicurezza informatica a livello di consiglio di amministrazione
Alla luce delle nuove pressioni volte a una maggiore trasparenza, è giunto il momento che le aziende inseriscano un esperto di sicurezza informatica nel consiglio di amministrazione, ha affermato Mayer di Box. «Considerato il tipo di rischio che le aziende si trovano ad affrontare, in particolare le grandi società quotate in borsa, è necessario disporre di un certo livello di conoscenza, non solo in materia di tecnologia, ma anche per quanto riguarda le questioni legali e di responsabilità», ha affermato. «Questo deve rientrare nelle competenze del consiglio di amministrazione.»
Da parte sua, la Mayer teme che nemmeno le grandi aziende dispongano, all’interno del proprio consiglio di amministrazione, di un livello minimo di conoscenze di base in materia di sicurezza informatica . Ciò può rappresentare un vero e proprio problema quando si verifica una violazione della sicurezza informatica.
«[I consigli di amministrazione devono] comprendere l’interazione tra l’innovazione informatica e la leadership aziendale.»Nasrin Rezai, vicepresidente senior e CISO presso Verizon
La relatrice Nasrin Rezai, vicepresidente senior e responsabile della sicurezza informatica (CISO) presso Verizon, condivide la convinzione che le aziende e i consigli di amministrazione debbano integrare un maggior numero di esperti in tecnologia nella propria struttura dirigenziale. I consigli di amministrazione e le aziende devono «comprendere l’interazione tra l’innovazione informatica e la leadership aziendale per garantire che il mondo degli affari, la tecnologia e il settore informatico siano strettamente interconnessi», ha affermato.
SEC: Non esiste una soluzione “universale”
Welshhans ha affermato nel corso dell’evento che le norme proposte dalla SEC non costituiranno una regolamentazione “universale”. L’agenzia non è interessata a stabilire una procedura standard di risposta agli incidenti né altre misure specifiche, ha aggiunto. «Le aziende devono trovare una soluzione», ha affermato.
La valutazione dei rischi e la gestione degli stessi variano da un’azienda all’altra. «Non stiamo cercando di imporre un regime», ha affermato. «E anche con la migliore sicurezza informatica al mondo, prima o poi succederà qualcosa.» Ciononostante, gli investitori necessitano di maggiori informazioni rilevanti in merito alle violazioni quando queste si verificano.
«È un momento davvero impegnativo, ma è anche un momento in cui ci sono molte persone pronte a dare una mano.»Jocelyn Hunter, vicepresidente e viceconsulente legale generale di Home Depot
«La SEC deve trovare un delicato equilibrio tra la responsabilità e il rischio di apparire “autoritaria”», ha affermato Germano della NYU. I legislatori, le imprese e le associazioni di categoria hanno criticato le norme, sostenendo che siano inutilmente onerose, che potrebbero mettere a rischio la sicurezza nazionale rendendo pubbliche informazioni sensibili e che comporterebbero un livello di microgestione da parte del governo senza precedenti.
Hunter, di Home Depot, ha sintetizzato le critiche sottolineando che proposte ben intenzionate, come l’obbligo di comunicazione entro quattro giorni, potrebbero aggiungere un ulteriore livello di stress a una situazione già di per sé stressante. Quando si verifica un incidente informatico, «è un momento davvero difficile, ma è anche un momento in cui tutti devono dare una mano», ha affermato. «E questo non farebbe che andare ad aggiungersi a ciò che tutti stanno cercando di fare.»