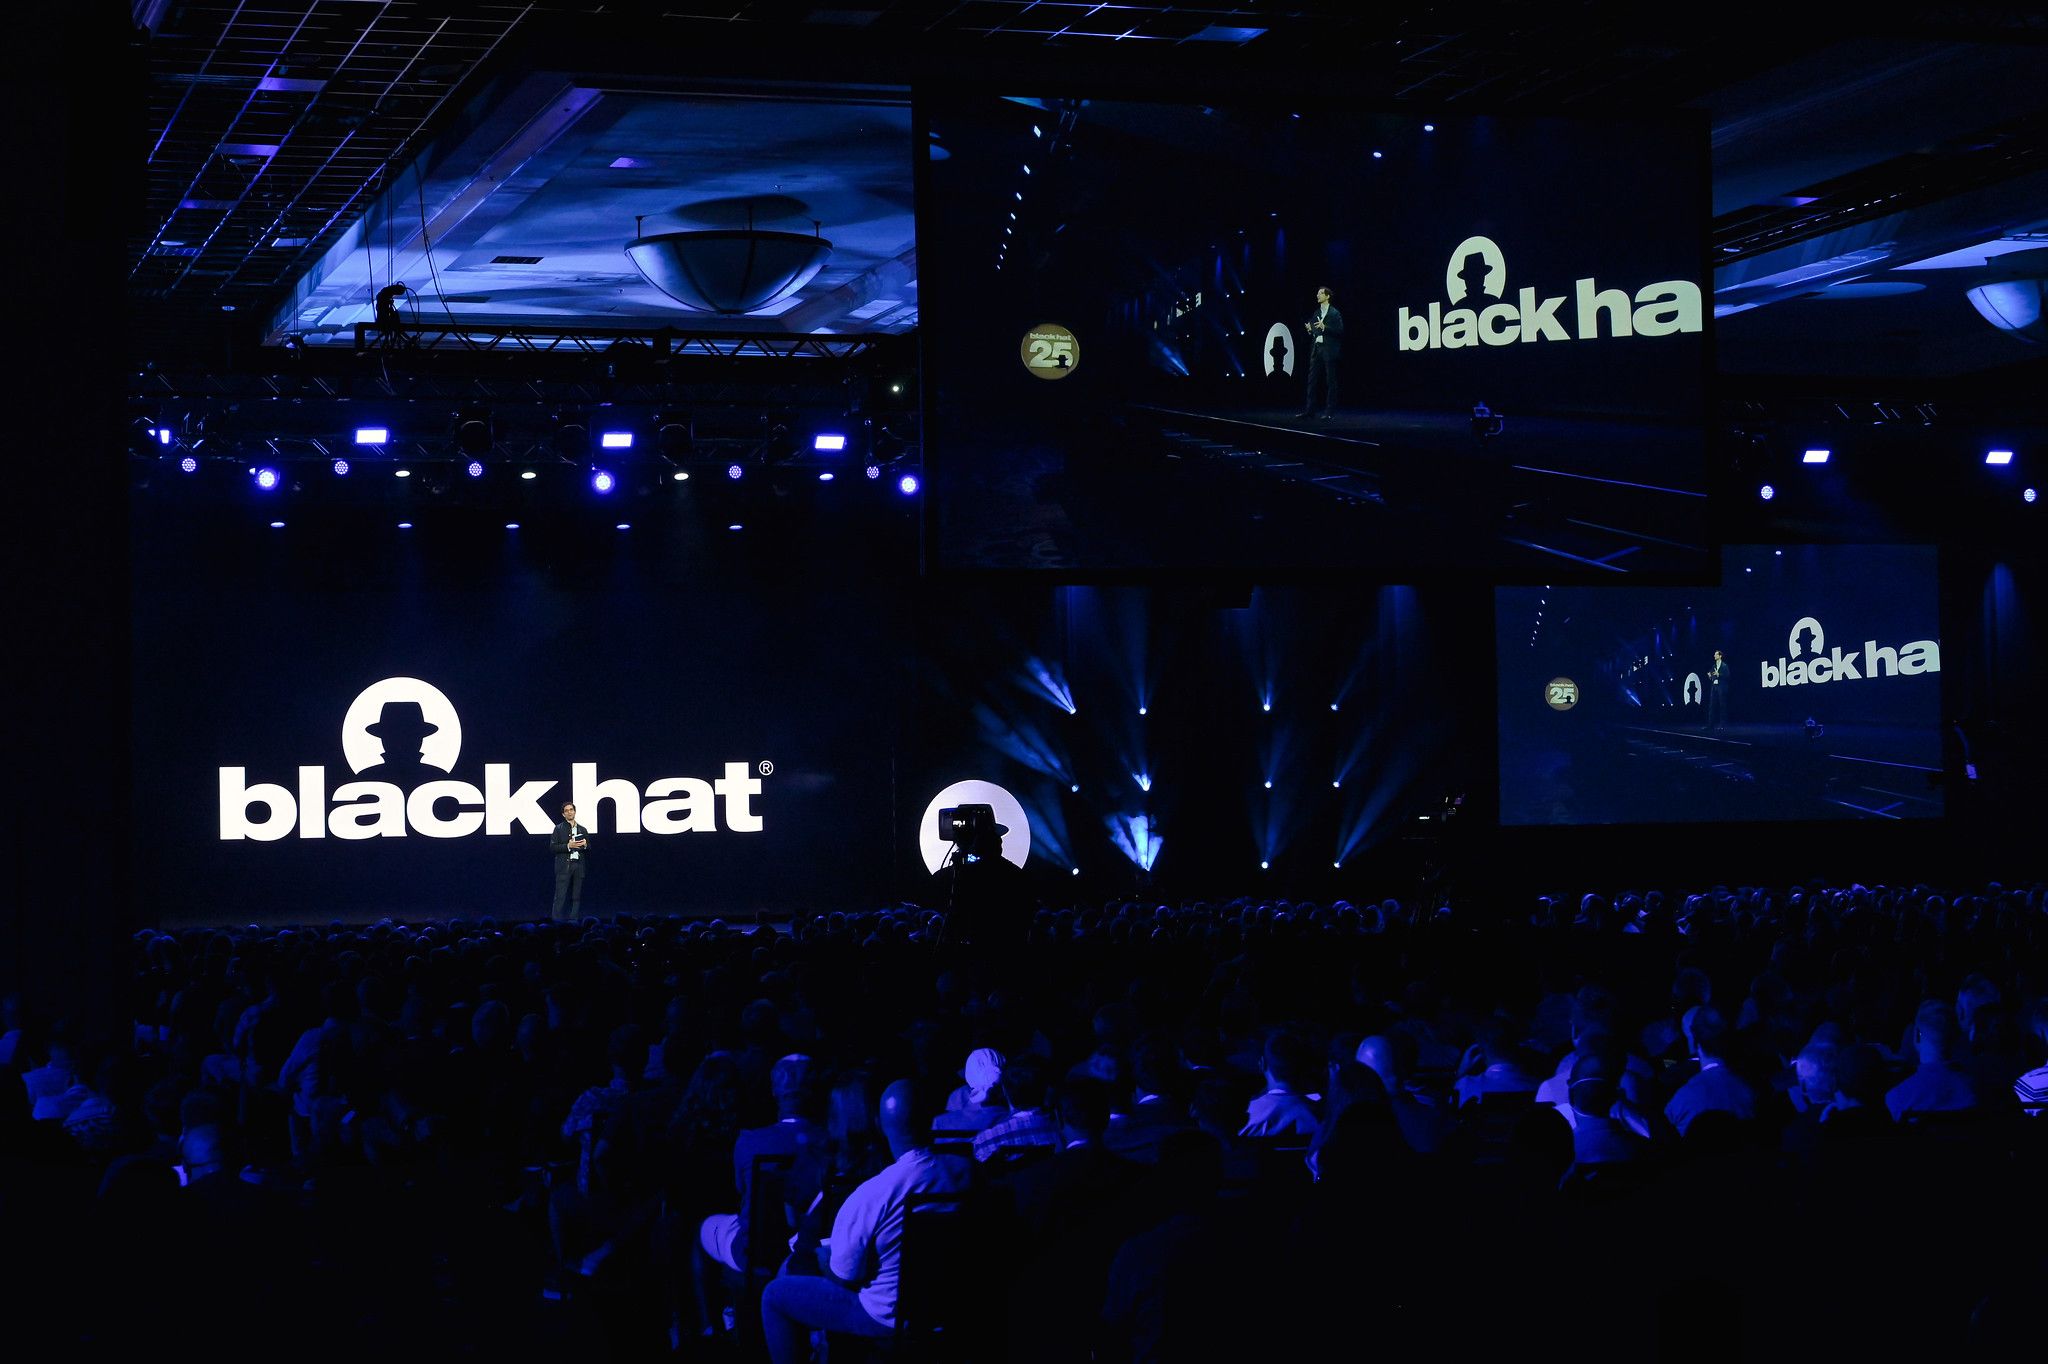
Black Hat USA 2023, la conferenza di spicco sulla sicurezza informatica in corso a Las Vegas da oggi fino a giovedì, offrirà oltre 100 presentazioni di ricerche all’avanguardia, più di 120 sessioni di discussione con i vertici aziendali e decine di dimostrazioni di strumenti open source.
Giunta ormai alla sua 26ª edizione, la conferenza “ ” attira un gruppo straordinariamente eterogeneo di partecipanti, tra cui hacker, esperti di tecnologia, imprenditori, leader governativi e responsabili della sicurezza informatica (CISO), i quali si trovano tutti ad affrontare la stessa difficile domanda: a quali eventi vale la pena dedicare il proprio tempo?
Per coloro tra voi che non potranno partecipare e affrontare personalmente questa sfida, il referente di , , ha stilato per noi un elenco delle presentazioni imperdibili del Black Hat 2023’s , che trattano le cinque questioni più urgenti per i dirigenti aziendali di alto livello di oggi.
I seguenti eventi meritano di essere seguiti e dovrebbero risultare comprensibili a tutti, sia che siate esperti di tecnologia sia che fingiate semplicemente di esserlo. (Abbiamo evitato di addentrarci nei meandri della tecnologia, quindi non sono previsti briefing o sessioni di ricerca che potrebbero risultare eccessivamente gergali.)
E per quanto riguarda le modalità di visione? Grazie alla pandemia, che ha portato con sé l’ e rivoluzione del lavoro da casa , ora possiamo partecipare alle conferenze da casa. I dati record registrati lo scorso anno in occasione del Black Hat hanno riguardato oltre 21.000 partecipanti unici, di cui circa 17.000 presenti in loco e 15.488 attivamente connessi alla piattaforma virtuale. Quest'anno, l'accesso online on demand sarà disponibile una settimana dopo l'evento dal vivo, passando da 16 agosto a 18 settembre.
Per ulteriori informazioni sull'accesso on-demand a Black Hat, clicchi qui su . Per registrarsi, clicchi qui su “ ” all’indirizzo. Il termine ultimo è questo giovedì, 10 agosto. In tal caso, vi invitiamo a prendere visione delle seguenti presentazioni.
IL TEMA — Intelligenza artificiale (IA)
- COSA: Intervento principale: I guardiani dell’era dell’intelligenza artificiale: orientarsi nel panorama della sicurezza informatica di domani
- QUANDO: Mercoledì, 9 agosto, dalle 9 alle10 (ora del Pacifico)
- CHI: Maria Markstedter, fondatrice di Azeria Labs
Esperto nella formazione in materia di sicurezza informatica (infosec) e astro nascente nel campo della sicurezza informatica, Markstedter tratterà l’argomento che è attualmente sulla bocca di tutti: i potenziali benefici e i rischi dell’intelligenza artificiale generativa e dei chatbot basati sull’IA come ChatGPT, nonché il modo in cui questa rivoluzione tecnologica ridisegnerà il panorama della sicurezza informatica.
Non sorprende che l’intelligenza artificiale dominerà gran parte del dibattito al Black Hat di quest’anno, dato il numero di presentazioni a essa dedicate. L’intervento di Markstedter costituirà un’utile introduzione al tema, che comprenderà la storia dell’intelligenza artificiale e le considerazioni che i responsabili della sicurezza dovranno presto valutare nel condurre l’analisi costi-benefici relativa all’implementazione degli strumenti di intelligenza artificiale.
IL NUMERO — Assicurazione contro i rischi informatici
- COSA: L’integrazione tra sicurezza informatica e assicurazioni: il percorso di Cysurance
- QUANDO: Mercoledì, 9 agosto, dalle 13:30 alle14:10 (ora del Pacifico)
- CHI: Kirsten Bay, CEO, Cysurance
Nelle aziende, grandi e piccole, sta diventando sempre più chiaro (o almeno dovrebbe esserlo) che un attacco informatico non è una questione di “se”, ma di “quando”. Nessun sistema di difesa informatica è in grado di garantire una protezione al 100%, motivo per cui molte organizzazioni scelgono di trasferire il proprio rischio a una compagnia assicurativa. Ma il trasferimento non è sufficiente. Come dimostrano numerosi nuovi casi giudiziari, i dirigenti aziendali devono acquisire familiarità con i dettagli della propria polizza assicurativa — e instaurare un rapporto di fiducia con il proprio broker assicurativo non è certo una cattiva idea.
Bay, la cui società è specializzata in assicurazioni contro i rischi informatici per le piccole e medie imprese, tratterà questi argomenti fondamentali nell’ambito del Micro Summit di Black Hat dedicato alle assicurazioni contro i rischi informatici.
[Legga anche: 5 miti e realtà sull’assicurazione contro i rischi informatici]
«I professionisti della sicurezza devono intrattenere un dialogo più approfondito con i propri dirigenti in merito al valore degli investimenti nella sicurezza informatica e all’impatto finanziario che ciò potrebbe avere sull’azienda», ha dichiarato Bay a Focal Point lo scorso anno, nell’ambito della nostra copertura sull’impatto del ransomware “” sul settore assicurativo. «Credo che, tra quanto sta accadendo nel settore delle assicurazioni contro i rischi informatici e l’aumento dei casi di ransomware», ha aggiunto, «sia un argomento di cui parlare più facilmente che mai».
IL NUMERO — Minacce interne
- COSA: "Proviene dall'interno dell'azienda: alla ricerca delle minacce interne" con Tanium
- QUANDO: Mercoledì, 9 agosto, dalle 13:50 alle15:50 (ora del Pacifico)
- CHI: Melissa Bischoping, direttrice della ricerca sulla sicurezza “ endpoint ”, Tanium; e Matt Psencik, direttore della sicurezza “ endpoint ”, Tanium
Con i lavoratori scossi dai licenziamenti della , che hanno fatto scalpore, dalle azioni legali collettive e dalla minaccia ancora incombente di una recessione, il rischio di minacce interne continua ad aumentare. E questa forma di attacco può avere un effetto significativamente destabilizzante su un’organizzazione, sia che i dipendenti causino danni con intento doloso, sia che lo faccian e per errore.
Bischoping, a co-host of the new Let’s Converge podcast from Tanium (which owns this magazine), and Psencik will give the 411 on insider threat profiles—including the differences between disgruntled employees, malicious insiders, and unintentional insiders—and other threat indicators that enterprise and security leaders must know how to spot.
IL NUMERO — Guerra cibernetica
- COSA: Phoenix Soaring: Cosa possiamo imparare dai difensori informatici ucraini per costruire un futuro più resiliente
- QUANDO: Mercoledì, ore 9 agosto, 4:2017 (ora del Pacifico)
- CHI: Jen Easterly, direttrice dell’Agenzia per la sicurezza informatica e delle infrastrutture (CISA); e Victor Zhora, vicepresidente del Servizio statale ucraino per le comunicazioni speciali e la protezione delle informazioni (SSSCIP)
Questo esercizio aiuta a rafforzare la fiducia in se stessi. Perché, per quanto voi o i vostri team di sicurezza possiate essere oberati di lavoro, quest’uomo — incaricato di proteggere l’infrastruttura digitale dell’Ucraina — se la passa peggio. In questa chiacchierata informale, Zhora parlerà del potere della resilienza e di come instillarla sia nei vostri sistemi di sicurezza sia nei team di “ ” che supervisionano tali sistemi. Se c’è qualcosa in grado di alimentare il processo di trasformazione digitale, è proprio la resilienza.
Direttamente dal fronte della guerra digitale, Zhora racconterà come, nonostante un’ondata di attacchi informatici russi , il loro successo sia stato sventato. Recentemente ha sottolineato l’importanza delle collaborazioni pubblico-private nel podcast “ Safe Mode” di Cyberscoop, disponibile all’indirizzo . «La resilienza informatica può essere raggiunta solo grazie a uno sforzo congiunto del settore privato e di quello pubblico», ha affermato, «soprattutto quando si parla di infrastrutture critiche, la maggior parte delle quali in Ucraina è di proprietà privata».
L'ARGOMENTO — La strategia nazionale di Biden in materia di sicurezza informatica
- COSA: Intervento principale: Kemba Walden, direttore nazionale ad interim per la sicurezza informatica, illustra la strategia nazionale per la sicurezza informatica e le iniziative relative alla forza lavoro
- QUANDO: Giovedì, 10 agosto, dalle 9 alle10 (ora del Pacifico)
- CHI: Kemba Walden, direttore nazionale ad interim per la sicurezza informatica, Ufficio esecutivo del Presidente; e Jason Healey, ricercatore senior presso la Scuola di Affari Internazionali e Pubblici dell’Università di Columbia
Per i dirigenti aziendali, si tratta di un contenuto da non perdere, alla luce del recente cambiamento di rotta del governo federale, che ha trasferito la responsabilità in materia di sicurezza informatica dai consumatori poco informati per attribuirla interamente ai produttori di software e ai consigli di amministrazione. Walden analizza l’attuale approccio del governo federale alla sicurezza informatica, denominato “ ” (), annunciato dalla Casa Bianca nel mese di marzo.
Affronterà inoltre la nuova strategia nazionale del presidente Biden in materia di forza lavoro e formazione nel settore della sicurezza informatica, intitolata “ ” (), annunciata la scorsa settimana, che mira a colmare il crescente divario di competenze nel settore della sicurezza informatica, tra l’altro promuovendo la diversità e l’inclusione nella forza lavoro di questo settore.

