La Settimana della privacy dei dati è iniziata con grande clamore lunedì, quando l’Autorità europea per la protezione dei dati ( ) ha annunciato l’avvio di un’indagine su X di Elon Musk in merito alla possibile diffusione di contenuti illegali, sulla scia delle proteste dell’opinione pubblica dopo che milioni di immagini deepfake a carattere sessuale, , raffiguranti donne e ragazze reali e create dal chatbot Grok di xAI, hanno invaso Internet.
L’indagine — che fa seguito a un’inchiesta analoga avviata di recente dall’Ofcom, l’autorità britannica di regolamentazione dei media — valuterà dal punto di vista tecnico se X abbia violato le norme in materia di trasparenza e moderazione dei contenuti previste dal Digital Services Act dell’Unione europea, ma colpisce anche al cuore un e sulla privacy dei dati nella sua forma forse più intima: il diritto a non essere visti nudi.
Si tratta di una metafora molto efficace, poiché la diffusione dell’intelligenza artificiale nel panorama digitale consente ormai alle imprese di raccogliere e analizzare dati personali su una scala senza precedenti. Ciò ha esercitato una pressione crescente sui professionisti della privacy, che sono già sottoposti a un carico di lavoro eccessivo e che, nell’ultimo anno, hanno dovuto far fronte a una significativa carenza di personale, come ha rivelato questo mese un nuovo sondaggio dell’ISACA . Inoltre, ciò costringe i consumatori e i dirigenti aziendali a confrontarsi con i rischi legati al fatto che gli strumenti e i modelli di intelligenza artificiale possano rivelare i loro dati personali — che si tratti di informazioni bancarie, sanitarie o relative alla posizione, della cronologia degli acquisti e, ora, dei nostri corpi (o, nel caso di Grok, del corpo di qualcun altro con la nostra testa attaccata sopra).
Il problema della protezione dei dati non è nuovo, ma è sempre stato difficile da comprendere, e la maggior parte dei consumatori si è semplicemente arresa quando ha saputo che i dati rubati finiscono sui siti del mercato nero per essere acquistati e venduti da bande criminali informatiche . La “modalità piccante” di Grok, un’impostazione per contenuti espliciti che consente a chiunque di creare immagini pornografiche di voi, del vostro coniuge o di vostro figlio e di diffonderle sui telefoni di tutti, mette in luce i pericoli in modo ancora più evidente e crudo. E ciò solleva una domanda: questa iniziativa avrà un impatto significativo, spingendo i consumatori e i dirigenti aziendali a prendere più sul serio la tutela dei dati personali?
Lisa Plaggemier, direttrice esecutiva della National Cybersecurity Alliance, si è mostrata ottimista ieri nel corso di un webinar organizzato in occasione dell’inizio della Settimana della privacy dei dati, un’iniziativa internazionale volta a richiamare l’attenzione sulle questioni relative alla privacy digitale. «Ogni giorno generiamo enormi quantità di dati: la nostra posizione, le nostre abitudini, le nostre conversazioni, i nostri volti» — e qui inarcò le sopracciglia e rivolse un leggero sorriso alla telecamera — «le nostre voci», aggiunse. Che si tratti di dati raccolti in modo imprudente, conservati a tempo indeterminato o utilizzati in modi che non avevamo mai previsto, lei ritiene che la visione della privacy stia cambiando. «[Non si tratta] più solo di segretezza: si tratta di autonomia decisionale».
Altri, invece, non ne sono così sicuri.
«Sebbene mi auguri che le aziende che implementano sistemi di intelligenza artificiale destinati direttamente ai consumatori, come Grok, inizino a prestare maggiore attenzione alla privacy, non sono certa che lo facciano anche coloro che utilizzano l’intelligenza artificiale in altri modi», afferma Safia Kazi, esperta di privacy e analista di ricerca principale presso ISACA, un’organizzazione senza scopo di lucro leader a livello mondiale nel settore della certificazione e della formazione informatica, impegnata nella promozione della fiducia digitale. «Potrebbero ritenere che, non offrendo la generazione di immagini, siano al riparo da eventuali abusi dei propri sistemi di intelligenza artificiale», ha affermato.
L’ISACA, precedentemente nota come Information Systems Audit and Control Association, pubblica ogni anno un nuovo rapporto intitolato “State of Privacy”. The group has tracked slight dips in privacy staff size, but a one-third drop in 2025—from a median of eight staffers to five—got their attention. Si tratta di gran lunga del calo più significativo registrato nei sei anni in cui è stata condotta l’indagine, ha osservato Kazi.
La scorsa settimana, Kazi ha incontrato il referente per discutere i risultati principali del rapporto, che in autunno ha coinvolto in un sondaggio oltre 1.800 responsabili della protezione dei dati (DPO) e altri esperti in materia di protezione dei dati provenienti da tutto il mondo. Le abbiamo chiesto di concentrarsi su questi cinque grafici fondamentali.
Punti chiave
1. I consigli di amministrazione sostengono la tutela della privacy, ma per motivi sbagliati
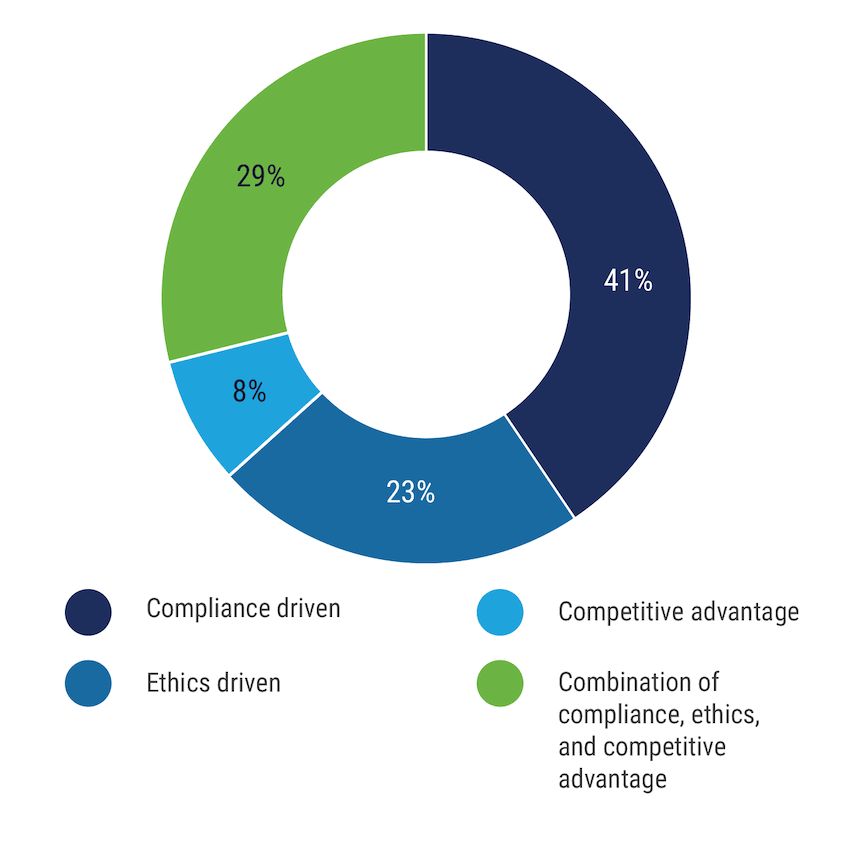
Il punto di vista del consiglio di amministrazione sui programmi di tutela della privacy: Ritiene che il Suo consiglio di amministrazione consideri il programma di tutela della privacy della Sua azienda come:
Fonte: ISACA 2026 State of Privacy
Una leggera maggioranza degli intervistati (56%) ha affermato che il proprio consiglio di amministrazione attribuisce adeguata priorità alla privacy; tuttavia, quando la Kazi esamina le motivazioni specifiche che guidano l’approccio dei consigli di amministrazione in materia di privacy — il programs—41% indica la conformità come fattore determinante, di gran lunga la motivazione principale — rileva un problema.
«Considerare la conformità come il proprio obiettivo assoluto è un obiettivo davvero sbagliato.»Safia Kazi, analista di ricerca principale in materia di privacy, ISACA
«Considerare la conformità alle norme “” come il proprio obiettivo assoluto è davvero un pessimo obiettivo», ha affermato. La conformità alle normative è una questione complessa, poiché le regole variano da regione a regione e cambiano frequentemente. Cercare di basare la politica sulla privacy di un’organizzazione su punti di riferimento così mutevoli è come cercare di ormeggiare la propria barca a un molo in movimento.
L’opzione più efficace e stabile è la “privacy by design”, ovvero un approccio che prevede l’integrazione dei controlli sulla privacy sin dalle prime fasi dello sviluppo di un sistema o di un’applicazione. «Allora si tratta di un valore aggiunto», ha affermato, «qualcosa che potenzialmente vi distingue dai vostri concorrenti e che, in tal modo, diventa parte integrante dell’azienda nel suo complesso».
[Leggi anche: La guida definitiva alla gestione dei rischi e della conformità nel settore IT]
Signal, ad esempio, ha dovuto affrontare questa sfida, poiché il servizio di messaggistica privato è in competizione per conquistare quote di mercato, valutando le possibili nuove funzionalità che i consumatori possono ottenere su Slack o su altre piattaforme che offrono servizi di messaggistica, quali le funzioni di ricerca e la possibilità di acquisire schermate delle conversazioni. In entrambi i casi, hanno ritenuto che i rischi per la privacy fossero troppo elevati, ha affermato Udbhav Tiwari, vicepresidente per la strategia e gli affari globali di Signal, nel corso di un webinar dal titolo “ ” ( ), organizzato lunedì dalla National Cybersecurity Alliance.
«Su Signal, gli utenti ripongono fiducia nell’app: ci si aspetta che Signal faccia tutto il possibile per proteggere quei messaggi», ha affermato.
2. L’uso dell’intelligenza artificiale a tutela della privacy: i vantaggi e i motivi per cui è opportuno “fare una pausa”
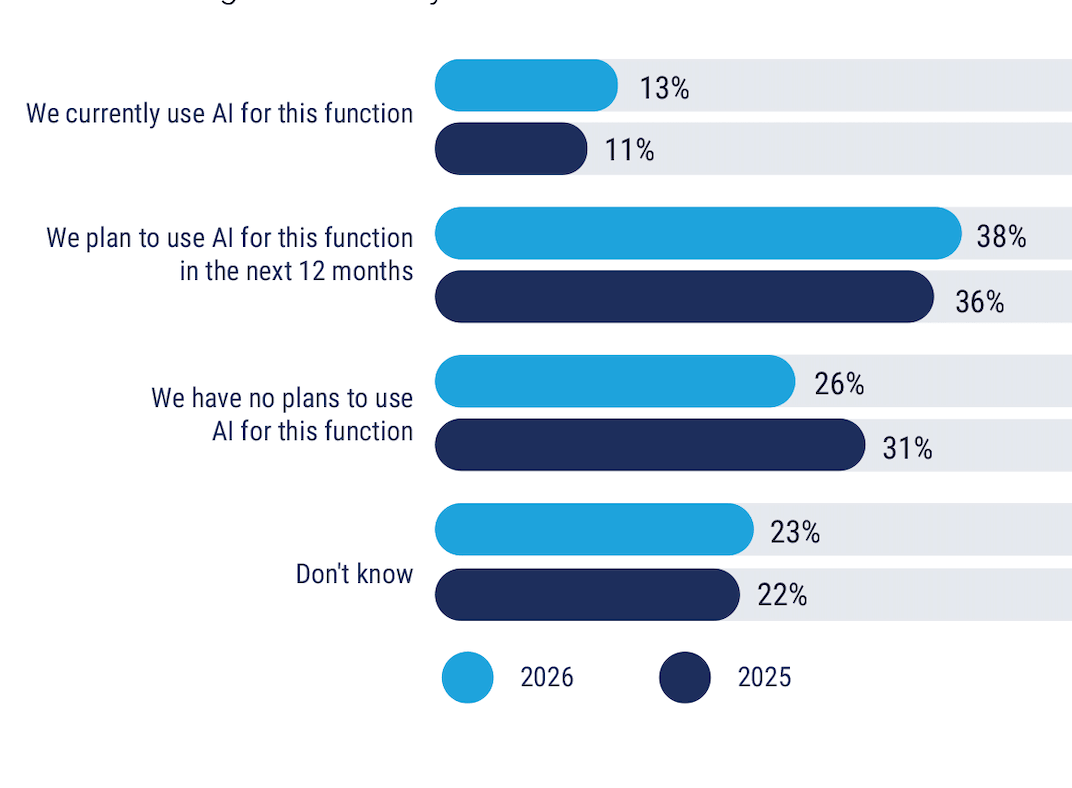
L’utilizzo dell’intelligenza artificiale per attività relative alla privacy: Quali sono i piani della Sua organizzazione riguardo all’utilizzo dell’intelligenza artificiale (come l’apprendimento automatico) per svolgere attività relative alla privacy?
Fonte: ISACA 2026 State of Privacy
Come la maggior parte di noi, anche i professionisti della privacy sono curiosi di sapere in che modo l’intelligenza artificiale possa migliorare le loro prestazioni lavorative: il 38% di essi ha infatti dichiarato che la propria azienda intende utilizzare l’intelligenza artificiale (ad esempio i bot di e e il machine learning) per attività relative alla protezione dei dati nel corso del prossimo anno. Si tratta di un aumento rispetto al 36% del 2025 e al 28% del 2024. Eppure il numero di organizzazioni che lo fanno effettivamente è piuttosto basso (appena il 13%).
«. La protezione dei dati si sta trasformando in un ecosistema complesso che molte organizzazioni stanno cercando affannosamente di comprendere e gestire — e il timore dell’ignoto può indurre a una pausa di riflessione.»Melissa Bischoping, direttrice senior per la sicurezza e la ricerca sulla progettazione dei prodotti, Tanium
Kazi trova la cosa curiosa. Ritiene che gli intervistati possano concentrarsi sugli usi autorizzati dell’intelligenza artificiale, trascurando la rapida ascesa dell’“intelligenza artificiale ombra” sul posto di lavoro, come riportato su . Oppure potrebbero mostrarsi cauti nell’utilizzare le forme più in voga di intelligenza artificiale — si pensi alle app di codifica delle emozioni come Lovable e Claude — ma trascurare i tipi “più banali e meno appariscenti”, come gli algoritmi di raccomandazione o i sistemi che segnalano le informazioni di identificazione personale (PII) raccolte dai clienti.
Oppure, come suggeriscono alcuni esperti, forse è più semplice di così.
«Man mano che gli agenti di intelligenza artificiale e i flussi di lavoro diventano una componente imprescindibile dell’impresa moderna, la privacy dei dati si sta trasformando in un ecosistema complesso che molte organizzazioni stanno cercando affannosamente di comprendere e gestire — e il timore dell’ignoto può indurre a una pausa di riflessione», ha affermato Melissa Bischoping, direttrice senior della ricerca sulla sicurezza e sulla progettazione dei prodotti presso Tanium, azienda leader nell’innovazione nel campo delle soluzioni di sicurezza informatica e dell’IT autonomo (nonché editrice di questa rivista).
Sì, lo spirito di innovazione sta stimolando molti esperti di tecnologia, spingendoli a sviluppare, adottare e integrare un’intelligenza artificiale agentica , ha riconosciuto. Tuttavia, gli esperti di privacy hanno una visione particolare dei dati.
«Sebbene l’intelligenza artificiale ci abbia fornito una capacità senza precedenti di eseguire flussi di lavoro sofisticati con rapidità e su larga scala, se non regolamentata e non controllata, può comportare rischi e perdite di dati senza precedenti su quella stessa scala», ha affermato Bischoping. E chi meglio di uno specialista in materia di privacy, il cui obiettivo principale è la tutela dei dati, può rendersene conto?
A prescindere dal motivo di tale reticenza, l’uso dell’intelligenza artificiale non è una soluzione miracolosa.
«Il fatto di disporre di intelligenza artificiale non significa che il vostro consiglio di amministrazione darà priorità alla privacy, né renderà più facile l’attuazione del principio di “privacy by design”», ha affermato. Come soluzione tecnologica, l’intelligenza artificiale presenta certamente dei vantaggi, «ma non vi garantirà un aumento del personale né un maggiore sostegno da parte della dirigenza».
3. Privacy by design: un progetto alla volta
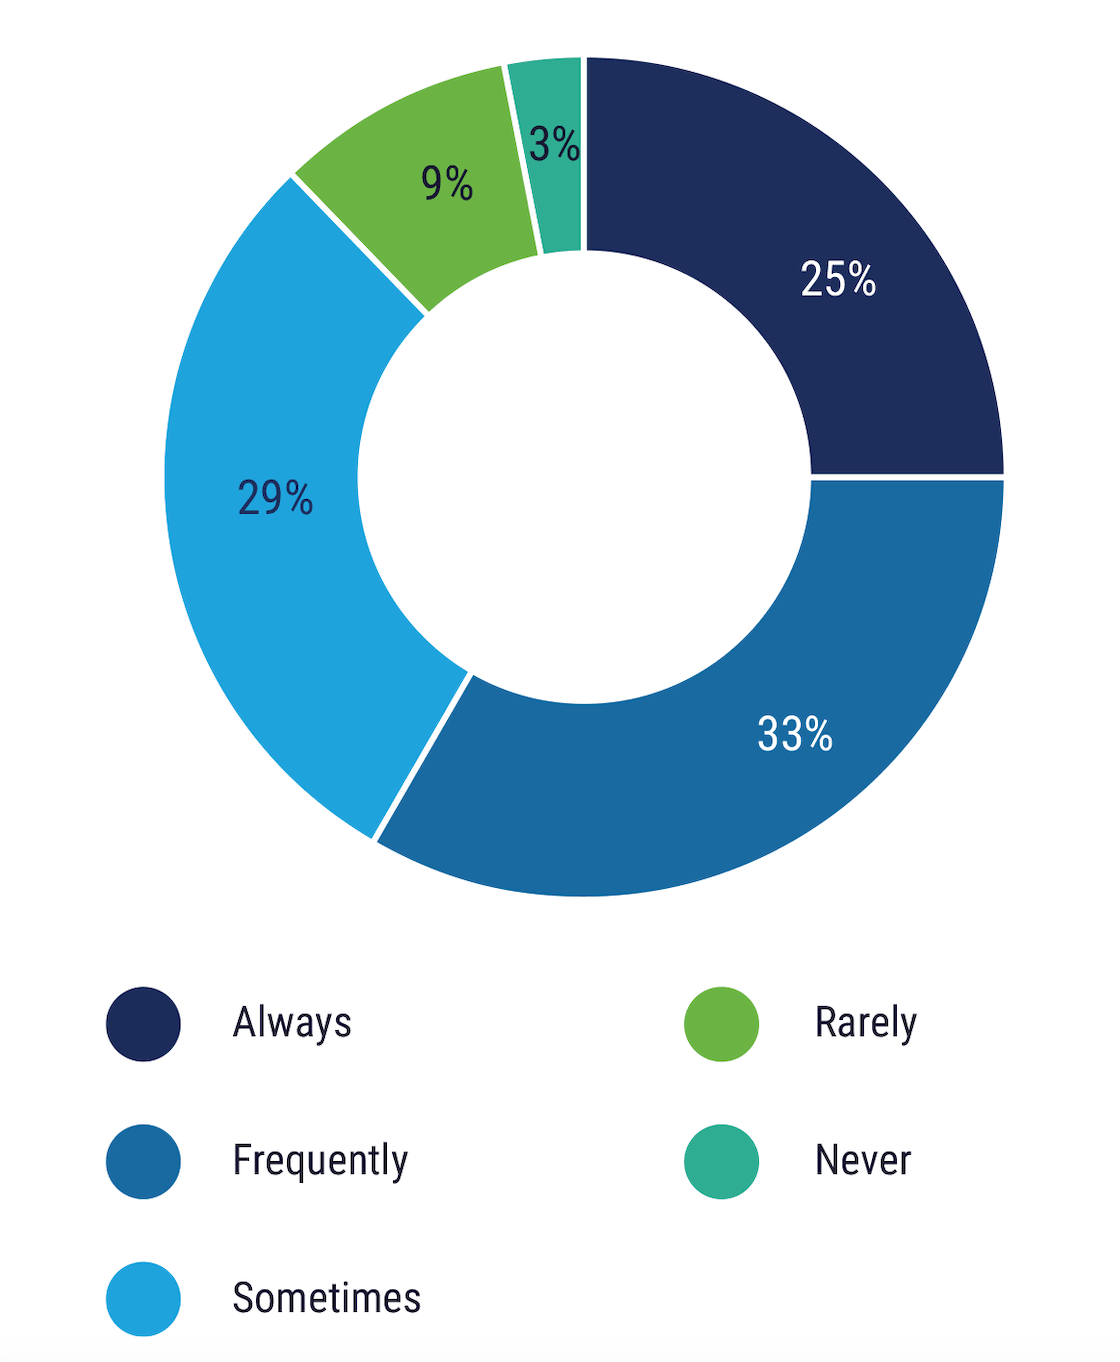
Frequenza di applicazione del principio di “privacy by design”: Con quale frequenza la Sua azienda applica il principio di “privacy by design”?
Fonte: ISACA 2026 State of Privacy
Mentre le imprese esplorano le potenzialità dell’intelligenza artificiale, creando una miriade di nuovi modelli di IA, la pratica di integrare la tutela della privacy nell’intero processo di sviluppo — nota anche come “privacy by design” — è più importante che mai. Si tratta del modo più affidabile per garantire la riservatezza dei dati e, in alcuni casi, può essere richiesto dalle leggi e dai regolamenti applicabili in materia di privacy . La legge dell’UE sull’intelligenza artificiale (AI Act) , ad esempio, promuove iniziative di “privacy by design”.
Ciononostante, il numero di intervistati che affermano che le proprie organizzazioni applicano sempre o frequentemente il principio della “privacy by design” è in calo, passando dal 63% nel 2024 al 62% nel 2025 , fino al 58% nell’ultima indagine.
A cosa è dovuto questo calo costante? La riduzione dell’organico, soprattutto quest’anno, sembra essere «la causa più probabile», ha affermato Kazi.
Dall’indagine emerge — com’era prevedibile — che le grandi imprese, dotate di budget più consistenti, tendono ad adottare questa pratica con maggiore frequenza rispetto alle piccole e medie imprese. Da un dato interessante emerge che quasi la metà (41%) di coloro che attualmente utilizzano l’intelligenza artificiale per attività legate alla privacy applica sempre il principio della “privacy by design”. Il rapporto dell’ISACA sostiene che una parte di tale utilizzo dell’intelligenza artificiale possa effettivamente avvalersi del principio della “privacy by design” e possa, a sua volta, contribuire a tutelare la privacy.
Per quanto riguarda coloro che devono fare i conti con problemi di finanziamento o di organico, la mancanza delle risorse necessarie non esclude tali iniziative, ha assicurato Kazi. Il suo consiglio da esperta: affrontate un progetto alla volta.
«Esaminate i dati e individuate quali progetti specifici trarrebbero il massimo beneficio dall’approccio “privacy by design”», ha affermato. «Forse il Suo team di marketing sta lavorando a una nuova newsletter: probabilmente questa ha una priorità minore rispetto a un nuovo database clienti.» “Quindi forse è proprio su questo che dovreste concentrare i vostri sforzi, per sfruttare al massimo le risorse limitate.”
4. Il sorprendente lato positivo dei tagli al bilancio destinati alla tutela della privacy
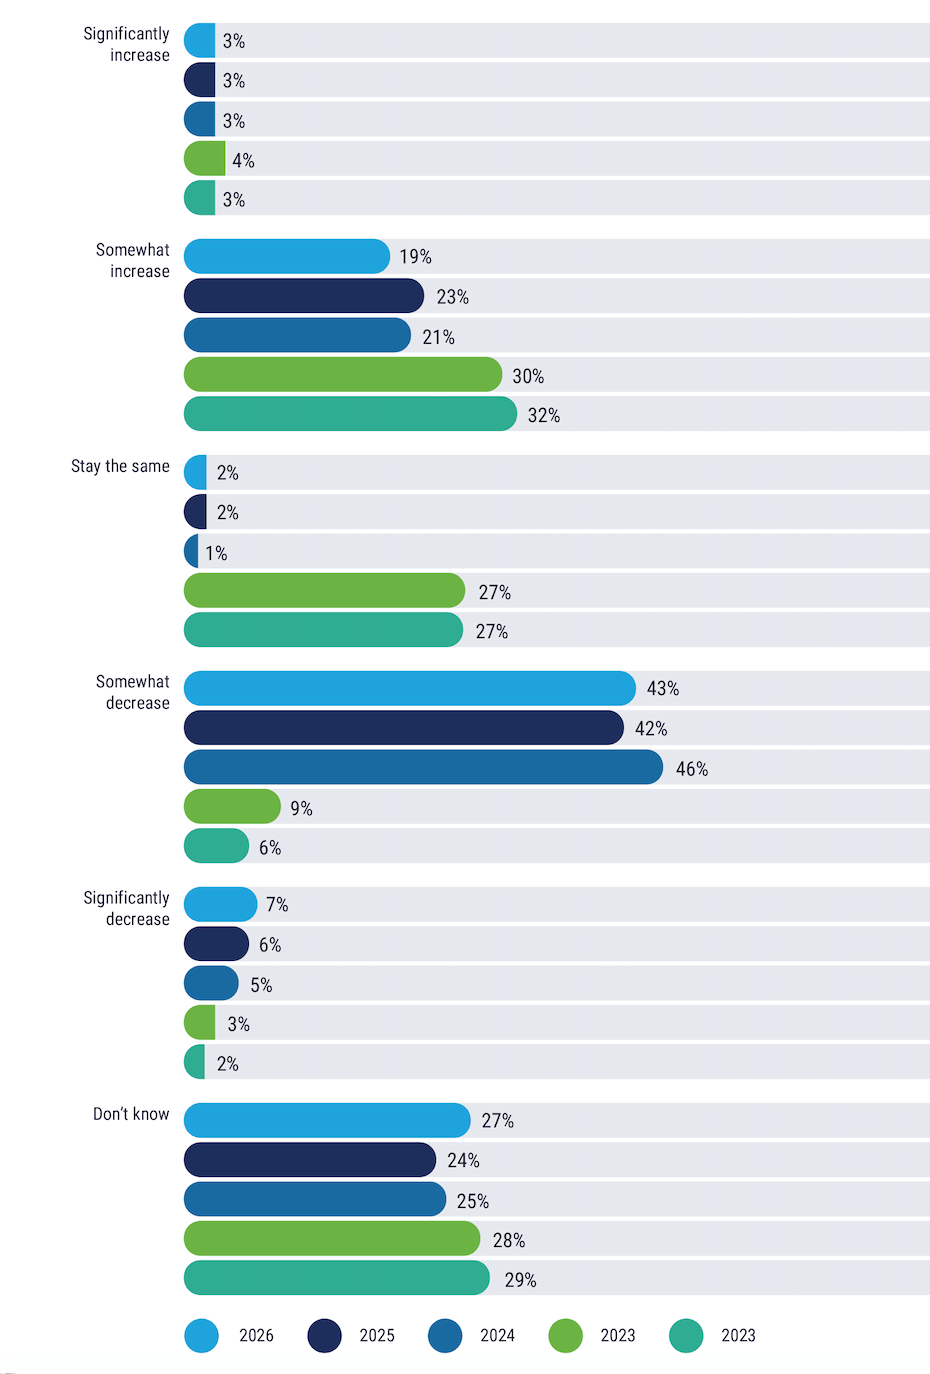
Previsioni di bilancio: In che modo, se del caso, cambierà il bilancio dedicato alla privacy della Sua organizzazione nei prossimi 12 mesi?
Fonte: ISACA 2026 State of Privacy
Da diversi anni cresce l’inquietudine per i previsti tagli al bilancio: metà degli intervistati prevede infatti una riduzione lieve o significativa dei finanziamenti destinati alla tutela della privacy nel corso del prossimo anno, rispetto al 8% che aveva espresso tale previsione nel 2023. Analogamente, le aspettative di un aumento dei finanziamenti sono diminuite.
Eppure la realtà dei fatti è in qualche modo più rosea.
«I timori non corrispondono a ciò che stiamo effettivamente osservando», ha affermato Kazi. I tagli effettivi al bilancio non sono così consistenti come si temeva l’anno precedente. All’inizio dello scorso anno, ad esempio, il 48% degli intervistati prevedeva una riduzione, più o meno significativa, dei finanziamenti nel 2025; nell’attuale indagine, solo il 12% ha subito tagli di bilancio in quell’anno.
«È difficile visitare un sito di notizie qualsiasi senza rendersi conto di come le principali testate stiano ridimensionando le proprie attività, quindi capisco da dove derivi questa preoccupazione», ha affermato Kazi. Tuttavia, trova curioso che i responsabili della sicurezza intervistati nel loro rapporto “State of Cybersecurity”, pubblicato in autunno, non manifestino lo stesso livello di preoccupazione riguardo ai tagli al bilancio.
5. Consigli per la formazione sulla privacy: a cosa prestare attenzione
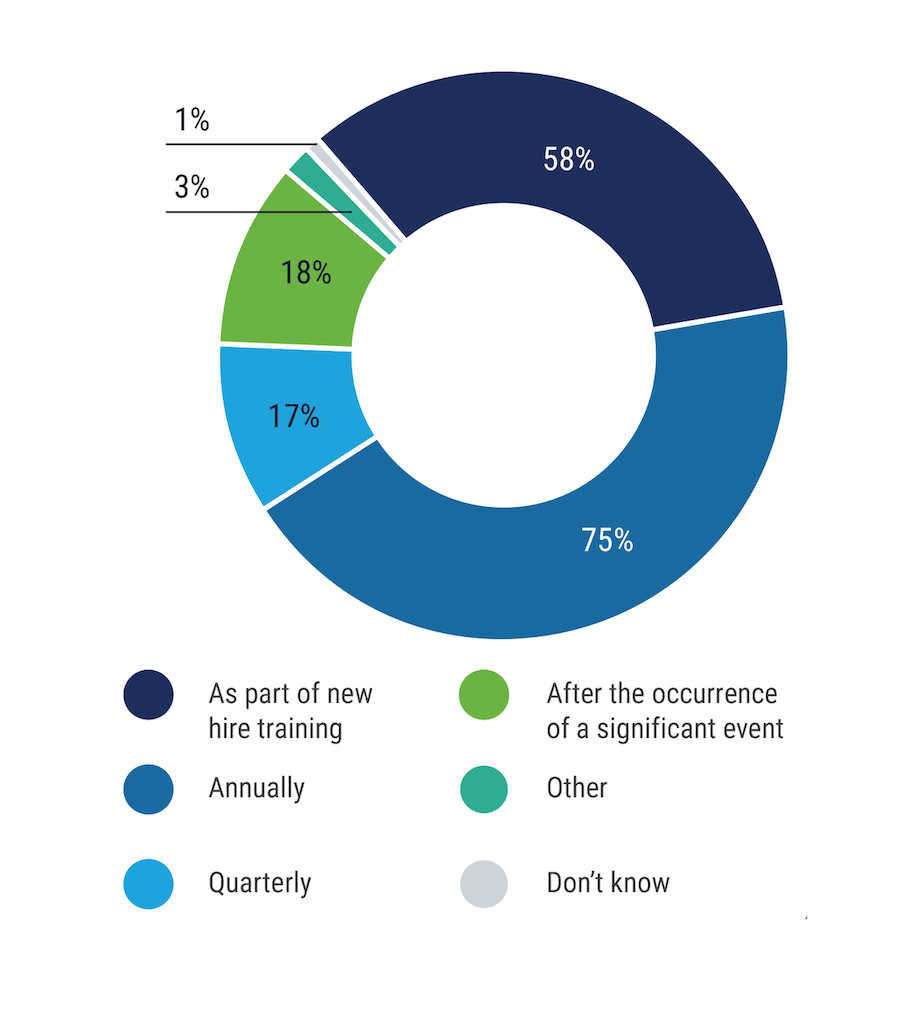
Formazione sulla sensibilizzazione alla privacy: Quando la Sua organizzazione eroga corsi di formazione sulla privacy?
Fonte: ISACA 2026 State of Privacy
Sebbene il 79% degli intervistati abbia dichiarato che la propria organizzazione offrisse corsi di formazione sulla sensibilizzazione alla privacy, l’ e in cui tali attività venivano svolte variava; le frequenze più comuni erano i test annuali (tre quarti) e la formazione al momento dell’assunzione (più della metà).
«I concetti relativi alla privacy, quali la comprensione del consenso, le modalità di utilizzo dei dati e ciò che viene considerato informazione personale, non rientrano realmente nell’ambito della formazione sulla sicurezza.»Kazi
E la maggior parte dei partecipanti si è dichiarata soddisfatta della formazione, il che contrasta con il parere di un numero crescente di ricercatori nel campo della sicurezza e di responsabili della sicurezza informatica (CISO) , i quali ritengono che le forme tradizionali di formazione del personale in materia di sicurezza non siano più sufficienti. Nel sondaggio condotto dall’ISACA, il 82% degli intervistati ha ritenuto che la formazione in materia di privacy avesse avuto un impatto positivo forte o moderato sulla propria effettiva consapevolezza in materia di privacy.
La formazione sulla sicurezza non è la stessa cosa della formazione sulla privacy. Le aziende non possono garantire la privacy senza adottare adeguate misure di sicurezza, ma è possibile garantire un buon livello di sicurezza senza necessariamente garantire la privacy, ha osservato Kazi.
«Supponiamo che disponiate di un eccellente programma di formazione sulla sicurezza informatica e che il vostro team di marketing non cliccherebbe mai su un’e-mail di phishing del tipo “ ”», ha affermato. «Conoscono tutti i segnali; non riuscirete a ingannarli. Tuttavia, non conoscono necessariamente concetti specifici relativi alla privacy, quali la comprensione del consenso, le modalità di utilizzo dei dati e ciò che viene considerato informazione personale. «Questo non rientra propriamente nell’ambito della formazione sulla sicurezza.»
Se un’azienda desidera combinare la formazione sulla sicurezza con quella sulla consapevolezza in materia di privacy, va bene, ha affermato, purché si assicuri che i concetti relativi alla privacy vengano effettivamente trattati.
WEBINAR DA NON PERDERE
La Settimana della privacy dei dati, un’iniziativa internazionale volta a sensibilizzare l’opinione pubblica sulle questioni relative alla protezione dei dati, si protrarrà fino a venerdì. In occasione di questo evento annuale, la National Cybersecurity Alliance (NCA) organizza una serie di webinar gratuiti dal titolo “ ” ( ), pensati per contribuire alla formazione di fondatori, dirigenti aziendali, responsabili del settore pubblico e consumatori. Per ulteriori informazioni, consultate i seguenti link.
- La privacy dei minori nel mondo digitale (TUE, 27 gen 2026, 14:30 EST)—Dott. Lorrie Cranor, direttrice del CyLab Security and Privacy Institute presso la Carnegie Mellon University, si unisce alla direttrice esecutiva dell’NCA, Lisa Plaggemier, per discutere delle sfide specifiche in materia di privacy — tra cui la verifica dell’età e gli strumenti scolastici — che bambini, adolescenti, genitori ed educatori si trovano ad affrontare man mano che la tecnologia si integra sempre più nell’apprendimento, nella comunicazione e nell’espressione di sé.
- La normativa sulla privacy spiegata in modo semplice (WED, 28 gen 2026, 13:00 EST)—Justine Phillips, avvocato specializzato in dati e privacy presso Baker McKenzie, illustrerà in termini chiari e pratici l’attuale panorama normativo in materia di privacy, dai diritti degli utenti di accedere o cancellare i propri dati personali alle modalità con cui le aziende devono gestire e proteggere i dati che raccolgono. Esplorerà inoltre le nuove leggi che stanno entrando in vigore in tutto il Paese e come avvalersi delle tutele già disponibili.
- Prezzi dinamici: quando sono gli algoritmi a stabilire il costo (THU, 29 gen 2026, 13:00 EST) — Gli esperti analizzeranno il nuovo e in rapida espansione ambito dei prezzi dinamici, dalla loro equità e trasparenza alle modalità con cui i Suoi dati personali vengono ora utilizzati per determinare il prezzo dei biglietti aerei, delle tariffe dei servizi di ride-sharing, degli acquisti online e altro ancora.
- Il diritto all’oblio: come cancellare i propri dati online (FRI, 30 gen 2026, 13:00 EST)—Lawrence Gentilello, fondatore della piattaforma per la rimozione dei dati personali Optery, e Tom Kemp, direttore esecutivo di CalPrivacy, spiegano il “diritto all’oblio”, un concetto giuridico che consente di richiedere la cancellazione dei propri dati da siti web, app e motori di ricerca. Vi illustreranno inoltre alcuni semplici accorgimenti per ridurre la vostra impronta digitale e proteggere meglio i vostri dati personali.

