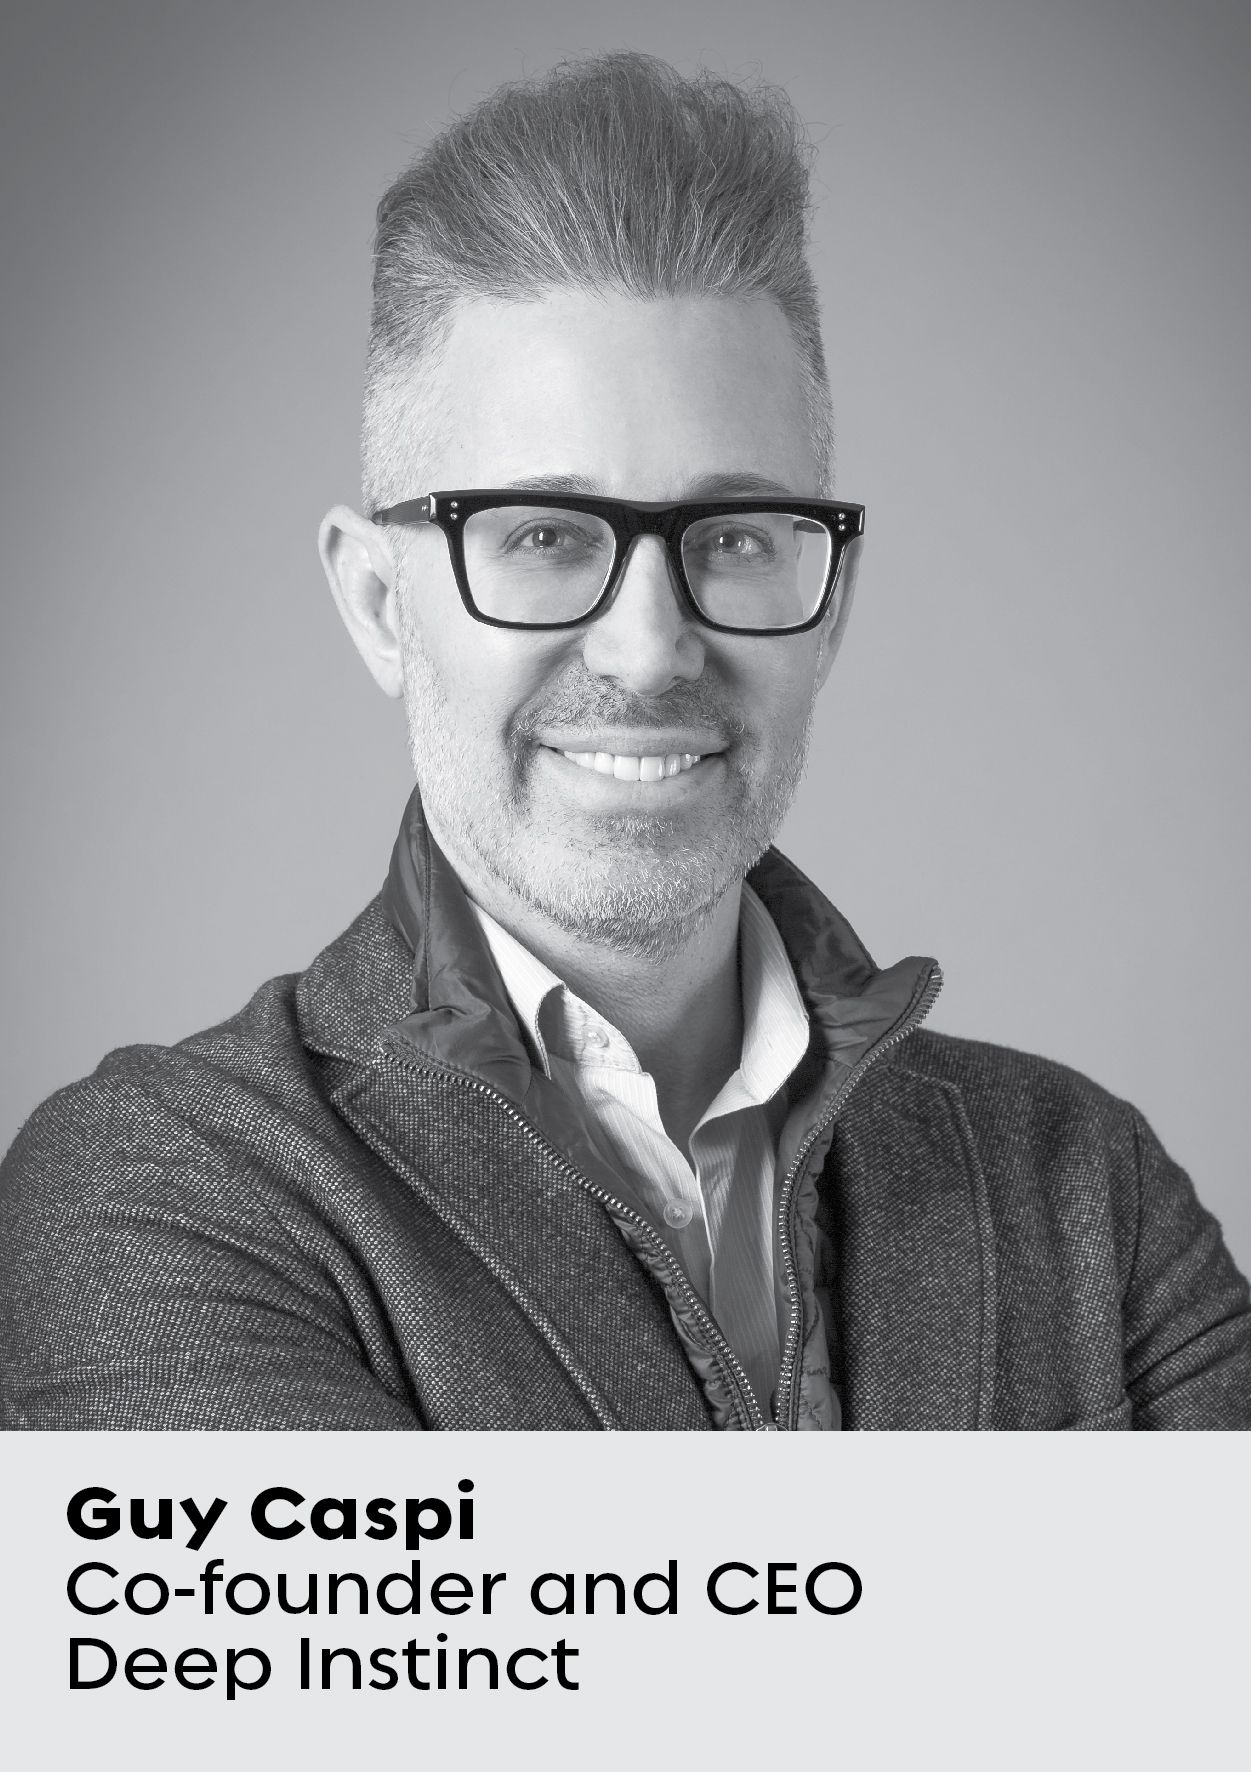
Guy Caspi mette in pratica ciò che predica.
Ma Caspi non sembra perderci il sonno. Il motivo? Deep Instinct ., società da lui cofondata nel 2015 insieme a Eli David e Nadav Maman, si avvale dell’ e di deep learning (DL) per contrastare le minacce alla sicurezza. È una delle pochissime aziende specializzate in sicurezza informatica ad aver sfruttato il potenziale del DL e la prima ad averlo lanciato sul mercato.
A differenza degli algoritmi standard di machine learning (ML) di tipo “ ” utilizzati nella sicurezza informatica (si apre in una nuova scheda), che imparano a riconoscere ogni singola minaccia sulla base di dati supervisionati dall’uomo, il DL si basa su reti neurali modellate sul cervello umano. Tali reti sono in grado di contestualizzare nuovi dati senza l’intervento umano. Questo vantaggio, sostiene Caspi, consente a Deep Instinct non solo di Detect le potenziali minacce, ma anche di prevenirle in modo proattivo sin dal primo giorno.
In qualità di leader di pensiero sia nel campo della sicurezza informatica che in quello della scienza dei dati, nonché imprenditore seriale nel settore tecnologico, Caspi apporta 20 anni di esperienza a Deep Instinct. Inoltre, essendo nato in Israele, ha prestato servizio anche come membro dell’Unità di difesa informatica delle Forze di difesa israeliane.
Nel corso dell’evento “ novembre 2021”, Deep Instinct ha stretto una partnership con Tanium per migliorare la sicurezza informatica e prevenire in tempo reale la diffusione di malware sia noto che sconosciuto sui dispositivi endpoint supportati da Tanium.
, di Endpoint, ha recentemente intervistato Caspi per conoscere il suo punto di vista su come il deep learning stia rivoluzionando il panorama della sicurezza informatica, nonché sulle principali minacce informatiche emergenti di oggi.
(La seguente intervista è stata sintetizzata e modificata per maggiore chiarezza.)
Ha collaborato con l’unità informatica d’élite di Israele. In che modo quell’esperienza ha influenzato il Suo approccio alla sicurezza informatica?
Mi ha permesso di comprendere il vero pericolo rappresentato dalla guerra cibernetica nel mondo. La definirei “guerra fredda” perché sul campo di battaglia non scorre sangue, ma viene combattuta tra le nazioni quasi quotidianamente.
Oltre agli attacchi più noti dell’ di cui si sente parlare nei notiziari, conosco molte altre storie, i cui dettagli non posso però rivelare. Tuttavia, posso dirvi che la minaccia non si limita al livello degli Stati nazionali: il danno si estende rapidamente anche alle imprese. La quantità di dati che viene sottratta non solo ai governi, ma anche alle imprese, è davvero sbalorditiva.
“Quando ci si trova dall’altra parte, si capisce cosa serva per infiltrarsi in un’organizzazione e, indovinate un po’? Non è poi così difficile.”
Questo è stato, in realtà, uno dei motivi principali per cui io e gli altri due fondatori di Deep Instinct abbiamo deciso di avviare questa azienda. Quando ci si trova dall’altra parte, ci si rende conto di cosa serva per infiltrarsi in un’organizzazione e, indovinate un po’? Non è poi così difficile, e il potenziale di danno è enorme.
In che modo l’intelligenza artificiale (IA) sta rivoluzionando il settore della sicurezza informatica? Man mano che diventa più sofisticato, i malintenzionati lo stanno utilizzando in modi sempre più sofisticati?
Lavoro nel settore della sicurezza informatica da quasi 28 anni, sin dall’età di 18 anni. Ciò che è accaduto nel panorama delle minacce solo negli ultimi tre anni è sbalorditivo. La sofisticazione delle tecniche di attacco informatico è diventata talmente complessa da rendere difficile persino l’ Detecte, per non parlare della prevenzione.
Un’applicazione innovativa dell’intelligenza artificiale nel campo della sicurezza informatica che stiamo osservando da parte di soggetti malintenzionati consiste nell’uso di un algoritmo di intelligenza artificiale dannoso per compromettere il funzionamento di un algoritmo di intelligenza artificiale innocuo, mediante il reverse engineering della sua logica. In questo contesto, il principale vantaggio di Deep Instinct risiede nel fatto che utilizziamo il deep learning. Non è possibile effettuare il reverse engineering del deep learning.
In che modo Deep Instinct impiega l’apprendimento profondo (DL) nelle proprie operazioni di sicurezza e in che modo il DL si differenzia dagli impieghi tradizionali dell’apprendimento automatico (ML) nel campo della sicurezza informatica?
L'approccio tradizionale pone l'azienda in una posizione difensiva. Poiché il panorama degli attacchi sta diventando sempre più sofisticato, è necessario ricorrere all’apprendimento automatico (ML) per individuare un attacco dopo che si è verificato e il codice dannoso è già penetrato nella rete e l’ha infettata.
Con l’apprendimento automatico (ML), è necessario un esperto umano in “ ” per guidare efficacemente la macchina attraverso il processo di apprendimento. E tale processo è lento. Nel mondo odierno, si possono registrare mezzo milione di nuovi malware ogni giorno, e un singolo malware potrebbe contenere 10.000 righe di codice; pertanto, il lavoro manuale richiesto è quasi impossibile da portare a termine.
In questa era della sicurezza informatica occorre qualcosa di nuovo, e quel qualcosa è il DL, che imita il funzionamento del nostro cervello. Una volta addestrato, rileva modelli generalizzati proprio come fa il cervello umano, senza richiedere un addestramento specifico per ogni nuovo malware.
Altre aziende specializzate nella sicurezza informatica contano ben 600 dipendenti il cui unico compito è quello di analizzare il malware. Non ho alcun collaboratore che si occupi dell’analisi del malware, poiché la piattaforma DL è in grado di apprendere autonomamente e di prevedere e prevenire in modo più efficace i nuovi attacchi zero-day. Ciò ci consente di ottenere un tasso di rilevamento più elevato e una copertura più ampia di un vettore di attacco, riducendo al contempo in modo significativo i falsi positivi e garantendo ai nostri clienti una protezione preventiva in tempo reale.
In che modo Deep Instinct Detect contrasta le minacce in “tempo zero”?
L'idea alla base di Deep Instinct è che l'intero modello della rete neurale risieda su su ogni singolo endpoint e server. Non abbiamo bisogno di alcuna connessione con il cloud; risiede direttamente sul dispositivo. Deep Instinct monitora tutti i processi in esecuzione sul Suo PC o server. Potrebbe trattarsi di un’ Appe, di un file, di un documento o di qualsiasi software scaricato che richieda l’allocazione di memoria. Stiamo effettuando una scansione di tutto ciò che è in esecuzione sul Suo endpoint 24/7.
[Legga anche: 7 best practice per il monitoraggio delle prestazioni dell’ endpoint ]
Poiché è come un “piccolo cervello” presente su ogni endpoint, siamo in grado di Detect una varietà incredibilmente ampia di attacchi in soli 20 millisecondi, ovvero 750 volte più velocemente di quanto impieghi in genere un attacco per crittografare e infettare un endpoint. È più veloce di un battito di ciglia
.
All’avvicinarsi del 2022, quali sono, a suo avviso, le principali minacce emergenti in materia di sicurezza?
Personalmente, ritengo che gli attacchi in memoria e quelli a doppio uso rappresentino la tendenza principale di quest’anno. Uno dei principali vettori di attacco che stiamo osservando è il forte aumento degli attacchi sferrati tramite documenti di Office di , alcuni dei quali risultano molto difficili da contrastare per la maggior parte delle aziende, come i file Excel, i PDF, i file zip e persino i documenti Word.
«La prevenzione è la nuova strategia, e l’era della prevenzione è appena iniziata.»
Stiamo inoltre assistendo ad attacchi coordinati che coinvolgono molteplici superfici e vettori di attacco. Si tratta di una strategia utilizzata contro gli Stati-nazione. Quando si attacca una nazione, non ci si limita ad attaccare un luogo specifico con una sola forza militare. Si sferra un attacco oltre il muro con l’Aeronautica Militare, l’Esercito e i Navy SEAL. Ciò sta avvenendo anche nel settore della sicurezza informatica. Subirà un attacco ai Suoi endpoint. Contemporaneamente, subirà un attacco al Suo [Microsoft Office] 365, al Suo cloud e al Suo spazio di archiviazione, con la conseguenza che la Sua organizzazione ne risulterà paralizzata.
Per questo tipo di strategia, la prevenzione è più fondamentale che mai. Il rilevamento costituisce una seconda linea di difesa necessaria, ma non può rappresentare la prima linea di difesa, poiché comporta costi elevati legati ai processi, al personale, alla preparazione e, talvolta, alla fortuna. Ecco perché la prevenzione rappresenta la nuova sfida, e l’era della prevenzione è appena agli inizi.
Un'ultima domanda: perché avete deciso di collaborare con Tanium?
Quasi la metà delle aziende della classifica Fortune 100 e centinaia di altre imprese e organizzazioni del settore pubblico, tra cui i principali rivenditori, istituti finanziari e grandi enti governativi, si affidano a Tanium per monitorare e controllare ogni endpoint, ovunque si trovi. Tali organizzazioni comprendono l’importanza di una soluzione integrata di gestione e sicurezza delle reti ( endpoint ) che includa una protezione delle applicazioni ( endpoint ) semplice da utilizzare, altamente efficace e scalabile.
La piattaforma “ Deep Instinct ” costituisce una componente fondamentale di un’offerta integrata che garantisce alle organizzazioni una protezione più efficace con un impegno minore, consentendo ai team IT di dedicarsi ad attività più strategiche. La combinazione di Tanium e Deep Instinct offre un approccio rivoluzionario alla gestione e alla sicurezza complete dell’ endpoint .

