È giunto il momento di guardare avanti.
Nel corso dell’ultimo anno, il personale informatico ha svolto ore di straordinario per aiutare la propria organizzazione a superare una crisi senza precedenti. Ora si stanno preparando ad aiutare le proprie organizzazioni a superare una serie di sfide emergenti mentre costruiscono il futuro della propria forza lavoro.
Per definire quali siano queste sfide emergenti — e per illustrare come sia possibile superarle — abbiamo condotto un sondaggio tra centinaia di leader del settore tecnologico.
Abbiamo chiesto loro quali siano le difficoltà che stanno affrontando, quali fattori stiano guidando le loro nuove strategie e a quali iniziative stiano dando la priorità per prepararsi a qualsiasi cosa riservi il futuro.
Ne abbiamo tratto 10 punti chiave:
- Il 90% dei leader del settore tecnologico si sta preparando a un modello di lavoro ibrido a lungo termine
- La sfida numero uno odierna in materia di sicurezza consiste nella gestione e nella protezione degli endpoint distribuiti
- Fino al 88% dei responsabili tecnologici ha difficoltà a valutare il proprio IT Risk
- Il 75% dei leader del settore tecnologico ritiene che l’approccio Zero Trust sia una priorità
- Il 70% dei leader del settore tecnologico utilizza da 11 a oltre 50 strumenti diversi per gli endpoint
- Il 59% dei responsabili tecnologici ha difficoltà a gestire gli endpoint distribuiti con soluzioni on-premise
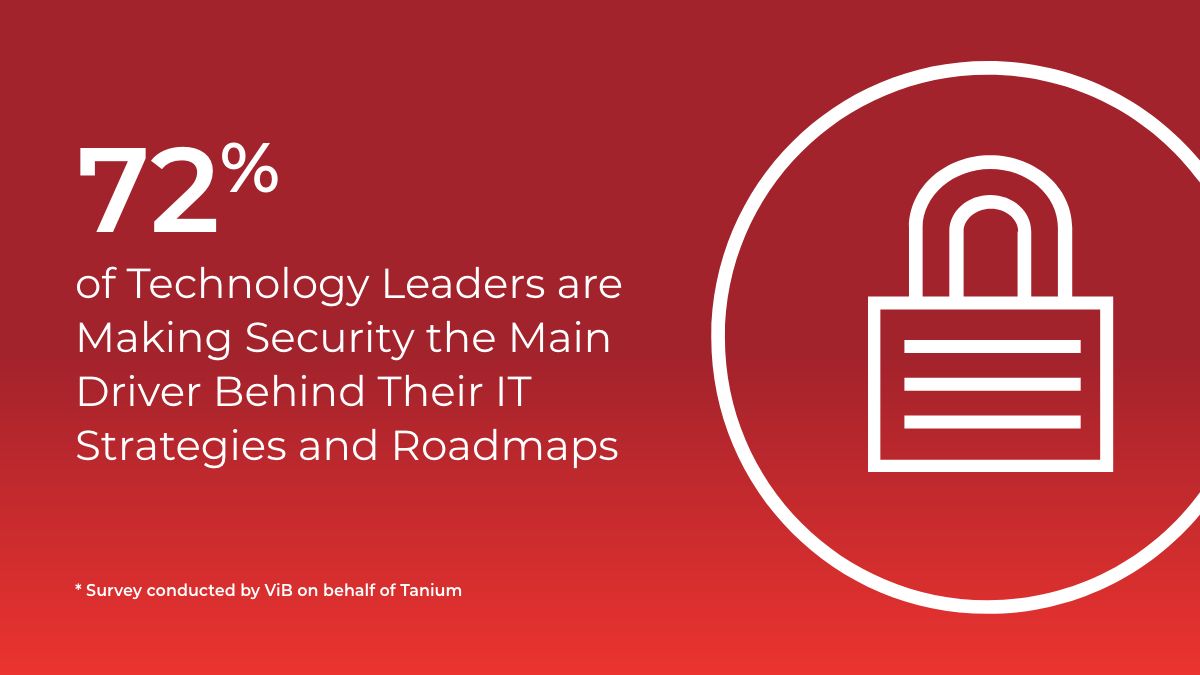
- Il 72% dei leader del settore tecnologico sta facendo della sicurezza il motore principale delle proprie strategie e roadmap IT
- Il 63% dei responsabili tecnologici ha visibilità solo sul 85% o meno dei propri endpoint
- Solo il 44 - 54% dei responsabili tecnologici si sente sicuro nel creare un inventario dei dispositivi utilizzati in remoto e in modalità BYOD
- Il 52 –55% dei responsabili tecnologici ha difficoltà a individuare e gestire le violazioni in ambienti ibridi
Esaminiamo ciascuno di essi in modo più approfondito.
Punto chiave n. 1
Il 90% dei leader del settore tecnologico si sta preparando a un modello di lavoro ibrido a lungo termine
Solo il 10% dei responsabili tecnologici si sta concentrando sul reinserimento dei dispositivi degli utenti finali nell’ambiente di lavoro in sede. Gli altri si concentrano invece sul superamento delle sfide relative alle infrastrutture e alla sicurezza del loro nuovo ambiente.
In termini di sicurezza, l’azienda si concentra sulla prevenzione delle violazioni, sulla formazione dei propri dipendenti in materia di sicurezza informatica e sull’implementazione di modelli “zero trust”.
Per quanto riguarda le infrastrutture, l’azienda si sta concentrando sulla migrazione al cloud, sulla riduzione dell’impatto dell’IT attraverso il consolidamento degli strumenti e le modifiche infrastrutturali, sulla riduzione dello “shadow IT” e sulla sostituzione delle soluzioni legacy on-premise.
Takeaway 2
La sfida numero uno odierna in materia di sicurezza consiste nella gestione e nella protezione degli endpoint distribuiti
Il 26% dei leader del settore tecnologico ha affermato che la gestione e la protezione dei propri endpoint nel cloud rappresentano la capacità più importante che possano sviluppare per superare le sfide in materia di sicurezza. Questa è stata la sfida in materia di sicurezza più citata su cui si stanno concentrando i leader del settore tecnologico.
Nello specifico, i leader del settore tecnologico faticano a ottenere una visibilità completa sui propri endpoint remoti. Il 43% degli intervistati ha affermato che ottenere visibilità sui propri nuovi ambienti IT e creare un’unica fonte di verità endpoint per i propri team IT e di sicurezza rappresenta la principale sfida in materia di sicurezza che stanno cercando di superare.
Takeaway 3
Fino al 88% dei responsabili tecnologici ha difficoltà a valutare il proprio IT Risk
Abbiamo sottoposto ai partecipanti al nostro sondaggio un elenco di attività relative alla valutazione dei rischi informatici. Il 77%- 88% dei responsabili tecnologici ha affermato che ciascuna di queste attività rappresentava una sfida discreta o piuttosto impegnativa. Solo il 10 -21% ha affermato che una o più mansioni non rappresentavano una sfida.
In particolare, i leader del settore tecnologico non dispongono di una visione chiara della propria situazione in termini di rischi informatici. Ci hanno riferito che i tre compiti più impegnativi nella valutazione del rischio informatico erano:
- Ottenere una visibilità in tempo reale sui dati (88%)
- Integrazione dei dati provenienti dalle infrastrutture legacy on-premise e cloud (79%)
- Ottenere dati accurati (77%)
Takeaway 4
Il 75% dei leader del settore tecnologico ritiene che l’approccio Zero Trust sia una priorità
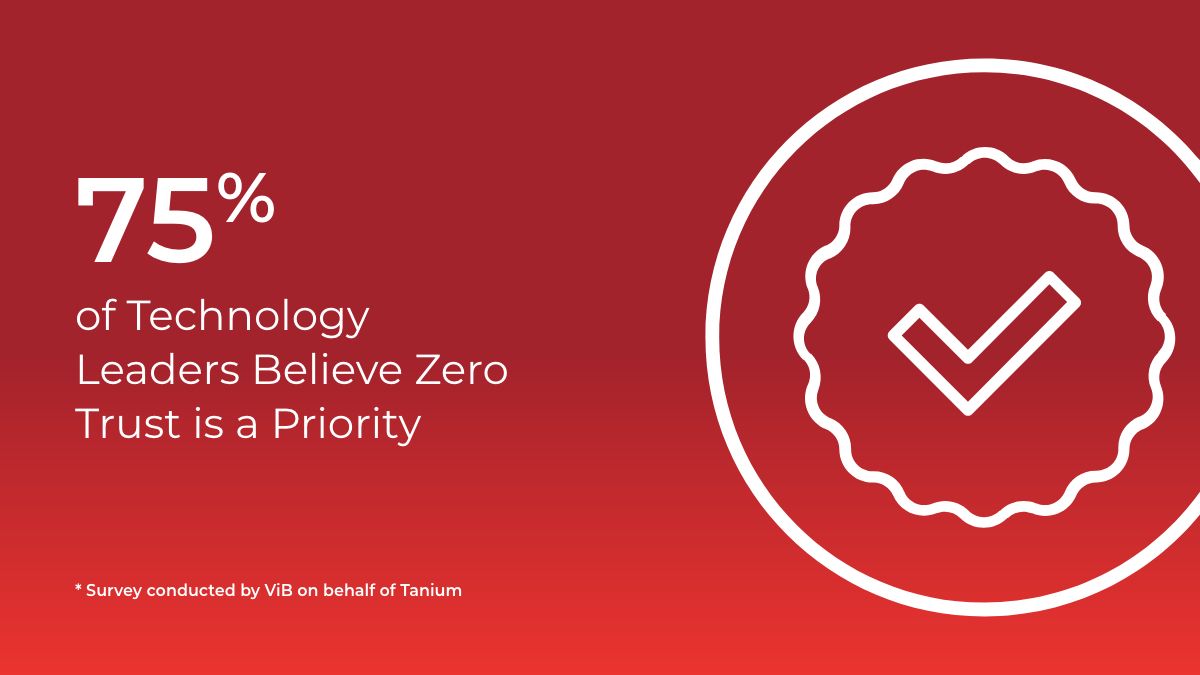
Il concetto di “zero trust” è ben più di una semplice parola d’ordine: la maggior parte dei leader del settore tecnologico lo prende sul serio. Il 75% dei leader del settore tecnologico si è detto d’accordo o pienamente d’accordo sul fatto che l’implementazione di un modello “zero trust” costituisca una priorità per garantire la sicurezza dei propri nuovi ambienti IT. Solo il 20% si è dichiarato in totale disaccordo con questa affermazione, mentre solo una percentuale compresa tra il 5% e il 6% si è mantenuta neutrale sull’argomento.
Takeaway 5
Il 70% dei leader del settore tecnologico utilizza da 11 a oltre 50 strumenti diversi per gli endpoint
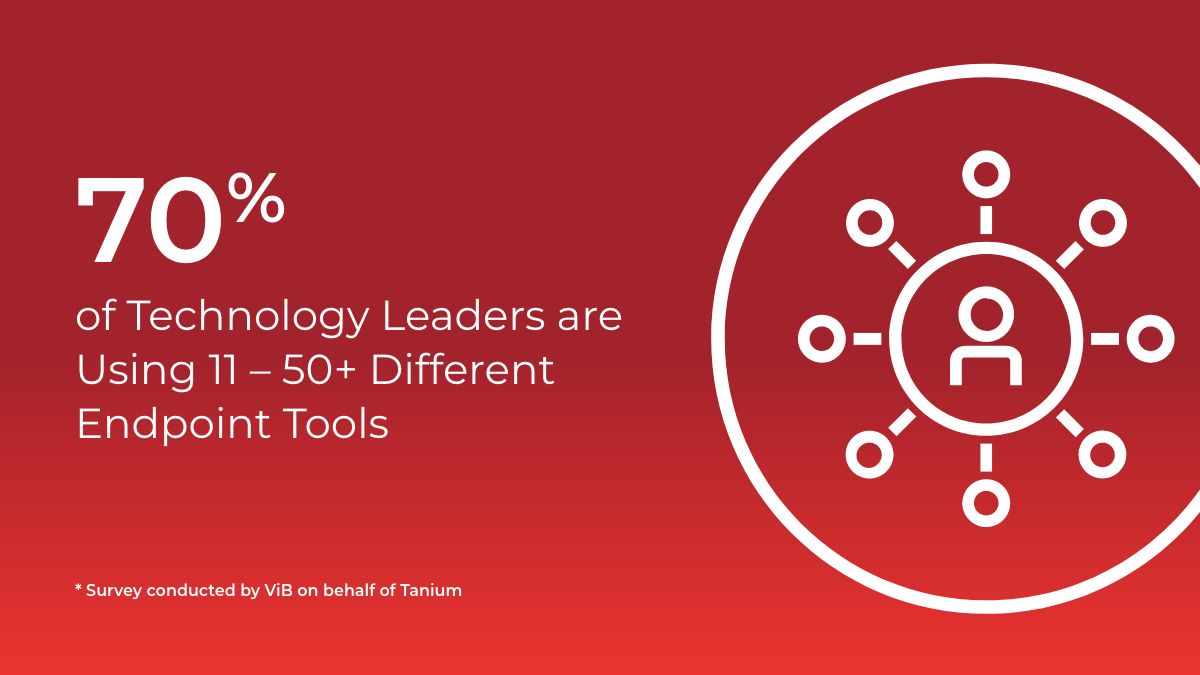
Il 70% dei leader del settore tecnologico utilizza da 11 a oltre 50 diversi strumenti di sicurezza e gestione operativa di tipo “ endpoint ”. Quasi la metà (46%) utilizza più di 20 strumenti, mentre il 20% ne utilizza più di 30 . Il 4% non sa nemmeno quanti strumenti possiede.
Più della metà dei responsabili tecnologici (53%) ritiene che ciò costituisca un problema ed è piuttosto o estremamente propensa a rivedere la propria strategia relativa agli strumenti puntuali e a consolidare le proprie operazioni di “ endpoint ” e i propri strumenti di sicurezza. Solo il 25% è attivamente impegnato a portare avanti la propria strategia basata sullo strumento a punti.
Takeaway 6
Il 59% dei responsabili tecnologici ha difficoltà a gestire gli endpoint distribuiti con soluzioni on-premise
Le organizzazioni dispongono ormai di un gran numero di endpoint distribuiti, eppure molte continuano a utilizzare infrastrutture on-premise obsolete e funzionalità di gestioni endpoint . La maggior parte dei responsabili tecnologici ritiene di dover modernizzare la propria infrastruttura e le proprie capacità per gestire e proteggere in modo più efficace la nuova forza lavoro ibrida.
La maggior parte dei leader del settore tecnologico (59%) ritiene che le infrastrutture legacy on-premise rappresentino una sfida significativa per la gestione degli endpoint distribuiti in ambienti di lavoro ibridi.
La maggior parte (62%) ritiene inoltre che il reparto IT debba dare priorità al trasferimento delle proprie funzionalità di gestione dell’ endpoint e sul cloud. Solo il 12% si è dichiarato in totale disaccordo con una delle due affermazioni.
Takeaway 7
Il 72% dei leader del settore tecnologico sta facendo della sicurezza il motore principale delle proprie strategie e roadmap IT
Solo il 28% dei leader del settore tecnologico si occupa principalmente della continuità operativa e si concentra su come utilizzare la tecnologia per ottimizzare le proprie attività quotidiane.
- Il 72% dei leader del settore tecnologico orienta, direttamente o indirettamente, le proprie strategie e i propri piani d’azione IT verso la protezione delle nuove forze lavoro ibride. Nello specifico:
- Ci concentriamo al 22% sull’accelerazione del rilevamento e della risposta agli incidenti.
- Ci concentriamo al 20% sul recupero del controllo dell’ endpoint , al fine di rispondere rapidamente alle vulnerabilità e agli incidenti.
- Concentrazione al 20% sulla capacità di reagire agli eventi esterni.
- Ci concentriamo al 10% sul miglioramento della visibilità della rete.
Takeaway 8
Il 63% dei responsabili tecnologici dispone di visibilità solo sul 85% o meno dei propri endpoint
La maggior parte dei responsabili tecnologici (63%) ritiene di avere visibilità solo su almeno il 85% o meno degli endpoint presenti sulle proprie reti. Il 25% ritiene di avere visibilità su almeno il 95% dei propri endpoint, mentre solo il 12% ritiene di avere una visibilità quasi perfetta su almeno il 99% dei propri endpoint.
Takeaway 9
Solo dal 44% al 54% dei responsabili tecnologici si dichiara sicuro nella creazione di un inventario dei dispositivi remoti e BYOD
I leader del settore tecnologico incontrano difficoltà nel rilevare e catalogare le risorse distribuite. Mentre il 72% degli intervistati si dichiara molto o completamente sicuro nella registrazione e nell’inventario dei dispositivi in sede, solo il 54% si dichiara sicuro nell’inventario dei dispositivi remoti e solo il 44% si dichiara sicuro nell’inventario dei dispositivi personali (BYOD).
Analogamente, la maggior parte dei responsabili tecnologici (58%) si è dichiarata d’accordo o pienamente d’accordo sul fatto che sia difficile ottenere un quadro completo delle proprie risorse. Il 54% ha affermato che il proprio processo di inventario delle risorse fosse troppo lento per consentire di ottenere tale quadro.
Takeaway 10
Dal 52% al 55% dei responsabili tecnologici ha difficoltà a individuare e gestire le violazioni in ambienti ibridi
Solo il 48% dei responsabili tecnologici si dichiara molto o completamente fiducioso nella propria capacità di Detect le violazioni in tempo reale all’interno della propria forza lavoro distribuita o ibrida. Meno della metà (45%) si ritiene in grado di porre rapidamente rimedio a tale violazione.
Come superare queste sfide e prepararsi a ciò che ci aspetta
A prima vista, sembra che i leader del settore tecnologico debbano affrontare una vasta gamma di sfide e che ciascuna di esse richieda strategie, tattiche e strumenti specifici per essere superata.
Ma se si approfondisce la questione, si nota che tutte queste sfide possono essere risolte attraverso tre semplici priorità che i leader tecnologici di oggi devono perseguire.
Per superare le sfide odierne, è necessario:
- Ripristinare la visibilità e il controllo dell' endpoint e sugli endpoint distribuiti.
- Riorganizzi la Sua sicurezza in modo che operi al di là del Suo perimetro.
- Modernizzi la Sua infrastruttura IT e gli strumenti di “ endpoint ”.
Per saperne di più su come dare concretezza a queste priorità, compia il primo passo: si registri per ottenere la valutazione gratuita della sicurezza informatica “ ” all’indirizzo (si apre in una nuova scheda) e scopra il suo punteggio di rischio.
Metodologia:
La presente indagine, indipendente dai fornitori, è stata condotta in modo autonomo da Virtual Intelligence Briefing (ViB) per conto di Tanium , su un campione di 254 intervistati che operano nei seguenti settori: infrastruttura IT, sicurezza | Direttore, Vicepresidente/Vicepresidente senior, CIO, CISO, CTO | aziende con oltre 1.000 dipendenti in Nord America.