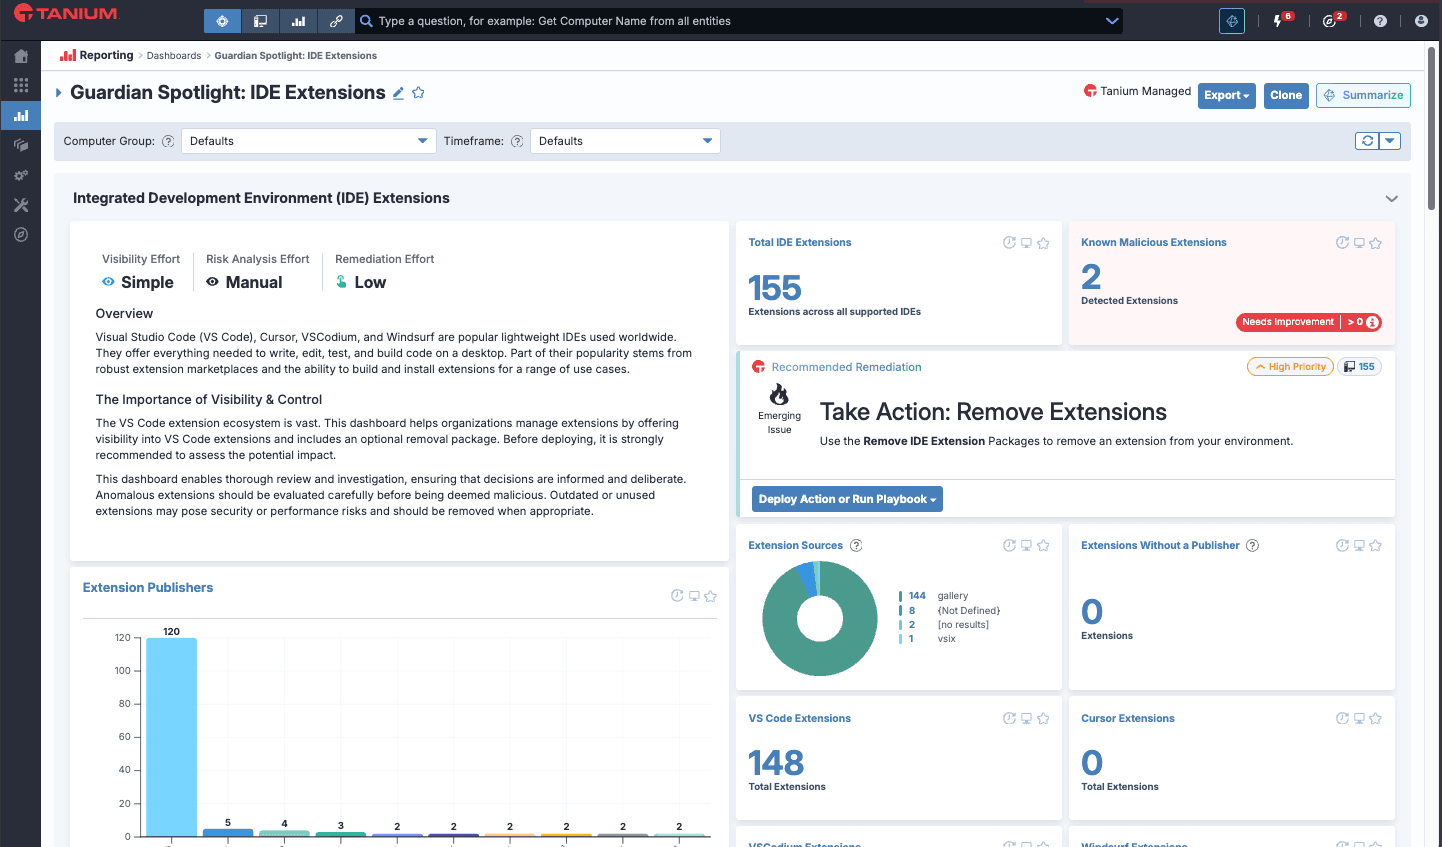
Questo articolo è stato redatto dal team di “ Tanium ” del Guardian.
Un ambiente di sviluppo integrato, o IDE, è un'applicazione software progettata per scrivere, modificare, testare e compilare codice utilizzando un computer desktop. Visual Studio Code è un popolare editor gratuito disponibile all'indirizzo Microsoft , basato su un nucleo open source. Il core di VS Code funge anche da base per numerosi altri IDE, quali Cursor, Windsurf e VSCodium, che stanno rapidamente guadagnando terreno negli ambienti aziendali.
VS Code e i suoi fork consentono di ampliare le funzionalità tramite le “estensioni”. Queste estensioni spaziano da semplici modifiche all’interfaccia utente a funzionalità avanzate quali il supporto linguistico e l’automazione delle attività. È fondamentale sottolineare che tali estensioni possono consentire l’esecuzione di codice all’interno dell’IDE e eseguire codice al livello di privilegi del processo dell’IDE.
Proprio come le estensioni dei browser, queste utili utility si contano a decine di migliaia. Il ricco ecosistema di sviluppatori consente agli utenti di trovare un’estensione per praticamente qualsiasi esigenza immaginabile , come la formattazione del codice, il linting e l’integrazione con altri strumenti di sviluppo. Esistono persino alcune opzioni divertenti, come VS Code Pets, che ricordano la classica applicazione eSheep del corso 1990s.
Gli utenti possono scaricare le estensioni dal Marketplace di Visual Studio Code all’indirizzo (Microsoft ), dal Registro OpenVSX all’indirizzo (Eclipse Foundation), oppure installarle localmente.
Data la popolarità degli IDE, la possibilità che l’utente finale di un IDE possa ottenere privilegi elevati e accedere a dati sensibili, nonché la relativa facilità con cui è possibile pubblicare estensioni, gli autori degli attacchi stanno sfruttando sempre più spesso le estensioni per scopi illeciti.
La ricerca sulle minacce redatta da (Aqua Security) e (Truvis Thorton) nel 2023 e segnalata per la prima volta in ambiente reale da (Palo Alto) alla fine del 2024 sembra ormai verificarsi con cadenza quasi settimanale. MITRE ha aggiunto le estensioni IDE come TTP ATT&CK all’indirizzo marzo 2025.
Come funzionano le estensioni IDE?
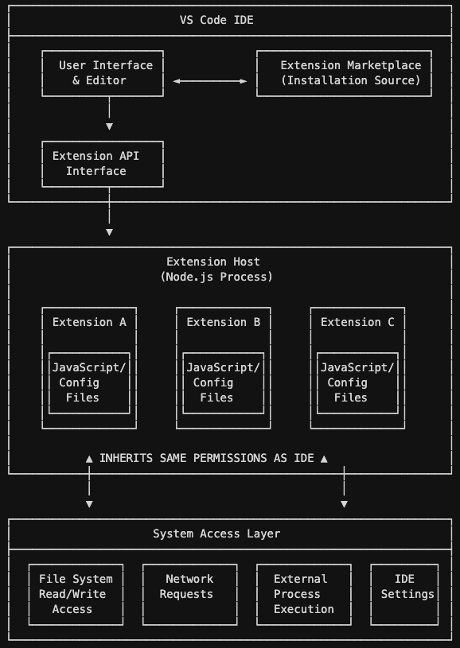
Le estensioni sono pacchetti di codice e/o file di configurazione che si integrano direttamente nell’interfaccia utente di VS Code e possono avvalersi delle stesse interfacce di programmazione delle applicazioni (API) disponibili per VS Code. Dopo l’installazione, le estensioni vengono eseguite all’interno dell’“Host delle estensioni” avviato da VS Code. Si tratta di un processo Node.js in esecuzione con l'IDE.
L’“Extension Host” di dispone delle stesse autorizzazioni dell’IDE; pertanto, qualsiasi azione che possa essere eseguita dall’IDE può essere eseguita anche da un’estensione. Ciò include, a titolo esemplificativo ma non esaustivo, la lettura e la scrittura di file su endpoint, l’invio di richieste di rete, l’esecuzione di processi esterni e la modifica delle impostazioni dell’IDE. Le estensioni sono costituite principalmente da codice JavaScript, ma possono iniettare codice dannoso scritto in altri linguaggi tramite le API di VS Code.
Qual è il rischio?
Nei casi più gravi di abuso delle estensioni IDE, le vittime potrebbero ritrovarsi a divulgare dati sensibili — tra cui credenziali e token di accesso — a seguito dell’esfiltrazione da parte degli autori degli attacchi, oppure potrebbero diventare vittime di un attacco ransomware.
Nel settore della sicurezza informatica ( Community ) si dice spesso che «il malware fa solo ciò che gli è consentito fare», il che rappresenta un modo semplificato per spiegare come impostazioni eccessivamente permissive e account utente dotati di un controllo amministrativo troppo ampio possano costituire un grave rischio per un’organizzazione.
Le estensioni dannose di VS Code verranno eseguite con i permessi dell'utente che le ha caricate nel proprio profilo VS Code. Non è raro che gli sviluppatori dispongano di autorizzazioni più elevate sulla propria postazione di lavoro per facilitare il debug e le modifiche di configurazione necessarie per lo svolgimento delle loro mansioni, ed è proprio questo il motivo per cui rappresentano un bersaglio così allettante per gli attacchi.
Per quanto riguarda il Marketplace delle estensioni di Visual Studio gestito da Microsoft, Microsoft garantisce una protezione contro le estensioni dannose e ha rafforzato tali misure di protezione nel corso del tempo. Ogni estensione e i relativi aggiornamenti vengono sottoposti a scansione antivirus utilizzando diversi motori antivirus. Anche le estensioni vengono esaminate in fase di esecuzione in un ambiente sandbox.
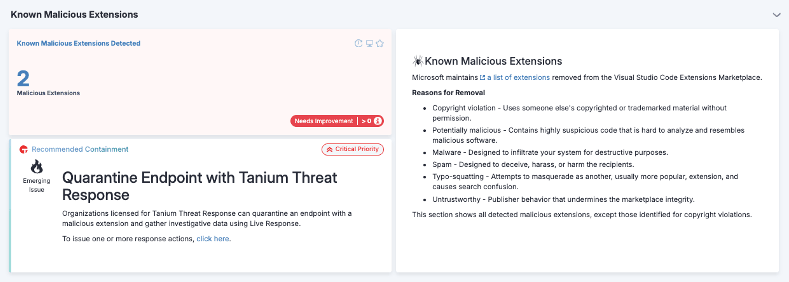
Microsoft gestisce un elenco di estensioni da escludere; VS Code provvede automaticamente a rimuovere le estensioni presenti in tale elenco dal file ` endpoint` dell’utente. Microsoft ha inoltre aggiunto una funzione di rilevamento del “name squatting”, affinché soggetti malintenzionati non possano appropriarsi dei nomi di prodotti o offerte appartenenti a editori ufficiali affidabili. Gli utenti possono segnalare anche le estensioni dannose; inoltre, Microsoft ha illustrato le misure potenziate adottate nel blog dedicato agli sviluppatori “ ” all’indirizzo.
Nonostante queste misure rafforzate, alcune estensioni dannose sono riuscite a sfuggire ai controlli. All’inizio del 2025, i ricercatori di ReversingLabs hanno scoperto un ingegnoso sfruttamento di una falla che consentiva alle estensioni dannose di essere pubblicate nel marketplace con il nome di estensioni ormai obsolete e rimosse. Nell’ambito della ricerca “ ReversingLabs ”, l’estensione dannosa presentava elementi tipici del ransomware. Sebbene non sia un fenomeno diffuso, ciò costituisce una prova di attività di sperimentazione e sviluppo che potrebbero portare a compromessi di più ampia portata in futuro.
Sebbene Microsoft metta in atto misure di protezione contro le estensioni dannose note, esistono altri marketplace. OpenVSX Registry è un popolare marketplace dedicato ai fork di VS Code, quali Codeium, Windsurf e VSCodium.
OpenVSX è completamente aperto e non presenta la sofisticatezza in termini di governance e sicurezza offerta dal marketplace di Microsoft. Sebbene esista una procedura di segnalazione degli abusi e i responsabili della manutenzione di OpenVSX dell’ rispondano effettivamente alle segnalazioni e provvedano alla rimozione delle estensioni dannose, i test e le scansioni non sono automatizzati.
Data la popolarità di numerosi fork di VS Code, OpenVSX continuerà a rappresentare un canale di distribuzione ad alto rischio per estensioni IDE dannose; pertanto, le organizzazioni che utilizzano questo marketplace dovrebbero implementare rigorosi criteri di autorizzazione per i propri IDE ed effettuare scansioni periodiche volte a individuare la presenza di contenuti potenzialmente dannosi.
Le estensioni provenienti dai marketplace vengono in genere aggiornate automaticamente dall’IDE. Ciò potrebbe comportare rischi legati alla catena di approvvigionamento; qualora lo sviluppatore di un’estensione subisse un attacco o l’estensione venisse venduta a soggetti malintenzionati, potrebbe verificarsi l’iniezione di codice dannoso in un’estensione altrimenti affidabile.
Al contrario, le estensioni possono presentare vulnerabilità, come dimostrato da CVE-2025-52882 nell’estensione Claude Code. Nell’ottobre del 2025, i ricercatori di Wiz, nell’ambito dell’iniziativa “ ”, hanno individuato diversi editori che divulgavano informazioni riservate, il che avrebbe potuto comportare la compromissione dei dati di centinaia di migliaia di utenti.
Tanium approfondimenti
Il panorama delle estensioni IDE è in continua espansione. Sebbene molte organizzazioni si occupino regolarmente della gestione e dell’aggiornamento degli IDE, non tutte si dedicano al controllo e alla gestione delle estensioni degli IDE, che comportano un rischio di gran lunga maggiore. Come per tutte le questioni relative alla sicurezza, la visibilità sull’ecosistema rappresenta il primo — e più cruciale — passo.
Tanium È stato riscontrato che almeno un IDE è installato sul 43% dei terminali macOS e sul 9% dei terminali Windows , con un’organizzazione media che presenta 330 estensioni uniche di VS Code installate.
Qualsiasi organizzazione che consenta l'uso di IDE deve gestire i rischi associati all'uso delle estensioni IDE. Gli endpoint degli sviluppatori rappresentano obiettivi particolarmente preziosi. Late 2025 saw a surge in attacks where malicious npm packages were being leveraged to harvest developer credentials and tokens.
Alcune organizzazioni potrebbero ritenere di essere immuni da questi attacchi poiché non sviluppano software internamente né dispongono di un reparto dedicato allo sviluppo software, ma si tratterebbe di un presupposto rischioso. Anche molti professionisti esperti di tecnologia, al di fuori del settore dell’ingegneria del software, utilizzano questi editor di codice per creare semplici script di automazione a supporto dei propri flussi di lavoro.
A meno che la Sua organizzazione non stia bloccando attivamente VS Code e tutte le sue varianti, è probabile che vi sia un’esposizione che richiede un ulteriore monitoraggio e un rafforzamento della sicurezza.
In che modo “ Tanium ” può esservi d’aiuto
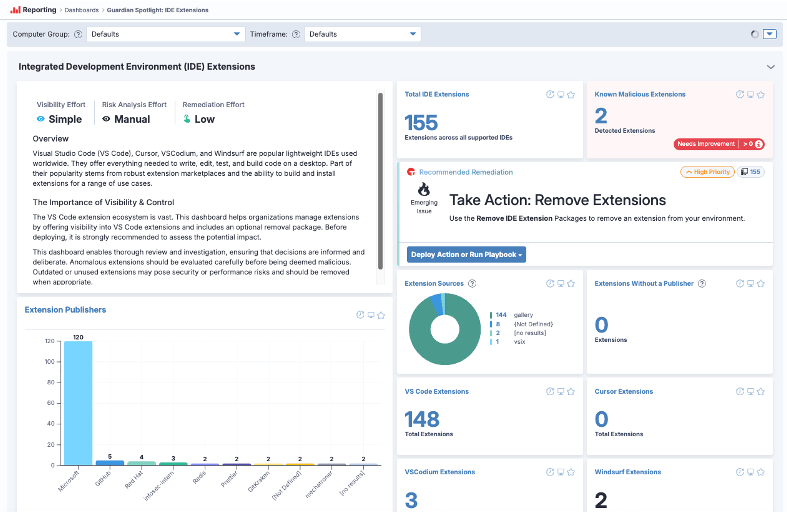
Tanium Guardian offre visibilità e controllo sulle estensioni IDE:
- Elencare le estensioni: Elenco delle estensioni installate e disattivate in VS Code, Cursor, VSCodium e Windsurf
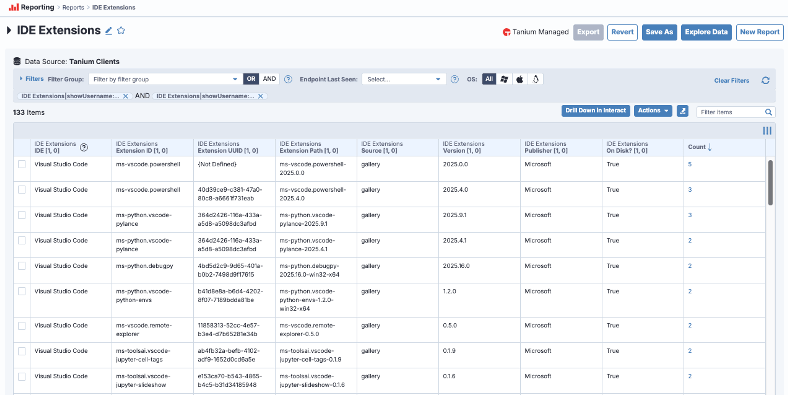
- Metadati chiave di Surface: ID estensione “ ”, editore, origine (Marketplace o locale) e versione
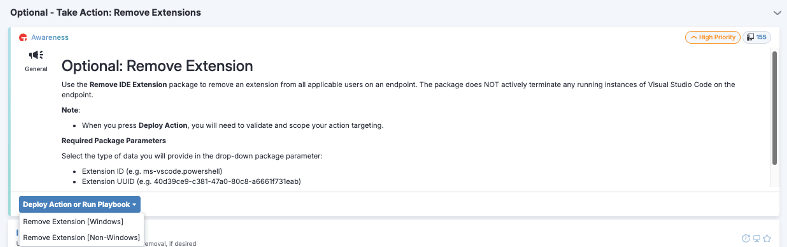
- Rimedio su larga scala: rimuove istantaneamente le estensioni dannose o non conformi utilizzando il pacchetto "remove-extension" di Tanium
Risorse aggiuntive
- Documentazione relativa al Marketplace delle estensioni di Visual Studio
- Misure di protezione del Marketplace delle estensioni di Visual Studio
- Microsoft Blog degli sviluppatori: Sicurezza e fiducia nel Visual Studio Marketplace
- Panoramica delle funzionalità e delle capacità di Tanium Guardian
- Scoprite come “ Tanium ” di Guardian individua i rischi in tempo reale: spiegazione delle nuove dashboard “ SMB ” e “RMM” - Tech Talks n. 134 di Tanium

