Quando questa primavera il presidente Biden ha emanato un decreto esecutivo in materia di sicurezza informatica — con l’obiettivo di rafforzare la sicurezza del software sulla scia del massiccio attacco a SolarWinds — ha proposto ciò che molti nel settore tecnologico temevano e, al contempo, auspicavano: un comitato federale di revisione in materia di informatica forense.
Ispirato al National Transportation Safety Board (NTSB), che indaga sugli incidenti aerei e stradali, il National Cybersecurity Safety Board (NCSB) proposto si occuperebbe di indagare su attacchi informatici di grave entità ai danni di aziende, infrastrutture e agenzie federali statunitensi.
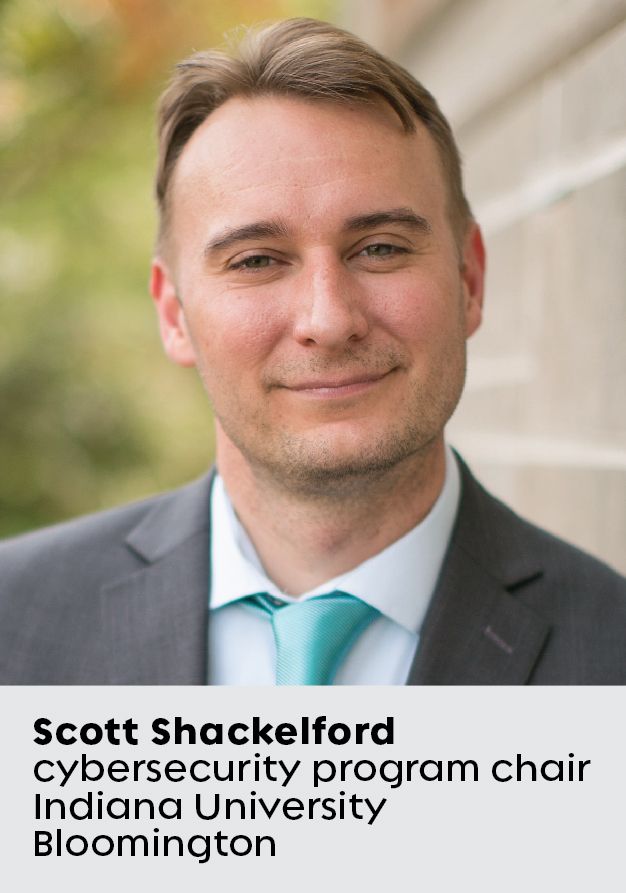
Ma non tutti sono d’accordo, afferma Scott Shackelford, un giurista che dirige un programma sulla sicurezza informatica e la governance di Internet presso l’Università dell’Indiana e che, in occasione della conferenza Black Hat dell’ , tenutasi questa settimana , ha parlato delle sfide future. Tra questi: il settore privato è restio a condividere informazioni riservate. Le autorità di regolamentazione mettono in guardia dai potenziali conflitti di interesse all’interno di un consiglio di amministrazione che comprende esponenti di spicco del settore. E i difensori della privacy esprimono preoccupazione per la condivisione dei dati personali.
In una recente conversazione con l’ di Endpoint presso l’, Shackelford ha illustrato le modalità di funzionamento di un comitato di revisione informatica e la necessità che i CIO e i CISO inizino fin da ora a prepararsi a tale eventualità.
Come opererebbe l’NCSB all’indomani di un incidente come quello di SolarWinds?
Le violazioni vengono ora segnalate a diversi enti, dall’ufficio del procuratore generale a livello statale alla Commissione federale per il commercio. Non disponiamo di un’agenzia unica che si occupi di questo. Idealmente, le informazioni relative agli incidenti informatici dovrebbero essere trasmesse a un Ufficio di statistica informatica. Infatti, la Cyberspace Solarium Commission dell’—l’organismo intergovernativo incaricato di proteggere gli Stati Uniti dagli attacchi informatici—ha raccomandato l’istituzione di tale ufficio per la raccolta dei dati relativi agli incidenti informatici.
[Leggi anche: L’uomo che potrebbe contribuire a prevenire un disastro informatico]
Una volta che l’NCSB venga a conoscenza di una violazione, il primo passo consisterà nel costituire un gruppo interdisciplinare di investigatori. Intervistavano i team di sicurezza delle aziende vittime di violazioni, i fornitori di software i cui prodotti erano stati infettati e gli analisti forensi dell’ incaricati di studiare la violazione, oltre a numerose altre fonti. Gli investigatori richiedevano informazioni tramite mandato di comparizione attingendo alle banche dati. Una volta appurato cosa fosse accaduto e chi ne fosse responsabile, avrebbero pubblicato un rapporto e formulato raccomandazioni che sarebbero poi diventate standard di settore.
Quali sono le sfide tecniche, politiche e amministrative legate all’istituzione di un NCSB?
Poiché la sicurezza informatica riguarda così tanti aspetti della nostra economia, si registra una certa resistenza da parte delle aziende tecnologiche — fornitori di software e di hardware — e probabilmente anche da parte dei settori che non sono soggetti a una forte regolamentazione o che non sono abituati alle normative. Potrebbero sorgere potenziali conflitti di interesse, per quanto riguarda i membri del consiglio di amministrazione o delle commissioni d’inchiesta. Stiamo inoltre vivendo un’epoca caratterizzata dalla localizzazione dei dati. È possibile creare reti regionali o globali di tali organismi, ma al contempo è in corso un dibattito di portata ben più ampia sul futuro dei flussi di dati a livello globale, il che rende l’impresa molto più ardua.
Le indagini dell’NTSB possono durare un anno o più. In che modo un NCSB potrebbe agire con la rapidità necessaria per contribuire a mitigare un attacco in corso o a prevenirne uno successivo?
Si tratta di un difficile equilibrio: riunire le persone e redigere un rapporto esaustivo che possa essere immediatamente utile agli operatori del settore e ai responsabili politici, rispondendo al contempo in tempo reale a una situazione complessa in cui molte altre organizzazioni e, in ultima analisi, molte persone sono ancora in condizioni di vulnerabilità. Potrei immaginare una sintesi mensile pubblicata dall’NCSB per fornire un’idea dei risultati delle loro ricerche. Si tratterebbe di una visione d’insieme che si affianca ad altre iniziative attualmente in discussione, quali l’obbligo di segnalazione degli incidenti e di risposta agli incidenti .
Considerata la carenza di personale nel settore IT, dove troverà il consiglio di amministrazione i collaboratori necessari per costituire un team?
Avrete bisogno di persone esperte in informatica forense e nei fondamenti della sicurezza informatica. Un modello ideale consisterebbe nel creare un’opportunità di servizio nazionale per gli studenti, in modo che possano ottenere il finanziamento dei propri studi universitari in cambio del servizio prestato, una sorta di “Cyber Peace Corps”. È possibile modificare facilmente le leggi federali che hanno istituito l’AmeriCorps e il Peace Corps per aggiungere la sicurezza informatica alle altre attività di rafforzamento delle capacità che tali organizzazioni svolgono a livello nazionale e internazionale. Molte aziende tecnologiche stanno inoltre iniziando a offrire al proprio personale l’opportunità di prendersi una sorta di mini-pausa sabbatica e di impegnarsi in cause meritevoli, proprio come hanno fatto per contribuire a garantire la correttezza delle ultime elezioni. Questo potrebbe costituire un modello per la presente situazione.
Gli Stati potrebbero assumere un ruolo guida qualora il Congresso temporeggiasse nell’istituzione di un comitato nazionale?
Non vi è nulla che impedisca a uno Stato o a un raggruppamento regionale di Stati di adottare un’iniziativa simile a quella dell’NCSB federale. I governatori potrebbero istituire comitati per la sicurezza informatica a livello amministrativo . Per indagare su un incidente, tale commissione potrebbe costituire un gruppo di esperti provenienti dall’ufficio del procuratore generale dello Stato, dalle forze dell’ordine locali e dagli organismi di regolamentazione statali. Ritengo che otterrebbe il sostegno anche del settore privato, che è spesso bersaglio di questi attacchi ransomware, in particolare le aziende operanti nel settore delle infrastrutture critiche, quali le aziende di gas ed elettricità, i fornitori di energia e le aziende idriche.
Cosa dovrebbero fare oggi i CIO e i CISO per prepararsi a collaborare con un comitato di revisione informatica a livello statale o nazionale?
Inizi a verificare che la Sua organizzazione sia già conforme a standard quali il CIS Controls del SANS Institute ( ) e il Cybersecurity Framework di ( NIST). I CIO dovrebbero disporre di team e processi per la segnalazione degli incidenti, al fine di assistere il comitato per la sicurezza informatica nell’indagine su una violazione. Francamente, ritengo che dovrebbero intraprendere queste iniziative semplicemente per comportarsi da buoni cittadini. I CIO e i CISO dovrebbero inoltre iniziare a chiedere ai propri esperti di sicurezza interni se desiderano far parte di un comitato di revisione. Tali incarichi nei consigli di amministrazione rappresenteranno un’ottima opportunità per i vostri esperti di apprendere cosa sta accadendo in altri settori e di riportare tali conoscenze all’interno della vostra organizzazione, rendendola così più forte e più sicura.

