Frank Cilluffo ha imparato a individuare aspetti nascosti delle politiche di cui pochi sono a conoscenza.
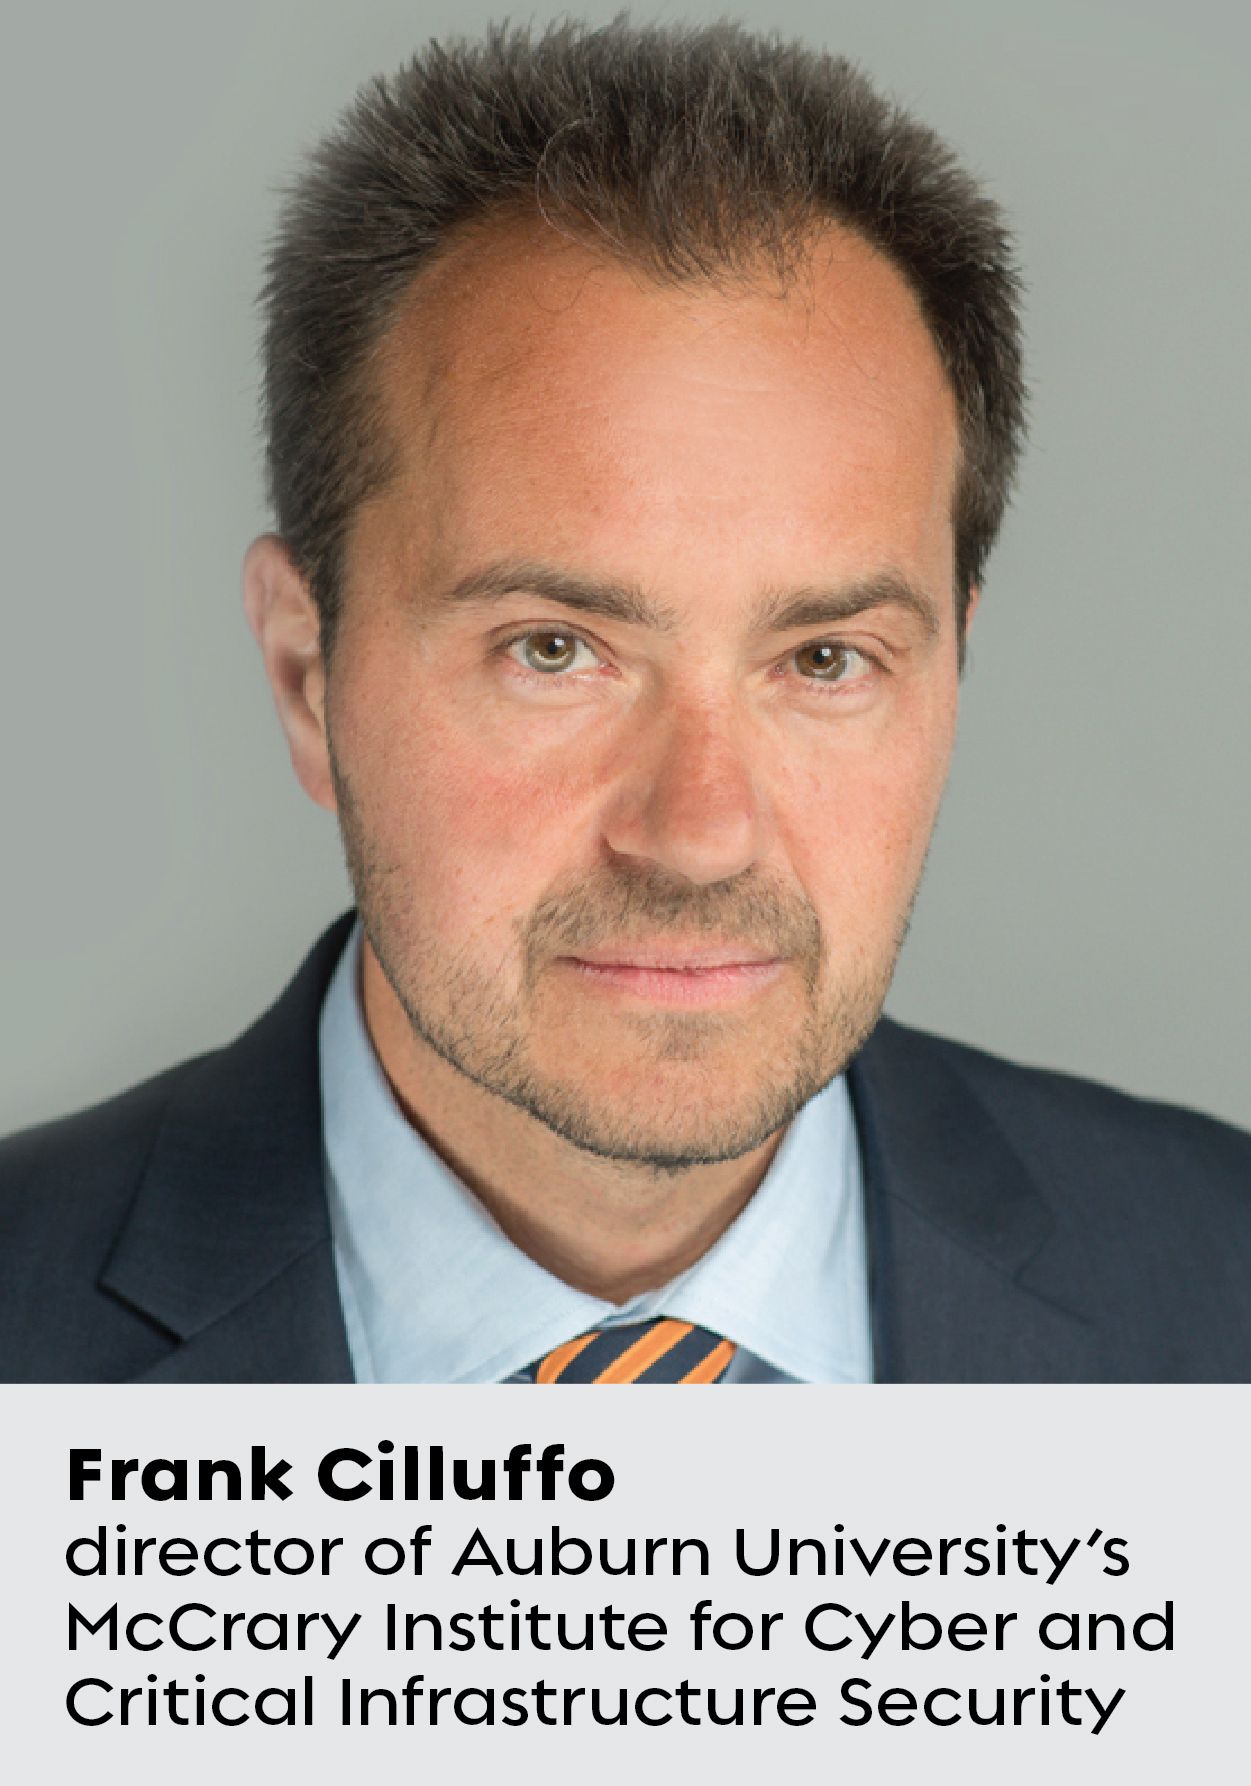
Ha ricoperto il ruolo di consigliere principale di Tom Ridge, il primo direttore dell’Ufficio per la Sicurezza Interna, dopo gli attacchi del 9/11 . È a capo del McCrary Institute for Cyber and Critical Infrastructure Security dell’Università di Auburn, . È inoltre membro della Cyberspace Solarium Commission (CSC) dell’ , l’organismo intergovernativo incaricato di proteggere gli Stati Uniti dagli attacchi informatici.
Cilluffo e il CSC hanno dimostrato di avere una notevole influenza. Venticinque delle raccomandazioni del gruppo sono state inserite nella Legge di autorizzazione alla difesa nazionale per l’anno fiscale 2021, entrata in vigore a gennaio. Sulla scia della recente violazione subita da SolarWinds e del recente attacco ransomware ai danni di Colonial Pipeline, Cilluffo e il CSC sono diventati figure fondamentali per i responsabili politici e per i CIO aziendali alla ricerca di orientamento.
[Leggi anche: L’infrastruttura informatica degli Stati Uniti è compromessa]
Gran parte del lavoro di Cilluffo presso il McCrary Institute è incentrato su attività di ricerca volte a rafforzare la sicurezza informatica nei settori pubblico e privato e a definire politiche volte a proteggere le infrastrutture critiche degli Stati Uniti.
Cilluffo ha partecipato a una tavola rotonda nell’ambito della RSA Conference 2021 (RSA Conference 101) per discutere di ciò che è necessario per migliorare lo stato di sicurezza informatica del Paese. Ha incontrato preventivamente l’ e dell’Endpoint per discutere della collaborazione con il Congresso e le agenzie esecutive al fine di tradurre in realtà a livello nazionale le raccomandazioni del CSC.
In che modo la Sua commissione influenzerà la sicurezza informatica negli Stati Uniti?
Uno dei principali aspetti della sicurezza informatica è la consapevolezza situazionale. Pertanto, uno dei nostri principali impegni è quello che chiamiamo “ambiente collaborativo congiunto nel settore informatico”. Si tratta di una partnership pubblico-privata. Ne parliamo ormai da anni, ma quali sono, in realtà, le misure operative che potete adottare per portare avanti tale obiettivo?
«Uno dei principali problemi nel campo della sicurezza informatica è la consapevolezza situazionale.»
A tal fine, stiamo iniziando dalle infrastrutture critiche, ovvero quei settori fondamentali in cui un incidente di sicurezza informatica potrebbe avere un impatto catastrofico sulla salute e la sicurezza pubblica, sulla sicurezza economica o sulla sicurezza nazionale. Si tratta di un concetto relativo ai database. Si tratta di un ambiente basato sul cloud che raccoglie dati provenienti dal governo federale e da alcune delle infrastrutture più critiche, denominate collettivamente “infrastrutture critiche di importanza sistemica” (SICI).
Come intende superare la riluttanza del settore privato a condividere i dati?
Un’idea che sta riscuotendo sempre più consensi in questo momento riguarda la definizione di uno stato di emergenza informatica. Pensate al ripristino in caso di calamità: abbiamo bisogno di qualcosa di simile anche nel campo della sicurezza informatica, soprattutto quando si tratta di partner a livello statale, locale, tribale e territoriale. Tali enti si assumono lo stesso rischio delle autorità federali, ma presentano un grave ritardo in termini di capacità operative. Lo considero simile a una dichiarazione di calamità naturale da parte della FEMA in caso di calamità naturale. Così come i comuni necessitano dell’assistenza federale in tali circostanze, anche gli incidenti informatici richiedono finanziamenti per fornire supporto tecnico e risorse da potenziare in caso di incidente.
Prevede che i benefici si ripercuotano sul settore privato?
Certamente. Come nel caso di una calamità naturale, alla fine dei conti, vedrete Verizon, AT&T e altre aziende al centro della risposta, proprio per garantire il mantenimento delle comunicazioni essenziali.
«Desideriamo istituire una figura a livello di ambasciatore per la diplomazia informatica.»
Una delle nostre raccomandazioni, già approvata dalla Camera, era quella di varare una legge sulla diplomazia informatica che rafforzasse il ruolo del Dipartimento di Stato nelle risposte alle minacce informatiche. Desideriamo istituire una figura a livello di ambasciatore.
Abbiamo ceduto il campo di battaglia informatico internazionale, che ora viene sfruttato appieno dalla Russia e dalla Cina. Non dirò mai che dovremmo rinunciare ai nostri interessi nazionali, ma dobbiamo trovare il modo di collaborare meglio con i nostri alleati per contrastare [iniziative come] l’ambizione “ 5G ” di Huawei.
Chi sostiene i costi per garantire una sicurezza informatica più solida nei settori pubblico e privato?
Stiamo valutando la fattibilità della creazione di un gruppo di investimento pubblico-privato nel settore della sicurezza nazionale, al fine di attrarre capitali privati da destinare a tali investimenti. Esistono numerose scappatoie che hanno consentito ad altre nazioni, con intenzioni diverse dalle nostre, di accaparrarsi le opportunità nel campo dei finanziamenti di venture capital destinati alle tecnologie in fase iniziale. Dobbiamo ricominciare a riportare in patria alcune di queste tecnologie. Che si tratti dei componenti più critici, come i chip, dobbiamo riuscire a riportarli qui.
Detto questo, non mi interessa quanto sia sicura o solida la vostra risposta. Se l’hardware presenta potenziali vulnerabilità, ciò lo espone al rischio di essere sfruttato. Dobbiamo reintrodurre quella tecnologia per poter riporre maggiore fiducia nelle nostre catene di approvvigionamento, nei nostri prodotti e nei nostri componenti.
In che modo gli Stati Uniti dovrebbero contrastare i criminali informatici e gli Stati-nazione che agiscono di concerto?
La commissione è fermamente determinata a portare avanti il progetto di istituire un Ufficio di statistica informatica. In questo modo, potremo disporre di dati attuariali e statistici che ci consentiranno, in ultima analisi, di definire risposte e strumenti efficaci in materia di sicurezza informatica. È previsto inoltre il sostegno a iniziative quali un Centro di assistenza e recupero per le vittime di crimini informatici. In fin dei conti, le persone continuano a non sapere a chi rivolgersi dopo un incidente. Che importanza ha se stiamo vincendo la partita politica all’interno della Beltway, se non aiutiamo il cittadino comune?
A seguito di attacchi informatici come quello ai danni di SolarWinds, come è possibile proteggere la catena di approvvigionamento del software senza compromettere la produttività?
Chiediamo l’istituzione di un Centro nazionale di analisi della catena di approvvigionamento. Ancora una volta, non ci riferiamo solo al governo, ma anche al coinvolgimento del settore privato, in modo da garantire la trasparenza. Ora, ogni volta che succede qualcosa, ci ritroviamo a dover affrontare l’emergenza. Questo non è un approccio sostenibile. Dobbiamo garantire una maggiore visibilità lungo tutte le nostre catene di approvvigionamento, concentrandoci ovviamente in primo luogo sui settori e sulle funzioni più critici. Non possiamo limitarci a reagire continuamente e adottare un approccio tattico di fronte a una questione strategica.
«Le aziende devono aiutarci a definire la strada da seguire, poiché si trovano in prima linea in questa guerra.»
Abbiamo davvero bisogno di visibilità, ma al momento non ne disponiamo. Le nostre raccomandazioni devono includere il settore privato. Le aziende devono aiutarci a definire la strada da seguire, poiché si trovano in prima linea in questa battaglia. Non sono molte le aziende che hanno avviato la propria attività pensando di doversi difendere dai servizi di intelligence stranieri.
Il governo federale è in grado di offrire alcune capacità davvero uniche, tra cui informazioni provenienti da molteplici fonti. Ma non rappresentano affatto una panacea. Le aziende devono fare propri tutti questi concetti e tradurli in realtà.

