I devastanti attacchi ransomware che hanno causato l’interruzione delle attività di un importante gasdotto e del più grande fornitore mondiale di carne dimostrano quanto la questione della sicurezza informatica stia assumendo un’importanza cruciale per le imprese statunitensi.
Il presidente Biden ha reagito alle recenti aggressioni emanando un decreto presidenziale intitolato “ ” ( ) volto a rafforzare la sicurezza informatica, imponendo nuovi standard software per gli appaltatori governativi e una segnalazione più tempestiva delle violazioni.
Ma a quanto pare, i fronti della guerra cibernetica odierna sono molto più vicini a noi. Spesso si trovano a livello statale, su infrastrutture locali da cui dipendono le imprese e la pubblica amministrazione per fornire servizi ai consumatori e ai cittadini. I CIO statali, tuttavia, stanno incontrando difficoltà nel collaborare con i loro omologhi federali.
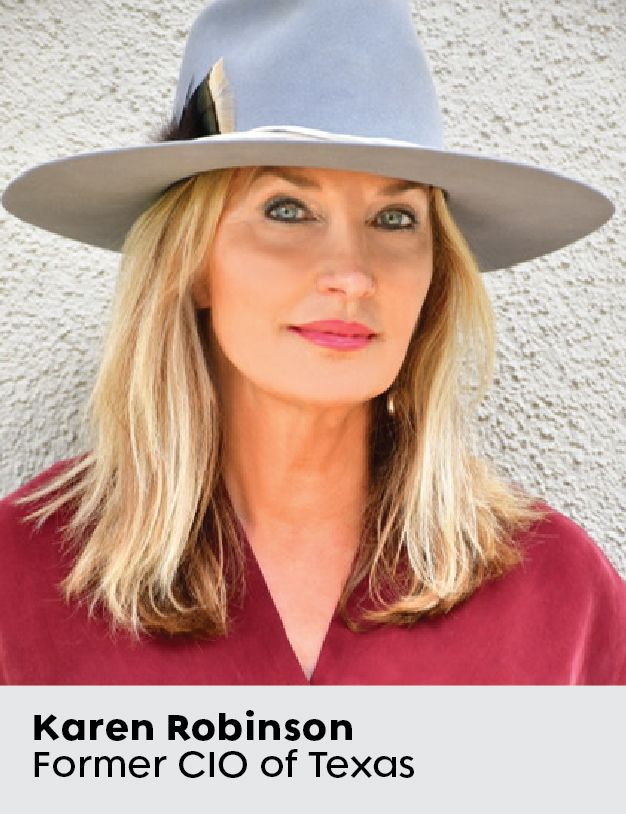
Questo, afferma Karen Robinson, deve cambiare.
Robinson è l’ex responsabile informatico dello Stato del Texas, nonché membro dell’Associazione nazionale dei responsabili informatici statali. Nel corso della sua carriera, ha collaborato con organizzazioni sia pubbliche che private per aiutare gli Stati e le agenzie governative a migliorare l’innovazione tecnica e la sicurezza informatica.
CEO , di KWR Acuity Strategies, una società di consulenza che fornisce assistenza ai responsabili tecnologici delle amministrazioni pubbliche in materia di modernizzazione digitale e strategie di sicurezza informatica, ha recentemente rilasciato un’intervista a Endpoint in merito alla necessità di partnership pubblico-private per contrastare la criminalità informatica, al modo in cui la pandemia ha modificato le priorità informatiche degli Stati e al ruolo dei CIO statali nel guidare gli sforzi di trasformazione digitale a beneficio dei cittadini e delle imprese locali.
Quale ruolo svolgono gli Stati nel rafforzare la sicurezza informatica nazionale?
Considerate le vulnerabilità delle attuali tecnologie informatiche e la crescente efficacia degli strumenti e delle metodologie utilizzati dai criminali informatici, non possiamo più affidarci esclusivamente ai perimetri di sicurezza informatica per garantire l’ e delle risorse digitali e la protezione dei dati.
Un principio di best practice consiste nel posizionare la protezione il più vicino possibile alle risorse. Una maggiore sicurezza dell’ e ( ) delle risorse implica l’adozione di meccanismi di protezione all’interno e all’esterno dell’infrastruttura, consentendo alle imprese e alle amministrazioni pubbliche di fornire prodotti e servizi in modo sicuro.
Ma non tutti gli Stati sono uguali quando si tratta di sicurezza informatica e tecnologia dell’informazione, vero? Quali sono i rischi e le sfide derivanti dall’esistenza di approcci disomogenei a livello nazionale?
Ogni Stato ha esigenze specifiche. Ciascuna di esse dispone di risorse fondamentali, processi aziendali e livelli di tolleranza al rischio. Gli Stati presentano caratteristiche demografiche e culturali diverse. Un’efficace igiene informatica , e una gestione dei rischi informatici devono essere commisurate alla criticità e alle esigenze.
«La nostra sicurezza informatica collettiva è forte solo quanto il suo anello più debole.»
La nostra sicurezza informatica collettiva è forte solo quanto il suo anello più debole. Si consideri l’attacco alla Colonial Pipeline. Un unico attacco ha causato l'interruzione di un gasdotto che riforniva di gas il 45% della costa orientale. L'attacco dimostra quanto siamo interconnessi e perché tutti noi dobbiamo prestare attenzione alla preparazione informatica.
Cosa possiamo fare per garantire condizioni di parità?
Alcuni Stati dispongono di risorse abbondanti, con sistemi di controllo consolidati, valutazioni regolari e periodiche, nonché operazioni di sicurezza all’avanguardia e centri di fusione delle informazioni. Allo stesso tempo, altri Stati continuano a fare i conti con finanziamenti insufficienti a sostenere la propria missione e le infrastrutture essenziali. L’utilizzo di uno strumento completo che consenta alle organizzazioni di gestire con sicurezza le prestazioni , affrontare le minacce e garantire la conformità è fondamentale per le operazioni IT di base.
[Leggi anche: In che modo i CIO del settore pubblico possono adottare un approccio più rigoroso]
Per garantire pari opportunità, occorrono finanziamenti statali destinati alla tecnologia, la messa a disposizione di strumenti all’avanguardia e la condivisione di approcci e buone pratiche. Ma ciò di cui vi è maggiormente bisogno è un quadro di riferimento credibile e coerente, sulla base del quale tutti gli Stati possano pianificare e attuare i propri programmi di sicurezza. È quindi possibile valutare in modo sistematico l’adeguatezza e i progressi di tali programmi.
In che modo il governo federale e gli Stati possono collaborare per migliorare la nostra sicurezza?
Il governo federale rafforzerebbe la sicurezza informatica istituendo un quadro di riferimento “generale” o un comitato di governance relativo alle misure di sicurezza informatica auspicabili, lasciando agli Stati la possibilità di “adottare” quelle misure che corrispondono al loro livello di rischio e alle loro esigenze.
Oggi sappiamo che gli Stati non basano i propri programmi su un quadro di riferimento coerente del settore, come ad esempio la norma ISO 27001 ( ISO , lo standard internazionale per la misurazione della sicurezza delle informazioni) o il quadro di riferimento federale NIST [National Institute of Standard and Technology].
La pandemia ha accelerato la trasformazione digitale, ma ha anche ridotto i bilanci statali. Quali argomenti possono addurre i CIO statali per ottenere le risorse necessarie a portare avanti gli sforzi di digitalizzazione?
Il degrado delle risorse è stato un po’ esagerato. La nostra esperienza ci ha dimostrato che le risorse e i budget, anziché essere ridotti, sono stati oggetto di una significativa ridefinizione delle priorità al fine di contribuire alla creazione di capacità aziendali digitali nuove o potenziate. Ciò comprende sia le nuove tecnologie che i nuovi processi.
Ora che tali capacità sono operative con successo, le agenzie governative devono continuare a investire in esse, a rafforzarle e a garantirne la sicurezza. I cittadini si aspettano servizi pubblici di qualità pari a quelli offerti alle persone comuni. Non appena gli Stati offriranno un’esperienza senza intoppi, centralizzata e accessibile con un solo clic, i cittadini otterranno l’esperienza utente che richiedono.
Quando gli Stati raggiungeranno la parità con aziende come Amazon o Netflix?
L’introduzione dei servizi pubblici digitali “ ” durante la pandemia è stata realizzata avvalendosi di processi e tecnologie già esistenti, che potevano risultare adeguati o meno alle esigenze. Ma hanno portato a termine il lavoro.
I servizi digitali sono stati implementati su infrastrutture esistenti — e forse incomplete o meno solide. E in molti casi, i servizi sono stati forniti considerando la sicurezza come un aspetto secondario, data la priorità e l’attenzione riservate alla rapidità di immissione sul mercato.
Ritengo che nei prossimi 18 -36 mesi assisteremo alla modernizzazione, al rafforzamento e al potenziamento di tali processi digitali, avvalendoci delle esperienze acquisite negli ultimi 15 mesi.
Ritengo inoltre che vedremo emergere approcci e tecnologie all’avanguardia dalle linee di sviluppo. È un momento emozionante. Non vedo l’ora di scoprire cosa ci riserva il futuro.

