Tutti i romanzi gialli presentano un delitto, un movente, un investigatore e degli indizi. Ho sempre amato i romanzi gialli perché richiedono costantemente di riflettere e porsi delle domande: perché questa persona si comporta in questo modo? Qual era il suo movente? E quale arma è stata utilizzata?
Quando pensiamo a Sherlock Holmes (si apre in una nuova scheda), il famoso detective di Sir Arthur Conan Doyle, ci vengono in mente una mente brillante, un acuto spirito di osservazione e grandi capacità deduttive.
Le indagini su un reato comportano numerose procedure condotte da una varietà di professionisti. Si potrebbero suddividere in tre fasi principali: sulla scena del crimine, in laboratorio e in aula. Analogamente, un’indagine in materia di sicurezza informatica prevede una propria sequenza di fasi di rilevamento: attività svolte sull’ endpointe, analisi degli indicatori di compromissione e raccolta di prove forensi a fini legali.
Il nastro della polizia
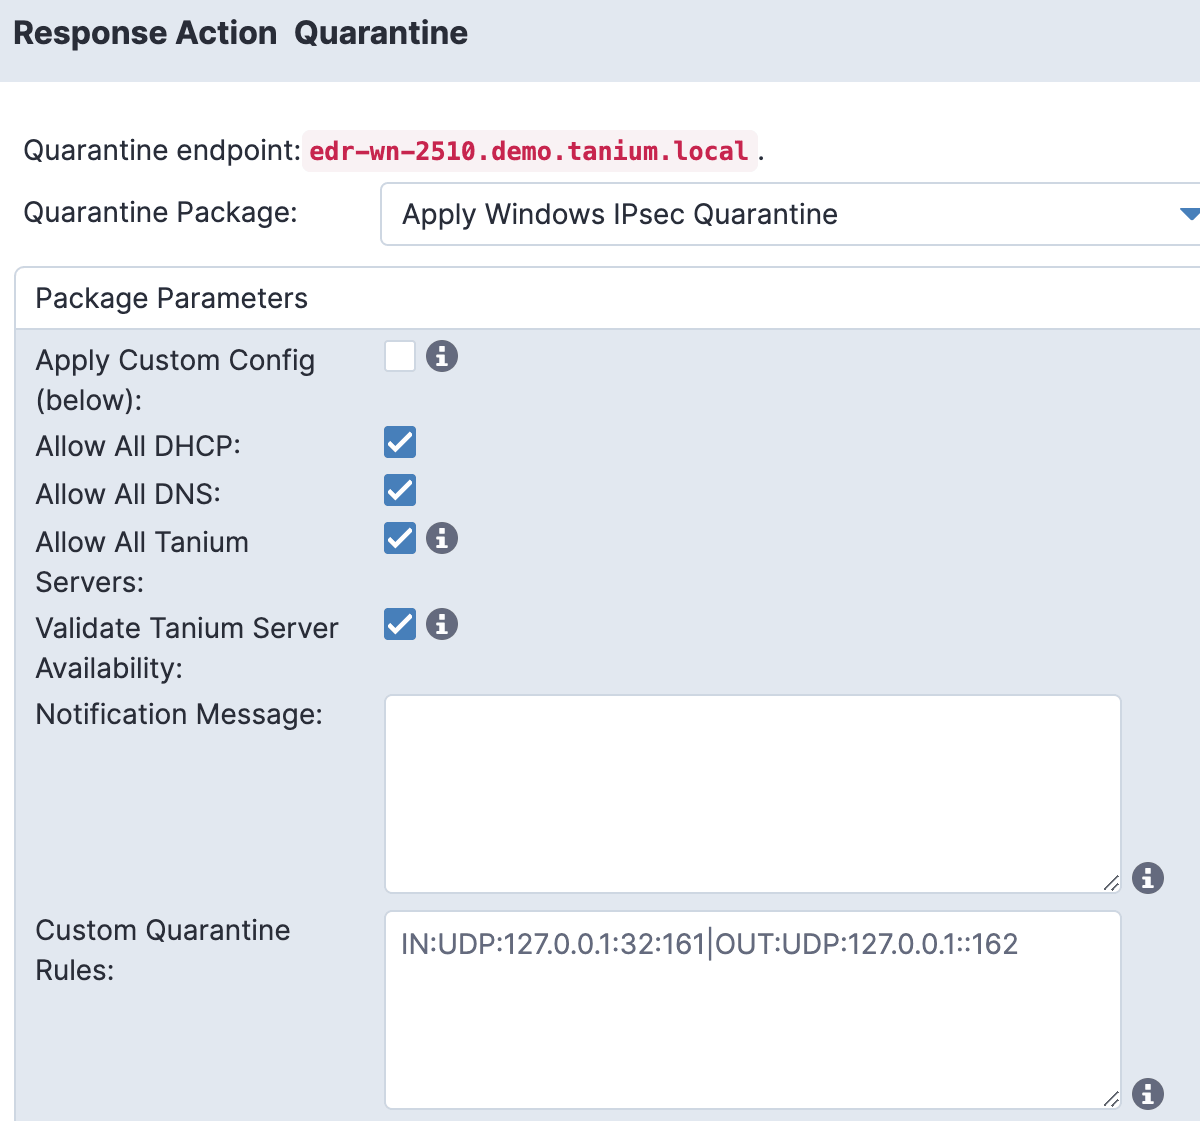
Potrebbe essere arrestato per aver interferito, ostacolato o opposto resistenza a un agente di polizia qualora superasse il nastro di segnalazione posizionato dalle forze dell’ordine. Analogamente, Tanium può applicare il nastro giallo da scena del crimine agli endpoint per bloccare qualsiasi comunicazione in uscita o in entrata con le risorse di rete. Allo stesso tempo, ciò consente ai nostri investigatori specializzati in sicurezza informatica di continuare a lavorare sul posto dal server Tanium mentre conducono le indagini.
Con la funzione di quarantena di Tanium , è possibile isolare un indirizzo Windows, Linux o Mac endpoint che presenti segni di compromissione o altre attività sospette.
Le impronte digitali
Ascoltare il detective più famoso del mondo, Sherlock Holmes, può aiutare gli analisti della sicurezza nelle loro indagini.
“: Non c’è niente come una testimonianza diretta.” Gli indicatori presenti nell’ambito aziendale sono quelli a cui dovreste prestare attenzione per primi.
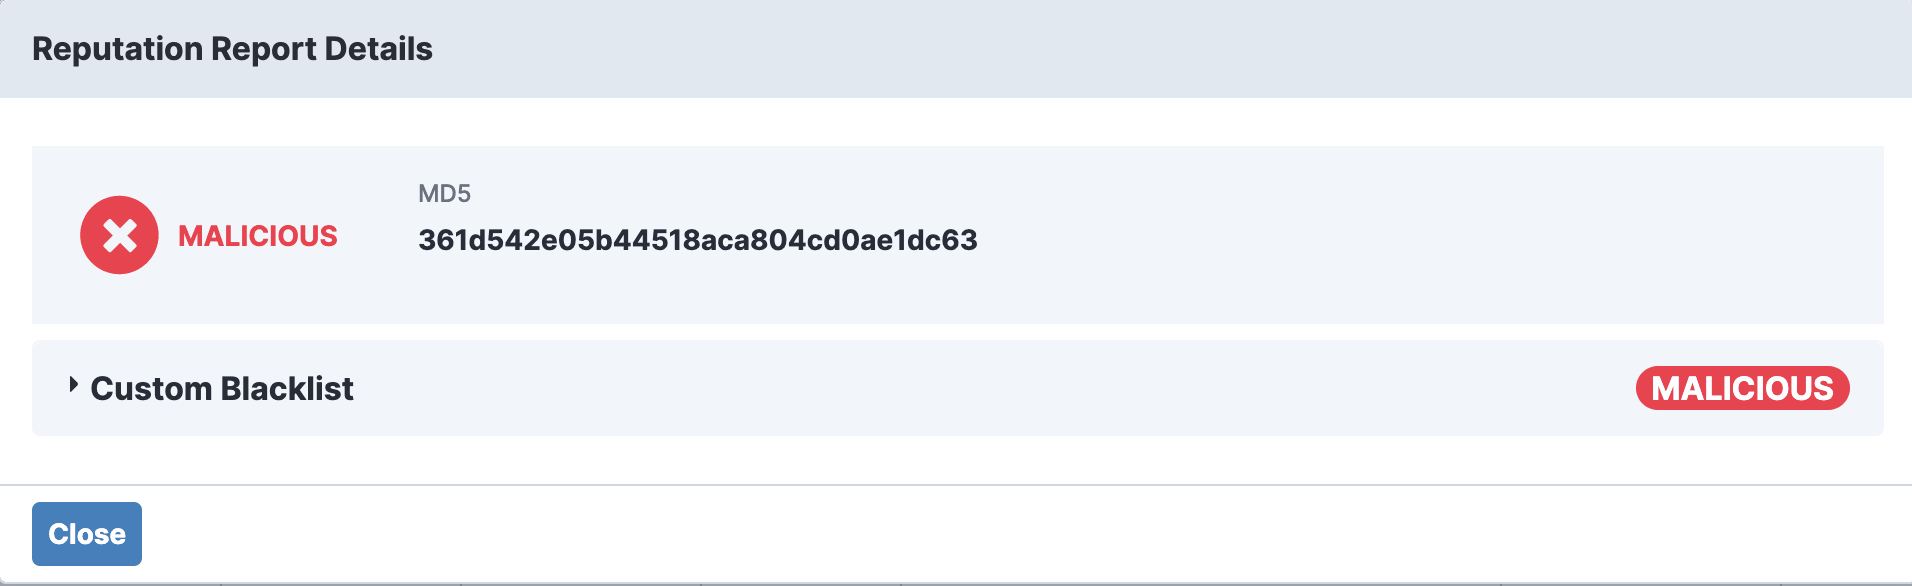
Gli indicatori, o indicatori di compromissione (IOC), sono gli indizi di un giallo sulla sicurezza informatica. Si tratta degli elementi rilevati su una rete o in un sistema operativo che indicano con elevata probabilità un’intrusione informatica. Ad esempio, MD5 file di malware, l’indirizzo IP o il nome host del server C&C, l’indirizzo e-mail di destinazione e così via.
L'arma
Un buon investigatore continuerà a chiedersi: «C’è qualcosa qui che possa aiutarmi a scoprire le attività dell’avversario e a capire quali armi o quali famiglie di malware siano state utilizzate nell’attacco?»
Si tratta dell’arma utilizzata per commettere il reato e costituisce un elemento fondamentale per la risoluzione del caso.
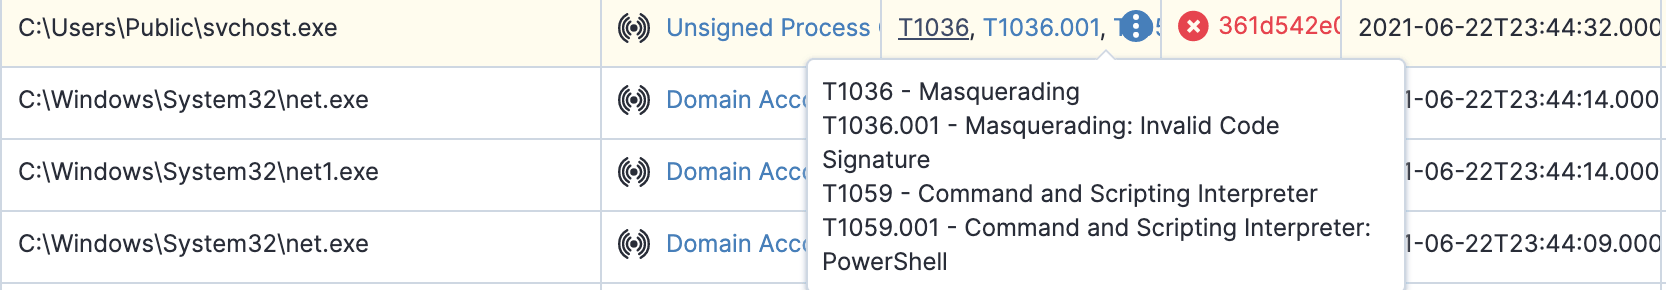
Tanium Signals può aiutare a identificare file e comandi utilizzati come armi tramite strumenti “living off the land” su un endpoint infetto. Descrive il comportamento sospetto di un’ endpoint , sulla base di regole predefinite — ad esempio, eventi relativi a processi, rete, registro di sistema e file, al fine di individuare comportamenti dannosi e metodologie di attacco. Il grafico riportato di seguito illustra come siano stati utilizzati script PowerShell dannosi per enumerare gli account di dominio ai fini di ricognizione interna.
Le prove forensi
Il nostro Holmes dei giorni nostri dovrebbe possedere competenze forensi che gli consentano di ricostruire un quadro completo dell’attacco nel corso del tempo.
La raccolta e l’analisi forense digitale sono fondamentali sia per la risoluzione del problema sia per l’adozione di adeguati controlli volti a prevenire futuri attacchi simili. Tanium consente di effettuare raccolte forensi rapide e complete (si apre in una nuova scheda) e l’archiviazione dei dati provenienti da endpoint infetti.
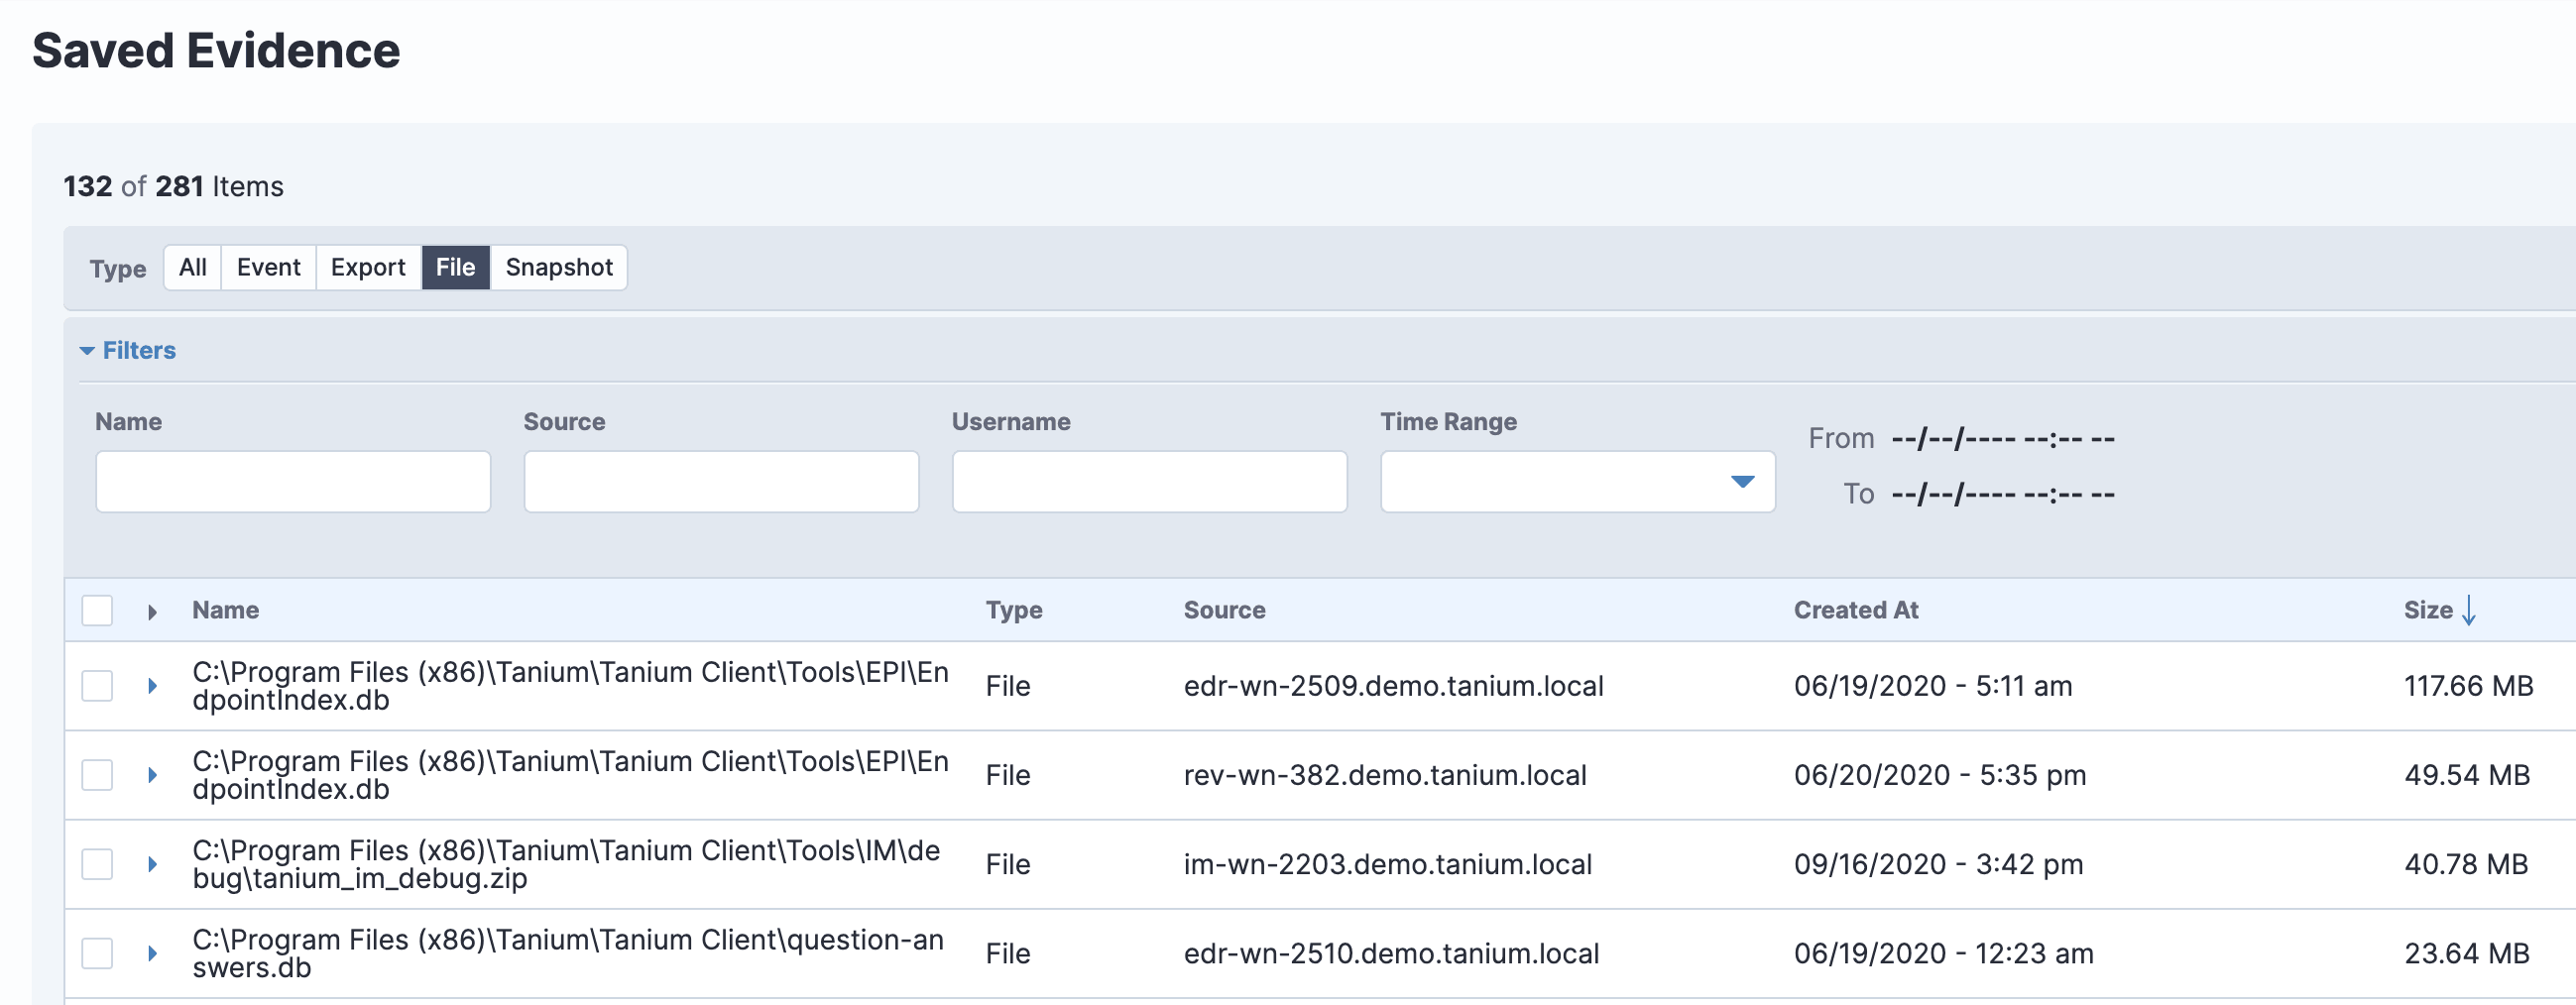
La scienza forense funge da testimone oculare nell’analisi del malware e nella raccolta di informazioni sulle minacce.
Tanium può consentire alle squadre forensi di soddisfare le esigenze dell’analisi forense moderna. Il ciclo di vita della risposta agli incidenti può includere le seguenti fasi aggiuntive prima di procedere alla reinstallazione del sistema operativo su un’ endpoint.
L'intervista al testimone oculare
Proprio come Holmes interrogherebbe un testimone oculare di un crimine, un albero di processo di tipo “ Tanium ” fornisce informazioni dettagliate sulla sequenza di eventi che hanno portato a un’intrusione.
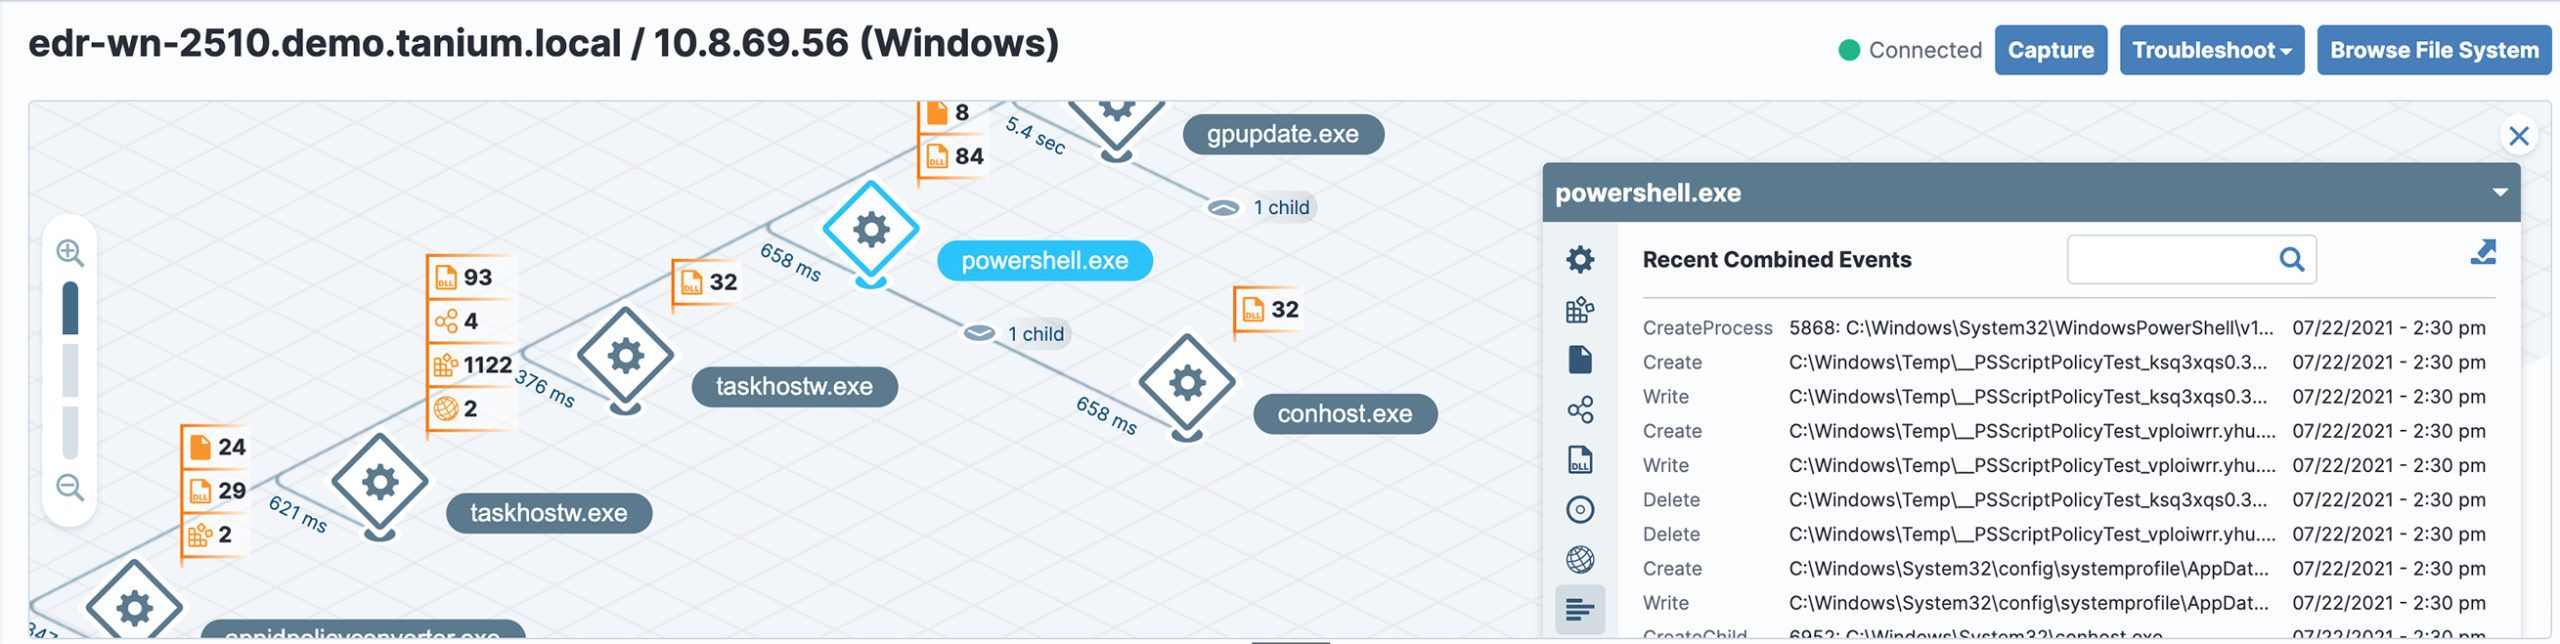
La visualizzazione ad albero dei processi mostra l'attività relativa a file, rete, registro di sistema e processi figli avviata dal processo corrente. Questa pagina fornisce inoltre il percorso e gli argomenti dell’immagine del processo, il contesto utente, l’hash e la riga di comando del processo padre, oltre a una visualizzazione ad albero dei processi di rete che include il processo corrente, il processo padre, i processi figli e i nodi pari.
Ripulire la scena del crimine
Gli addetti alla pulizia delle scene del crimine (noti anche come specialisti in biorisanamento e addetti alle pulizie forensi) disinfettano la scena del crimine e forniscono servizi professionali e compassionevoli alle famiglie colpite dal crimine.
I servizi di ripristino di Tanium consentono di ripulire la scena del crimine terminando i processi, arrestando i servizi, eliminando file e voci del Registro di sistema e molto altro ancora.
Le politiche di pulizia di sicurezza vengono applicate agli endpoint smarriti o rubati mediante la cancellazione da remoto dei dati non essenziali o il blocco dell’ endpoint , al fine di impedire eventuali tentativi di accesso.
Igiene informatica
Oltre alle indagini penali, Tanium può contribuire anche alla prevenzione dei reati informatici. Grazie al supporto dei sistemi operativi aggiornati (Tanium Patch (si apre in una nuova scheda)), all’aggiornamento delle funzionalità di sicurezza delle applicazioni di terze parti (Tanium Deploy (si apre in una nuova scheda)) e alla ricerca continua di vulnerabilità e configurazioni errate (Tanium Comply (si apre in una nuova scheda)), Tanium contribuisce a rendere il Suo quartiere più sicuro e meno esposto alla criminalità.
Insegnamenti tratti
Tanium Questi strumenti sono di ausilio nelle indagini sulla scena del crimine condotte dall’ endpoint . Sebbene tutte le indagini sulla scena del crimine presentino le proprie specificità, alcune situazioni possono comportare luoghi atipici o requisiti particolari di cui il personale delle forze dell’ordine e gli altri operatori di pronto intervento dovrebbero essere a conoscenza.
Essendo stato attratto fin da giovane dalla sicurezza informatica e dalla scienza forense, mi sono avvicinato al settore della sicurezza informatica, proprio come Sherlock Holmes si avvicina a un caso complesso.
La cyberforensica è diventata un argomento di grande attualità nel campo della sicurezza. È importante essere flessibili e apprendere rapidamente, soprattutto poiché questo settore è diventato uno dei più importanti e in rapida crescita nell’ambito della sicurezza aziendale.
Tanium (si apre in una nuova scheda) offre agli investigatori nel campo della sicurezza informatica eccellenti strumenti per l’individuazione, l’analisi, il contenimento e la risoluzione dei crimini informatici.
Scoprite di più su Tanium's endpoint le soluzioni di sicurezza e gestione dei rischi e richiedete una valutazione gratuita della cyber-igiene (si apre in una nuova scheda) per verificare cosa è presente sulla vostra rete.

