Argomento
Approfondimenti tecnici

I comandi Slash portano i flussi di lavoro SecOps esperti in Atlas
Con /hunt, /investigate e /signal, Atlas trasforma una semplice interazione chat in un flusso di lavoro guidato SecOps basato sullo stato dell' endpoint attivo.
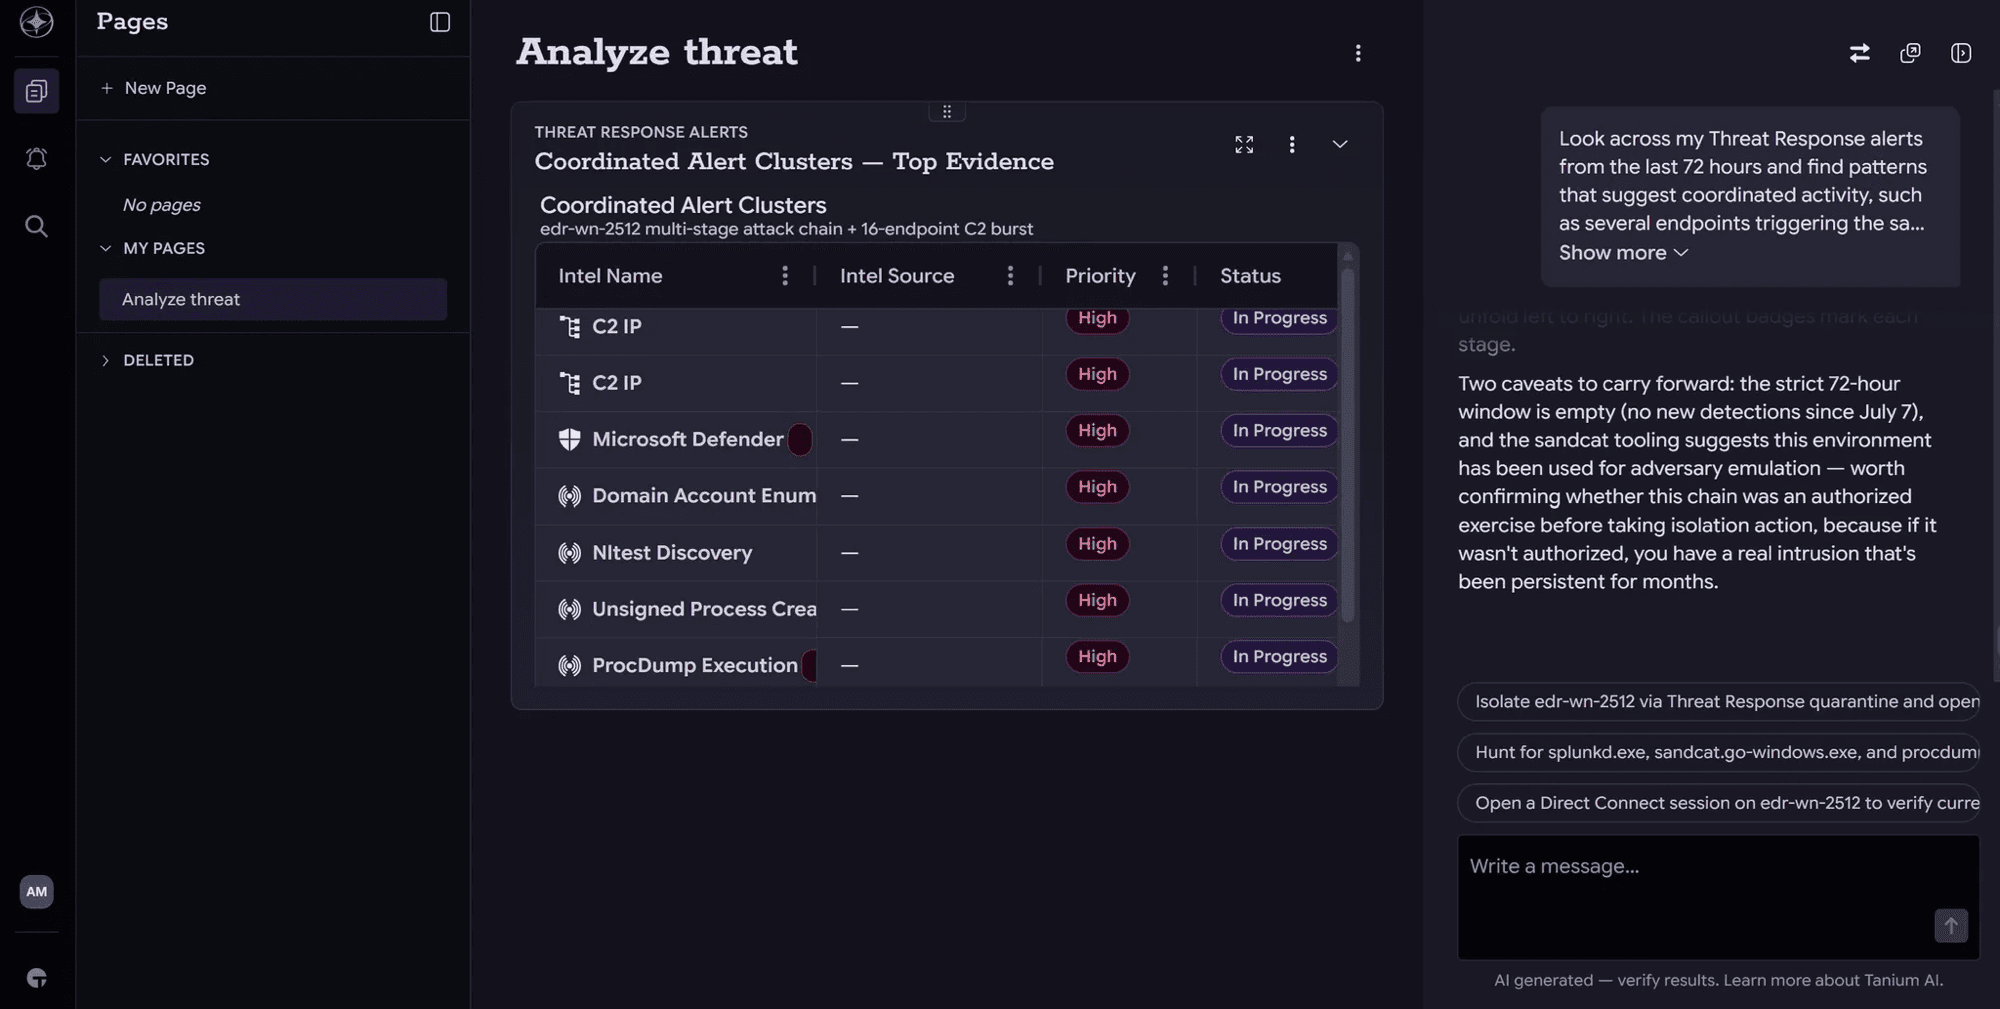
Presentazione di Agentic SecOps: la verità degli endpoint in tempo reale per il SOC basato sull’IA
Agentic SecOps cambia il modello operativo: con Tanium Atlas, i team di sicurezza possono dirigere il lavoro in linguaggio naturale, ragionare sui dati degli endpoint in tempo reale e tenere gli esseri umani sotto controllo.

Tanium Atlas: un operatore. Il peso totale della piattaforma.
Tanium Atlas è generalmente disponibile per tutti i clienti cloud commerciali e del governo degli Stati Uniti. Ecco cosa cambia per gli operatori che svolgono il lavoro in un panorama di minacce IA e perché volevo scriverlo io stesso.

Vedere la superficie di attacco completa. Agisci su ciò che conta davvero.
CVE i volumi aumentano, le minacce scoperte dall’IA si moltiplicano e la visibilità su tutta la superficie di attacco rimane frammentata. Le soluzioni imbullonate e i passaggi manuali semplicemente non riescono a tenere il passo. Le organizzazioni che stanno andando avanti condividono una cosa in comune: hanno sostituito i flussi di lavoro frammentati con la prioritizzazione basata sull’intelligenza artificiale e la correzione autonoma attraverso una visione unificata del rischio interno ed esterno.
La progettazione della piattaforma è solo DevOps con un nuovo nome o sta accadendo qualcosa di diverso dal punto di vista operativo?
L’ingegneria delle piattaforme è la pratica di creare e mantenere una piattaforma di sviluppo interna centralizzata (IDP), un insieme curato di strumenti, flussi di lavoro e funzionalità self-service che i team di applicazioni consumano anziché configurare da soli. È una risposta strutturale a come le pratiche DevOps si evolvono su larga scala, in particolare quando "lo costruisci, lo gestisci" introduce più carico cognitivo di quanto i singoli team di sviluppo possano gestire in modo sostenibile.

Schermate bloccate e il modello OSI: smettere di incolpare il firewall
Un back-to-basics cammina attraverso ciò che le squadre blu difendono effettivamente ad ogni livello, e perché le cose poco glamour (Layer 2, BGP) continua a decidere il tabellone.

I team di sicurezza stanno risolvendo il problema della visibilità errata
L’IA ha ampliato la superficie delle minacce, la proprietà e il costo di non vedere chiaramente, tutto in una volta.
Windows Autopatch è pronto per l'uso aziendale o scambia troppo controllo per comodità?
Windows Autopatch è un Microsoft servizio Microsoft, incluso in Windows Enterprise E3 e versioni successive, che automatizza la pianificazione e la distribuzione di aggiornamenti di qualità di Windows , aggiornamenti dei driver e Microsoft App Microsoft 365 su dispositivi gestiti da Intune. Riduce il sovraccarico manuale della pianificazione delle patch gestendo gli anelli di aggiornamento e la cadenza per tuo conto, ma lo fa eliminando i controlli granulari da cui di solito dipendono i flussi di lavoro di gestione delle patch aziendali.

Come una governance intelligente può contenere l’espansione degli agenti
Man mano che gli agenti dell’IA si moltiplicano alla velocità della macchina in tutta l’azienda, la governance deve evolversi per adattarsi alla loro autonomia, scala e rischio.
Tanium Atlas: l'intelligenza artificiale che non risponde solo: viene eseguita
Tanium Atlas porta il potere di Tanium a un unico suggerimento: descrivere ciò di cui hai bisogno e Atlas agisce, con la tua governance integrata.

Operazioni IT autonome: trasformare la gestione IT aziendale
In RSAC 2026, il CTO di Tanium Matt Quinn sostiene che l'IT autonomo (processo decisionale in tempo reale a livello di endpoint su larga scala) è la base operativa che le aziende devono costruire prima che l'accelerazione dell'IA li lasci indietro.

Comprendere l’intelligenza artificiale ombra nel tuo ambiente endpoint
Scopri come l'intelligenza artificiale ombra appare sugli endpoint, dai modelli locali ai server MCP e perché la visibilità, la governance e la configurazione sicura sono importanti ora.

