Argomento
Blog Tanium
Mese della sensibilizzazione alla sicurezza informatica: garantire la sicurezza dei prossimi 250 con la ricerca proattiva delle minacce informatiche
In occasione del Mese della sensibilizzazione sulla sicurezza informatica, scoprite grazie a Tanium perché la ricerca attiva delle minacce informatiche rappresenta il prossimo requisito indispensabile per i team di sicurezza nel contrasto alle moderne minacce informatiche.
Cacciare o essere cacciati: i cacciatori di HuntIQ affrontano la sfida php2shell
Scoprite come Tanium abbia implementato un inventario PHP a livello di flotta in ogni Tanium Cloud tenant circa otto ore dopo che PHP ha rilasciato la correzione php2shell .
Cacciare o essere cacciati: l’incidente che svela il segreto del HTTP2Shell
Scoprite come Tanium abbia trasformato un bug nascosto all’interno di un altro software in una soluzione applicabile all’intera flotta, in un’operazione di ricerca Tanium Atlas collaudata e in linee guida per il rilevamento verificate in laboratorio, il tutto entro un giorno dall’ampliamento della portata della vulnerabilità.
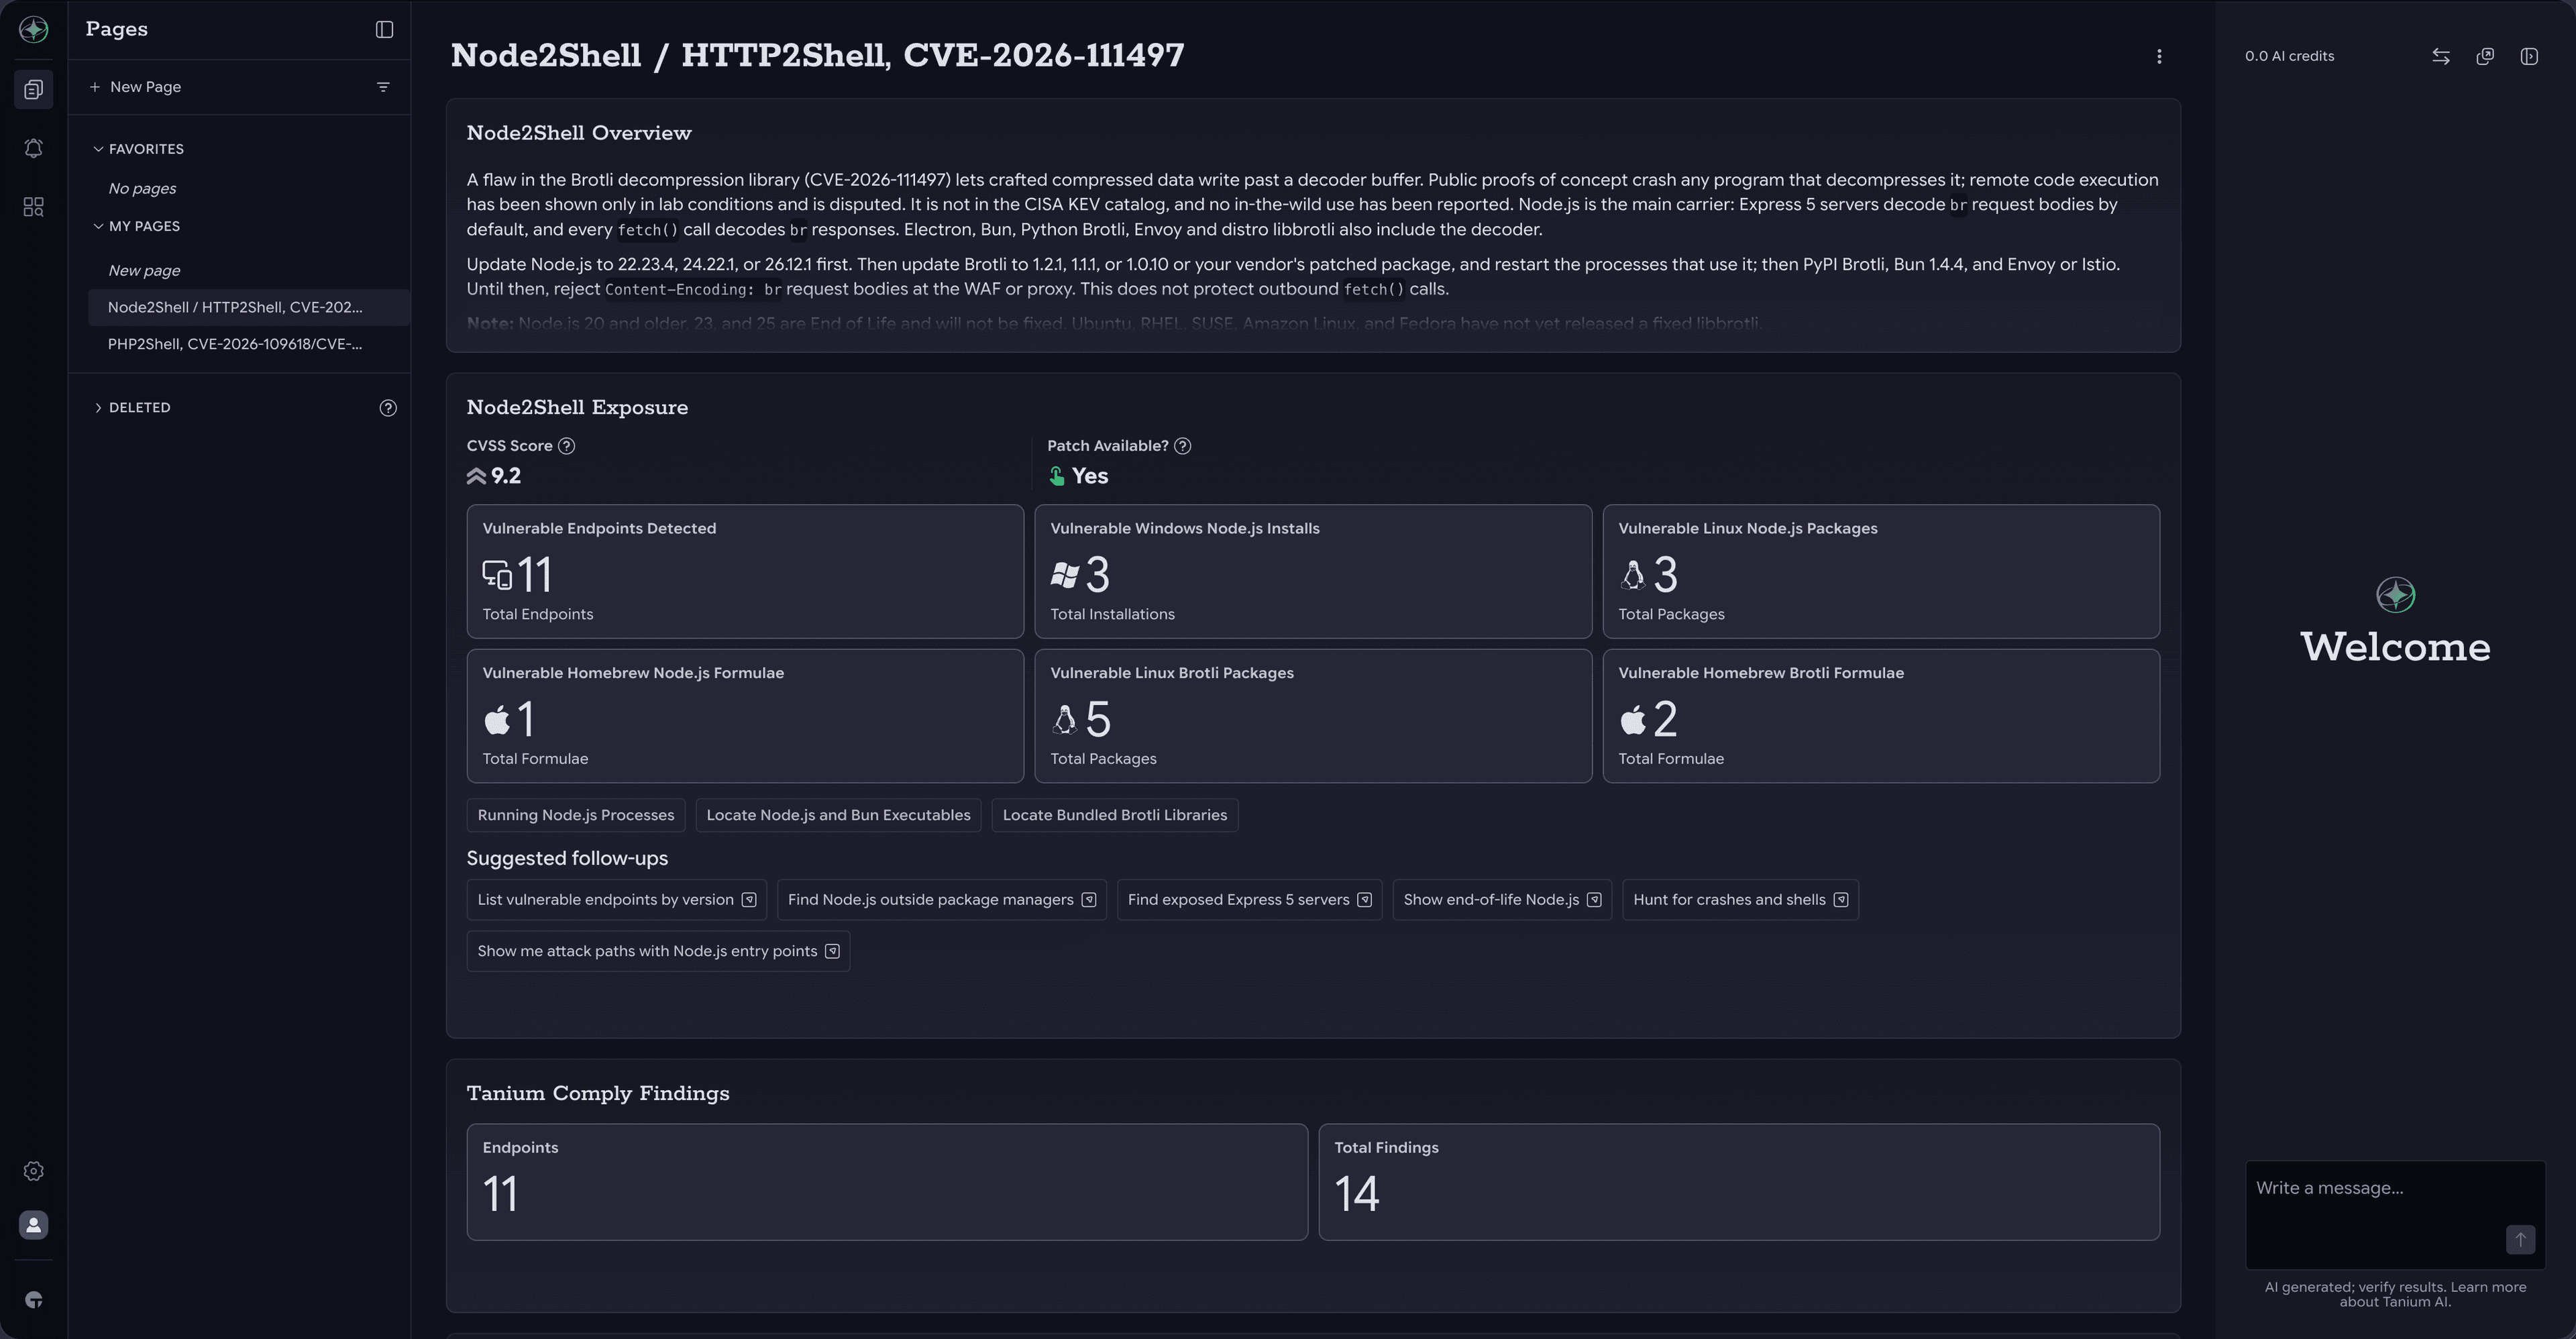
HTTP2Shell: Individuare e correggere le copie vulnerabili di Brotli con Tanium
Una vulnerabilità critica nel decodificatore Brotli Googledi (CVSS 9,2) può consentire a un aggressore remoto di causare il crash o di assumere il controllo delle applicazioni che decomprimono dati Brotli. Aggiornino subito Node.js, Python Brotli e Bun.
eMudhra CA Compromise: individuate e risolvete le vostre vulnerabilità con Tanium
È possibile calcolare le chiavi private di otto autorità di certificazione intermedie eMudhra a partire dai relativi certificati pubblici. I browser li bloccano una volta aggiornati; la maggior parte degli altri programmi richiede un aggiornamento dell’archivio di certificati attendibili.
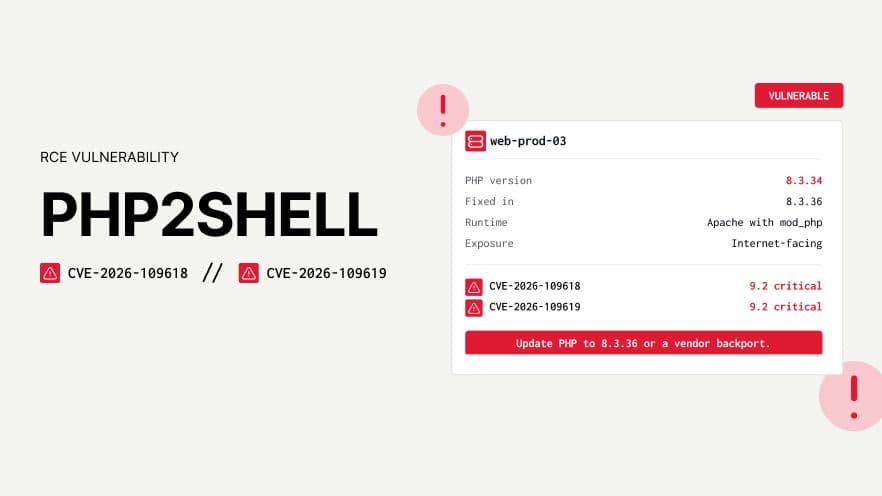
PHP2Shell: Risposta ai punti CVE-2026-109618 e CVE-2026-109619
Due vulnerabilità critiche nel codice sorgente di PHP (CVSS 9,2) consentono a un malintenzionato non autenticato di eseguire codice tramite una richiesta web appositamente manipolata. Patch ai numeri 8,5,12, 8,4,27, 8,3,36 o 8,2,35 adesso.
L'elaborazione AI è appena diventata un problema legato agli endpoint
Ciò significa che il supercomputer si sta trasformando in una workstation, mentre la workstation sta diventando qualcosa che il reparto IT non ha mai dovuto gestire prima d’ora.
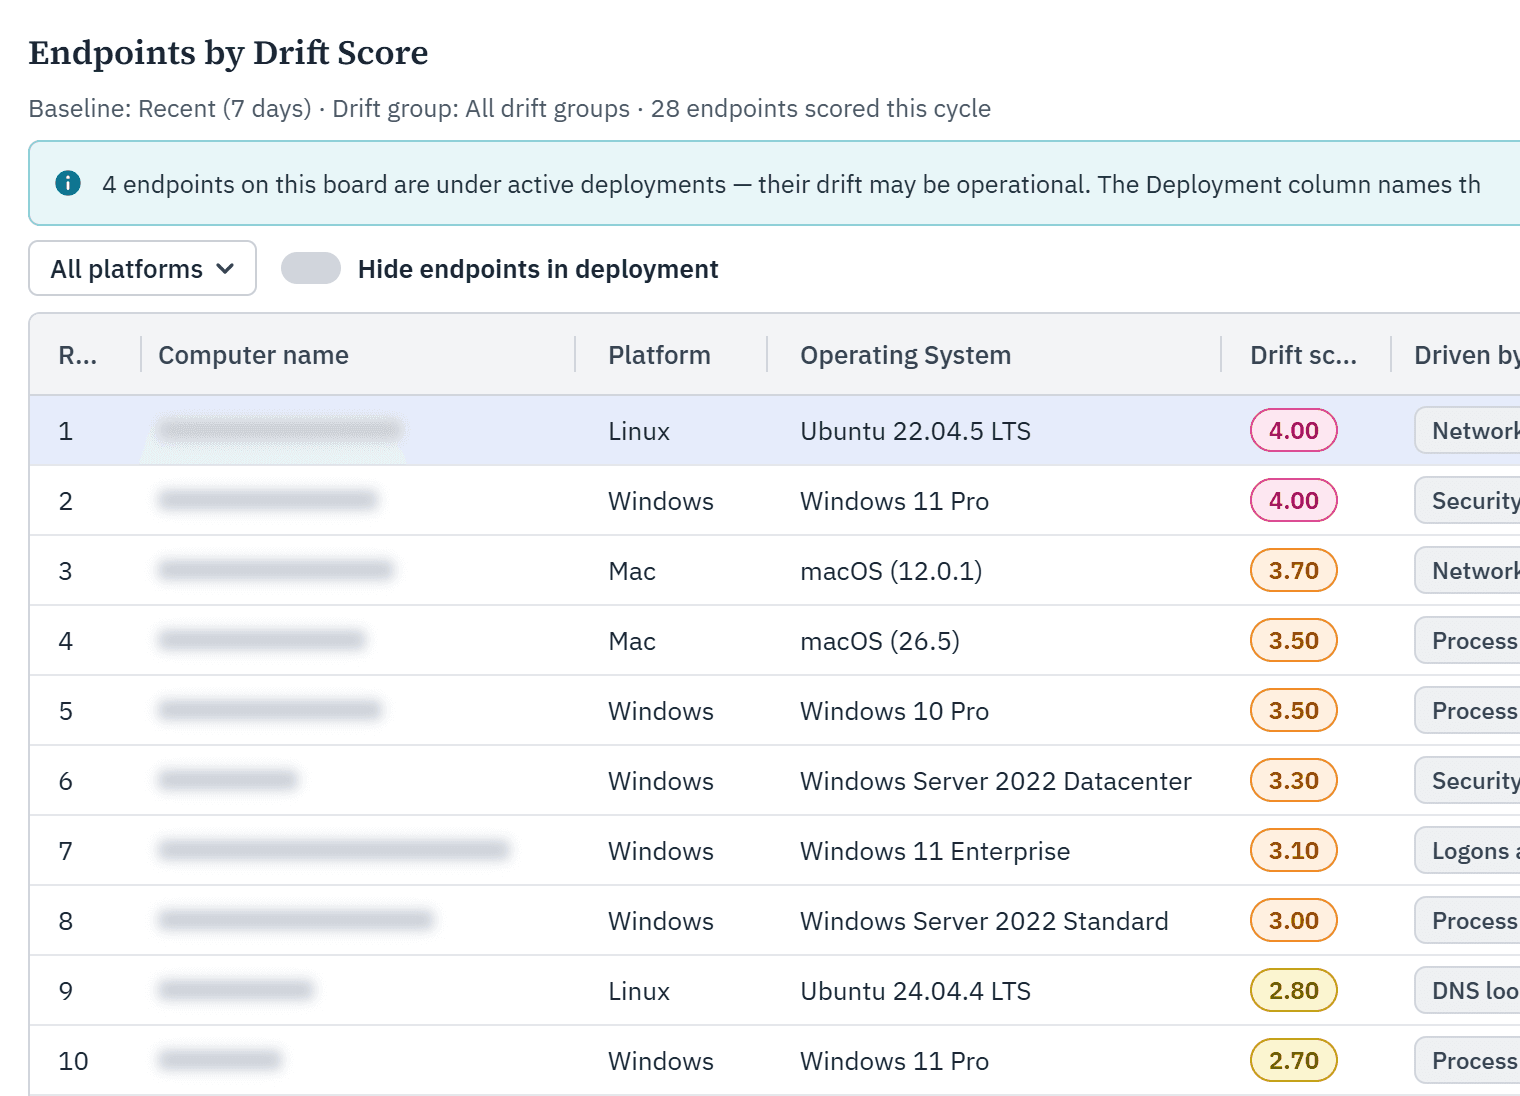
Notate quando un dispositivo smette di comportarsi come al solito: vi presentiamo Endpoint Drift
Gli aggressori che utilizzano credenziali rubate e i vostri stessi strumenti di amministrazione non attiveranno alcuna regola: Endpoint Drift rileva comunque quando un dispositivo smette di comportarsi come al solito.
Cacciare o essere cacciati: ogni servizio era unico, ed era proprio questo il problema
L'impilamento non funziona quando i GUID specifici per utente e i percorsi dei profili rendono ogni riga unica nel suo genere.
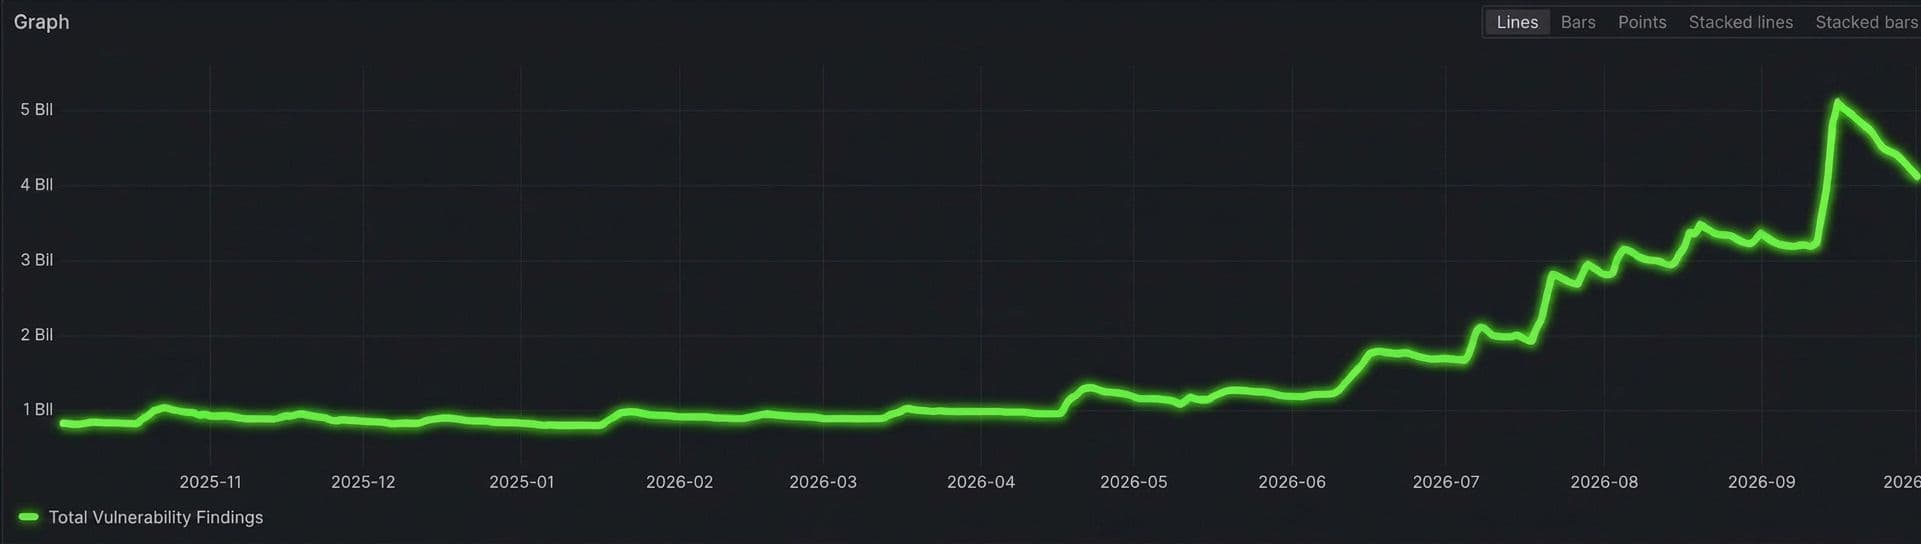
L'intelligenza artificiale sta accelerando l'individuazione delle vulnerabilità. Tanium Vi aiuta a stare al passo.
Il numero giornaliero di vulnerabilità individuate negli ambienti dei clienti di Tanium è balzato da circa 1 miliardo prima della metà delgiugno 2026 a ben 6 miliardi nel mese di settembre. Ecco quali sono i fattori alla base di questa impennata e come stare al passo con essa.
L'intelligenza artificiale sta accelerando il vostro ambiente. Il nostro connettore non resta indietro: la prossima evoluzione del Service Graph Connector per Tanium e ServiceNow
Service Graph Connector per Tanium Atlas, ora disponibile al pubblico ServiceNow nell’ Store, utilizza la sincronizzazione delta per mantenere aggiornato il Suo CMDB .
Hunter Wins: HuntIQ Tradecraft è la vostra nuova raccolta di tecniche di ricerca
La serie “Cacciare o essere cacciati” racconta storie di caccia. HuntIQ Tradecraft, ora disponibile sul Centro risorse dell’ Tanium , vi fornisce le guide operative per gestirle autonomamente.

