Argomento
Risk & Sicurezza
Mese della sensibilizzazione alla sicurezza informatica: garantire la sicurezza dei prossimi 250 con la ricerca proattiva delle minacce informatiche
In occasione del Mese della sensibilizzazione sulla sicurezza informatica, scoprite grazie a Tanium perché la ricerca attiva delle minacce informatiche rappresenta il prossimo requisito indispensabile per i team di sicurezza nel contrasto alle moderne minacce informatiche.
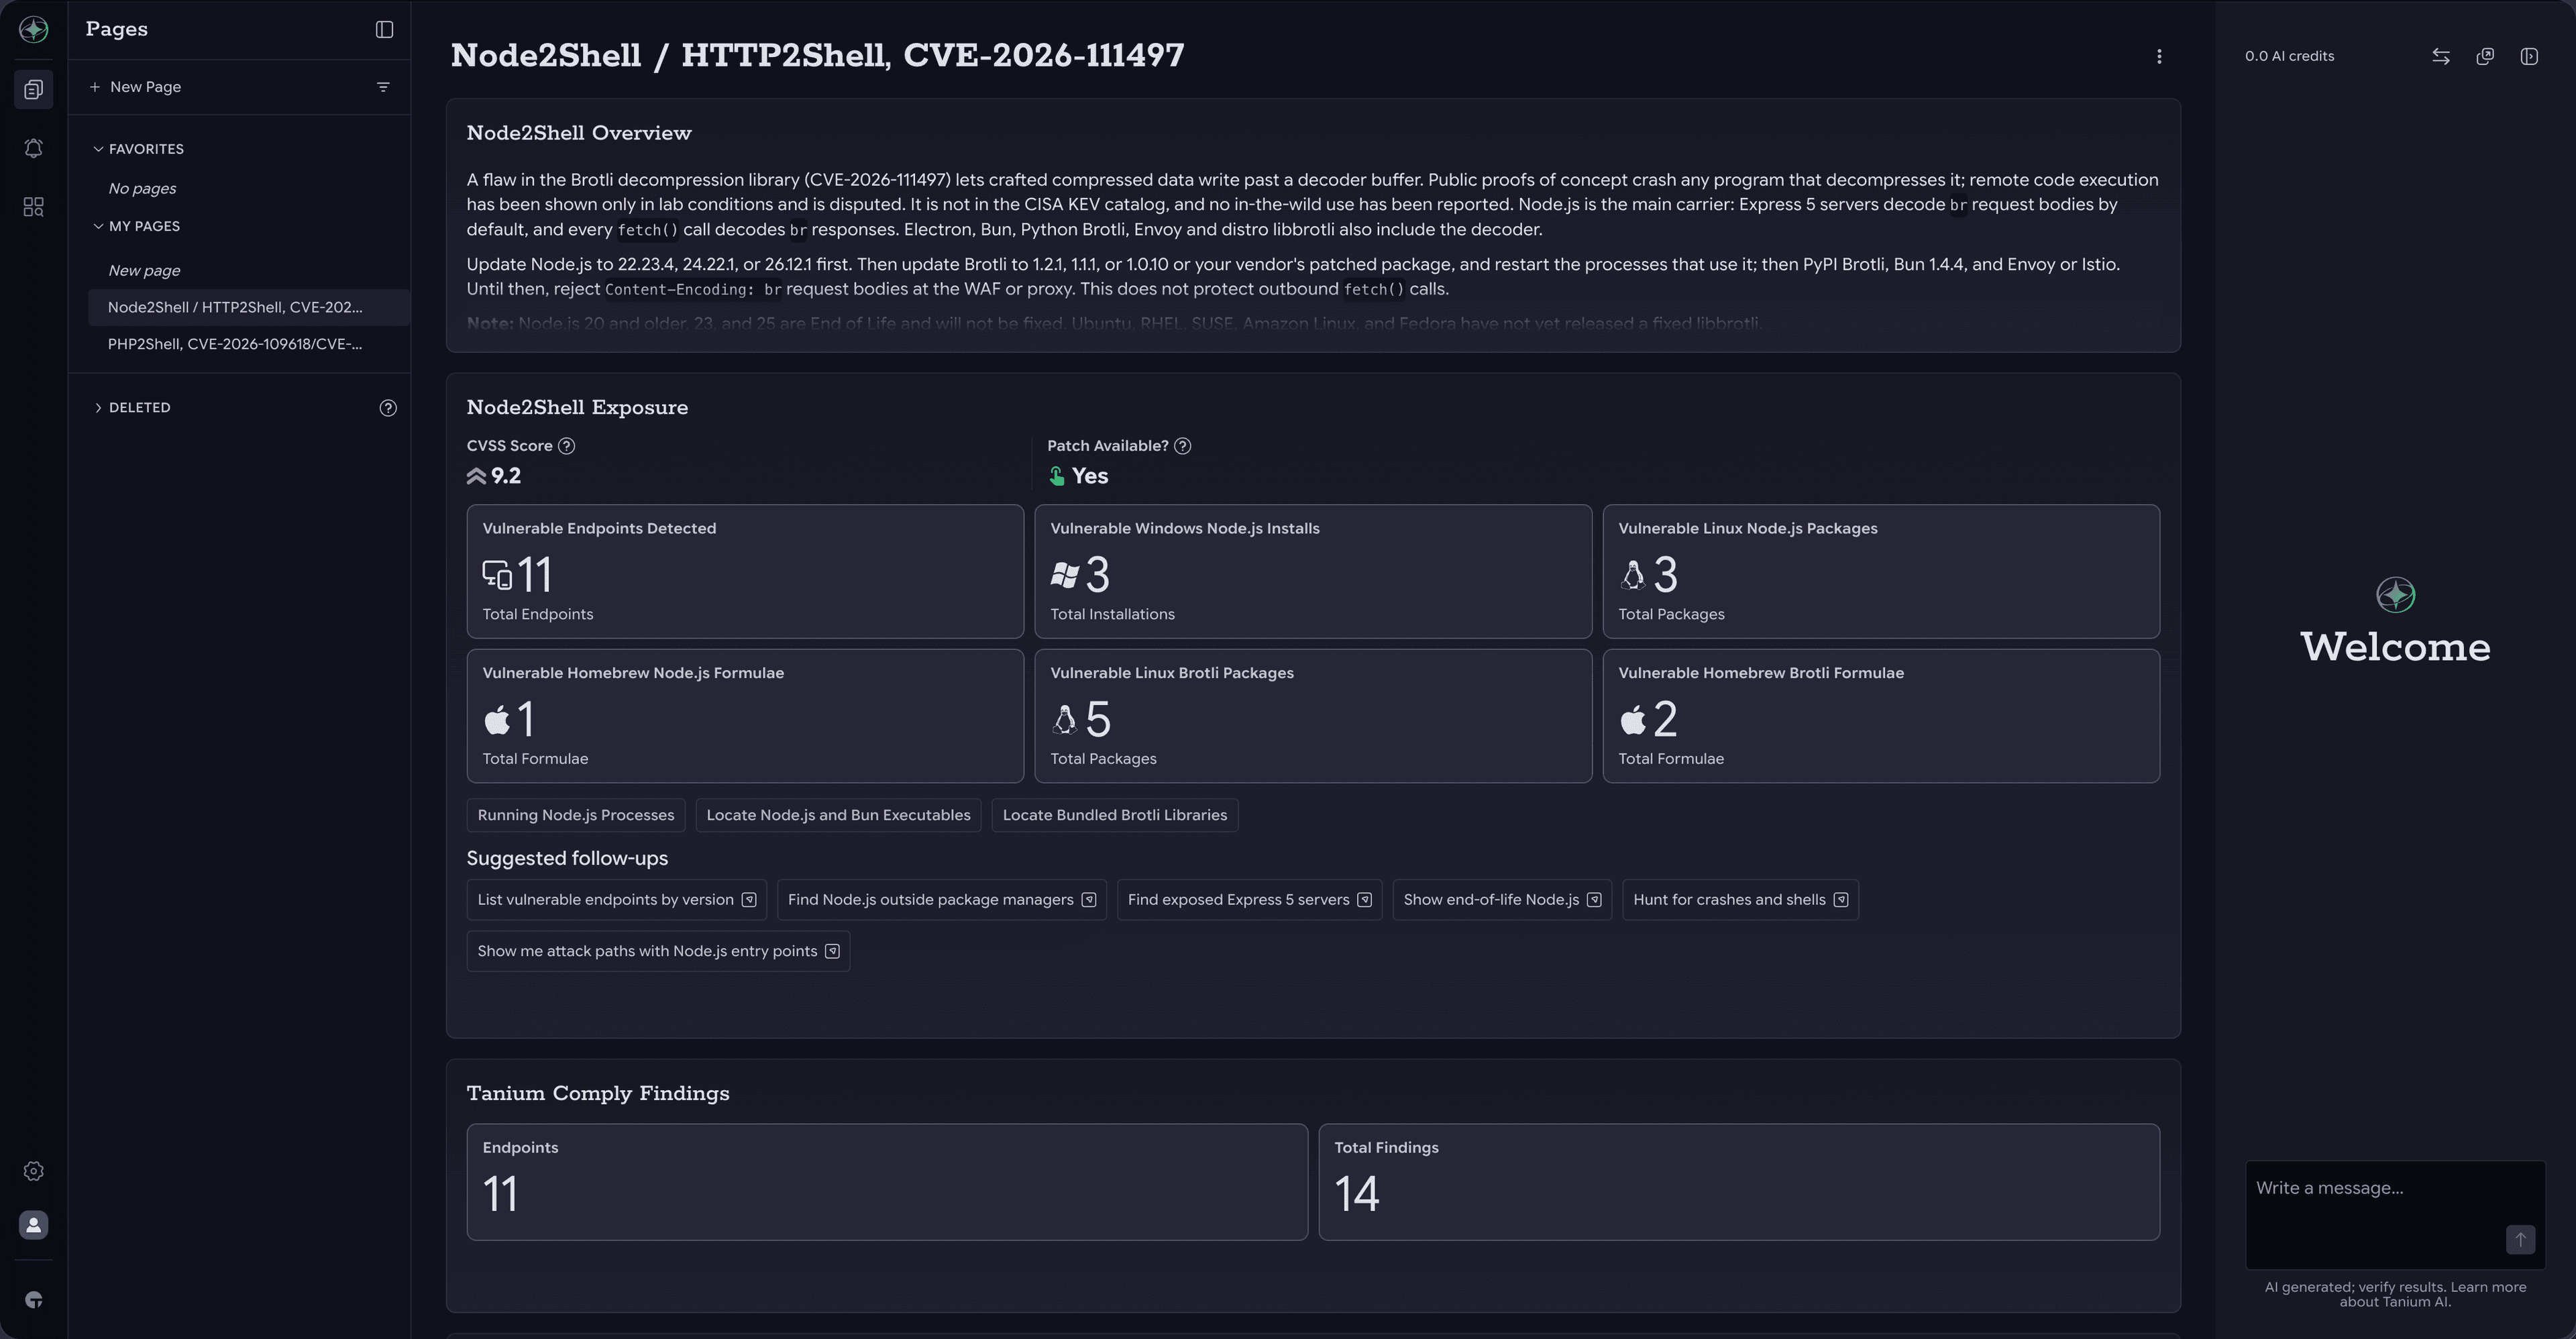
HTTP2Shell: Individuare e correggere le copie vulnerabili di Brotli con Tanium
Una vulnerabilità critica nel decodificatore Brotli Googledi (CVSS 9,2) può consentire a un aggressore remoto di causare il crash o di assumere il controllo delle applicazioni che decomprimono dati Brotli. Aggiornino subito Node.js, Python Brotli e Bun.
eMudhra CA Compromise: individuate e risolvete le vostre vulnerabilità con Tanium
È possibile calcolare le chiavi private di otto autorità di certificazione intermedie eMudhra a partire dai relativi certificati pubblici. I browser li bloccano una volta aggiornati; la maggior parte degli altri programmi richiede un aggiornamento dell’archivio di certificati attendibili.
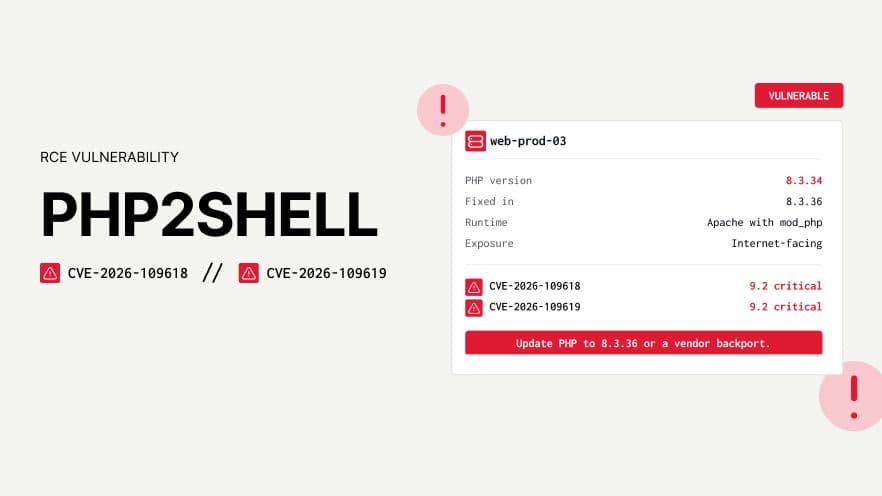
PHP2Shell: Risposta ai punti CVE-2026-109618 e CVE-2026-109619
Due vulnerabilità critiche nel codice sorgente di PHP (CVSS 9,2) consentono a un malintenzionato non autenticato di eseguire codice tramite una richiesta web appositamente manipolata. Patch ai numeri 8,5,12, 8,4,27, 8,3,36 o 8,2,35 adesso.
Vulnerabilità critica di tipo RCE (esecuzione di codice da parte dell’utente) in Netlogon sui controller di dominio (CVE-2026-41089)
Una vulnerabilità critica, che consente l'esecuzione di codice remoto senza autenticazione, presente in Netlogon ( Windows, CVE-2026-41089, CVSS 9,8) permette a un malintenzionato remoto di eseguire codice con privilegi SYSTEM su un controller di dominio. Patch tutti i controller di dominio nella stessa finestra di manutenzione con gli aggiornamenti di sicurezza maggio 2026 .
Coppa del Mondo ’26: Cosa serve per proteggere il più grande evento sportivo del mondo
Per gli esperti di sicurezza informatica, il lavoro è per sua natura invisibile. Per i tifosi, un po’ di consapevolezza può fare davvero la differenza.
Tanium al Gartner Security & Risk Management Summit 2026
Mentre i responsabili della sicurezza si preparano ad affrontare le priorità più urgenti del settore, “ Tanium ” fornirà le informazioni in tempo reale e le funzionalità di intelligenza artificiale agentica necessarie per colmare il divario tra analisi e attuazione.
maggio 2026 GitHub breach: La gestione delle estensioni rappresenta ancora una sfida: cosa possiamo fare al riguardo?
Su 20 maggio 2026, GitHub è stato reso noto che il dispositivo di un dipendente è stato compromesso tramite un’estensione dannosa di VS Code, con gli autori dell’attacco che sostengono di aver sottratto circa 3.800 repository interni.
Attacco alla supply chain Mini Shai-Hulud: perché questa campagna cambia il modo in cui i difensori dovrebbero pensare al software affidabile
L'attacco alla supply chain Mini Shai-Hulud ha compromesso più di 170 pacchetti tra npm e PyPI, inclusi pacchetti di TanStack, Mistral AI e Guardrails AI, dirottando i flussi di lavoro di pubblicazione CI/CD legittimi per distribuire versioni dannose che presentavano ancora segnali di provenienza apparentemente validi.
Errore di copia (CVE-2026-31431): ciò che gli amministratori di Linux devono sapere subito
Copy Fail, o CVE-2026-31431, è una vulnerabilità di escalation dei privilegi locali nel kernel Linux che, in determinate condizioni, può consentire a un utente locale privo di privilegi di corrompere i dati dei file supportati dalla cache di pagina e, potenzialmente, di ottenere privilegi superiori. La vulnerabilità dipende dal kernel del fornitore in esecuzione e dalle correzioni retroportate. L'installazione di una correzione del kernel fornita dal produttore costituisce la misura correttiva principale; in alcuni ambienti sono disponibili misure di mitigazione temporanee qualora l'applicazione della patch dovesse subire ritardi.
Incidente di sicurezza su Vercel: cosa rivela questa violazione in merito all’affidabilità di OAuth, al rischio legato alla catena di approvvigionamento e alla rapidità di risposta
Secondo quanto riportato dai media, l’incidente sarebbe stato causato dall’uso improprio di un’applicazione di terze parti alla quale era stato concesso l’accesso OAuth a un account di un dipendente di Vercel, consentendo così l’accesso non autorizzato ad alcune risorse interne. È possibile che alcuni token relativi ai clienti, variabili d’ambiente o altri elementi di accesso siano stati compromessi, sebbene Vercel non abbia dichiarato che il furto di password facesse parte del percorso di accesso iniziale. La violazione evidenzia come le integrazioni SaaS affidabili e l’accesso delegato siano diventati una superficie di attacco significativa per le imprese con flussi di lavoro degli sviluppatori interconnessi, anche quando non viene sfruttata alcuna vulnerabilità del software nell’infrastruttura di produzione.

Comprendere l’intelligenza artificiale “ombra” nel Suo ambiente endpoint
Scoprite come l’intelligenza artificiale “ombra” si manifesta sugli endpoint, dai modelli locali ai server MCP, e perché la visibilità, la governance e la configurazione sicura sono oggi fondamentali.

