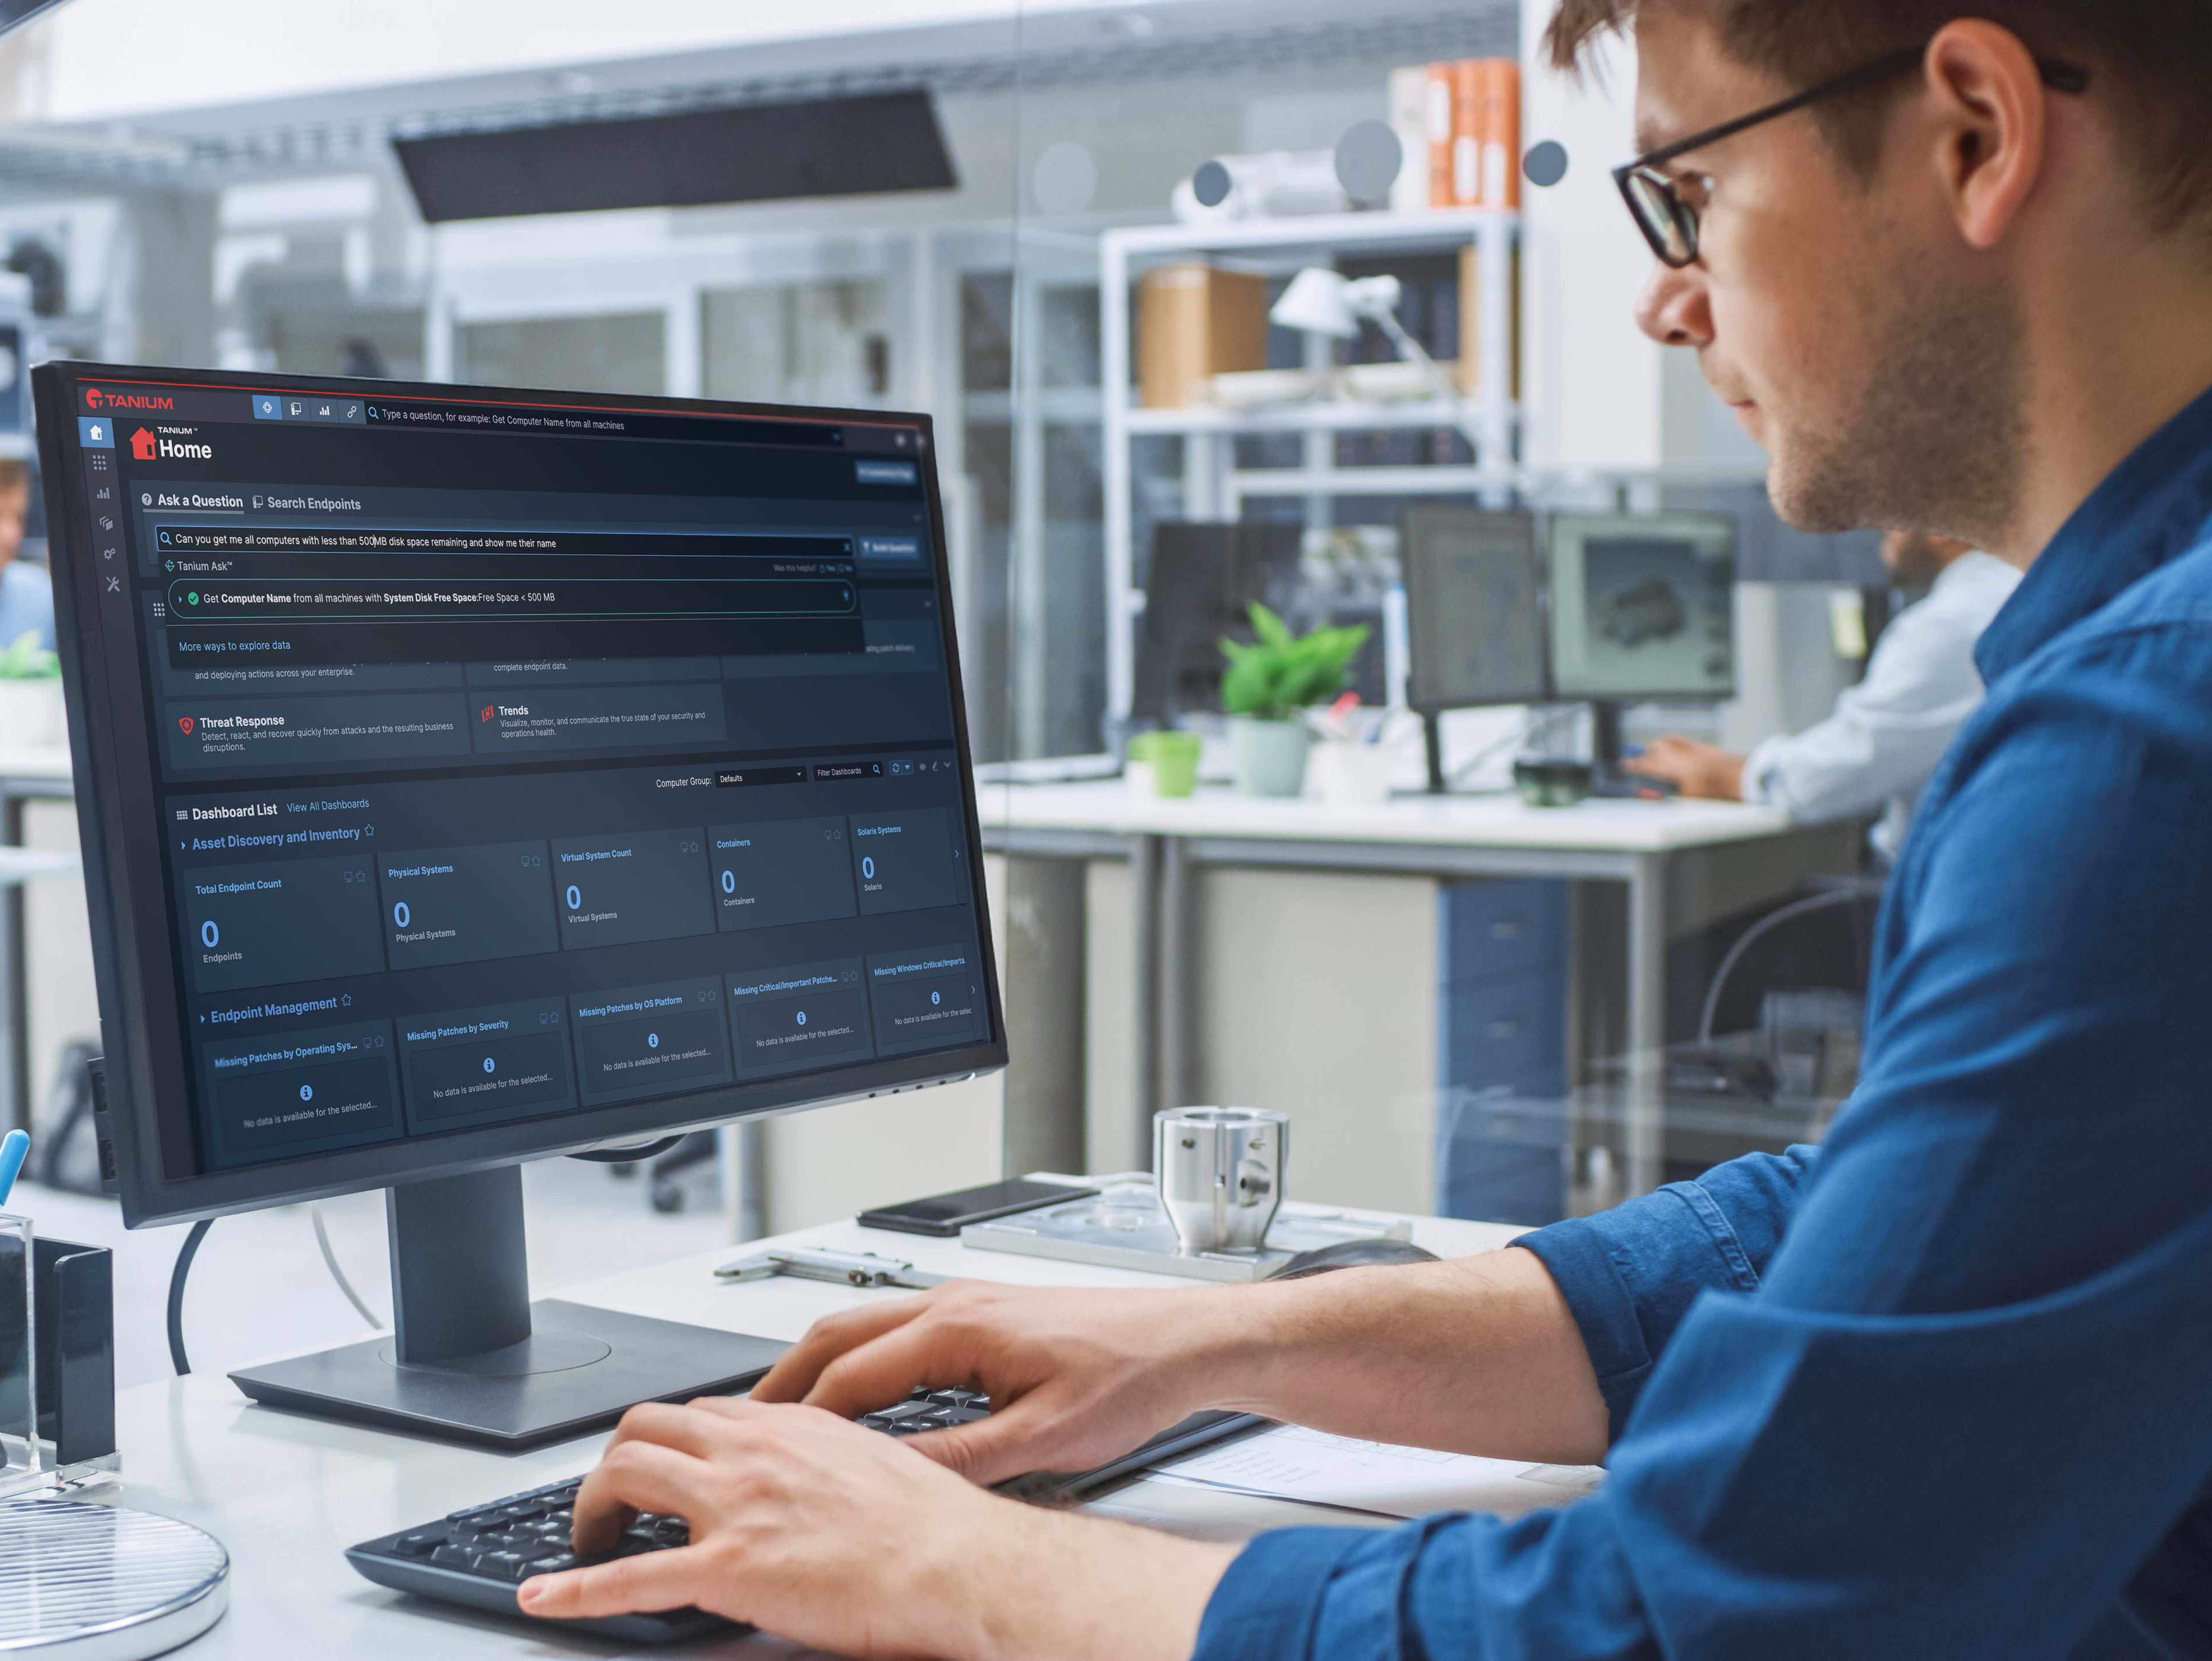
Rifletta sul suo ultimo evento relativo alla sicurezza. Il Suo team era certo che non fosse sfuggito nulla? Sono state sollevate domande riguardo ad altri possibili luoghi in cui ciò avrebbe potuto lasciare tracce? Il più delle volte ci ritroviamo nell’incertezza. Tale incertezza può manifestarsi in ogni incidente grave. Viene generato un allarme e il SOC interviene. Sembra che la minaccia immediata sia stata contenuta. E poi quella domanda scomoda rimane sospesa nell’aria: siamo sicuri che sia tutto qui?
I punti di forza di “ EDR ” e gli aspetti in cui le squadre iniziano a riscontrare delle lacune
Gli strumenti di rilevamento e risposta agli endpoint (EDR) sono fondamentali per i moderni programmi di sicurezza. Sono estremamente efficaci nell’individuare minacce note e modellate, nell’identificare comportamenti di attacco comuni e nel generare avvisi altamente affidabili su larga scala. Per la maggior parte delle organizzazioni, l’ EDR e è profondamente radicata nelle operazioni quotidiane del SOC, e ciò per validi motivi.
Tuttavia, gli strumenti di “ EDR ” sono concepiti innanzitutto per lo scopo di rilevamento.
I limiti di tale approccio tendono a emergere quando i team passano dalla semplice risposta agli avvisi alle fasi di indagine, definizione dell’ambito e risoluzione dei problemi. È proprio in quel momento che i team di sicurezza iniziano a scontrarsi con le solite difficoltà:
- La visibilità è limitata ai dati di telemetria configurati e raccolti in precedenza
- Le pipeline di log centralizzate sacrificano la completezza a vantaggio dei costi e delle prestazioni
- Lo strumento è ottimizzato per gli avvisi, non per domande aperte o interventi correttivi di ampia portata
Anche disponendo di un’eccellente protezione di tipo “ endpoint ”, i team continuano a essere limitati da ciò che lo strumento ha osservato e registrato in passato, piuttosto che da ciò che avviene nel momento stesso dell’esecuzione.
Di conseguenza, una volta che scatta un allarme, gli operatori si trovano ben presto a dover porre domande alle quali il loro sistema di gestione delle emergenze ( EDR ) non è stato progettato per rispondere:
- Succede anche altrove?
- Si tratta di un caso isolato o fa parte di un fenomeno più ampio?
- Cosa è effettivamente presente sugli endpoint in questo momento, e non solo ciò che abbiamo registrato ieri o la settimana scorsa?
Si consideri un download di un file “ PowerShell ” generato da un attacco di phishing che viene eseguito per un breve periodo su una manciata di sistemi. EDR potrebbe segnalare e bloccare il comportamento iniziale, ma raramente l’indagine si esaurisce qui. I team devono ancora verificare se sia rimasto qualcosa: attività pianificate, nuovi account, controlli disabilitati o attività correlate sui sistemi che non hanno mai generato un avviso.
Indagare su degli incidenti utilizzando registri risalenti a diversi giorni fa è come arrivare sulla scena di un crimine dopo che è stata ripulita. I reperti sono incompleti. Manca il contesto. È difficile raggiungere la certezza.
Il problema non sono gli avvisi, bensì la mancanza di informazioni e di contesto in tempo reale endpoint
Negli ultimi anni, i team addetti alla sicurezza hanno investito ingenti risorse per migliorare la qualità del rilevamento. Altre regole. Analisi più accurate. Ulteriore arricchimento.
Tuttavia, i tempi di risposta agli incidenti rimangono lunghi. Le indagini sono ancora in fase di stallo. Molti episodi vengono archiviati senza avere la piena certezza che la minaccia sia stata effettivamente eliminata.
Il problema non è la mancanza di avvisi.
Il problema è che la maggior parte delle pipeline di rilevamento sono progettate per essere, per necessità, selettive. I dati di telemetria vengono normalizzati, sintetizzati, campionati o scartati nel corso del processo. Quando gli eventi raggiungono un punto di non ritorno ( SIEM), il contesto necessario per comprendere appieno ciò che sta accadendo e per agire con decisione potrebbe già essere venuto meno.
Ciò crea una tensione ben nota: i team si fidano degli avvisi che vedono, ma non hanno piena fiducia nella propria comprensione dell’ambiente stesso.
Per colmare tale divario non è necessario sostituire gli strumenti di rilevamento. È necessario integrarli con uno strumento che consenta di verificare la realtà, in tempo reale, nell’intero ambiente “ endpoint ”.
Dall’individuazione alla certezza
Anziché raccogliere continuamente una quantità sempre maggiore di dati “per ogni evenienza”, molti team di sicurezza stanno adottando un approccio operativo: recuperare esattamente le informazioni di cui hanno bisogno, nel momento in cui ne hanno bisogno, direttamente dagli endpoint.
Se EDR funge da “cervello” di rilevamento, i team hanno bisogno anche di qualcosa che assomigli maggiormente a un sistema nervoso in tempo reale. Una funzionalità che consente loro di porre nuove domande su richiesta e di intraprendere rapidamente azioni controllate su migliaia di endpoint. Questo approccio offre la flessibilità necessaria per analizzare le minacce emergenti e reagire in tempo reale, anziché affidarsi esclusivamente ai registri e agli avvisi preesistenti. Combinando i punti di forza di " EDR" in materia di rilevamento con la capacità di interagire direttamente con gli endpoint, i team di sicurezza dispongono di un quadro dinamico e reattivo per la gestione degli incidenti man mano che si verificano.
È proprio qui che “ Tanium ” si affianca a “ EDR”.
Se utilizzati insieme, EDR e la piattaforma IT autonoma “ ” di Tanium contribuiscono a ridurre l’incertezza prima, durante e dopo un allarme. Non aggiungendo un’altra console isolata, bensì riducendo la distanza tra rilevamento, analisi e risposta.
Ecco come si traduce tutto ciò nella pratica.
1. Ponga nuove domande senza attendere nuovi dati
EDR dipende dai dati telemetrici predefiniti. La piattaforma di Tanium consente ai team di porre nuove domande su tutti gli endpoint in tempo reale, anche se tali dati non sono mai stati raccolti o registrati in precedenza.
I team possono analizzare lo stato dell’ endpointe – in tempo reale – tra processi, servizi, file, chiavi di registro, attività pianificate e connessioni di rete, per comprendere cosa è attualmente presente , anziché ciò che era stato rilevato in precedenza.
Le indagini prendono il via dalla domanda: «Disponiamo di registri al riguardo?» passiamo a una domanda più utile: “Che cosa è vero in questo momento?”
Ad esempio, se un malintenzionato rinomina un file binario legittimo e lo utilizza in una posizione inaspettata – una tecnica comune denominata “living off the land” – potrebbe non scattare alcun allarme. Grazie a “ Tanium”, i team possono verificare se i file eseguibili corrispondono agli editori firmati e ai percorsi previsti in tutto l’ambiente, per poi passare all’analisi dei comportamenti di rete correlati. Queste sono le domande a cui è difficile rispondere utilizzando esclusivamente flussi di log fissi.
2. Sfruttate più rapidamente le informazioni sulle minacce
La maggior parte dei team di sicurezza dispone di informazioni di alta qualità sulle minacce: indicatori di compromissione (IOC), regole di “ YARA ” e ricerche condivise provenienti da fonti affidabili. La sfida non riguarda la rilevanza, bensì gli attriti operativi.
Trasformare le nuove informazioni in azioni concrete comporta spesso l’aggiunta di fonti di log, l’aumento della raccolta dei dati, la messa a punto dei meccanismi di rilevamento e l’accettazione del rischio di rumore. Di conseguenza, informazioni preziose vengono spesso ritardate o messe da parte.
Tanium riduce tale attrito consentendo ai team di implementare e testare queste informazioni sulle minacce direttamente presso l’ endpoint. Quando vengono resi noti nuovi indicatori relativi al ransomware, i team possono eseguire immediatamente una scansione dell’ambiente, verificare i risultati e intervenire senza dover attendere modifiche alla pipeline o aggiornamenti programmati dei contenuti.
3. Prove di piena fedeltà, conservate proprio dove è necessario
Le condotte centrali di trasporto del legname sono progettate per garantire l'efficienza. Tale efficienza comporta una perdita di contesto.
Tanium conserva localmente dati di telemetria accurati e in tempo reale endpoint , consentendo agli investigatori di lavorare con gli artefatti nativi del sistema così come si presentano sugli endpoint. I team possono ricostruire le attività con un minor numero di ipotesi e con maggiore sicurezza, soprattutto nel corso di indagini complesse.
4. Analizzate gli incidenti a livello aziendale in pochi minuti
La definizione dell’ambito rimane una delle fasi più complesse della risposta agli incidenti. Su un sistema compare un avviso, poi su un altro, e i team si ritrovano a chiedersi quale sia l’estensione di tale attività.
Grazie a “ Tanium”, gli addetti alla gestione degli incidenti possono passare da un singolo allarme all’intero ambiente di “ endpoint ”, interrogando i sistemi alla ricerca di indicatori e comportamenti – in tempo reale, comprese le macchine che non generano mai alcun allarme. Ciò riduce il lasso di tempo che intercorre tra il rilevamento e la comprensione, limitando le congetture nei momenti più critici di un incidente.
5. Adottare misure correttive con sicurezza, su larga scala
EDR Questi strumenti sono efficaci nell’isolare i sistemi o nell’arrestare i processi, spesso un endpoint alla volta.
Tanium estende la risposta trasformandola in un processo di risoluzione controllato e verificabile in tutto l’ambiente. Che si tratti di rimuovere file dannosi, correggere configurazioni errate o colmare, in generale, le lacune in materia di sicurezza informatica. È proprio questo che consente ai team di passare da “riteniamo che la situazione sia sotto controllo” a “sappiamo che il problema è stato risolto”.
Insieme è meglio, per scelta
La piattaforma di Tanium è stata progettata per integrare gli investimenti esistenti in materia di sicurezza, non per sostituirli.
EDR Gli avvisi si trasformano in ipotesi in grado di suscitare interrogativi immediati e di ampia portata. I sistemi SIEM acquisiscono informazioni contestuali in tempo reale endpoint , anziché basarsi esclusivamente sui log storici. I flussi di lavoro di risposta possono eseguire azioni regolamentate su migliaia di sistemi con un’unica operazione.
Il risultato è un minor numero di flussi di lavoro disgiunti e un percorso più chiaro dall’avviso alla chiusura.
Per i team che hanno superato la fase di una sicurezza incentrata sugli avvisi
La combinazione di Tanium e EDR trova riscontro presso le organizzazioni che dispongono già di programmi di sicurezza consolidati e di strumenti efficaci, ma che continuano a risentire del carico operativo derivante dalla necessità di dimostrare cosa sia realmente accaduto e cosa sia stato effettivamente risolto.
Tale pressione si manifesta in modo più evidente in contesti caratterizzati da:
- I team SOC e di “ IR ” che necessitano di risposte immediate, non dopo ore o giorni
- Sono state individuate implementazioni di EDR e SIEM che generano avvisi ma presentano lacune nell’ambito di applicazione
- Scarsa tolleranza all’incertezza quando sono in gioco gli incidenti
Per queste squadre, Tanium non rappresenta un elemento di disturbo. Questo elimina ogni dubbio.
Considerazioni finali
EDR rimane fondamentale. I sistemi SIEM svolgono un ruolo di supporto fondamentale.
Ma la certezza deriva dal sapere cosa sta realmente accadendo sui propri endpoint e dall’essere in grado di agire sulla base di tali informazioni con sicurezza.
Tanium fornisce un livello di controllo condiviso, basato su informazioni di intelligence in tempo reale ( endpoint ) che aiuta i team a colmare il divario tra il rilevamento e la risoluzione, offrendo ai team di sicurezza la certezza necessaria quando i soli avvisi non sono sufficienti.
Per saperne di più: https://www.tanium.com/solutions/continuous-endpoint-security

