Argomento
Questione emergente
Cacciare o essere cacciati: i cacciatori di HuntIQ affrontano la sfida php2shell
Scoprite come Tanium abbia implementato un inventario PHP a livello di flotta in ogni Tanium Cloud tenant circa otto ore dopo che PHP ha rilasciato la correzione php2shell .
Cacciare o essere cacciati: l’incidente che svela il segreto del HTTP2Shell
Scoprite come Tanium abbia trasformato un bug nascosto all’interno di un altro software in una soluzione applicabile all’intera flotta, in un’operazione di ricerca Tanium Atlas collaudata e in linee guida per il rilevamento verificate in laboratorio, il tutto entro un giorno dall’ampliamento della portata della vulnerabilità.
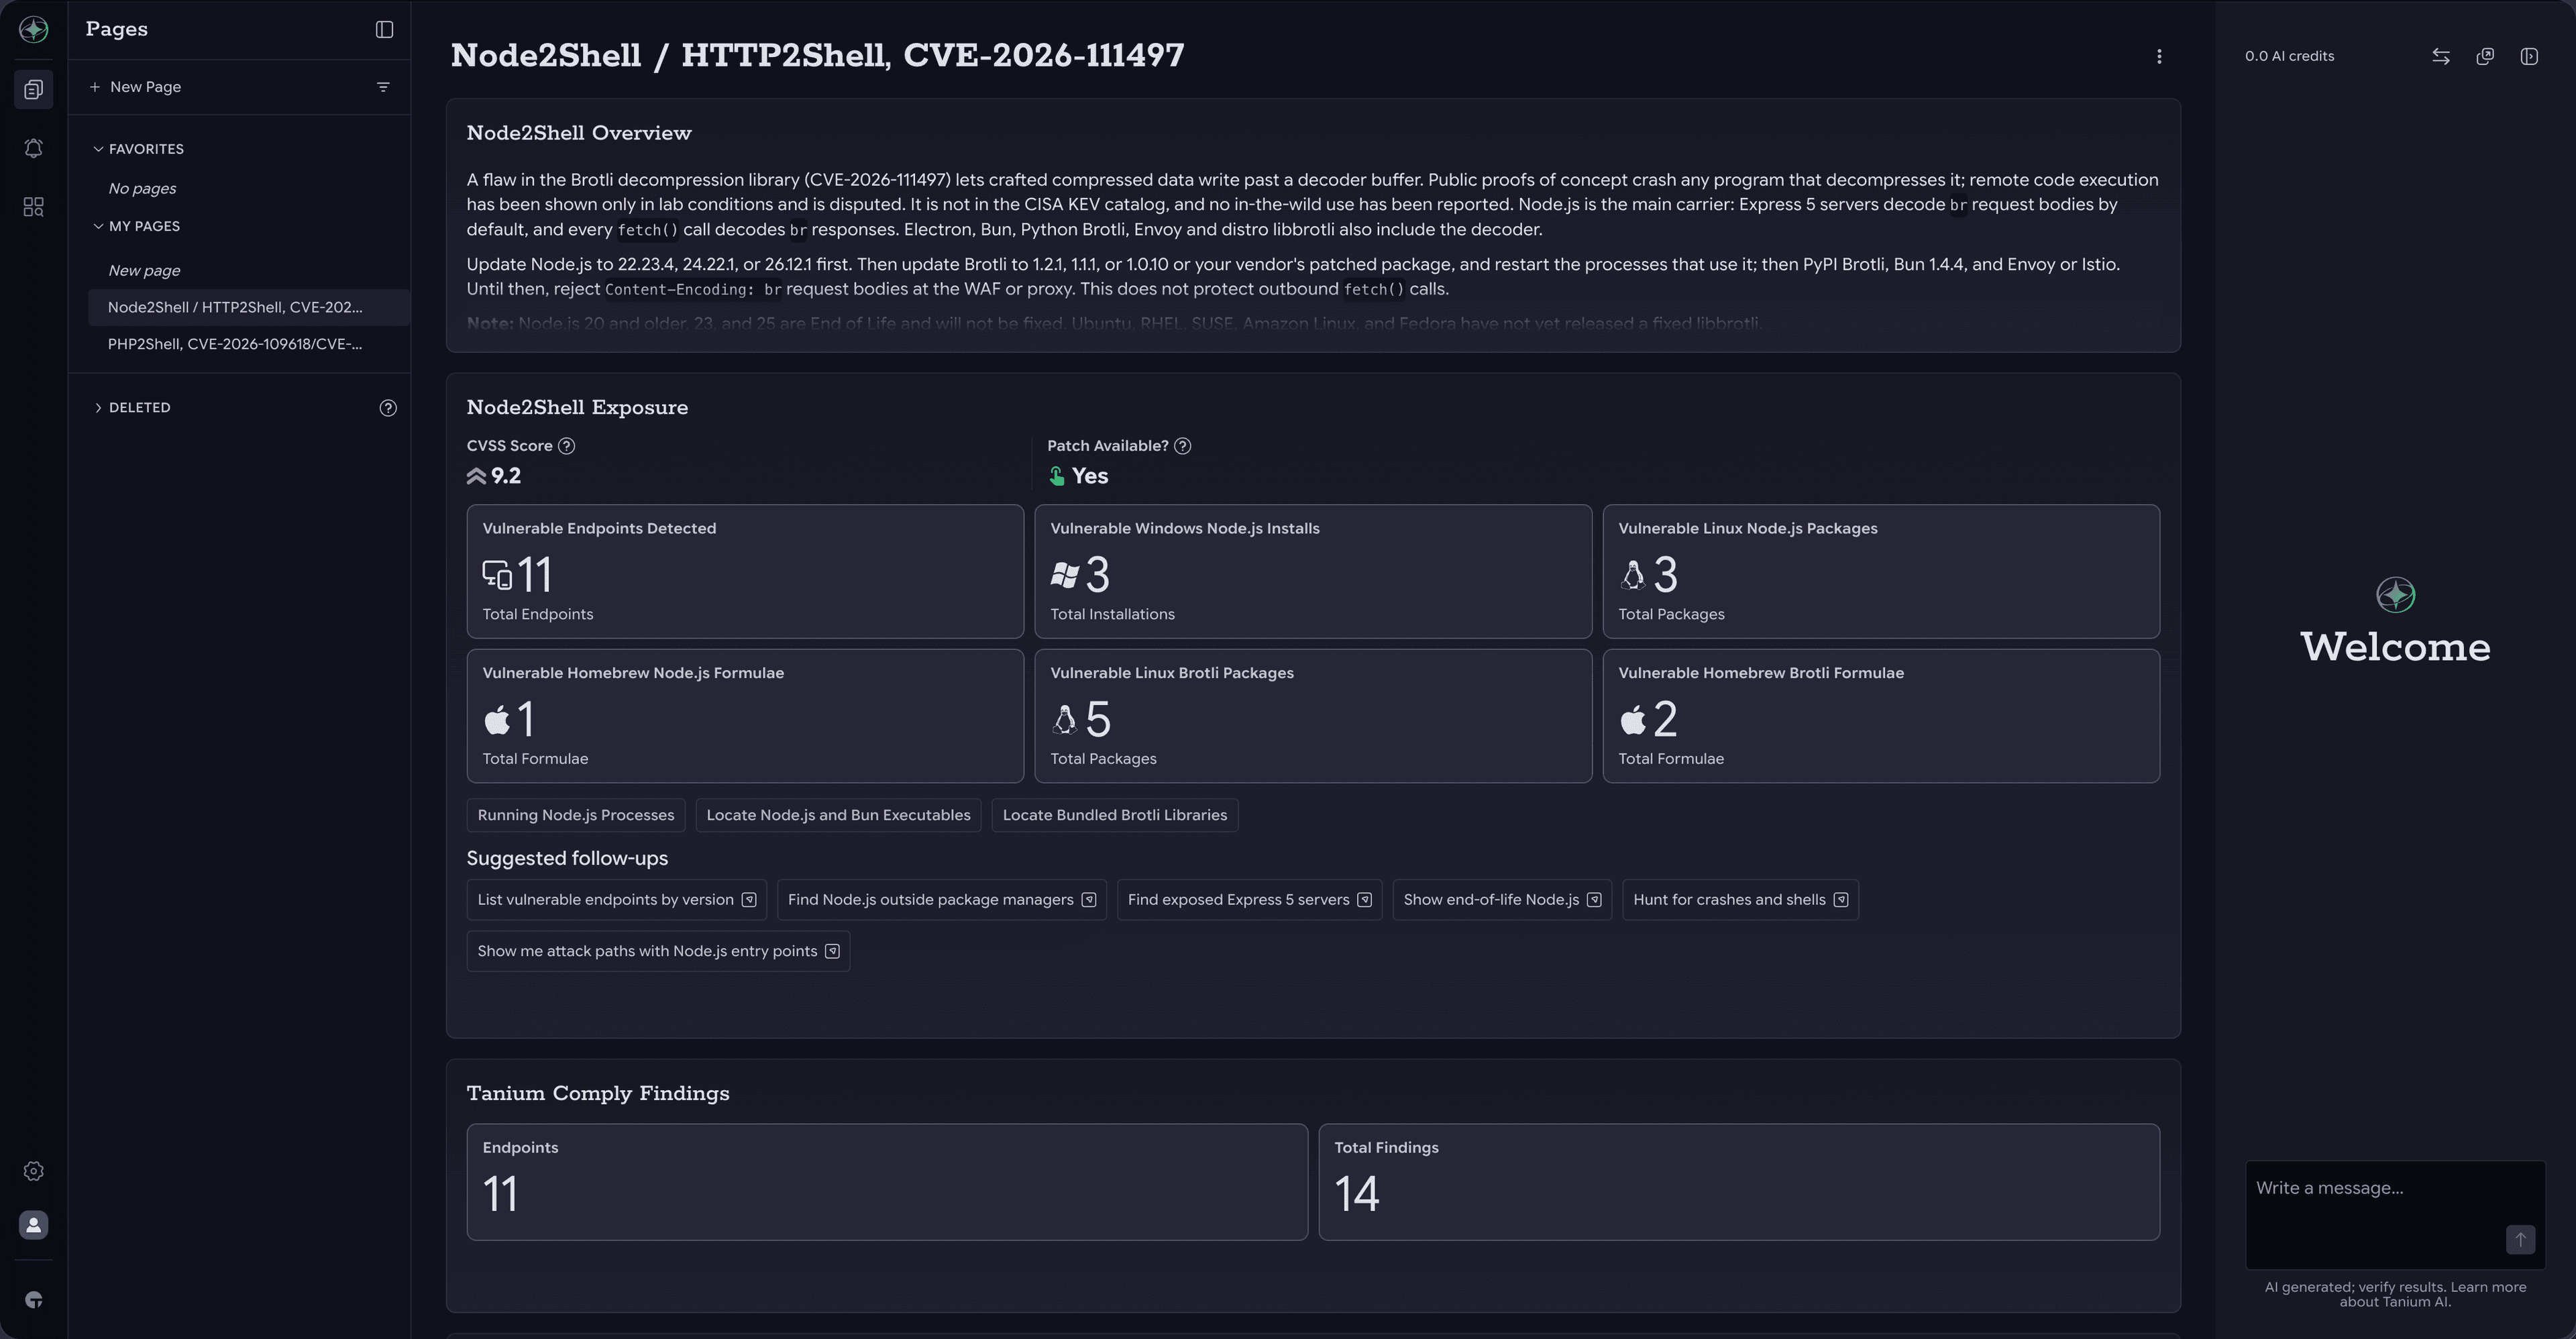
HTTP2Shell: Individuare e correggere le copie vulnerabili di Brotli con Tanium
Una vulnerabilità critica nel decodificatore Brotli Googledi (CVSS 9,2) può consentire a un aggressore remoto di causare il crash o di assumere il controllo delle applicazioni che decomprimono dati Brotli. Aggiornino subito Node.js, Python Brotli e Bun.
eMudhra CA Compromise: individuate e risolvete le vostre vulnerabilità con Tanium
È possibile calcolare le chiavi private di otto autorità di certificazione intermedie eMudhra a partire dai relativi certificati pubblici. I browser li bloccano una volta aggiornati; la maggior parte degli altri programmi richiede un aggiornamento dell’archivio di certificati attendibili.
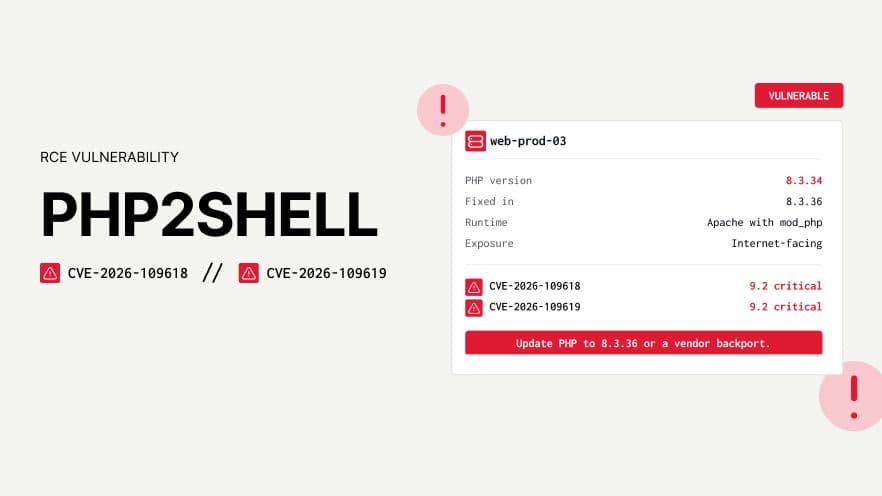
PHP2Shell: Risposta ai punti CVE-2026-109618 e CVE-2026-109619
Due vulnerabilità critiche nel codice sorgente di PHP (CVSS 9,2) consentono a un malintenzionato non autenticato di eseguire codice tramite una richiesta web appositamente manipolata. Patch ai numeri 8,5,12, 8,4,27, 8,3,36 o 8,2,35 adesso.
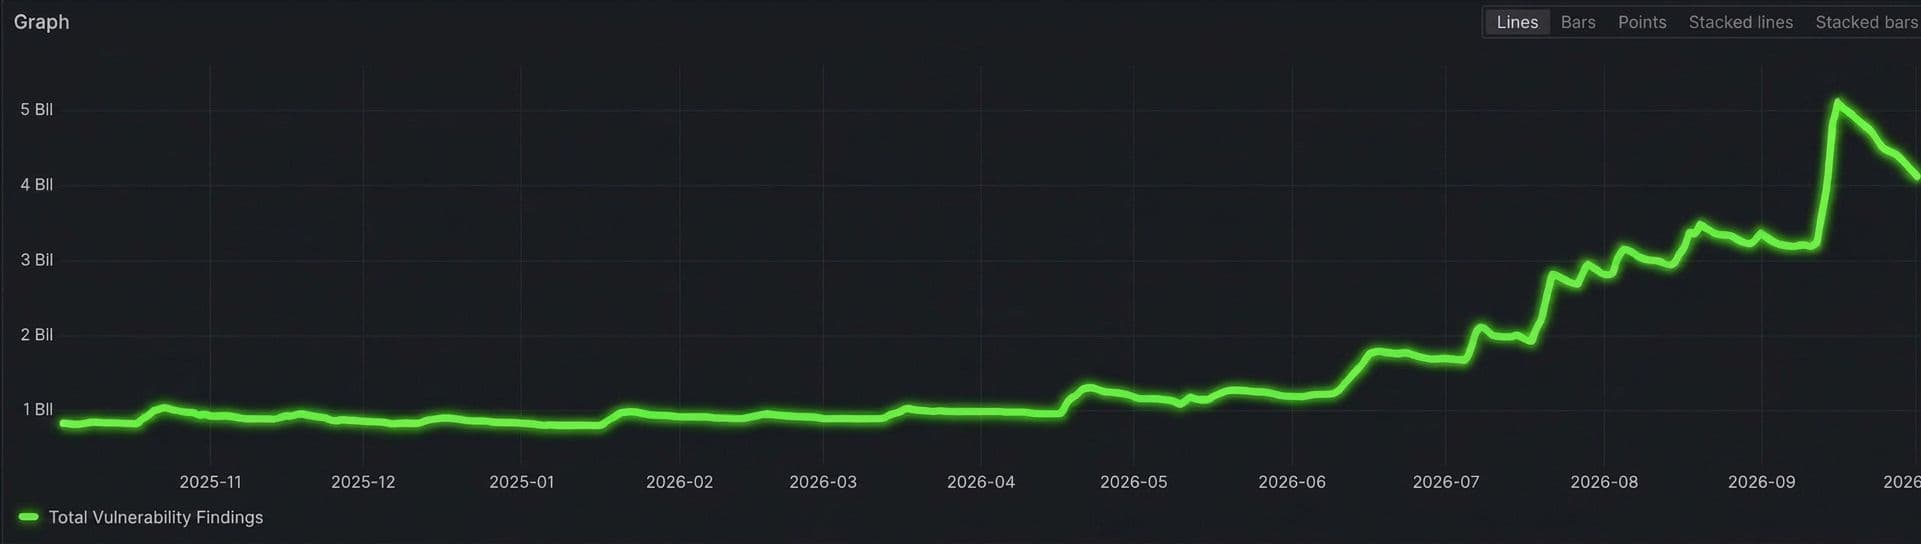
L'intelligenza artificiale sta accelerando l'individuazione delle vulnerabilità. Tanium Vi aiuta a stare al passo.
Il numero giornaliero di vulnerabilità individuate negli ambienti dei clienti di Tanium è balzato da circa 1 miliardo prima della metà delgiugno 2026 a ben 6 miliardi nel mese di settembre. Ecco quali sono i fattori alla base di questa impennata e come stare al passo con essa.

Cacciare o essere cacciati: FalconFlank Zero-Day
Entro 48 ore dalla diffusione dell’exploit FalconFlank, Tanium HuntIQ ha sviluppato sette rilevamenti comportamentali e un unico prompt di ricerca Atlas per individuare gli autori degli attacchi che sfruttano contro la stessa CrowdStrike Falcon la procedura di pulizia dei privilegi della società. Scoprite come l’Atlas dell’ Tanium , in circa un minuto, effettua una scansione completa dell’intera flotta dell’ Windows .

Cacciare o essere cacciati: ShieldBreak Zero-Day
Scoprite come Tanium HuntIQ ha trasformato una vulnerabilità zero-day di Windows Defender in una misura di mitigazione collaudata prima che le venisse assegnato un CVE .
Latest agentic AI developments and industry trends
A practitioner's guide to the capability shifts, framework changes, and regulatory developments reshaping how enterprise IT and cybersecurity teams govern, deploy, and defend against autonomous agents.
Vulnerabilità critica di tipo RCE (esecuzione di codice da parte dell’utente) in Netlogon sui controller di dominio (CVE-2026-41089)
Una vulnerabilità critica, che consente l'esecuzione di codice remoto senza autenticazione, presente in Netlogon ( Windows, CVE-2026-41089, CVSS 9,8) permette a un malintenzionato remoto di eseguire codice con privilegi SYSTEM su un controller di dominio. Patch tutti i controller di dominio nella stessa finestra di manutenzione con gli aggiornamenti di sicurezza maggio 2026 .

"Locked Shields" e il modello OSI: smettete di dare la colpa al firewall
Una panoramica essenziale su ciò che i blue team difendono effettivamente a ogni livello e sul motivo per cui sono proprio gli aspetti meno appariscenti (Livello 2, BGP) a determinare, ancora una volta, l’esito finale.
maggio 2026 GitHub breach: La gestione delle estensioni rappresenta ancora una sfida: cosa possiamo fare al riguardo?
Su 20 maggio 2026, GitHub è stato reso noto che il dispositivo di un dipendente è stato compromesso tramite un’estensione dannosa di VS Code, con gli autori dell’attacco che sostengono di aver sottratto circa 3.800 repository interni.

