Quando un modello di intelligenza artificiale individua, già al primo controllo, una vulnerabilità critica in un codice che è stato revisionato da esseri umani per 27 anni, le regole della sicurezza aziendale cambiano. Questo è esattamente ciò che ha dimostrato “ Mythos”, l’ultimo modello sviluppato da Anthropic.
Mythos è in grado di eseguire la scansione del codice contemporaneamente sia da una prospettiva interna che esterna, generando più sessioni di test con agenti in grado di operare in parallelo senza interruzioni e individuando vulnerabilità che anni di scansioni tradizionali e revisioni manuali non erano riuscite a rilevare. A differenza di un modello di intelligenza artificiale tradizionale che risponde a un singolo prompt, Mythos opera come un agente di intelligenza artificiale: definisce autonomamente i propri sotto-compiti, esegue prove in parallelo e continua a lavorare in modo autonomo fino a quando non trova ciò che sta cercando.
Per i team di sicurezza, le implicazioni sono immediate: il lasso di tempo che intercorre tra l’individuazione di una vulnerabilità e il suo sfruttamento effettivo si sta riducendo drasticamente, e stanno già emergendo strumenti che gli autori degli attacchi potrebbero utilizzare per individuare tali vulnerabilità.
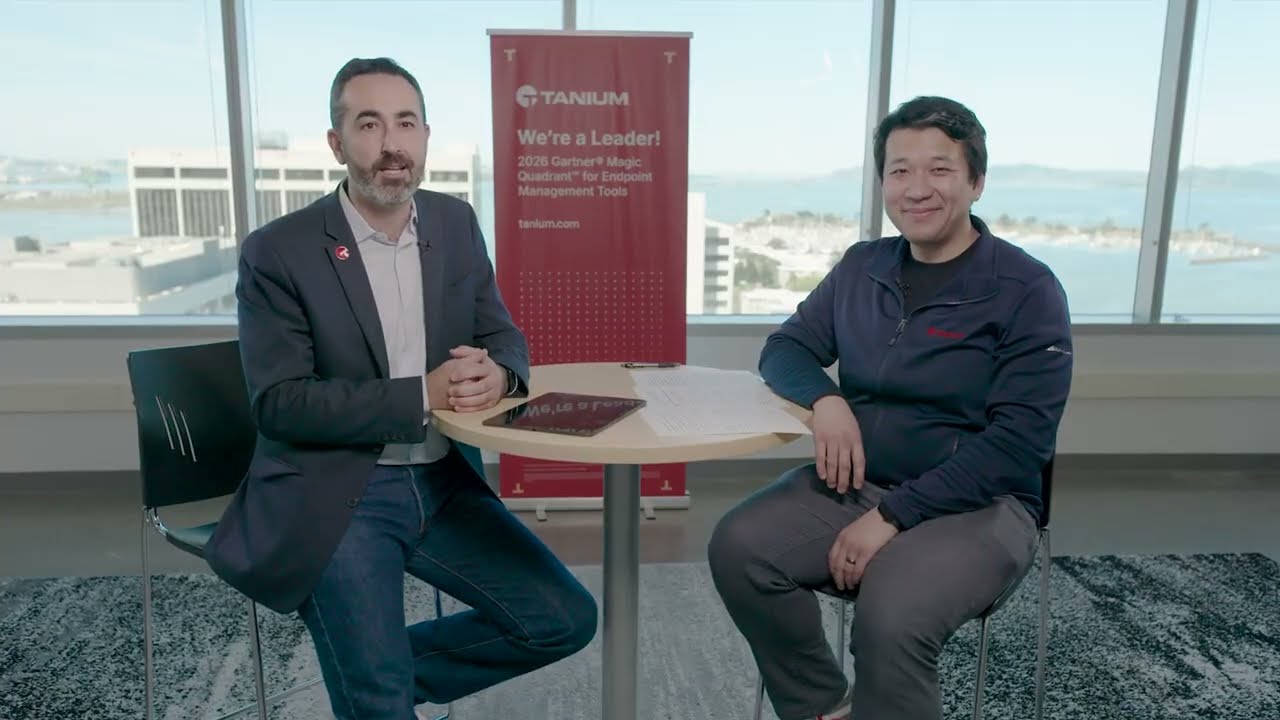
Mark illustra cos’è Mythos, quali vulnerabilità ha già individuato e perché il momento in cui vengono rese note è importante tanto quanto le vulnerabilità stesse. Egli illustra un approccio a più livelli alla sicurezza endpoint, che spazia dall’inventario continuo delle risorse e dall’analisi in tempo reale delle stesse fino alla correzione autonoma dei problemi IT, e descrive in che modo ciascun livello colmi una specifica lacuna che rende le organizzazioni vulnerabili in un mondo post-Mythos. Egli affronta inoltre la difficile questione se le finestre di applicazione delle patch tradizionali, e persino gli SLA di 72 ore, siano ancora accettabili, vista la rapidità con cui sta mutando il panorama delle minacce.
Se la Sua organizzazione opera ancora con cicli di applicazione delle patch manuali, utilizza un “ CMDB” obsoleto o non è certa di quali risorse rappresentino la Sua esposizione più critica, questa conversazione Le consentirà di comprendere in termini concreti l’urgenza di colmare tali lacune. Mark condivide inoltre dati di riferimento reali relativi all’implementazione provenienti dai clienti di Tanium , tra cui la rapidità con cui è possibile ottenere una copertura completa dell’ endpoint , il che rende il percorso da seguire più concreto di quanto la maggior parte delle discussioni sulla sicurezza consenta di percepire. Si prega di guardare il video completo qui sotto.
È curioso di sapere dove si concentra maggiormente la sua esposizione in un mondo post-Mythos? Contattate Tanium per valutare in che misura il vostro attuale livello di sicurezza sia in grado di far fronte alle minacce che si diffondono alla velocità delle macchine e per scoprire in che modo Tanium possa aiutarvi a colmare le lacune.
Punti chiave
- Mythos individua ciò che è sfuggito agli esseri umani: Mythos è l’ultimo modello sviluppato da Anthropic ed è in grado di individuare le vulnerabilità con estrema rapidità, tra cui una vulnerabilità critica nel codice sorgente di OpenBSD che è rimasta inosservata per 27 anni nonostante un’approfondita revisione da parte di esseri umani, e una vulnerabilità in FFmpeg che era stata sottoposta a scansione e testata oltre 5 milioni di volte senza essere individuata.
- Entrambe le parti possono utilizzarlo: come strumento per i difensori, Mythos individua i punti in cui le mura del castello sono state violate, ma lo stesso strumento sarà ora a disposizione degli aggressori, i quali potranno comprendere molto rapidamente da dove è possibile infiltrarsi in una società e raggiungere i suoi beni più preziosi.
«Mythos, come ho detto prima, è estremamente intelligente. È in grado di esaminare il problema sia dal punto di vista interno che da quello esterno. E poiché ha di fatto dato origine a moltissimi agenti sperimentali diversi in grado di svolgere il lavoro, è in grado di tenere sotto controllo tutto contemporaneamente in ogni momento, senza mai fermarsi.”Tanium Mark Liu, Direttore senior del reparto Solution Engineering
- Una finestra temporale responsabile ma limitata: Anthropic ha mantenuto il progetto Mythos sotto stretto controllo attraverso un’anteprima riservata denominata Project Glasswing, nell’ambito di quella che equivale a una comunicazione informativa pre-IPO, e la maggior parte delle vulnerabilità individuate è stata comunicata alle aziende interessate; tuttavia, la tempistica prevista per la divulgazione implica che tali vulnerabilità diventeranno di dominio pubblico entro 30, 60 o 90 giorni, indipendentemente dal fatto che i fornitori le abbiano risolte o meno.
“Siamo davvero fortunati che questo sia finito proprio ora nelle mani delle persone giuste, vero? Immaginate se ciò venisse scoperto da aggressori legati a Stati nazionali o da gruppi APT. Voglio dire, ne staremmo già subendo le conseguenze.”Tanium Mark Liu, Direttore senior del reparto Solution Engineering
- Gli attori statali stanno cercando affannosamente di recuperare il ritardo: Il fatto che Mythos sia stato scoperto da qualcuno qui negli Stati Uniti significa che lo sviluppo di sistemi come Mythos è destinato probabilmente ad accrescere la fiducia tra gli autori delle minacce e ad accelerare iniziative analoghe nel campo dell’intelligenza artificiale in altre parti del mondo.
- I processi di correzione basati sull’intervento umano sono già troppo lenti: i flussi di lavoro tradizionali, che comprendono la scansione, la generazione di report, la creazione di ticket e la revisione manuale, e che operano con finestre di applicazione delle patch di 72 ore o 30 giorni potrebbero rivelarsi troppo lenti per alcuni scenari successivi a Mythos. La correzione deve avvenire alla velocità della macchina.
- Asset La visibilità rimane un problema irrisolto: Molte organizzazioni non possono ancora fare affidamento sul proprio sistema di gestione della sicurezza delle informazioni ( CMDB). È obsoleto e non è in grado di garantire la visibilità in tempo reale delle risorse richiesta dall’attuale panorama delle minacce. Un primo livello di protezione efficace consiste nell’inventario e nell’individuazione continui delle risorse, compresa la visibilità sull’IT ombra (shadow IT), sull’ ’IA ombra (shadow AI) e sugli endpoint non gestiti.
- I tre livelli di preparazione all’ endpoint : Mark delinea un approccio a più livelli: Livello 1 (inventario e visibilità delle risorse), Livello 2 (intelligenza delle risorse, compresa la comprensione della criticità e dell’esposizione) e Livello 3 (IT autonomo, che riduce i tempi di risoluzione dei problemi grazie a scansioni continue, definizione autonoma delle priorità e implementazioni a anello con valutazione dell’affidabilità).
- Tanium si implementa su scala aziendale in modo rapido: Tanium ha supportato implementazioni su larga scala per i propri clienti, dimostrando che, in alcuni ambienti, è possibile ottenere un’ampia copertura senza che l’implementazione richieda diversi anni.
«. Ritengo sia ormai del tutto evidente che la questione non sia se Mythos modificherà il panorama delle minacce. La domanda che ci si dovrebbe porre è piuttosto se ciò sia già avvenuto.”Tanium Mark Liu, Direttore senior del reparto Solution Engineering
Risorse aggiuntive
- Automatizzate i flussi di lavoro IT fondamentali per l’attività aziendale grazie a playbook low-code e all’orchestrazione in tempo reale: Scoprite come Tanium Automate consenta ai team IT e di sicurezza di creare playbook in più fasi e basati su condizioni che automatizzano le attività ripetitive, applicano le modifiche all’intero ambiente endpoint utilizzando dati in tempo reale e garantiscono agli operatori il pieno controllo grazie a una visibilità completa sullo stato dei playbook e sulla cronologia delle esecuzioni.
- In che modo l’intelligenza artificiale sta trasformando il panorama della sicurezza informatica — e cosa devono sapere i team IT “”: una guida che analizza il ruolo dell’intelligenza artificiale nella sicurezza informatica, illustrandone le implicazioni sia offensive che difensive per i responsabili IT e della sicurezza che devono affrontare un contesto di minacce accelerato dall’intelligenza artificiale.
- Creazione e gestione di playbook IT automatizzati in Tanium Automate: documentazione tecnica che illustra come creare playbook in più fasi e basati su condizioni, configurare il monitoraggio in tempo reale dell’esecuzione dei playbook e gestire la cronologia delle esecuzioni e i controlli di governance in Tanium Automate.
- Implementazione del rilevamento continuo delle risorse e dell’integrazione con CMDB tramite Tanium Asset: Documentazione relativa alla configurazione di Tanium Asset per garantire una visibilità in tempo reale su endpoint , individuare i dispositivi non gestiti, compreso lo “shadow IT”, e fornire dati accurati e aggiornati sulle risorse alle piattaforme CMDB , quali ServiceNow.

