Vai al contenuto principale

Blog

Blog

Rimanete aggiornati sulle notizie del settore, gli approfondimenti, gli annunci e molto altro ancora su Tanium.

Articoli in primo piano

Centro abbonamenti Tanium

Ricevi i digest di Tanium direttamente nella tua casella di posta, incluse le ultime riflessioni di pensiero, notizie del settore e best practice per la sicurezza IT e le operazioni.

Iscriviti ora

Ultime notizie

Cacciare o essere cacciati: i cacciatori di HuntIQ affrontano la sfida php2shell

Scoprite come Tanium abbia implementato un inventario PHP a livello di flotta in ogni Tanium Cloud tenant circa otto ore dopo che PHP ha rilasciato la correzione php2shell .

Cacciare o essere cacciati: l’incidente che svela il segreto del HTTP2Shell

Scoprite come Tanium abbia trasformato un bug nascosto all’interno di un altro software in una soluzione applicabile all’intera flotta, in un’operazione di ricerca Tanium Atlas collaudata e in linee guida per il rilevamento verificate in laboratorio, il tutto entro un giorno dall’ampliamento della portata della vulnerabilità.

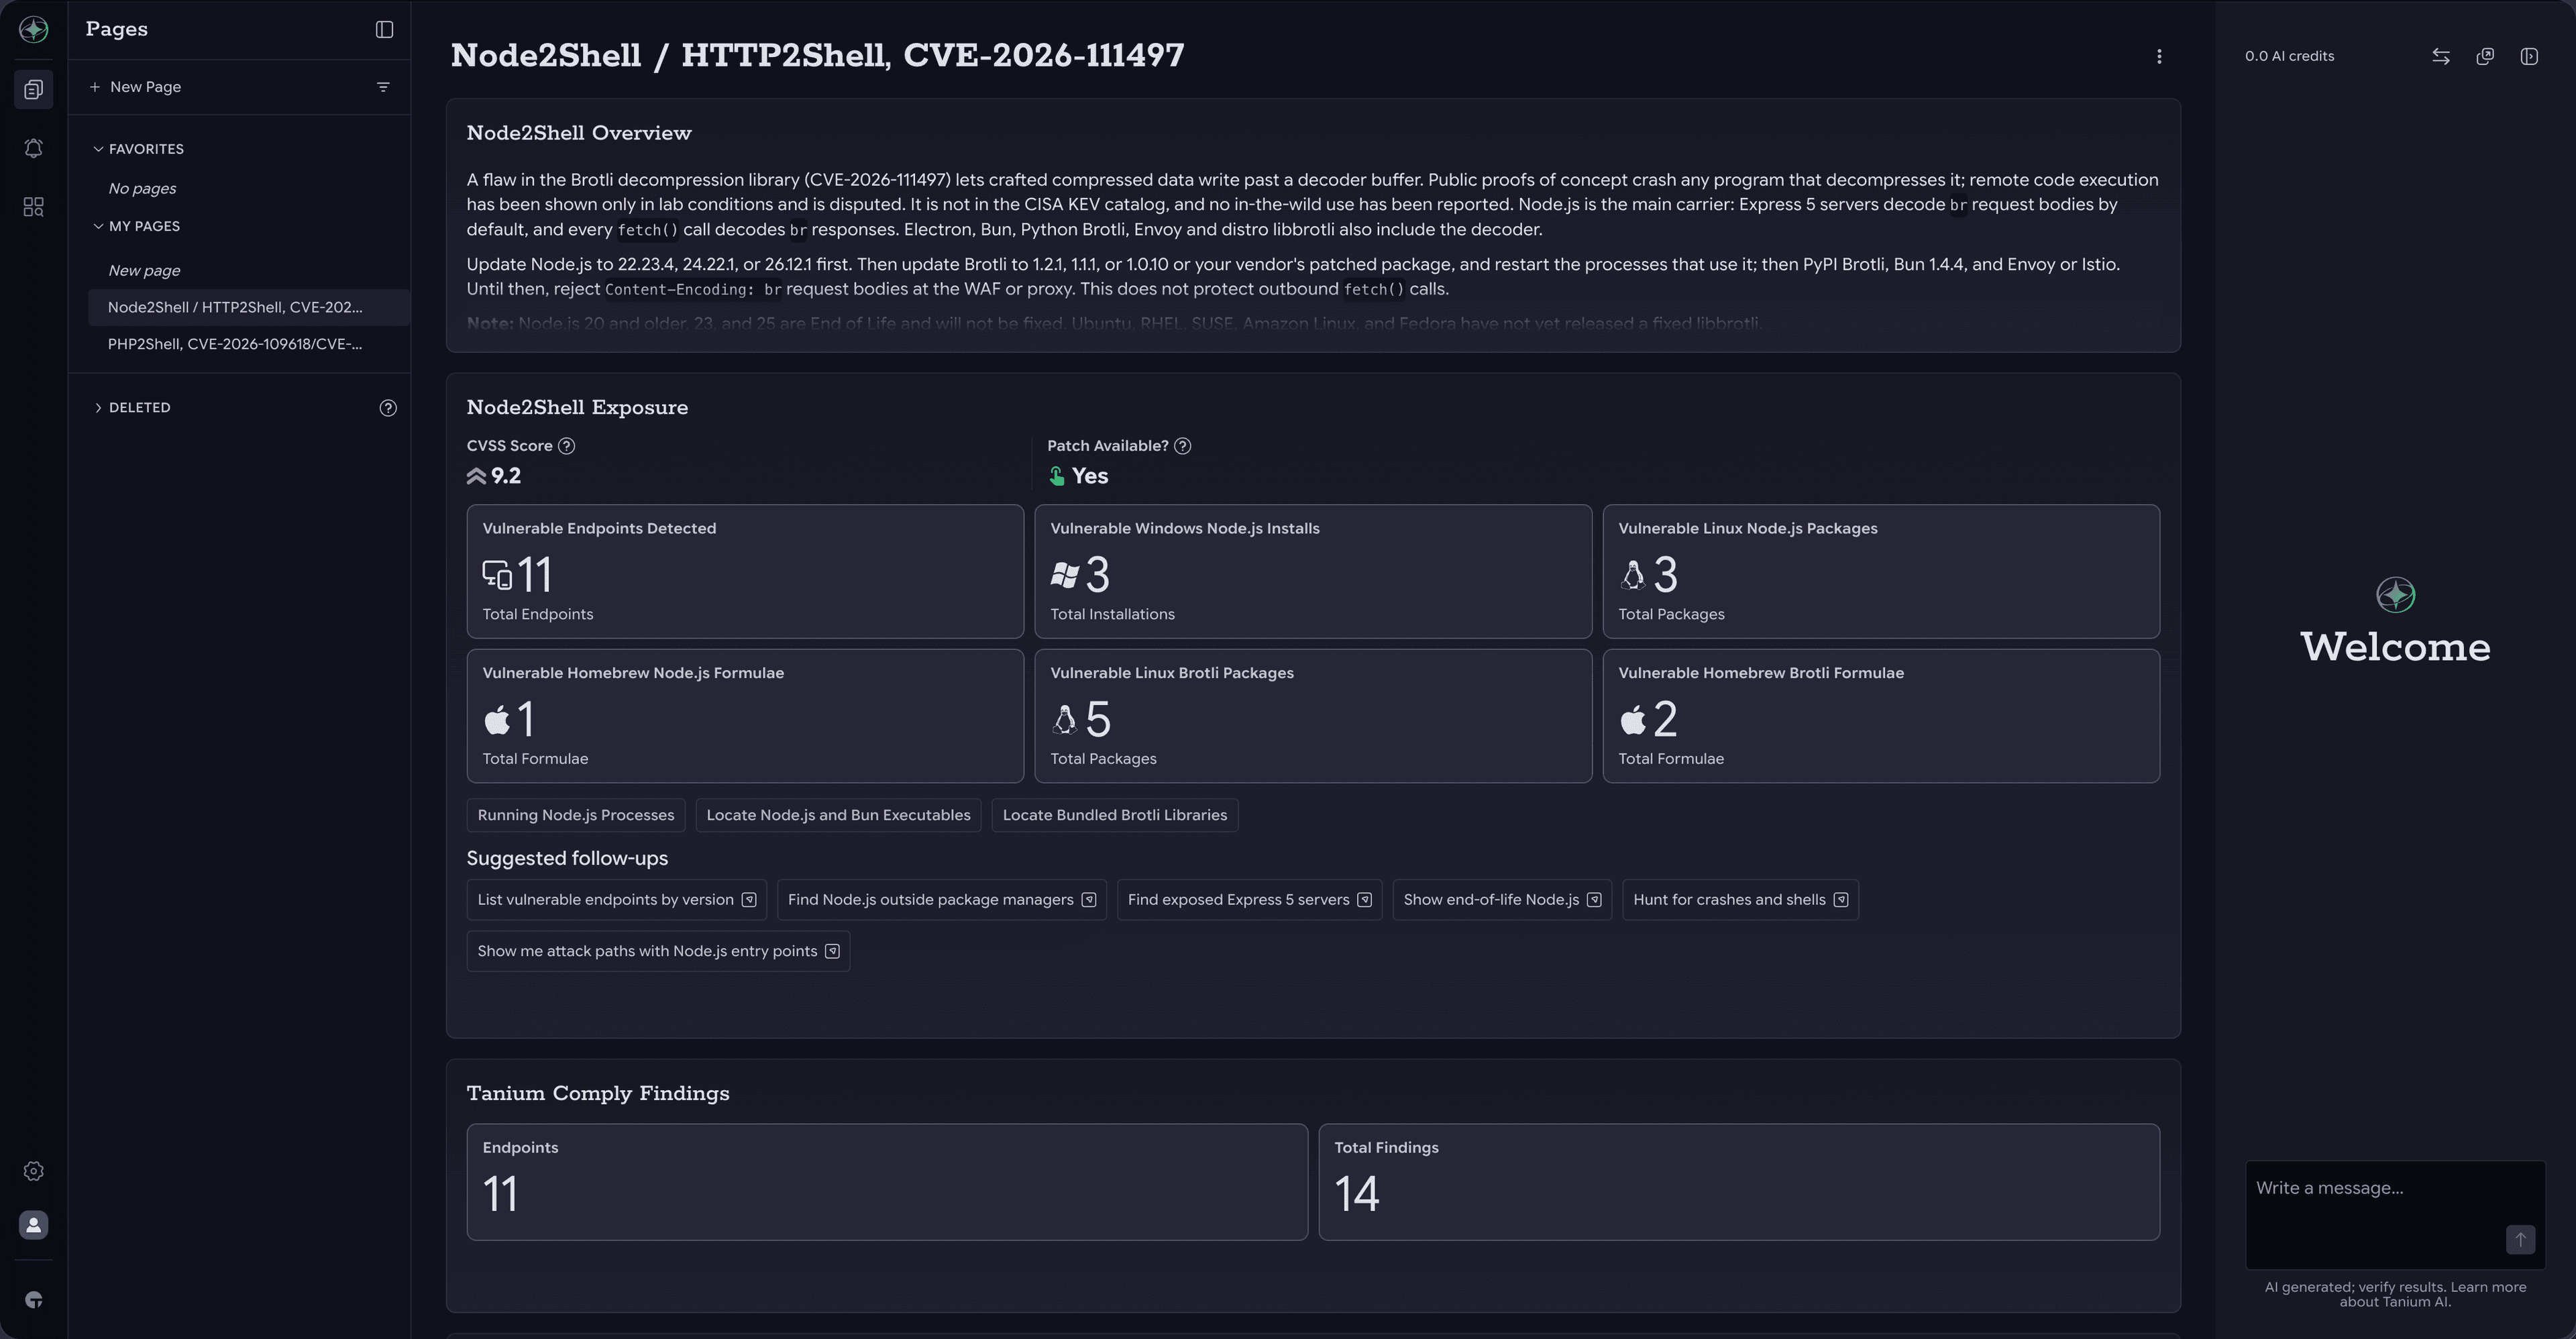
Tanium Pagina dell’Atlas relativa alle voci Node2Shell / HTTP2Shell (CVE-2026-111497) che riporta un punteggio CVSS pari a 9,2, la disponibilità delle patch e il numero di endpoint vulnerabili, di installazioni di Node.js e di pacchetti Brotli

Una vulnerabilità critica nel decodificatore Brotli Googledi (CVSS 9,2) può consentire a un aggressore remoto di causare il crash o di assumere il controllo delle applicazioni che decomprimono dati Brotli. Aggiornino subito Node.js, Python Brotli e Bun.

eMudhra CA Compromise: individuate e risolvete le vostre vulnerabilità con Tanium

È possibile calcolare le chiavi private di otto autorità di certificazione intermedie eMudhra a partire dai relativi certificati pubblici. I browser li bloccano una volta aggiornati; la maggior parte degli altri programmi richiede un aggiornamento dell’archivio di certificati attendibili.

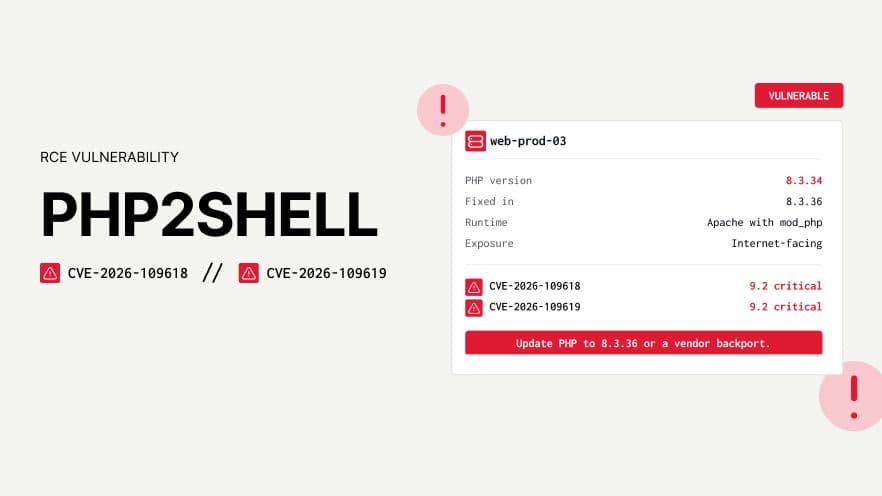
Vulnerabilità PHP2Shell RCE: CVE-2026-109618 e CVE-2026-109619

Due vulnerabilità critiche nel codice sorgente di PHP (CVSS 9,2) consentono a un malintenzionato non autenticato di eseguire codice tramite una richiesta web appositamente manipolata. Patch ai numeri 8,5,12, 8,4,27, 8,3,36 o 8,2,35 adesso.

Tanium e i loghi NVIDIA su sfondo rosso

Ciò significa che il supercomputer si sta trasformando in una workstation, mentre la workstation sta diventando qualcosa che il reparto IT non ha mai dovuto gestire prima d’ora.

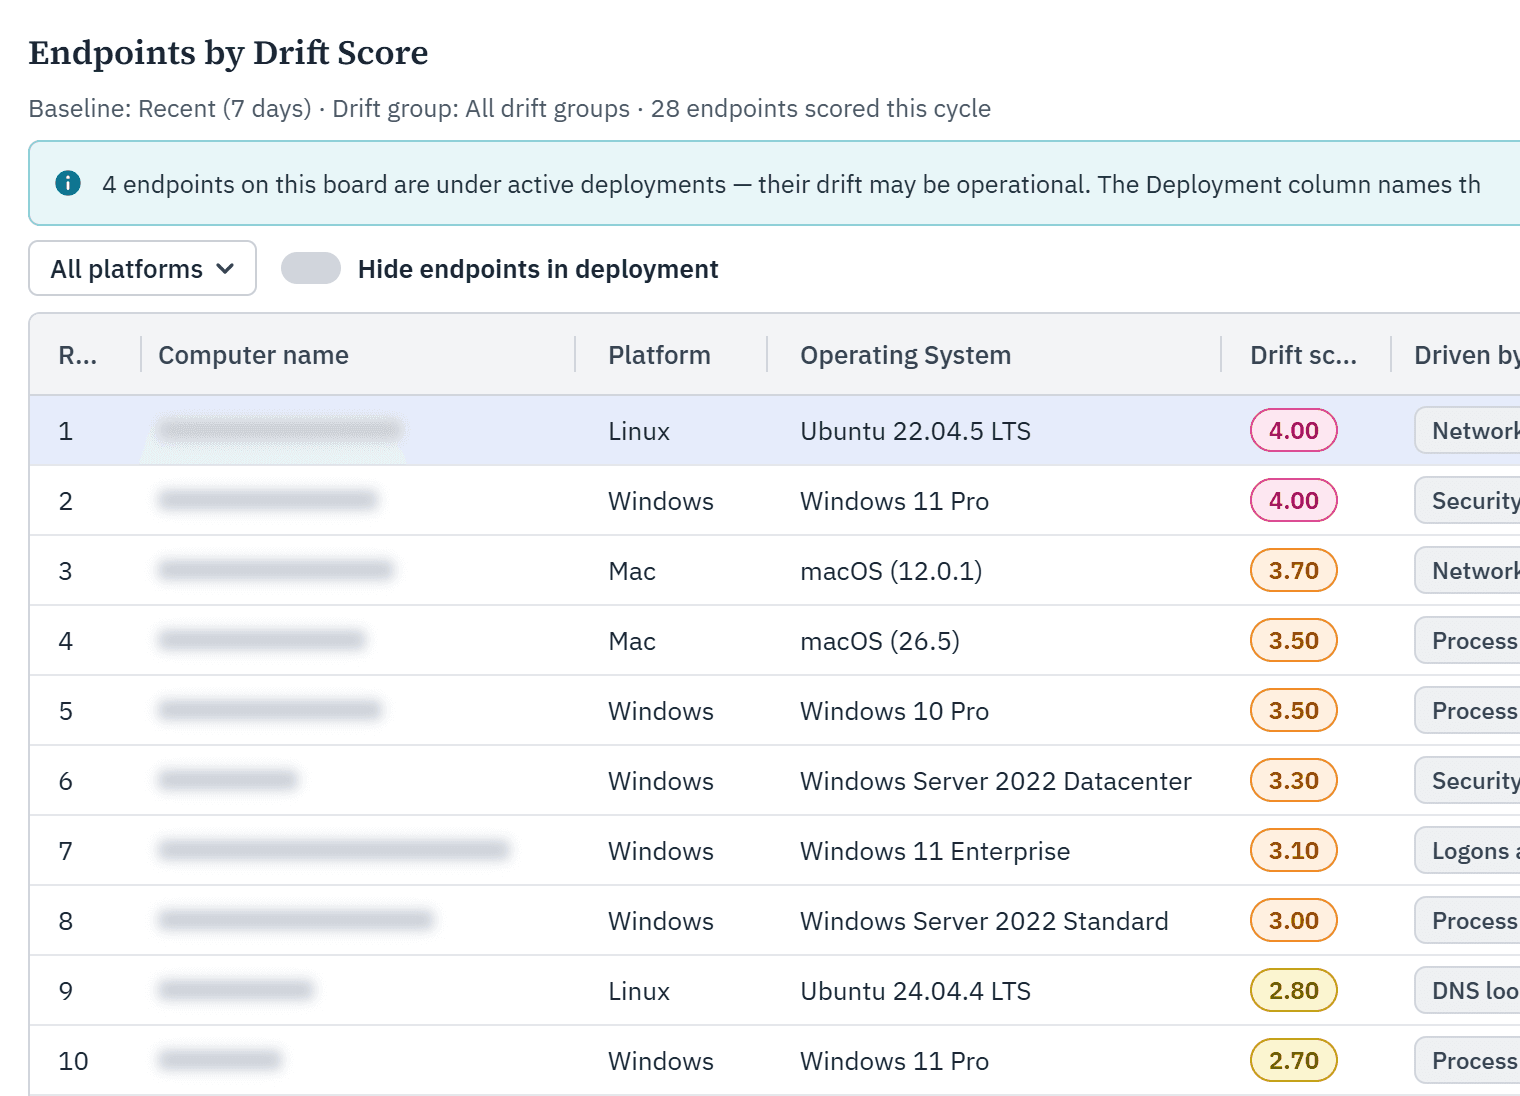
Classifica degli endpoint in base al punteggio di drift in Atlas Tanium : gli endpoint sono ordinati in base al punteggio di drift, con l’indicazione della piattaforma, del sistema operativo e del comportamento all’origine di ciascun punteggio

Gli aggressori che utilizzano credenziali rubate e i vostri stessi strumenti di amministrazione non attiveranno alcuna regola: Endpoint Drift rileva comunque quando un dispositivo smette di comportarsi come al solito.

Cacciare o essere cacciati: ogni servizio era unico, ed era proprio questo il problema

L'impilamento non funziona quando i GUID specifici per utente e i percorsi dei profili rendono ogni riga unica nel suo genere.

Tanium Dashboard di gestione dell’esposizione che mostra le misure correttive disponibili per l’ CVE , i percorsi di attacco aperti e i CVE suddivisi per gravità CVSS e maturità degli exploit

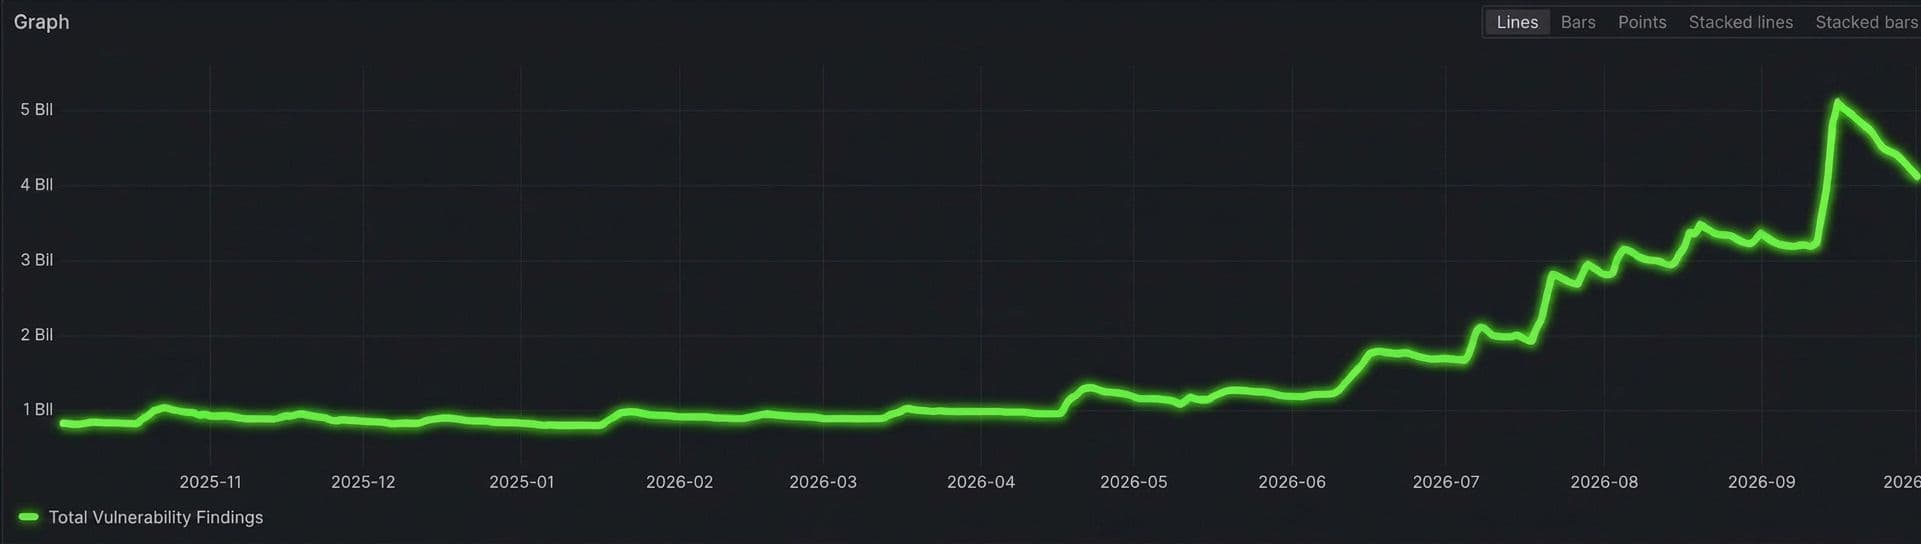
Il numero giornaliero di vulnerabilità individuate negli ambienti dei clienti di Tanium è balzato da circa 1 miliardo prima della metà delgiugno 2026 a ben 6 miliardi nel mese di settembre. Ecco quali sono i fattori alla base di questa impennata e come stare al passo con essa.

Tanium e i loghi di “ ServiceNow ”

Service Graph Connector per Tanium Atlas, ora disponibile al pubblico ServiceNow nell’ Store, utilizza la sincronizzazione delta per mantenere aggiornato il Suo CMDB .

Hunter Wins: HuntIQ Tradecraft è la vostra nuova raccolta di tecniche di ricerca

La serie “Cacciare o essere cacciati” racconta storie di caccia. HuntIQ Tradecraft, ora disponibile sul Centro risorse dell’ Tanium , vi fornisce le guide operative per gestirle autonomamente.

Cercare innanzitutto le nostre vulnerabilità: l’impegno di Tanium in materia di sicurezza dell’intelligenza artificiale all’avanguardia

Tanium sta utilizzando modelli di intelligenza artificiale all’avanguardia per individuare le vulnerabilità nel proprio software prima che altri possano farlo. Ecco cosa stiamo scoprendo e perché i clienti dovrebbero aspettarsi un maggior numero di avvisi di sicurezza e patch.