This is the second installment in our three-part EDR Matters blog series. In this series, Chris Hallenbeck, Director of Tanium’s Endpoint Detection and Response team, shares his personal views on how organizations can position themselves to be proactive, rather than purely reactive, when it comes to scoping, hunting and analyzing incidents.
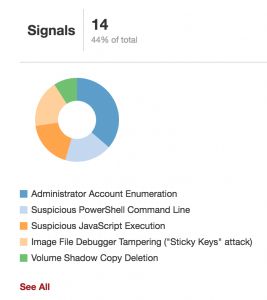
Tanium Threat Response pannello di controllo degli avvisi
Le capacità di indagine e di analisi forense sono fondamentali per una strategia di sicurezza efficace endpoint – e altrettanto importanti quanto il rilevamento, la correzione e la prevenzione. Infatti, consigliamo ai nostri clienti di non attendere che si verifichi un incidente prima di effettuare una ricerca. Chiamiamo questo approccio “ricerca proattiva delle minacce” e si basa sul presupposto che sia in corso un’intrusione che non è stata ancora rilevata.
Notiamo che la maggior parte delle organizzazioni adotta un approccio reattivo, anziché proattivo, alla ricerca delle minacce. Ciò significa che tendono ad avvalersi degli strumenti investigativi da una prospettiva incentrata sugli avvisi. Nel contesto dell’ EDR e e dell’ EPP , ciò significa in genere generare un avviso in seguito al rilevamento effettuato da fonti di intelligence strutturate, quali OpenIOC, Yara o STIX, oppure in seguito all’individuazione di espressioni comportamentali quali i segnali Tanium .
In questi casi, le vostre iniziative relative a “ EDR ” e “ EPP ” trarranno vantaggio dal partire da:
- Ora dell'allerta o del rilevamento;
- L'espressione del segnale o l'informazione che ha determinato l'allarme;
- Dati corrispondenti presenti nell’ endpoint e relativi all’allerta; e
- Sistemi interessati.
Non tutte le indagini, tuttavia, prendono le mosse da segnalazioni. Ad esempio, potreste sapere quando un dipendente disonesto ha compiuto determinate azioni e avere la necessità di effettuare una ricerca relativa a un determinato periodo di tempo. In altri casi, potrebbe essere necessario cercare elementi specifici – ad esempio, quando un file dannoso riesce a eludere i vostri dispositivi di scansione della posta elettronica, oppure quando un foglio di calcolo contenente le valutazioni dei dipendenti inizia a circolare in ufficio. Oppure, potrebbe essere opportuno cercare in modo proattivo anomalie che si estendono a quelle che vengono definite attività della “zona grigia”, ritenute troppo soggette a rumore per giustificare l’emissione di avvisi.
Indipendentemente dal punto di partenza nel flusso di lavoro investigativo, è necessario disporre di uno strumento che consenta di approfondire i risultati e i sistemi di interesse ed esplorare la cronologia degli eventi, in modo da poter elaborare un quadro mentale di quanto è accaduto. In qualità di investigatore, deve fare i conti con la mole enorme di dati generati continuamente dai sistemi durante il normale funzionamento; pertanto, l’arricchimento dei dati – come la reputazione dei file – può aiutare a distinguere tra elementi sicuri e pericolosi e ad affinare ulteriormente la sua comprensione dell’incidente.
Gli analisti dispongono di molti modi diversi per affrontare e comprendere gli eventi. Alcuni preferiscono immagini, grafici a collegamenti e schemi di processo, mentre altri potrebbero preferire una visualizzazione testuale o tabellare. La piattaforma di “ EDR ” che sceglierete dovrebbe consentire a voi e ai vostri analisti di combinare diversi stili di presentazione dei dati.
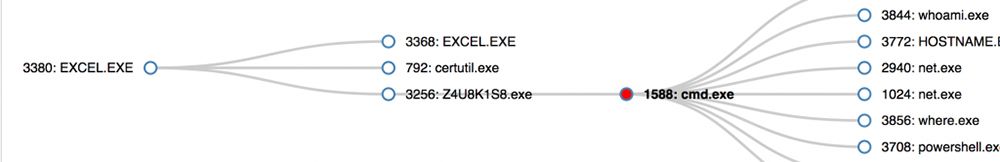
(Visualizzazione dell’albero dei processi di Tanium Threat Response .)
Una volta individuati i primi sistemi di interesse, è il momento di colmare le lacune nelle conoscenze attuali e, eventualmente, di conservare le prove per un’eventuale revisione o intervento futuro. La vostra soluzione " EDR " dovrebbe consentirvi di:
- Recuperare in remoto i file dal disco.
- Acquisire da remoto i dati presenti nella memoria, insieme a copie di altre prove grezze utili (rami del Registro di sistema, dati del browser, cronologia della shell di Linux/MacOS , ecc.).
- Interact e interrogare host esterni alla rete, quali i telelavoratori.
- Salvi o aggiunga agli preferiti gli eventi per poterli consultare in seguito.
- Acquisisca un’istantanea dei dati di telemetria forense a fini di conservazione.
- Passate con facilità da analisi approfondite su un singolo host a ricerche a livello aziendale.
- Cercate in modo iterativo altri sistemi compromessi utilizzando gli IOC che generate man mano che l’indagine procede.
Oggigiorno gli hacker raramente si limitano a infettare il sistema con il malware iniziale. Una volta ottenuto un punto d’appoggio, cercano di espandere la propria presenza nella vostra rete, rubare credenziali e utilizzare strumenti nativi per mimetizzarsi tra gli utenti legittimi. Quasi ogni indagine relativa a un incidente che coinvolge più sistemi o alla risposta agli incidenti si trasforma in un’operazione di ricerca. La Sua squadra di indagine e risposta si trasformerà in una squadra di ricerca al fine di chiudere l’incidente e garantire che ne sia stata analizzata l’intera portata. Inevitabilmente, la vostra indagine giungerà a un punto in cui vorrete bloccare l’attività dannosa. La vostra piattaforma “ EDR ” consentirà a voi o ai vostri analisti di orientarsi verso la creazione di politiche di protezione o di applicazione delle norme?
Indagini e analisi forensi: in che modo “ Tanium ” può essere d’aiuto
Tanium garantisce la registrazione continua dei dati telemetrici forensi per aiutarvi ad analizzare e definire l'ambito degli incidenti. Tuttavia, le indagini devono andare oltre i dati registrati da un “registratore di volo” endpoint . La nostra offerta Threat Response combina l’accesso ai dati storici con la possibilità di interrogare lo stato attuale del sistema e i file inattivi, il tutto su larga scala e con una velocità inimmaginabile. Ciò comprende l’accesso in tempo reale a fonti di prove esaustive, quali gli indici di tutti i file presenti sul disco, gli artefatti nativi del sistema operativo e l’intero contenuto della memoria volatile. Infine, offre l’opportunità di ripetere le ricerche, sperimentare nuove idee e confrontare i dati in tempo reale senza necessità di elaborazione successiva. Ad esempio, quando è possibile raccogliere dati relativi ai meccanismi di persistenza da tutti i sistemi presenti nel proprio ambiente e presentarli in forma aggregata, i propri analisti possono individuare valori anomali che potrebbero indicare attività dannose.
(Funzionalità "Enterprise Hunting" di Tanium Threat Response .)
Tanium Consente di partire da una tela bianca, ma la maggior parte delle organizzazioni preferisce disporre di un insieme coerente di flussi di lavoro investigativi di base da cui gli analisti debbano iniziare il proprio lavoro. A tal fine, la sezione “Enterprise Hunting” del sito Tanium Threat Response offre una serie di query consigliate. Un selettore interattivo Le consente di restringere l'ambito della Sua attività investigativa in base al sistema operativo, alla fonte delle prove e alla fase del ciclo di vita dell'attacco. Nell’ambito di Enterprise Hunting, Tanium mette a disposizione funzionalità integrate di uso comune che consentono agli analisti di avviare la ricerca con un solo clic.
La risposta all’incidente è stata completata: quali sono i prossimi passi?
Sebbene i passaggi che abbiamo illustrato sopra siano fondamentali per aiutarLa a risolvere definitivamente un incidente, il Suo lavoro, in realtà, è solo all’inizio. Certamente, Lei e il Suo team potete essere orgogliosi di aver reagito con successo all’allerta iniziale, di aver valutato la portata dell’evento su larga scala e di aver raccolto un’ampia gamma di dati a disposizione dei Suoi dirigenti responsabili delle decisioni. Avete generato degli IOC per individuare costantemente altri host compromessi e avete condotto un’attività di ricerca per convalidare la definizione iniziale dell’ambito dell’incidente. Si tratta di elementi fondamentali della vostra risposta, ed è gratificante poter spuntare tutte quelle voci. Successivamente, è necessario individuare la causa principale dell'incidente. E anche in questo caso la velocità è importante.
Quanto più breve è l'intervallo di tempo che intercorre tra l'intrusione, il rilevamento e il completamento dell'indagine, tanto maggiore è la probabilità di individuare la causa principale. Ad esempio, l’incidente potrebbe essere stato favorito da una configurazione inadeguata del sistema o dalla mancanza di patch. In questo caso, è importante rispondere alle seguenti domande:
- I Suoi team di sicurezza dispongono di una visione d’insieme sullo stato di avanzamento dell’applicazione delle patch o delle modifiche alla configurazione?
- Chi provvederà alla pulizia dei sistemi infetti e in che modo verrà monitorata tale operazione?
- In caso di emergenza, come ad esempio WannaCry, il vostro reparto di sicurezza è in grado di fornire supporto ai team operativi IT per applicare una patch una tantum o disattivare un servizio vulnerabile?
Come già detto, la maggior parte delle indagini può trasformarsi in un’operazione di ricerca, ma la vostra organizzazione non dovrebbe attendere che si verifichi un incidente prima di avviare tale operazione. Si sta diffondendo sempre più la consapevolezza che le intrusioni siano inevitabili, ma che la permanenza prolungata dell’aggressore nella vostra rete non debba necessariamente essere un dato di fatto. La ricerca proattiva parte dal presupposto che sia in corso un’intrusione che non è stata ancora rilevata.
La vostra piattaforma di EDR vi consentirà di adottare un approccio puramente reattivo, oppure sarete in grado di individuare in modo proattivo e efficiente comportamenti anomali a livello aziendale e di condurre indagini quando necessario?
Nella prima parte della nostra serie di articoli del blog “ EDR Matters”, analizziamo la fase di indagine del processo e illustriamo come la piattaforma Tanium possa essere utilizzata per ottenere maggiore controllo e flessibilità.
Le interessa vedere “ Tanium ” in azione? Fissate un appuntamento con per una dimostrazione individuale oppure partecipate al nostro webinar settimanale. Si rivolga ai nostri esperti di “ Tanium” in occasione dei nostri prossimi eventi “ ”.
Informazioni sull’autore: Chris Hallenbeck è direttore del team Endpoint Detection and Response (EDR) di Tanium. È entrato a far parte dell’ Tanium dopo quasi sette anni di servizio presso l’U.S. Computer Emergency Readiness Team (US-CERT). Presso l’US-CERT, è stato responsabile della progettazione e della realizzazione delle capacità di risposta agli incidenti dell’organizzazione, riorientandone al contempo l’attenzione verso le linee guida strategiche in materia di mitigazione. Nel corso di innumerevoli interventi di IR a favore di vittime di attacchi alle infrastrutture critiche, sia nel settore pubblico che in quello privato, ha riscontrato un elemento ricorrente: la scarsa attenzione riservata alle operazioni IT e ai principi fondamentali della sicurezza informatica. Prima di entrare a far parte dell’US-CERT, Chris ha lavorato per RSA Security ed EMC in qualità di ingegnere della sicurezza e presso AOL/Time Warner nel loro team globale di risposta agli incidenti. Ha iniziato la sua carriera come amministratore di sistema Unix presso l’Università di Binghamton. Quando non è impegnato a dare la caccia agli elettroni, Chris preferisce di gran lunga trovarsi in una località tropicale a 50-100 piedi di profondità sott’acqua.

