Questo è il primo articolo della nostra serie in tre parti sul blog “ EDR Matters”. In questa serie, Tyler Oliver, direttore del reparto Endpoint Detection and Response di Tanium per l’area EMEA, e Ben Crocker, direttore senior della gestione tecnica dei clienti per l’area EMEA, condividono le loro opinioni personali su come le organizzazioni possano ridurre i tempi e le risorse necessarie nelle aree del rilevamento, dell’analisi e della risoluzione degli incidenti di sicurezza, indipendentemente dalla loro portata. Nella prima parte, analizzeremo la fase di rilevamento del processo e vedremo come la piattaforma Tanium possa essere utilizzata per ottenere un maggiore controllo e una maggiore flessibilità nelle attività di rilevamento, analisi e risoluzione dei problemi.
(Immagine: Geralt / Pixabay)
Il tempo necessario per individuare ( Detect), analizzare e, infine, porre rimedio o risolvere un incidente di sicurezza è considerato dalla maggior parte delle organizzazioni come un indicatore chiave per misurare il successo. Nel corso degli anni, abbiamo constatato che alcune organizzazioni non sono riuscite a ridurre i tempi necessari per chiudere il ciclo in una o più di queste aree.
In questa serie di articoli del blog, condividiamo le nostre opinioni personali su come le organizzazioni possano ridurre i tempi e le risorse necessarie nelle fasi di individuazione, analisi e risoluzione degli incidenti di sicurezza, indipendentemente dalla loro portata. Esaminiamo inoltre brevemente in che modo la piattaforma Tanium possa essere utilizzata per ottenere un maggiore controllo e una maggiore flessibilità nel processo di rilevamento, analisi e risoluzione dei problemi. È opportuno sottolineare che, sebbene la nostra serie di articoli sul blog sia incentrata sulle indagini relative all’ endpoint , raccomandiamo sempre una strategia di difesa ben strutturata che includa anche altri strumenti e tecniche al di fuori dell’ endpoint. Ciò comprende la fase di rilevamento del processo.
Come abbiamo constatato più volte, le organizzazioni vittime di violazioni tendono a registrare un notevole lasso di tempo tra il verificarsi di un incidente e la segnalazione di un rilevamento, sia esso interno o esterno. In qualsiasi incidente, questo “tempo di permanenza” può rapidamente diventare la differenza tra un piccolo problema di sicurezza e una compromissione a livello aziendale. Tale ritardo potrebbe successivamente richiedere ingenti risorse umane e tecnologiche per essere risolto. Esistono diverse misure che Lei e la Sua organizzazione potete adottare per contribuire a ridurre questo “tempo di permanenza” e creare un programma di rilevamento approfondito.
Misurazione dell'efficacia della capacità di rilevamento
Per sviluppare una capacità di rilevamento solida ed efficace è necessario concentrarsi sia sui set di dati disponibili a fini comparativi, sia sulle informazioni relative alle minacce che potreste dover affrontare. L'obiettivo? Per ridurre il tempo necessario all' Detect e delle minacce all'interno della vostra organizzazione. Questo è certamente più facile a dirsi che a farsi. Per essere davvero efficaci, occorrono diversi dati, che possono risultare difficili da raccogliere, nonché la capacità di confrontare tali serie di dati con informazioni di intelligence, anch’esse difficili da ottenere.
Per quanto riguarda il rilevamento delle minacce di tipo “ endpoint ”, il set di dati da utilizzare ai fini del confronto è costituito dalle informazioni che è possibile estrarre o ricavare dai sistemi operativi, dai file system e dai componenti hardware. È possibile ottenere visibilità su questi artefatti implementando una soluzione di rilevamento e risposta agli endpoint (Endpoint Detection and Response, EDR ) di , , che consente di analizzare o interrogare rapidamente i dati disponibili. Una volta che si è in grado di estrarre rapidamente i dati, resta da applicare tempestivamente le informazioni ottenute.
In un modello tradizionale, l’analisi dei dati avviene raccogliendo i dati stessi in un punto centrale di analisi. Ciò può risultare laborioso e richiedere molto tempo, con la conseguenza, in ultima analisi, di un “tempo di permanenza” più lungo. L'approccio più rapido consiste nell'applicare le informazioni direttamente all' endpointe. L’ endpoint e può quindi essere monitorato costantemente e fornire esclusivamente i dati relativi ai rilevamenti. Una conseguenza di ciò è la riduzione della necessità di grandi infrastrutture per la raccolta dei dati a lungo termine o di una maggiore larghezza di banda di rete per lo streaming dei dati.
Utilizzo delle informazioni sulle minacce in diverse forme
Il rilevamento non dovrebbe basarsi esclusivamente su informazioni statiche per generare segnalazioni che vengono poi oggetto di ulteriori indagini. Ciò può indurre gli analisti a sottovalutare gli avvisi e a non sfruttare appieno le informazioni fornite. Una strategia di rilevamento adeguata dovrebbe mirare a trarre il massimo valore possibile dalle informazioni sulle minacce che riceve.
Lo sviluppo di indicatori statici, oppure l’acquisizione di tali indicatori da un feed, rappresenta solitamente il modo più semplice per utilizzare le informazioni di intelligence. Nella maggior parte dei casi, ciò richiede una modifica minima delle informazioni, a condizione che gli strumenti utilizzati consentano di integrare rapidamente i dati nei processi attualmente in uso. La maggior parte degli indicatori di compromissione (IOC) rientra nella categoria degli indicatori statici. Sebbene i valori degli indicatori possano variare nel tempo, la maggior parte di essi è concepita per Detect minacce statiche, quali un determinato host o un indicatore basato sulla rete. La trasformazione dei vostri indicatori statici in indicatori dinamici più affidabili richiede infatti alcune procedure e competenze specifiche. Se possibile, esamini gli IOC che sta attualmente utilizzando e cerchi di tradurli in Indicatori di attacco (IOA).
L’approccio di Tanium alla rilevazione
di velocità. La piattaforma " Tanium " è incentrata sulla capacità di contattare e interrogare gli endpoint in tutta la vostra azienda in pochi secondi. L’integrazione di questa velocità e di questa portata senza precedenti in una capacità di rilevamento a livello aziendale riduce il tempo necessario per ottenere informazioni utili, il che, a sua volta, riduce il tempo necessario per il rilevamento, ovvero il “tempo di permanenza”. L’integrazione delle funzionalità di rilevamento in tempo reale offerte dal motore di rilevamento ad alta precisione e basso impatto con la scalabilità e la velocità della piattaforma Tanium consente di trasformare in azioni concrete le informazioni nuove e potenzialmente urgenti in quella stessa scala temporale misurabile in secondi, anche all’interno delle aziende di maggiori dimensioni. Una volta applicate, le informazioni vengono immediatamente valutate e trasmesse a coloro che ne hanno bisogno.
Ampiezza e profondità dei dati
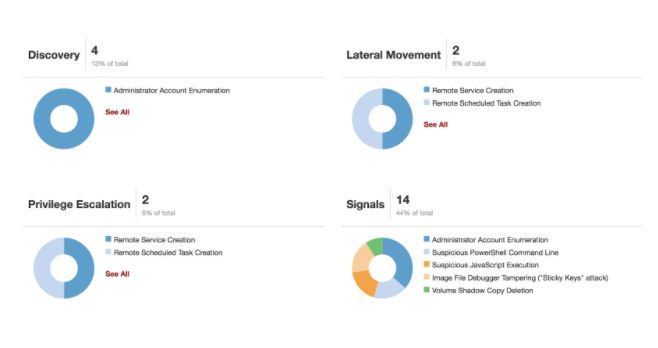
Per ottenere le migliori capacità di rilevamento possibili, una soluzione deve applicare metodi diversi e avvalersi di una varietà di tecniche. La piattaforma di Tanium si avvale di diversi elementi costitutivi per garantire un sistema di allerta quasi in tempo reale, tra cui:
- Intelligenza strutturata
- Analisi dei file e della memoria
- Rilevamento basato sul comportamento
Questi vengono quindi applicati agli artefatti disponibili, inclusi i file attivi e la memoria, nonché le informazioni storiche relative a file, DNS, processi, registro di sistema ed eventi di sicurezza. Mentre gli IOC tradizionali sono utili per confrontare minacce note (modelli che corrispondono), i segnali “ Tanium ” sono regole basate sul comportamento, concepite per facilitare l’identificazione delle IOA. Gli IOA rappresentano una delle tipologie di indicatori più difficili da standardizzare. Questo tipo di intelligenza consente di confrontare i modelli comportamentali in diversi ambiti di dati, quali la creazione di file da parte di un processo, le discendenze di processi sospetti o l’individuazione di artefatti basati sui file.
La combinazione di questi meccanismi garantisce la migliore comprensione possibile delle attività sospette all’interno di un’infrastruttura. Una piattaforma ben strutturata dovrebbe aiutarLa a trasformare le Sue attività di EDR da un processo laborioso in ciò che ci piace definire “Easy” Detection and Response, consentendoLe di:
- Acquisire automaticamente più fonti di intelligence.
- Applicare automaticamente le funzionalità intelligenti all’ endpointe.
- Ricevete automaticamente avvisi in tempo reale.
- Eseguire analisi delle cause alla radice su larga scala.
- Risponda come richiesto.
Rilevamento continuo
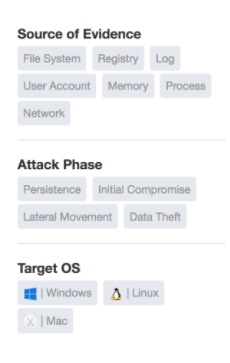
Come già menzionato in precedenza, il lasso di tempo che intercorre tra una potenziale violazione e l’individuazione di eventuali attività dannose può essere misurato in settimane o mesi. Questo intervallo di tempo rappresenta un margine di incertezza: la mentalità del “presumere una violazione” e le “attività continue di EDR ” costituiscono la prassi operativa. Le caratteristiche di Tanium includono:
- Un approccio a più livelli all’intelligenza e agli avvisi, che garantisce una barriera di rilevamento più solida;
- La capacità di affrontare tutte le fasi del ciclo di vita delle minacce e di ottenere tempestivamente informazioni utilizzabili; e
- Un’ampia gamma di dati correlati, disponibili per mettere in relazione e convalidare gli eventi.
Tanium offre un’ampia gamma di funzionalità per individuare, Detect, analizzare, contenere e risolvere minacce e vulnerabilità con velocità e scalabilità senza pari. Gli analisti e i professionisti del settore possono individuare una prima pista, effettuare rapidamente ricerche, filtrare e visualizzare i dati forensi per orientare e condurre un’indagine.
Le interessa vedere “ Tanium ” in azione? Fissate un appuntamento con per una dimostrazione individuale oppure partecipate al nostro webinar settimanale. Si rivolga ai nostri esperti di “ Tanium” in occasione dei nostri prossimi eventi “ ”.
Informazioni sugli autori: Tyler Oliver è il direttore della divisione Endpoint Detection and Response di Tanium per l’area EMEA, mentre Ben Crocker è direttore senior della gestione tecnica dei clienti per l’area EMEA.

