At the first signs of what was to become a global ransomware attack on 12 maggio, the endpoint detection and response (EDR) team at Tanium sprang into action to help our customers. Here, we provide guidance on how to use Tanium to quickly discover and mitigate the issues.
Le aziende di tutto il mondo sono state colpite da , un attacco ransomware su vasta scala (si apre in una nuova scheda) , che si è rapidamente diffuso e ha raggiunto una massa critica su 12 maggio. L’ambito dell’attacco ha inizialmente coinvolto più di una dozzina di organizzazioni sanitarie in Europa, come riportato dall’ , dal Servizio Sanitario Nazionale del Regno Unito (si apre in una nuova scheda)e da . Con il passare delle ore, tuttavia, è emerso chiaramente che l’attacco è, di fatto, di portata globale. Secondo 15 maggio, l’attacco si era esteso a 150 paesi e a circa 200.000 macchine (si apre in una nuova scheda).
Le prime indicazioni suggeriscono che si tratti di una nuova variante del ceppo di ransomware “WannaCry”, noto anche come “wcry” (e talvolta scritto WanaCry da alcuni organi di stampa).
Linee guida sull’utilizzo di Tanium per mitigare e contrastare questo malware
Misure di mitigazione: Disabilitazione SMBv1
Uno dei vettori di infezione e diffusione associati a questa famiglia di malware sfrutta una vulnerabilità presente in Microsoft SMBv1, documentata in MS17-010 (si apre in una nuova scheda), pubblicata su 14 marzo 2017. Tanium I clienti che dispongono di , , Patch, e possono verificare che i propri endpoint supportati da Microsoftsiano protetti da questo problema. Qualora alcuni endpoint non fossero protetti, i clienti potranno implementare rapidamente la soluzione di Microsoft avvalendosi dell’efficiente architettura di Tanium.
Tanium I clienti che utilizzano , , Patch, e possono individuare facilmente i sistemi vulnerabili rispondendo alle semplici domande riportate di seguito. (Nota: per visualizzare la sintassi completa, utilizzi la barra di scorrimento nelle caselle di testo riportate di seguito.)
<code>Patch Versione 1.x e Windows Sicurezza Patch Clienti:
Scarichino le patch disponibili corrispondenti a "(.*4012598.*|.*4012212.*|.*4012215.*|.*4012213.*|.*4012216.*|.*4012214.*|.*4012217.*|.*4012606.*|.*4013198.*|.*4013429.*)" da tutti i computer
Clienti Patch 2.x:
Ottenere le patch applicabili corrispondenti a "(.*4012598.*|.*4012212.*|.*4012215.*|.*4012213.*|.*4012216.*|.*4012214.*|.*4012217.*|.*4012606.*|.*4013198.*|.*4013429.*)" da tutti i computer
</code>Tuttavia, molte organizzazioni che non sono state in grado di applicare le patch o che sono state infettate attraverso altri vettori potrebbero dover adottare altre strategie di mitigazione.
Oltre alla patch per questa vulnerabilità, Microsoft fornisce anche indicazioni sulle misure di mitigazione, tra cui la disattivazione del protocollo SMBv1 . Il protocollo SMBv1 è un protocollo obsoleto che è stato oggetto di una vasta gamma di vulnerabilità e exploit. La sua disattivazione può ridurre la superficie di attacco al di là di questa specifica epidemia di malware. Microsoft ha creato una pagina web (si apre in una nuova scheda) per fornire indicazioni specifiche su come disattivare il SMBv1. In sintesi, ciò richiede la modifica della seguente chiave di registro e del relativo valore: HKEY_LOCAL_MACHINE\SYSTEM\CurrentControlSet\Services\LanmanServer\Parameters Valore: SMB1 Dati: REG_DWORD : 0 = Disabilitato
Una volta eseguita questa operazione, è necessario riavviare i sistemi affinché la modifica abbia effetto.
Come sottolinea Microsoft (si apre in una nuova scheda), SMB ha più di 30 anni, ma può ancora essere utilizzato in ambienti con Windows XP / 2003 o con determinate applicazioni o dispositivi legacy. Purtroppo, le versioni di Windows precedenti alla 10 / Server 2016 non offrono alcun meccanismo semplice per verificare l'utilizzo di questa versione del protocollo.
Disabling SMBv1 with Tanium
Tanium Gli utenti possono eseguire operazioni per disabilitare il codice SMBv1 tramite una modifica del Registro di sistema e, successivamente, riavviare i sistemi. Si invitano i clienti a rivolgersi ai propri responsabili tecnici di account per ricevere assistenza nella definizione delle azioni da intraprendere e nella gestione di un cambiamento di questa portata a livello aziendale.
Di seguito sono riportati i passaggi da seguire:
(1) Deploy il pacchetto “Registry – Set Value” sui sistemi di destinazione, utilizzando come parametri la chiave, il valore e i dati del Registro di sistema sopra indicati:
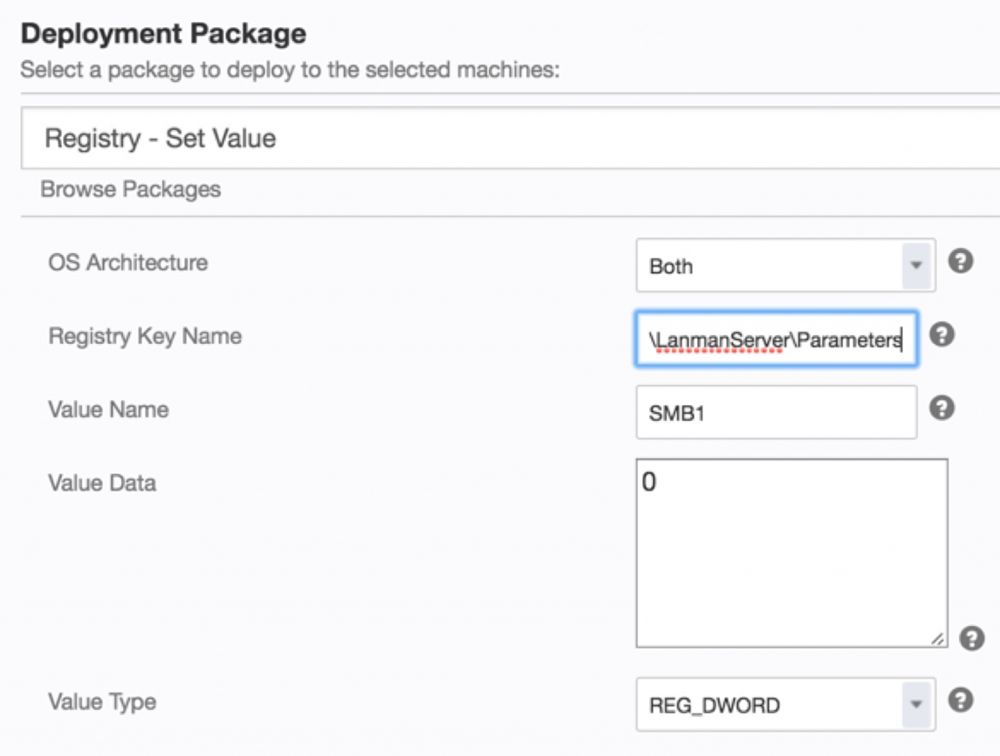
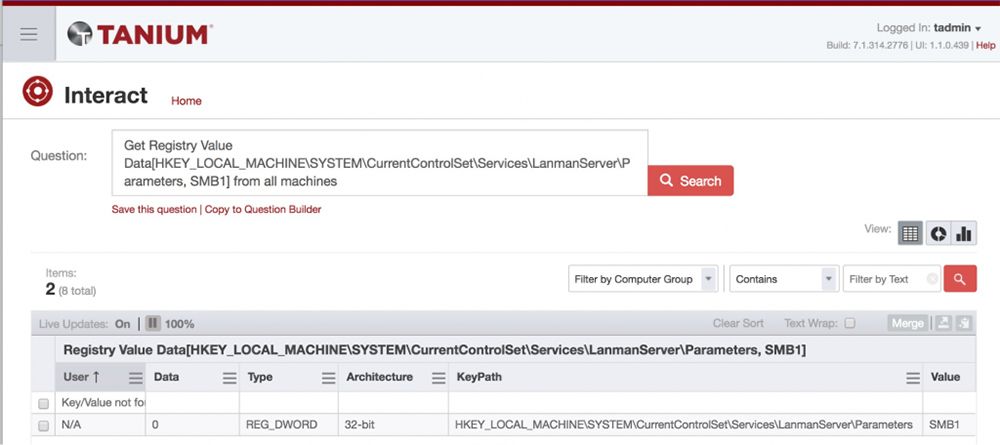
Per valutare se i sistemi presentino già il problema SMBv1 , oppure per verificare e monitorare l'attuazione delle azioni correttive man mano che vengono messe in atto, è possibile utilizzare il seguente sensore:
<code>Valore del Registro di sistema
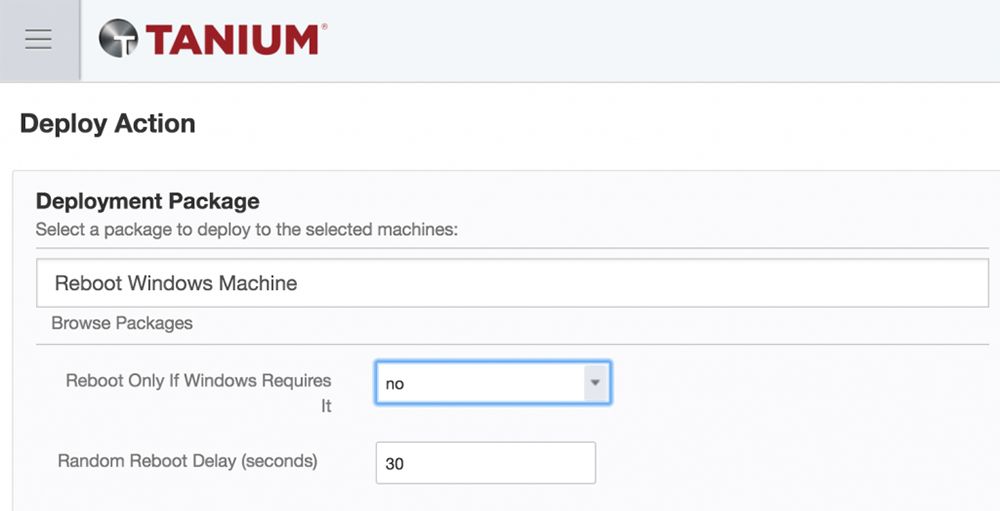
Dati[HKEY_LOCAL_MACHINE\SYSTEM\CurrentControlSet\Services\LanmanServer\Parameters, SMB1]</code>(2) Una volta apportata la modifica al registro, si proceda alla distribuzione del pacchetto “Riavvio del Windows ” come illustrato di seguito. È possibile utilizzare le opzioni “Distribuisci nel tempo” e “Ritardo casuale di riavvio” per ridurre la concorrenza delle azioni qualora si debba gestire un numero elevato di host.
Altre misure di indagine e intervento
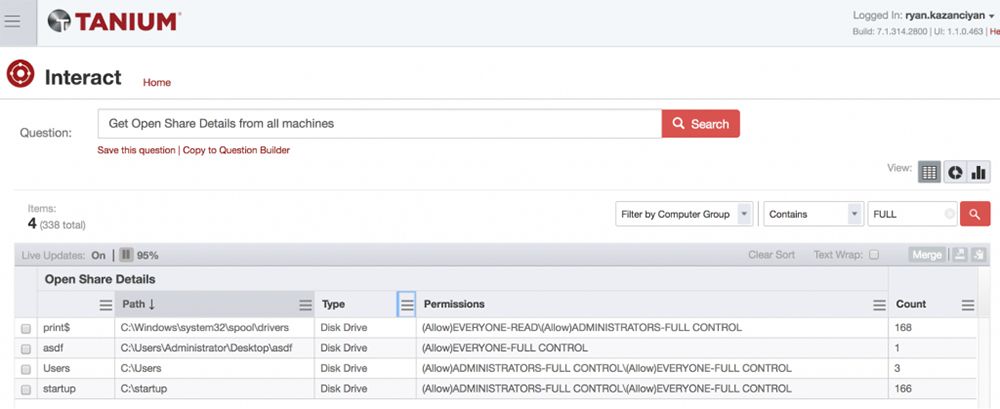
Molte varianti di ransomware e altre forme di malware in grado di propagarsi autonomamente sfruttano le condivisioni di rete aperte con autorizzazioni non sicure per diffondersi. Il sensore “ Tanium” Open Share Details può aiutare a identificare le condivisioni indesiderate o vulnerabili. Si noti tuttavia che le autorizzazioni di condivisione non hanno alcun effetto sulla suddetta vulnerabilità SMBv1 .
Tanium Gli utenti che dispongono dei moduli , , Incident Response,, e , , Trace, , possono eseguire query ad hoc per individuare gli artefatti di questa variante più recente del ransomware “Wcry” nei seguenti modi:
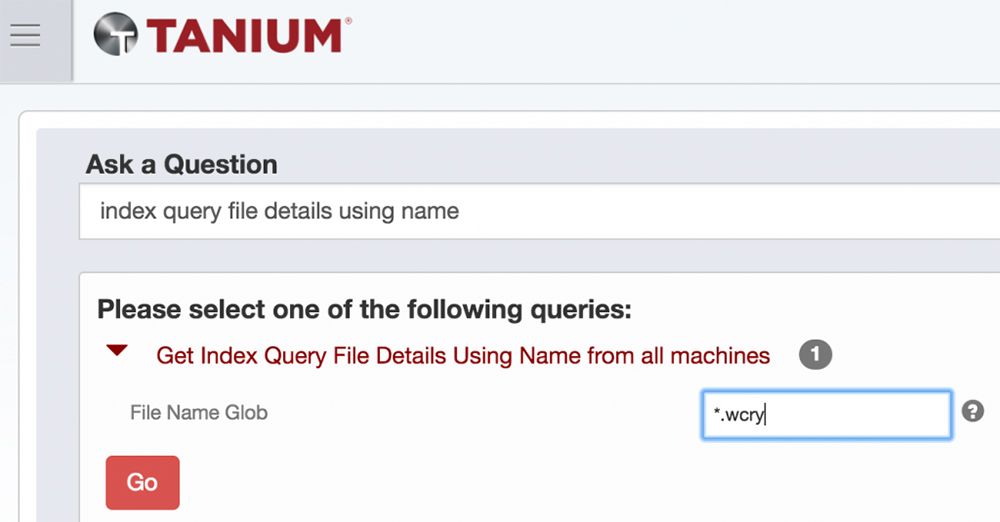
- Effettate una ricerca nei file archiviati su disco per individuare le estensioni dei documenti rinominati create dal malware, ovvero “.wcry” e “.wncry”, utilizzando il sensore Index Query File Details (richiede l’implementazione di Tanium index ).
Tanium Gli utenti che dispongono dei moduli , , Incident Response,, e , , Trace, , possono eseguire query ad hoc per individuare gli artefatti di questa variante più recente del ransomware “Wcry” nei seguenti modi:
- Effettate una ricerca nei file archiviati su disco per individuare le estensioni dei documenti rinominati create dal malware, ovvero “.wcry” e “.wncry”, utilizzando il sensore Index Query File Details (richiede l’implementazione di Tanium index ).
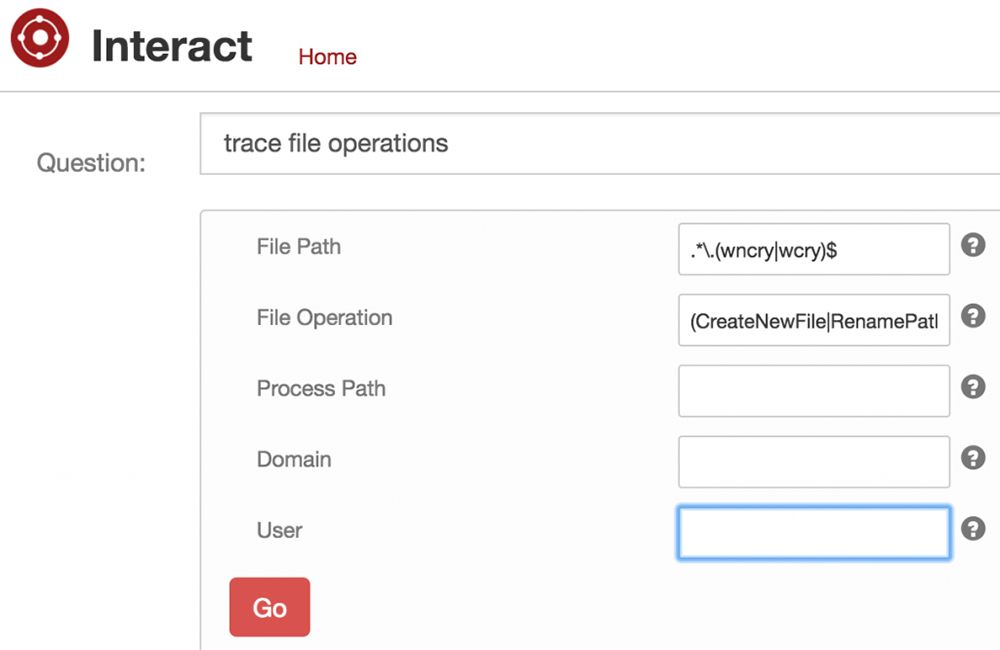
- Effettate una ricerca nelle operazioni storiche sui file per individuare quelli che sono stati rinominati in modo da includere le estensioni “.wncry” o “.wcry”, utilizzando il sensore “ ” Trace “File Operations” (richiede l’implementazione di Tanium Trace ). Ulteriori dettagli:
- Selezioni la casella per utilizzare la ricerca con espressioni regolari
- Percorso del file: .*.(wncry|wcry)$
- Operazione sul file: (CreaNuovoFile|RinominaPercorso|Scrivi)
- Cercare historical i processi in esecuzione oppure live i processi in esecuzione per i nomi dei file associati al malware “WCry” utilizzando Trace Processi eseguiti oppure Processi in esecuzione con hash MD5 sensori. Al momento della stesura del presente documento, i nomi dei file di malware noti includono: “C:\Windows\mssecsvc.exe” e “C:\WINDOWS\tasksche.exe”. Negli ambienti in cui non siano stati precedentemente implementati né “ Trace ” né “Index”, “ Tanium ” mette a disposizione i sensori “ IR ”, che analizzano le fonti di prove native del sistema operativo, quali la cache Shim e il Prefetch, che potrebbero contenere anche tracce del malware.
- Tanium I clienti che dispongono di , , IOC e Detect possono eseguire ricerche su larga scala degli indicatori relativi a questo malware, sia a livello di file che di rete. IOC Detect applica gli indicatori agli artefatti in tempo reale, ai dati storici tramite l’ Trace e e ai dati inattivi tramite Index. Al momento della stesura del presente documento, AlienVault OTX contiene questi indicatori di compromissione (IOC) (si apre in una nuova scheda) relativi a “WCry”. AlientVault OTX e altre comunità private di condivisione delle informazioni hanno diffuso attivamente avvisi contenenti indicatori aggiuntivi nei formati OpenIOC e STIX/CyBOX.
- Tanium I clienti che utilizzano , , Protect, e Enforce possono applicare regole di blacklisting delle applicazioni che bloccano l’esecuzione di “tasksche.exe” e “mssecsvc.exe” in base al nome e al percorso.
(Nota della redazione: questo articolo del blog è stato aggiornato il 15 maggio alle ore 15:00 PT per riportare nuove informazioni sulla diffusione dell’attacco e per correggere la sintassi delle domande consigliate ai clienti di Tanium Patch.)
Ricevete i nostri ultimi aggiornamenti software e gli annunci relativi all'assistenza:
- Crei un account su Tanium Assistenza (si apre in una nuova scheda) ed effettui l'accesso.
- Vada su nel forum “Annunci” (si apre in una nuova scheda).
- Clicchi sul pulsante “Iscriviti” in alto a destra.
Le interessa vedere “ Tanium ” in azione? Fissate un appuntamento con per una dimostrazione individuale oppure partecipate al nostro webinar settimanale. Si rivolga ai nostri esperti di “ Tanium” in occasione dei nostri prossimi eventi “ ”.

