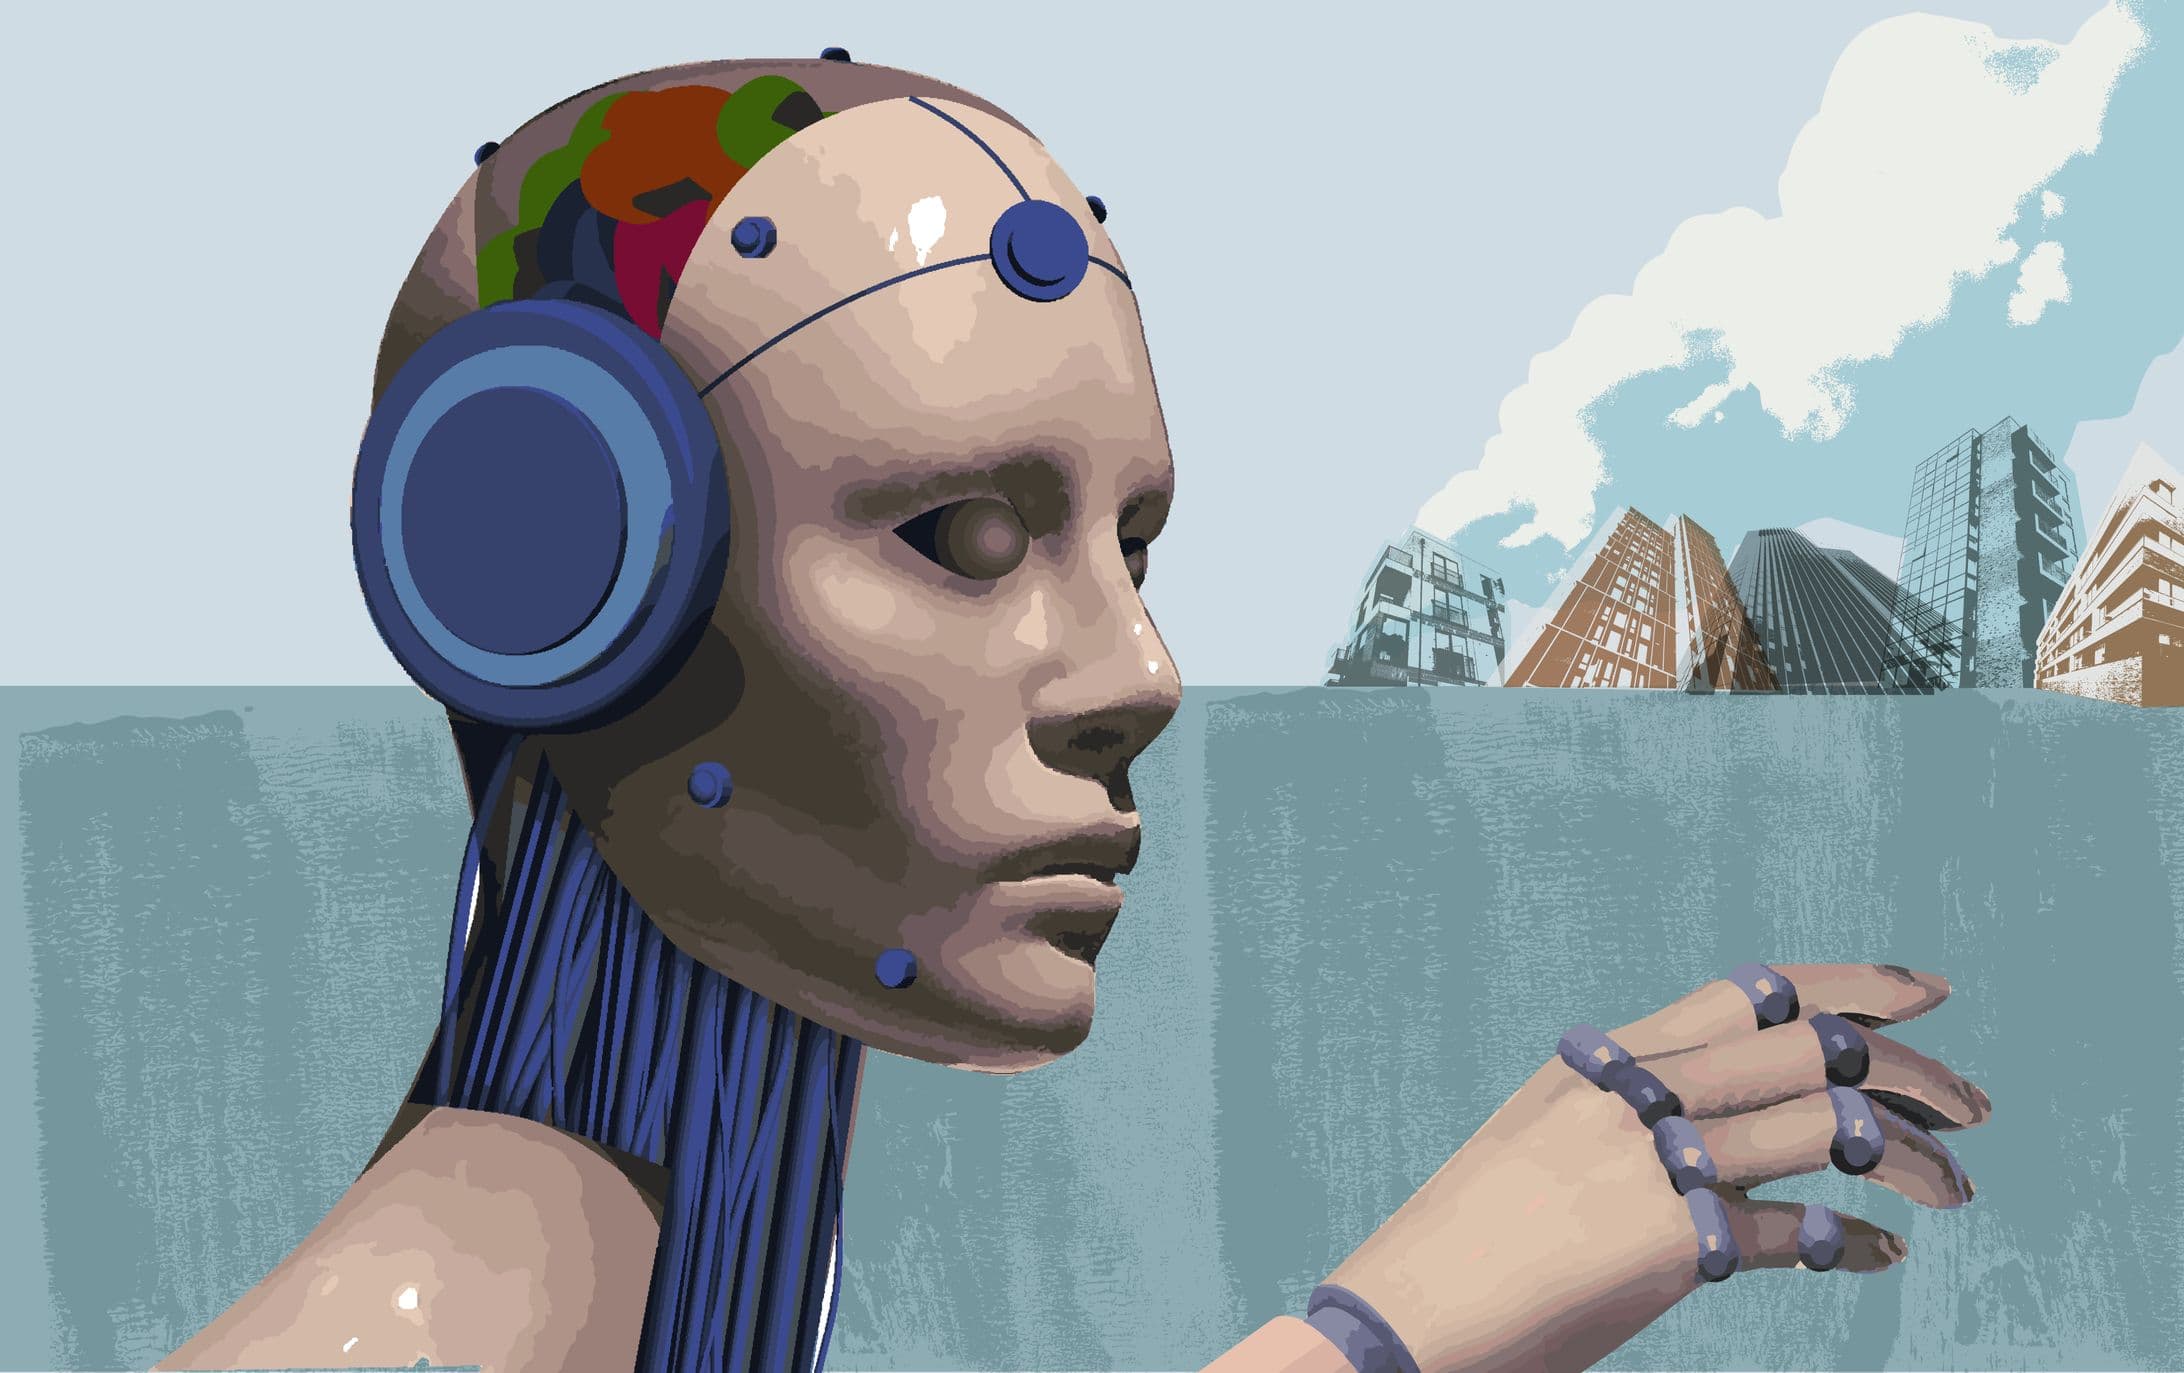
Gli appassionati di RoboCop, il film d’azione fantascientifico su un robot delle forze dell’ordine progettato per essere il mix perfetto tra giudizio umano e automazione meccanica, potrebbero non rendersi conto che esiste un ottimo motivo per rivederlo: questo classico di culto offre alcuni spunti sorprendenti sulla sicurezza informatica odierna.
Seriamente, se non l’avete visto da un po’ – o se non l’avete mai visto – RoboCop merita di essere visto in streaming, poiché le tematiche trattate sono straordinariamente simili a quelle che i leader del mondo degli affari e della sicurezza si trovano ad affrontare nel valutare come sfruttare al meglio l’intelligenza artificiale per migliorare la sicurezza informatica in generale, in particolare nell’ambito dell’orchestrazione, dell’automazione e della risposta alla sicurezza (SOAR), dove i progressi dell’intelligenza artificiale sembrano in grado di apportare rapidi miglioramenti.
Breve retroscena: quarant’anni fa, la Orion Pictures acquistò la sceneggiatura di * * *RoboCop*, , ma ci vollero due anni per trovare un regista e portare a termine la realizzazione del film. Paul Verhoeven ha rifiutato l'offerta due volte prima di accettare di dirigere quello che oggi è considerato il suo capolavoro cinematografico. Questo mix di satira sulla cultura aziendale, umorismo nero e violenza estrema racconta le vicende di Murphy, un detective della polizia quasi ucciso da alcuni teppisti e poi riportato in vita da alcuni scienziati che lo trasformano in un ibrido metà uomo e metà macchina, con una fondina incastonata nella coscia in titanio. Ehi, cosa potrebbe andare storto, vero?
Le conseguenze indesiderate della sua programmazione (e quel pizzico di umanità inquietante che aleggia all’interno di tutto quel metallo) mandano tutto all’aria, lasciando perplessi i superiori scientifici e aziendali del cyborg.
Ed è proprio in questa situazione che si trovano oggi i professionisti della sicurezza informatica.
Poiché gli attacchi informatici colpiscono le organizzazioni con una frequenza senza precedenti, molte grandi imprese hanno investito nelle proprie capacità SOAR per integrarle con gli strumenti di sicurezza esistenti e automatizzare le attività di sicurezza di routine. Che si tratti di avviare automaticamente le indagini relative agli allarmi di sicurezza e la risposta alle minacce, di isolare i dispositivi infetti o di coordinare flussi di lavoro complessi in materia di sicurezza, noti anche come “playbook”, l’obiettivo è sempre stato lo stesso: ridurre il tempo necessario per l’ Detect e e la risposta agli incidenti di sicurezza.
Le aziende investono inoltre in queste piattaforme SOAR nella speranza di porre rimedio al fenomeno della “ ” (affaticamento da allarmi) e , nonché al sovraccarico di lavoro del personale. Scott Crawford, direttore della ricerca per il settore della sicurezza informatica presso S&P Global Market Intelligence, afferma che circa la metà delle aziende utenti finali da lui consultate è talmente sommersa dagli avvisi di sicurezza da non riuscire a rispondere a tutti entro un lasso di tempo ragionevole. According to the B2B market research firm MarketsandMarkets, that’s one reason why the worldwide market for SOAR tools hit about $1,1 billion in 2022 and will reach nearly $2,3 billion by 2027.
Molte aziende hanno ritenuto deludente l’implementazione delle proprie piattaforme e dei propri processi SOAR. Le ragioni sono molteplici e probabilmente prefigurano le sfide che le aziende dovranno affrontare nell’integrare l’intelligenza artificiale nei propri sistemi SOAR.
Perché i playbook si evolvono (o non si evolvono) con SOAR
L'integrazione dei sistemi SOAR negli strumenti e nei processi di sicurezza esistenti è complessa e richiede una personalizzazione da parte di esperti; molte organizzazioni incontrano difficoltà nella mappatura dei dati, nella loro qualità e nella loro coerenza tra fonti di dati disparate, il che incide sull'efficacia dei sistemi SOAR.
«Quando si applica la tecnologia LLM alla sicurezza, vengono in mente numerosi casi d’uso: il più evidente è quello dell’intelligence e dell’analisi delle minacce.»Scott Crawford, direttore della ricerca del canale dedicato alla sicurezza informatica, S&P Global Market Intelligence
Il risultato è che molti dei “playbook” e i relativi “flussi” e “sottoflussi” – ovvero percorsi o flussi di lavoro predefiniti, automatizzati o semi-automatizzati, che guidano il personale addetto alla gestione degli incidenti nella risposta corretta a tipi specifici di incidenti, quali attacchi di tipo “ ”, ransomware o indicatori di compromissione rilevati sui sistemi interni – non vanno oltre attività di sicurezza relativamente semplici, quali l’acquisizione di snapshot forensi o la messa offline dei sistemi.
"Sebbene siano utili, questi sistemi non hanno del tutto mantenuto le promesse", afferma Michael Farnum, CISO consulente presso la società di servizi tecnologici Trace3. "L'automazione messa in atto riguarda solo le attività più semplici e, di conseguenza, non ha portato quell'incremento di produttività che molti speravano."
Altri, tuttavia, continuano a nutrire ottimismo sul fatto che l’intelligenza artificiale rappresenterà un valore aggiunto, soprattutto per le attività di sicurezza più complesse.
Jason Rader, CISO globale presso Insight Technology Solutions, è stato uno dei primi ad adottare le funzionalità di intelligenza artificiale generativa integrate negli strumenti utilizzati dal suo team addetto alle operazioni di sicurezza. "Siamo entusiasti di poter disporre di funzionalità di intelligenza artificiale in diversi prodotti", ha affermato Rader.
Sebbene abbia contribuito a semplificare alcune attività, altri ambiti dell’intelligenza artificiale – in particolare l’integrazione dell’intelligenza artificiale generativa – si sono rivelati utili per il team addetto alle operazioni di sicurezza nell’esecuzione di attività dispendiose in termini di tempo ma essenziali, quali la scrittura di script in Python o di query SQL e la redazione di report. D’altra parte, alcune delle funzionalità integrate di IA generativa presenti nelle piattaforme di orchestrazione e in quelle correlate che ha avuto modo di osservare si sono rivelate «non proprio ottimali», ha aggiunto Rader, per quanto riguarda l’analisi e i playbook più complessi con processi che richiedono più fasi. "Non ci aspettavamo che questa [IA] fosse già perfettamente adeguata allo scopo", ha aggiunto Rader.
[Leggi anche: Una corsa alla diffusione della GenAI? La sicurezza inizia con una buona governance]
I team di sicurezza nutrono nuove speranze che i modelli linguistici di grandi dimensioni (LLM) basati sull’ , disponibili all’indirizzo , possano contribuire a migliorare le tecnologie SOAR e aiutare i team di sicurezza a rispondere alle minacce in modo più rapido e più intelligente. La sfida consiste nel trovare il giusto equilibrio tra la maturità dei programmi, il giudizio umano e il processo decisionale basato sull’intelligenza artificiale e l’automazione.
Trasformare le operazioni SOAR: i modelli linguistici avanzati (LLM) alimentano le potenzialità dell’IA
I progressi compiuti nei modelli di linguaggio di grandi dimensioni (LLM) promettono di trasformare le operazioni SOAR aziendali, fornendo un triage automatizzato degli incidenti, il rilevamento delle minacce, la risposta agli incidenti, l’analisi dei dati di sicurezza , interfacce in linguaggio naturale, playbook adattivi e funzionalità predittive. La speranza è che, nel corso del tempo, le funzionalità di intelligenza artificiale integrate in questi strumenti (o nei modelli di linguaggio di grandi dimensioni [LLM] personalizzati sviluppati internamente dalle aziende) possano aiutare i team di sicurezza ad analizzare in modo più efficace tutte le informazioni sulle minacce ( ), gli avvisi di sicurezza e i dati relativi agli eventi generati dalle reti e dalle applicazioni, a identificare rapidamente le minacce più rilevanti per il proprio settore e la propria organizzazione e a rispondere automaticamente, ove possibile.
«Al momento non è ancora possibile, ma in futuro i playbook saranno creati da sistemi di intelligenza artificiale, forse addirittura generati o almeno modificati in tempo reale.»Michael Farnum, CISO consulente, Trace3
Gli esperti di sicurezza individuano quattro modi in cui i modelli di linguaggio di grandi dimensioni (LLM) stanno già iniziando a trasformare le piattaforme SOAR:
Analisi dei dati relativi alla sicurezza. Tali sistemi sono in grado di Detect le potenziali minacce analizzando le informazioni sulle minacce e i dati relativi agli eventi dei sistemi aziendali. "Ci sono molti casi d’uso che vengono in mente quando si applica la tecnologia LLM alla sicurezza; il più ovvio è quello dell’intelligence e dell’analisi delle minacce", afferma Crawford.
Classificare automaticamente gli avvisi di sicurezza. Tale analisi dei dati può essere utilizzata anche per stabilire le priorità nella risposta agli incidenti in base alla criticità aziendale dei dati e dei sistemi a rischio, nonché alla configurazione e allo stato dei sistemi di sicurezza a tutela di tali risorse. Tali sistemi possono fornire agli analisti delle linee guida adeguate per la risposta. "Attualmente, l’intelligenza artificiale sta fornendo supporto per le procedure operative più di routine, ma è probabile che queste procedure diventino più sofisticate nel tempo e siano in grado di gestire compiti più complessi", afferma Farnum.
Ciò richiederà sia innovazione (la parola d’ordine che oggi guida tutte le decisioni aziendali e le migliori pratiche, e che pertanto piace ai dirigenti aziendali) sia attività di verifica (che richiedono tempo, sono costose e poco attraenti – ovvero tutte quelle cose che i responsabili della sicurezza informatica faticano a far accettare agli amministratori delegati e al consiglio di amministrazione).
"I playbook sono combinazioni degli script e delle integrazioni che utilizzate già da tempo, e qualsiasi playbook sviluppato dall’intelligenza artificiale dovrebbe essere testato prima di renderlo attivo nell’ambiente", afferma Rader.
Creazione e ottimizzazione di playbook. L'intelligenza artificiale è in grado di analizzare i dati storici relativi agli incidenti, identificare immediatamente gli schemi ricorrenti di ciò che ha funzionato e ciò che non ha funzionato, e guidare gli analisti della sicurezza nella creazione delle procedure operative più efficaci, concentrandosi esclusivamente sulle fasi necessarie per portare a termine il compito. «Al momento non è ancora possibile, ma in futuro i playbook saranno creati da sistemi di intelligenza artificiale, forse addirittura generati o almeno modificati in tempo reale», afferma Farnum.
Orchestrazione predittiva automatizzata. Avvalendosi della stessa mole di dati per analizzare le informazioni sulle minacce e quelle relative all’ambiente IT, l’intelligenza artificiale è in grado di indagare sull’incidente in tempo reale, sviluppare o selezionare gli strumenti di risposta più adeguati e persino riallocare in modo intelligente le risorse in base all’evoluzione del panorama delle minacce. "Alcune di queste aziende affermano di essere ora in grado di svolgere, in una certa misura, attività di base, nella speranza che la tecnologia raggiunga la maturità nel corso del tempo. Quanto sarà efficace in questo contesto? «Il verdetto non è ancora stato emesso», ha affermato Crawford.
Gattonare, camminare, correre… automatizzare
Sebbene queste funzionalità basate sull’intelligenza artificiale (AI) e sul SOAR siano alla portata delle imprese, senza un lavoro preliminare in materia di governance dei dati e processi di sicurezza, le imprese rischiano di trovarsi ad affrontare oggi, nel tentativo di implementare il SOAR, le stesse sfide che hanno dovuto affrontare in passato quando hanno cercato di implementare le precedenti generazioni di strumenti SOAR: complessità e scarsa qualità dei dati.
«Non è possibile saltare la fase di maturità per passare direttamente alle fasi relative all’intelligenza artificiale e all’automazione.»Jason Rader, responsabile globale della sicurezza informatica (CISO), Insight Technology Solutions
Prima di adottare l’automazione basata sull’intelligenza artificiale nel campo della sicurezza informatica, le organizzazioni devono valutare attentamente il proprio livello di maturità in materia di sicurezza. L’automazione di tali processi non sarà ottimale se gli attuali metodi SOAR non sono ottimali. L'automazione rischia di amplificare le debolezze esistenti, creando persino nuovi punti ciechi. I programmi di sicurezza consolidati dispongono di flussi di lavoro chiaramente definiti, dati di alta qualità e team esperti in grado di formare e supervisionare adeguatamente i sistemi di intelligenza artificiale.
"È necessario che il proprio programma di sicurezza abbia raggiunto un certo livello di maturità prima di poter sfruttare appieno l’intelligenza artificiale e l’automazione, poiché non è possibile automatizzare qualcosa che non sia stato definito all’interno della propria organizzazione", afferma Rader. "E non è possibile saltare la fase di maturità per passare direttamente alle fasi relative all’intelligenza artificiale e all’automazione. Una volta ottimizzato il Suo programma, potrà iniziare ad automatizzare ulteriori processi."
Come prepararsi al meglio al futuro dell’integrazione tra IA e SOAR
Nonostante le tensioni globali, l’incertezza economica e l’aumento delle minacce informatiche, questo rimane un momento entusiasmante per il settore della sicurezza, poiché l’intelligenza artificiale e l’automazione iniziano a prendere piede e a ridurre il carico di lavoro degli analisti in vari modi. Tuttavia, gli esperti non ritengono che nel breve o addirittura nel medio termine si arriverà a SOC o operazioni di sicurezza completamente automatizzati. «Nessuno vuole trovarsi a dover gestire un attacco denial-of-service su vasta scala e autoinflitto a causa di una decisione errata presa da un’intelligenza artificiale», afferma Crawford.
Per prepararsi ai livelli futuri di integrazione tra IA e SOAR previsti dagli esperti, Rader consiglia alle organizzazioni di impegnarsi a perfezionare i propri processi esistenti e a migliorare le fonti di dati e la governance. Raccomanda inoltre di investire sin da ora in una piattaforma SOAR e di far sì che il team di sicurezza acquisisca dimestichezza con essa.
"Man mano che verranno introdotte nuove funzionalità di intelligenza artificiale e automazione, saranno in grado di integrarle perché comprenderanno la piattaforma e saranno pronti a integrare l'intelligenza artificiale", afferma.
È inoltre fondamentale garantire che il team di sicurezza sia costantemente coinvolto nell’utilizzo della piattaforma e nell’orientamento generale delle operazioni di sicurezza. "Per un po’ di tempo saranno ancora le persone a lavorare con l’intelligenza artificiale, poiché non siamo ancora arrivati a un sistema come quello di ‘ ’ o ‘RoboCop’ ", afferma Rader.

