Argomento
Informazioni sulle minacce
Cacciare o essere cacciati: i cacciatori di HuntIQ affrontano la sfida php2shell
Scoprite come Tanium abbia implementato un inventario PHP a livello di flotta in ogni Tanium Cloud tenant circa otto ore dopo che PHP ha rilasciato la correzione php2shell .
Cacciare o essere cacciati: l’incidente che svela il segreto del HTTP2Shell
Scoprite come Tanium abbia trasformato un bug nascosto all’interno di un altro software in una soluzione applicabile all’intera flotta, in un’operazione di ricerca Tanium Atlas collaudata e in linee guida per il rilevamento verificate in laboratorio, il tutto entro un giorno dall’ampliamento della portata della vulnerabilità.
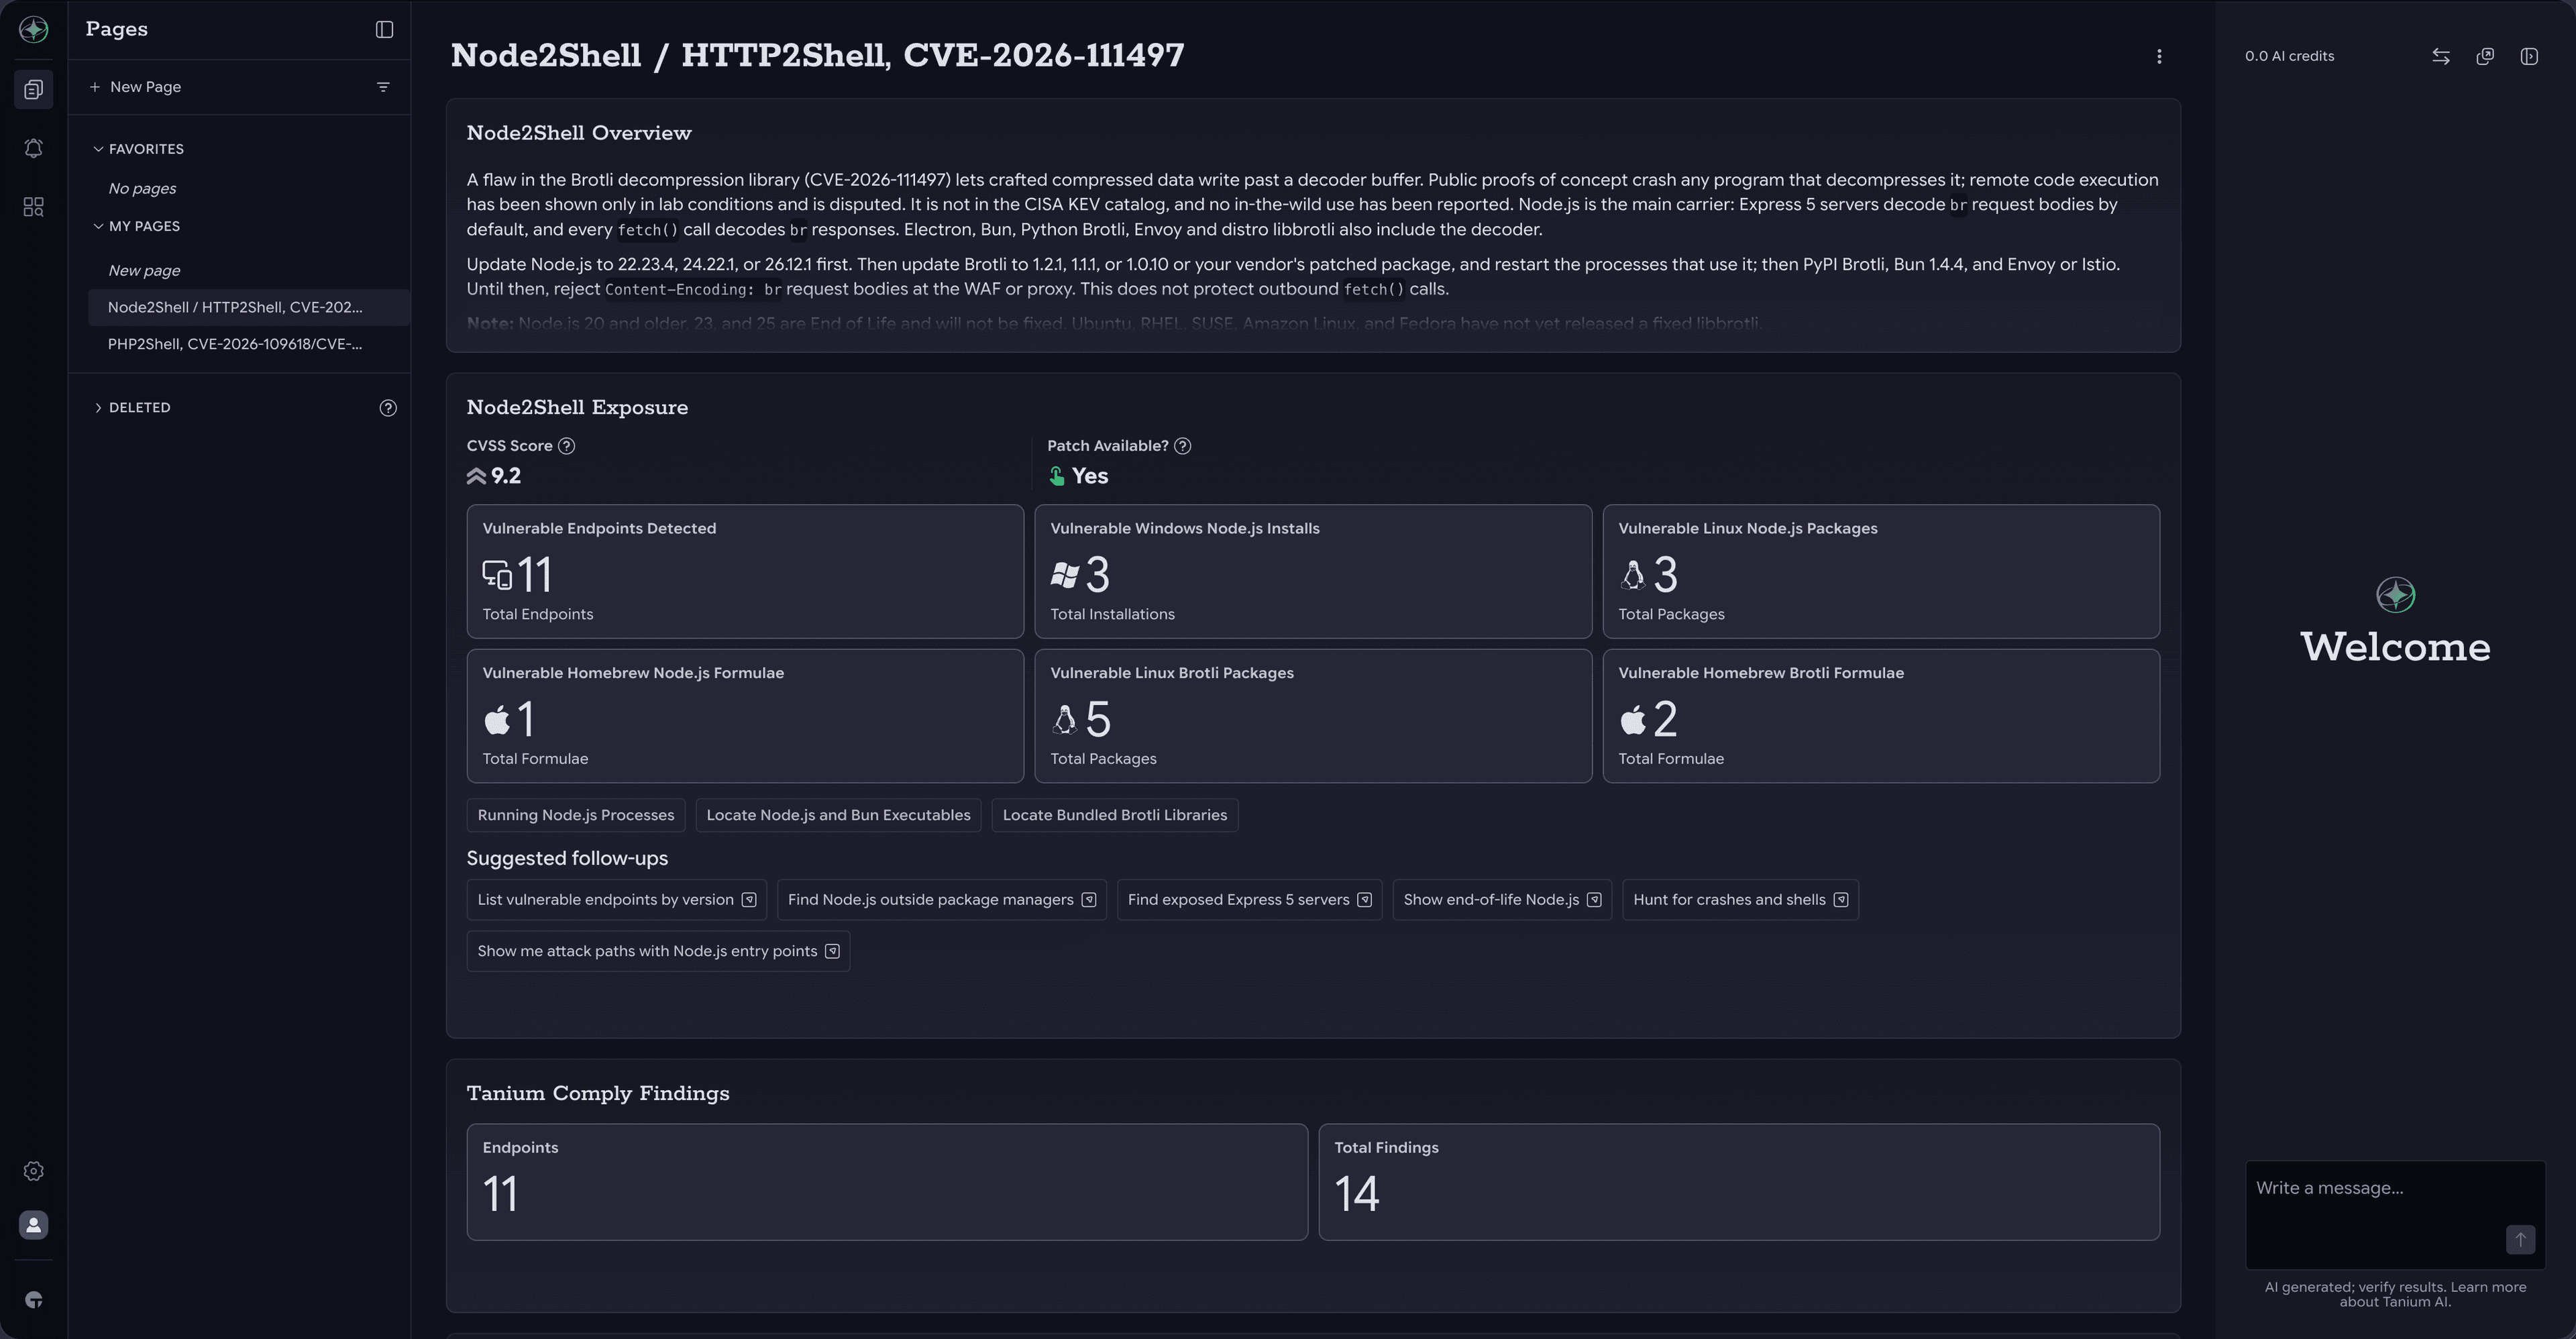
HTTP2Shell: Individuare e correggere le copie vulnerabili di Brotli con Tanium
Una vulnerabilità critica nel decodificatore Brotli Googledi (CVSS 9,2) può consentire a un aggressore remoto di causare il crash o di assumere il controllo delle applicazioni che decomprimono dati Brotli. Aggiornino subito Node.js, Python Brotli e Bun.
eMudhra CA Compromise: individuate e risolvete le vostre vulnerabilità con Tanium
È possibile calcolare le chiavi private di otto autorità di certificazione intermedie eMudhra a partire dai relativi certificati pubblici. I browser li bloccano una volta aggiornati; la maggior parte degli altri programmi richiede un aggiornamento dell’archivio di certificati attendibili.
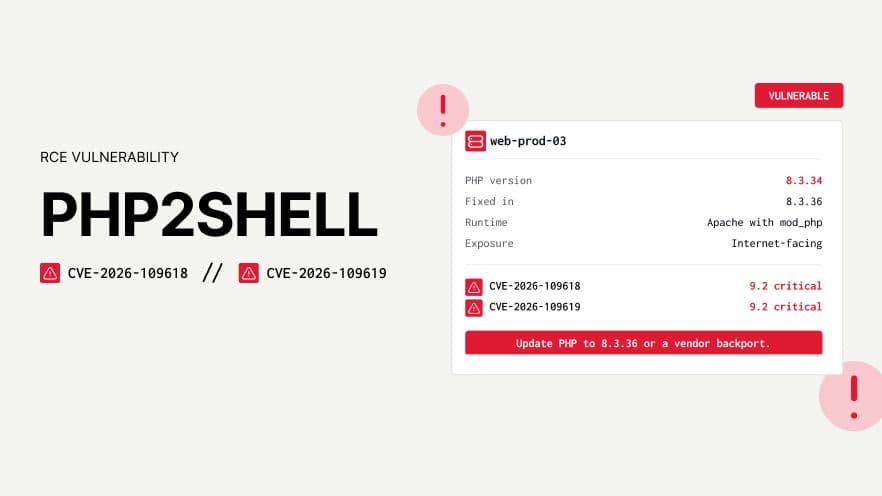
PHP2Shell: Risposta ai punti CVE-2026-109618 e CVE-2026-109619
Due vulnerabilità critiche nel codice sorgente di PHP (CVSS 9,2) consentono a un malintenzionato non autenticato di eseguire codice tramite una richiesta web appositamente manipolata. Patch ai numeri 8,5,12, 8,4,27, 8,3,36 o 8,2,35 adesso.
Cacciare o essere cacciati: ogni servizio era unico, ed era proprio questo il problema
L'impilamento non funziona quando i GUID specifici per utente e i percorsi dei profili rendono ogni riga unica nel suo genere.
Hunter Wins: HuntIQ Tradecraft è la vostra nuova raccolta di tecniche di ricerca
La serie “Cacciare o essere cacciati” racconta storie di caccia. HuntIQ Tradecraft, ora disponibile sul Centro risorse dell’ Tanium , vi fornisce le guide operative per gestirle autonomamente.
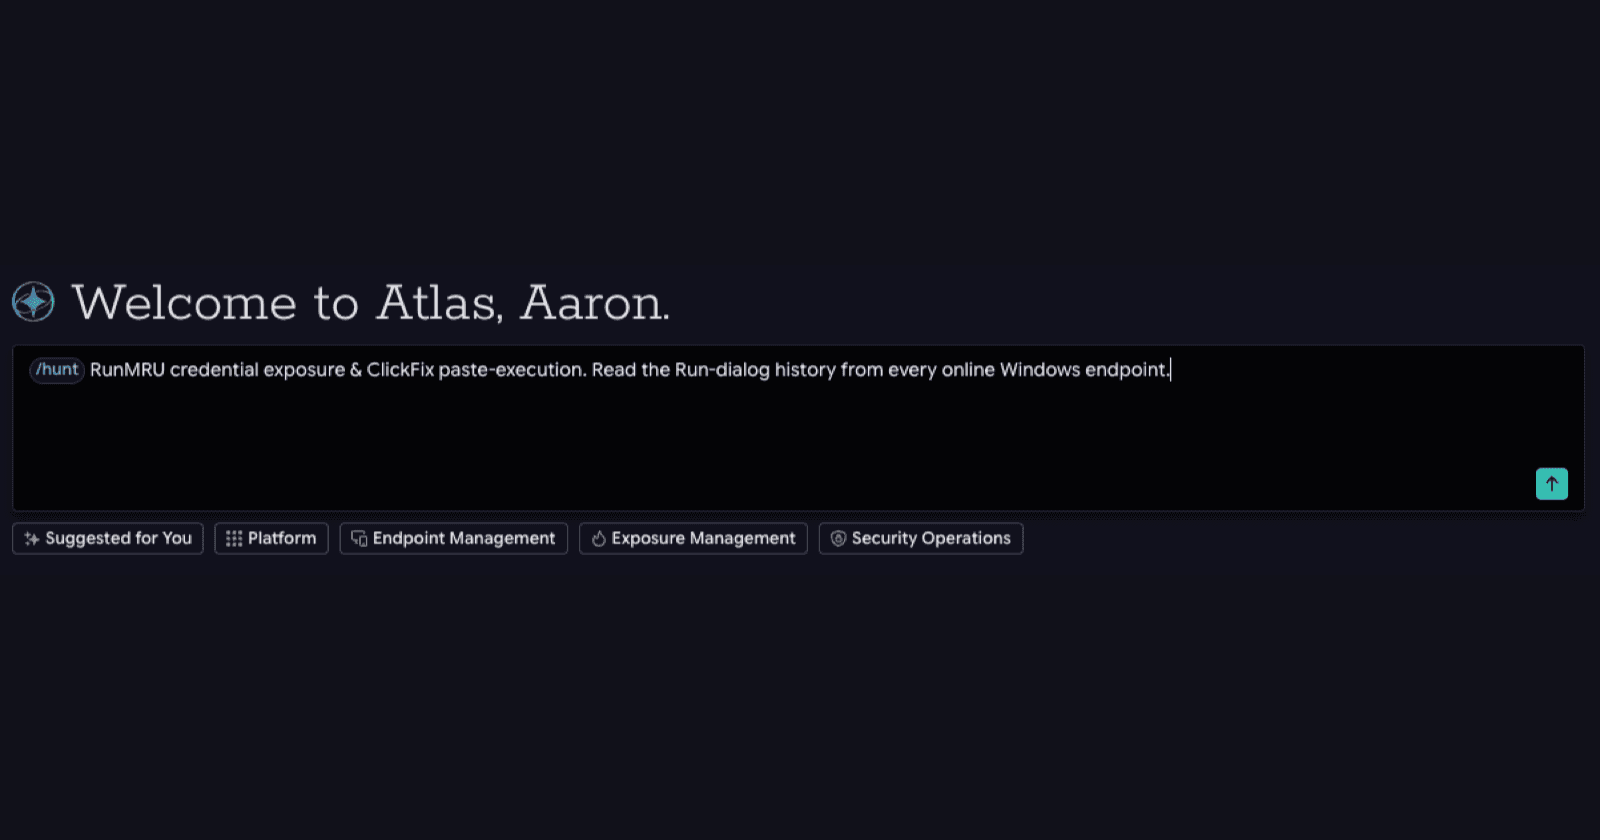
Cacciare o essere cacciati: alla ricerca di RunMRU per l’esposizione delle credenziali
Un playbook di hunting creato per ClickFix ha cercato comandi incollati e ha invece individuato una credenziale valida per l’accesso a un portale di terze parti.

Cacciare o essere cacciati: FalconFlank Zero-Day
Entro 48 ore dalla diffusione dell’exploit FalconFlank, Tanium HuntIQ ha sviluppato sette rilevamenti comportamentali e un unico prompt di ricerca Atlas per individuare gli autori degli attacchi che sfruttano contro la stessa CrowdStrike Falcon la procedura di pulizia dei privilegi della società. Scoprite come l’Atlas dell’ Tanium , in circa un minuto, effettua una scansione completa dell’intera flotta dell’ Windows .

Cacciare o essere cacciati: ShieldBreak Zero-Day
Scoprite come Tanium HuntIQ ha trasformato una vulnerabilità zero-day di Windows Defender in una misura di mitigazione collaudata prima che le venisse assegnato un CVE .
Vulnerabilità critica di tipo RCE (esecuzione di codice da parte dell’utente) in Netlogon sui controller di dominio (CVE-2026-41089)
Una vulnerabilità critica, che consente l'esecuzione di codice remoto senza autenticazione, presente in Netlogon ( Windows, CVE-2026-41089, CVSS 9,8) permette a un malintenzionato remoto di eseguire codice con privilegi SYSTEM su un controller di dominio. Patch tutti i controller di dominio nella stessa finestra di manutenzione con gli aggiornamenti di sicurezza maggio 2026 .
Claude Mythos security risks: What the Anthropic System Card tells us
Anthropic's Claude Mythos Preview demonstrated significant acceleration in capabilities for autonomously identifying vulnerabilities and exploit chains across major software and operating systems. Government and industry leaders are focused on understanding the real risks the model presents, and how to leverage these advanced technologies to protect and defend against adversarial use.

