Si inizi dall’invariante, non dalla variante
Gli attacchi di tipo ClickFix hanno subito modifiche ogni mese o due a partire dalla versione 2025. Nuove esche, nuovi sistemi di lancio, nuovi carichi utili. MITRE ha aggiunto questa tecnica all’ATT&CK come “ T1204,004, User Execution: Malicious Copy and Paste”, su 18 March 2025, e la sua caratteristica distintiva per un “hunter” è che la vittima esegue l’operazione manualmente. L’opera dell’autore dell’attacco si limita alla persuasione: un CAPTCHA fasullo, una finestra di dialogo di errore fasulla, l’istruzione di premere Win+R e incollare.
Un cliente ha chiesto se fosse coperto contro la variante attuale. Cercare di stare al passo con le varianti una alla volta è una battaglia persa in partenza, perché quando si è pronti con i contenuti per la versione di questo mese, ne è già uscita una nuova. Pertanto, il manuale strategico si è concentrato sull’aspetto che non cambia. Qualunque sia l’esca, quasi tutte le varianti si concludono allo stesso modo: un utente digita o incolla un comando nella finestra di dialogo “Esegui” di Windows .
Cercate nel punto in cui l’utente digita, e la variante non avrà più alcuna importanza.
Perché RunMRU è la fonte giusta
Windows registra ciò che viene inserito nella finestra di dialogo "Esegui" all'indirizzo:
HKEY_CURRENT_USER\Software\Microsoft\Windows\CurrentVersion\Explorer\RunMRUOgni comando viene memorizzato come valore stringa denominato a, b, c e così via, con un valore MRUList che ne registra l'ordine in cui sono stati utilizzati. È una configurazione specifica per ciascun utente, rimane attiva anche dopo il riavvio del sistema e, nella maggior parte degli ambienti, nessuno la tiene sotto controllo.
Tre caratteristiche ne fanno un ottimo terreno di caccia:
- Registra l’intenzione, non solo l’esecuzione. Un comando in RunMRU è qualcosa che una persona ha digitato o incollato intenzionalmente. Si tratta di un rapporto segnale-rumore di gran lunga superiore rispetto a quello di un feed relativo alla creazione di processi.
- È di natura retrospettiva. State leggendo un resoconto storico, pertanto la ricerca non si limita a ciò che è accaduto sotto lo sguardo dei vostri strumenti.
- L'esecuzione della query è poco onerosa. Un valore del Registro di sistema, una domanda, nessuna implementazione lato agente, nessuna nuova pipeline di telemetria.
Il perno
La ricerca di tale valore in un ampio parco immobiliare ha restituito decine di migliaia di risultati. È proprio in quel momento che la maggior parte delle ricerche si arena, ed è proprio lì che il metodo assume maggiore importanza rispetto alla query.
Anziché restringere la ricerca in base alle parole chiave, il filtro ha ristretto i risultati in base al comportamento “ ”: comandi che si rivolgono all’esterno della rete per recuperare qualcosa. Il recupero del payload è la fase su cui si basa ClickFix, pertanto si è rivelato il filtro più appropriato per l’ipotesi iniziale. Inoltre, si rivela in grado di individuare una categoria di problemi completamente diversa.
Una riga in particolare ha attirato la mia attenzione, e non per via del dominio o degli strumenti utilizzati. Sono stati due piccoli dettagli a fare la differenza: un’opzione -u e un nome di file di output che faceva riferimento ai dati relativi alle vulnerabilità.
In , il comando curl, -u accetta le credenziali in linea nel formato utente:password. Il nome utente e la password erano proprio lì nel registro, in chiaro, esattamente come erano stati digitati mesi prima. Chiunque abbia scritto quella frase stava risolvendo un problema: estrarre i risultati, salvarli in locale, aprirli. Nessuno pensava al fatto che Windows conservi la memoria.
Quindici minuti, e ciò che lo ha reso possibile
Lo scheletro del quaderno esisteva già, ed è proprio quella la parte che vale la pena copiare. I dati erano leggibili cinque minuti dopo aver deciso di consultarli. La password in chiaro è stata individuata nel giro di quindici minuti e al team è stato immediatamente inviato un messaggio per verificare sia le credenziali che l’ endpointe. È stato aperto un ticket e la password è stata modificata nel giro di un’ora.
Tale velocità era dovuta al fatto che la query era già stata scritta, non al fatto che la scoperta fosse sensazionale.
Perché la destinazione era più importante del titolo di studio
Le credenziali non hanno consentito l'accesso all'ambiente del cliente stesso. Ha effettuato l'accesso a un portale di gestione delle vulnerabilità di terze parti, che contiene l'elenco di tutte le vulnerabilità non corrette presenti nell'intero parco informatico.
Un aggressore che agisce in questo modo non ha bisogno di eseguire scansioni né di formulare ipotesi, né di destare sospetti nel cercare un punto di accesso. Possono leggere l'elenco. E poiché l’account era ospitato su una piattaforma di terze parti, la questione relativa a chi abbia la responsabilità di aggiornare le credenziali non trova una risposta univoca, il che spiega esattamente perché le credenziali rimangano inalterate per mesi.
Per quanto riguarda i numeri 2026 di Verizon, è in questa direzione che si sta orientando il rischio. Il coinvolgimento di soggetti terzi nelle violazioni è aumentato del 60% rispetto all’anno precedente e ora è presente in quasi la metà dei casi; inoltre, tra le organizzazioni terze, nella metà dei casi rilevati occorrono quasi otto mesi per risolvere i problemi legati a password deboli e configurazioni errate delle autorizzazioni.
Cosa non ha funzionato
Le parole chiave rappresentavano il punto di partenza più ovvio, ma si sono rivelate un vicolo cieco. Se si effettua una ricerca nella cronologia di "Esegui" per https, PowerShell o cmd, non si ottiene alcun risultato oppure se ne ottengono troppi. Per un malintenzionato è semplicissimo offuscare tutti e tre questi elementi, che compaiono costantemente in contesti di utilizzo legittimo. "Indicatori semplici come questi sono facili da occultare e raramente apportano un valore aggiunto", ha affermato il ricercatore di HuntIQ che li ha individuati.
Vale la pena precisare questa distinzione, poiché va oltre il contesto della presente ricerca. I filtri per parole chiave chiedono a quale stringa sia presente all'indirizzo. I filtri comportamentali si chiedono: «, cosa sta cercando di fare questo comando». Il primo è facile da eludere ed è rumoroso. Il secondo è abbastanza breve da poter essere letto riga per riga.
Eseguite voi stessi questa operazione
- Estraete la cronologia della finestra di dialogo “Esegui” da ogni endpoint. In Tanium si tratta di una singola domanda:
Ottenere i "Nomi dei valori delle chiavi di registro con i relativi dati" [HKEY_CURRENT_USER\Software\Microsoft\Windows\CurrentVersion\Explorer\RunMRU] da tutte le entità - Filtro per la ricerca esterna, non per parole chiave. Comandi che recuperano dati dall’esterno dell’ambiente: client HTTP, utilità per il trasferimento di file, interpreti di script che recuperano una risorsa remota. Quel testo è abbastanza breve da poter essere letto.
- Si prega di consultare i file “survivors” per verificare la presenza di indicatori di autenticazione. In pratica, ciò significa: -u e --user su curl, -p e --password su una serie di client, /user: sulle utilità Windows e qualsiasi URL che includa le credenziali nella sezione "authority" nel formato user:pass@host.
- Consideri le destinazioni di terze parti come prioritarie. Le credenziali relative alla piattaforma di terzi sono quelle di cui nessuno all’interno della vostra organizzazione è responsabile della rotazione.
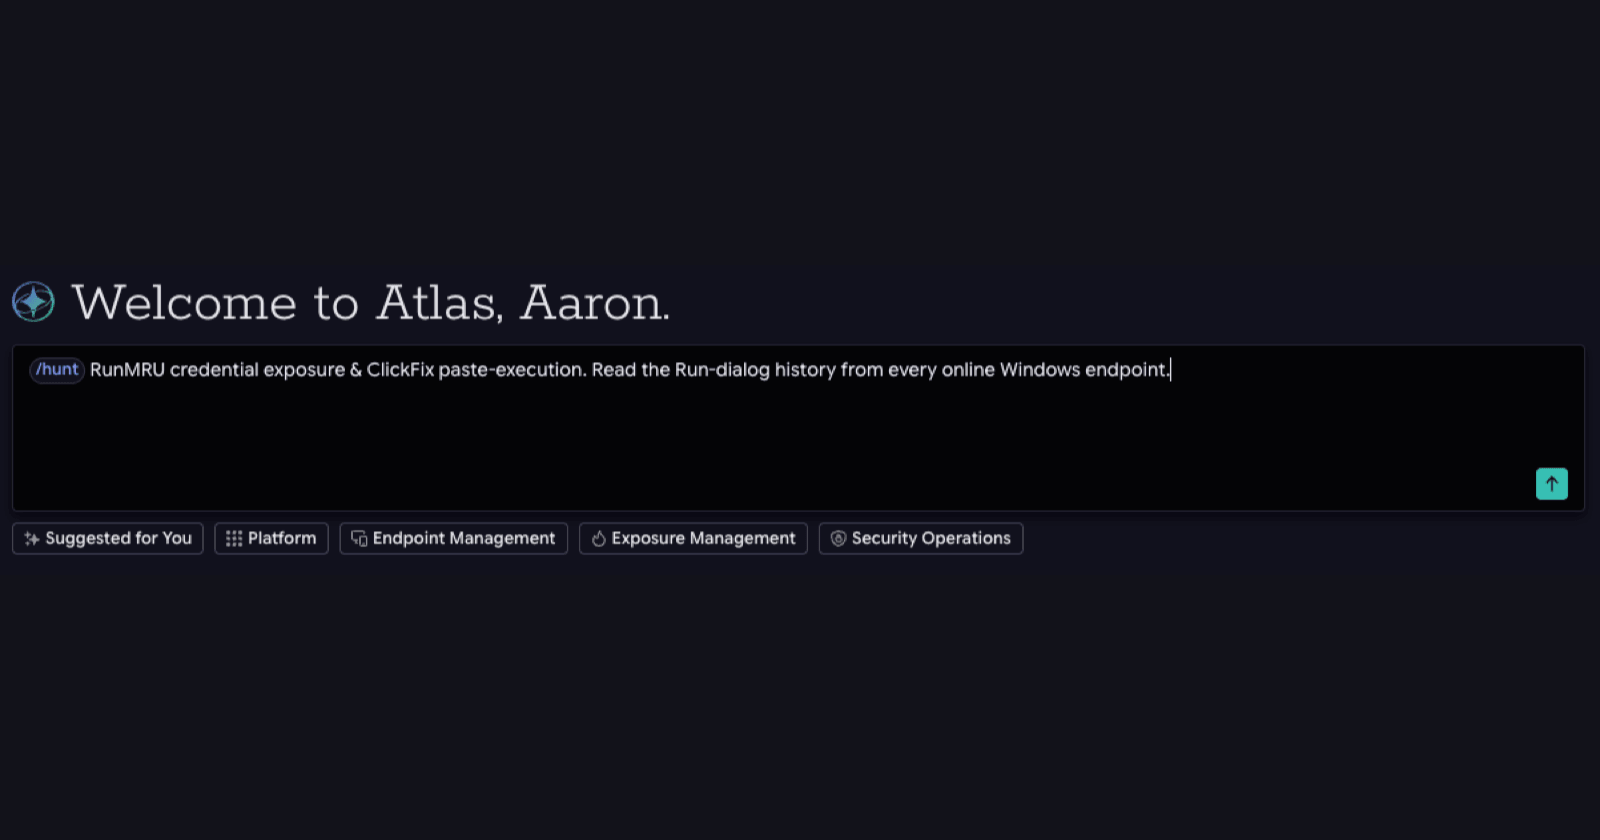
- Per chi dispone di Atlas c Tanium , esegua il seguente comando: /hunt Verifichi la cronologia della finestra di dialogo "Esegui" di Windows (la chiave di registro RunMRU) su tutti gli endpoint alla ricerca di comandi digitati che effettuano richieste su Internet e contengono una password incorporata, come ad esempio curl -u user:pass. Indichi l'host, l'utente e la destinazione, nascondendo la password.
Condizioni preliminari e limiti
- L’ endpoint e deve essere online. Questa operazione legge il registro in tempo reale, non da un archivio storico.
- È possibile ottenere l' e dell'utente attualmente connesso solo tramite. RunMRU risiede nell'HKCU, pertanto un'unica lettura dell' endpoint e condivisa restituisce la cronologia di una sola persona.
- Nei complessi residenziali in cui si pratica la convivenza o il lavoro a turni, ripetete la ricerca in diversi momenti della giornata. Si rilevano utenti aggiuntivi man mano che effettuano l’accesso, e una singola scansione ne tralascerà silenziosamente la maggior parte.
- Si tratta di una prova relativa alla digitazione, non all’esecuzione. È stato immesso un comando in RunMRU; se sia stato eseguito con successo è un’altra questione.
- L'assenza non dimostra nulla. È possibile azzerare il contenuto del campo, e molti utenti non utilizzano mai la casella “Esegui”.
Mappatura ATT&CK
| Tecnica | Ruolo in questa caccia |
|---|---|
T1204,004 Copia e incolla dannosi | La tecnica per cui è stato concepito il manuale tattico. Aggiunto ad ATT&CK 18 March 2025. |
T1552,002 Credenziali di nel Registro di sistema | Cosa è stato riscontrato. RunMRU è una voce del Registro di sistema che contiene una credenziale in chiaro. |
T1105 Trasferimento dello strumento Ingress di | Il comportamento su cui si basa il filtro. Il recupero da una risorsa esterna è la fase che vale la pena isolare. |
T1059,001 / .003 Interprete di comandi e script | Come vengono eseguiti i comandi incollati quando l'utente preme Invio. |
Cosa ha modificato il cliente
Tre cose, in ordine crescente di utilità.
- Hanno modificato la password.
- Hanno istruito gli utenti che lo stavano già facendo.
- A quel punto hanno eliminato il motivo per cui esisteva.
La richiesta manuale, che richiedeva l’inserimento di una password nella finestra “Esegui”, è stata sostituita da una chiamata API debitamente autenticata che raccoglie gli stessi dati relativi alle vulnerabilità. I primi due risolvono un problema. Il terzo corregge la classe.
Il punto fondamentale
I contenuti elaborati sulla base di un’ipotesi specifica finiscono sistematicamente per rivelare elementi che esulano da essa, e non si tratta di una questione di fortuna. Una ricerca incentrata su una tecnica specifica porta comunque alla luce tutto ciò che condivide il substrato di tale tecnica. Cercate nei luoghi in cui gli utenti interagiscono, filtrate in base al comportamento anziché alle stringhe e analizzate i risultati ottenuti.
La domanda che vale la pena porsi questa settimana non è se le proprie credenziali siano solide. È lì che sono attualmente riportati in testo semplice.
Si prepari in anticipo per la prossima
- Scoprite come le operazioni di sicurezza di Tanium e HuntIQ individuano ciò che la ricerca per parole chiave non rileva.
- Scoprite con quale rapidità Atlas di Tanium trasforma un’ipotesi di ricerca in un’operazione di bonifica su tutta la flotta.
Fonti dei dati esterni
Rapporto "Verizon 2026 Data Breach Investigations", tratto da Help Net Security, 20 May 2026. helpnetsecurity.com/2026/05/20/verizon-2026-dbir-findings/ (si apre in una nuova scheda)
MITRE ATT&CK, T1204,004 Esecuzione da parte dell’utente: copia e incolla dannosi. attack.mitre.org/techniques/T1204/004/ (si apre in una nuova scheda) Aggiunto 18 March 2025.

