Ogni anno, le organizzazioni investono somme sempre maggiori per proteggere i propri beni. E ogni anno le minacce a tali beni aumentano.
Secondo la società di ricerche tecnologiche Gartner, la spesa totale a livello mondiale per la sicurezza informatica raggiungerà 172 miliardi di dollari nel 2022, in calo rispetto ai 137 miliardi di dollari di appena due anni fa. Le grandi imprese stanno aumentando i propri budget destinati alla sicurezza in media del 12% all’anno.
Allo stesso tempo, il numero di violazioni gravi è aumentato del 25% , passando da 2020 a 2021. Il costo degli attacchi ransomware è aumentato di oltre 50 volte dal 2015, secondo Cybersecurity Ventures, che prevede che le perdite supereranno i 265 miliardi di dollari entro il 2031.
«Il settore della sicurezza è in crisi», afferma Steve Zalewski, ex CISO di Levi Strauss e ora consulente indipendente in materia di sicurezza informatica presso S3 Consulting.
Molti fattori hanno contribuito al divario tra le risorse investite e i risultati ottenuti, spiega Zalewski. I fornitori devono impegnarsi maggiormente nella condivisione delle risorse e nella collaborazione per contrastare gli autori degli attacchi, afferma. Inoltre, i professionisti della sicurezza devono comprendere meglio il ruolo che svolgono nel contribuire alla redditività dell’azienda.
Ma una delle ragioni principali è una fondamentale discrepanza tra il modo in cui i CISO e i dirigenti aziendali misurano il successo.
Seguite il denaro
Molti professionisti della sicurezza informatica stanno valutando gli aspetti sbagliati, afferma Zalewski. I CISO si presenteranno davanti al consiglio di amministrazione per illustrare il numero di attacchi bloccati, le e-mail dannose eliminate, i dipendenti formati a riconoscere le truffe di phishing , oppure i fondi investiti nell’aggiornamento della tecnologia di gestione delle informazioni e degli eventi di sicurezza (SIEM). Tuttavia, non si parla abbastanza di come gli attacchi informatici riusciti incidano sui profitti dell’azienda né di quanto costerà all’azienda limitare tali rischi.
«. In qualità di CISO, il mio compito non è quello di garantire la sicurezza dell’azienda.» «Il mio compito è tutelare i profitti»Steve Zalewski, ex responsabile della sicurezza informatica (CISO) presso Levi Strauss
Da un’indagine “ settembre 2021 ” condotta da Harvard Business Review Analytic Services è emerso che il 68% dei CISO presenta metriche tecniche ai responsabili delle decisioni. Si tratta semplicemente di una stima del 56% dei potenziali danni pecuniari.
«In qualità di CISO, il mio compito non è quello di garantire la sicurezza dell’azienda», afferma Zalewski. «Il mio compito è garantire la tutela dei profitti.»
Investire ingenti somme in soluzioni di sicurezza incide sui profitti; pertanto, tali investimenti devono essere giustificati. I CISO devono mettere in relazione i rischi legati alla sicurezza informatica con quelli aziendali e quantificarli in modo che i dirigenti aziendali e il consiglio di amministrazione possano comprenderli, afferma Zalewski. Ciò porta, in ultima analisi, a una riflessione su quanto rischio le aziende siano disposte ad assumersi, nonché su quanto siano disposte a spendere per ridurre la propria esposizione al rischio.
L'unico indicatore che li domina tutti? "I ricavi", afferma Bob Zukis, fondatore e CEO di Digital Directors Network, società che fornisce consulenza alle aziende in materia di governance digitale e informatica, nonché professore a contratto presso la Marshall School of Business dell’USC. Se desidera attirare l’attenzione del consiglio di amministrazione, inizi a parlare di denaro.
«Questo è il vostro punto di partenza», afferma Zukis. «Se si interrompesse il funzionamento del sistema aziendale digitale, cosa accadrebbe alle entrate generate da tale sistema?» «Una volta che avrete allineato i controlli di sicurezza agli obiettivi di fatturato, il consiglio di amministrazione vi ascolterà per tutto il giorno.»
Map rischio per il fatturato
Nel mese di giugno, Gartner ha pubblicato un elenco di 20 indicatori orientati ai risultati che le organizzazioni possono utilizzare per Benchmark misurare il valore dei propri investimenti in sicurezza. Le organizzazioni possono prendere in esame gli indicatori che già misurano — quali il tempo medio necessario per risolvere gli incidenti, la frequenza di applicazione delle patch e il tasso di clic nei tentativi di phishing — e confrontarli con quelli di altre aziende del proprio gruppo di riferimento.
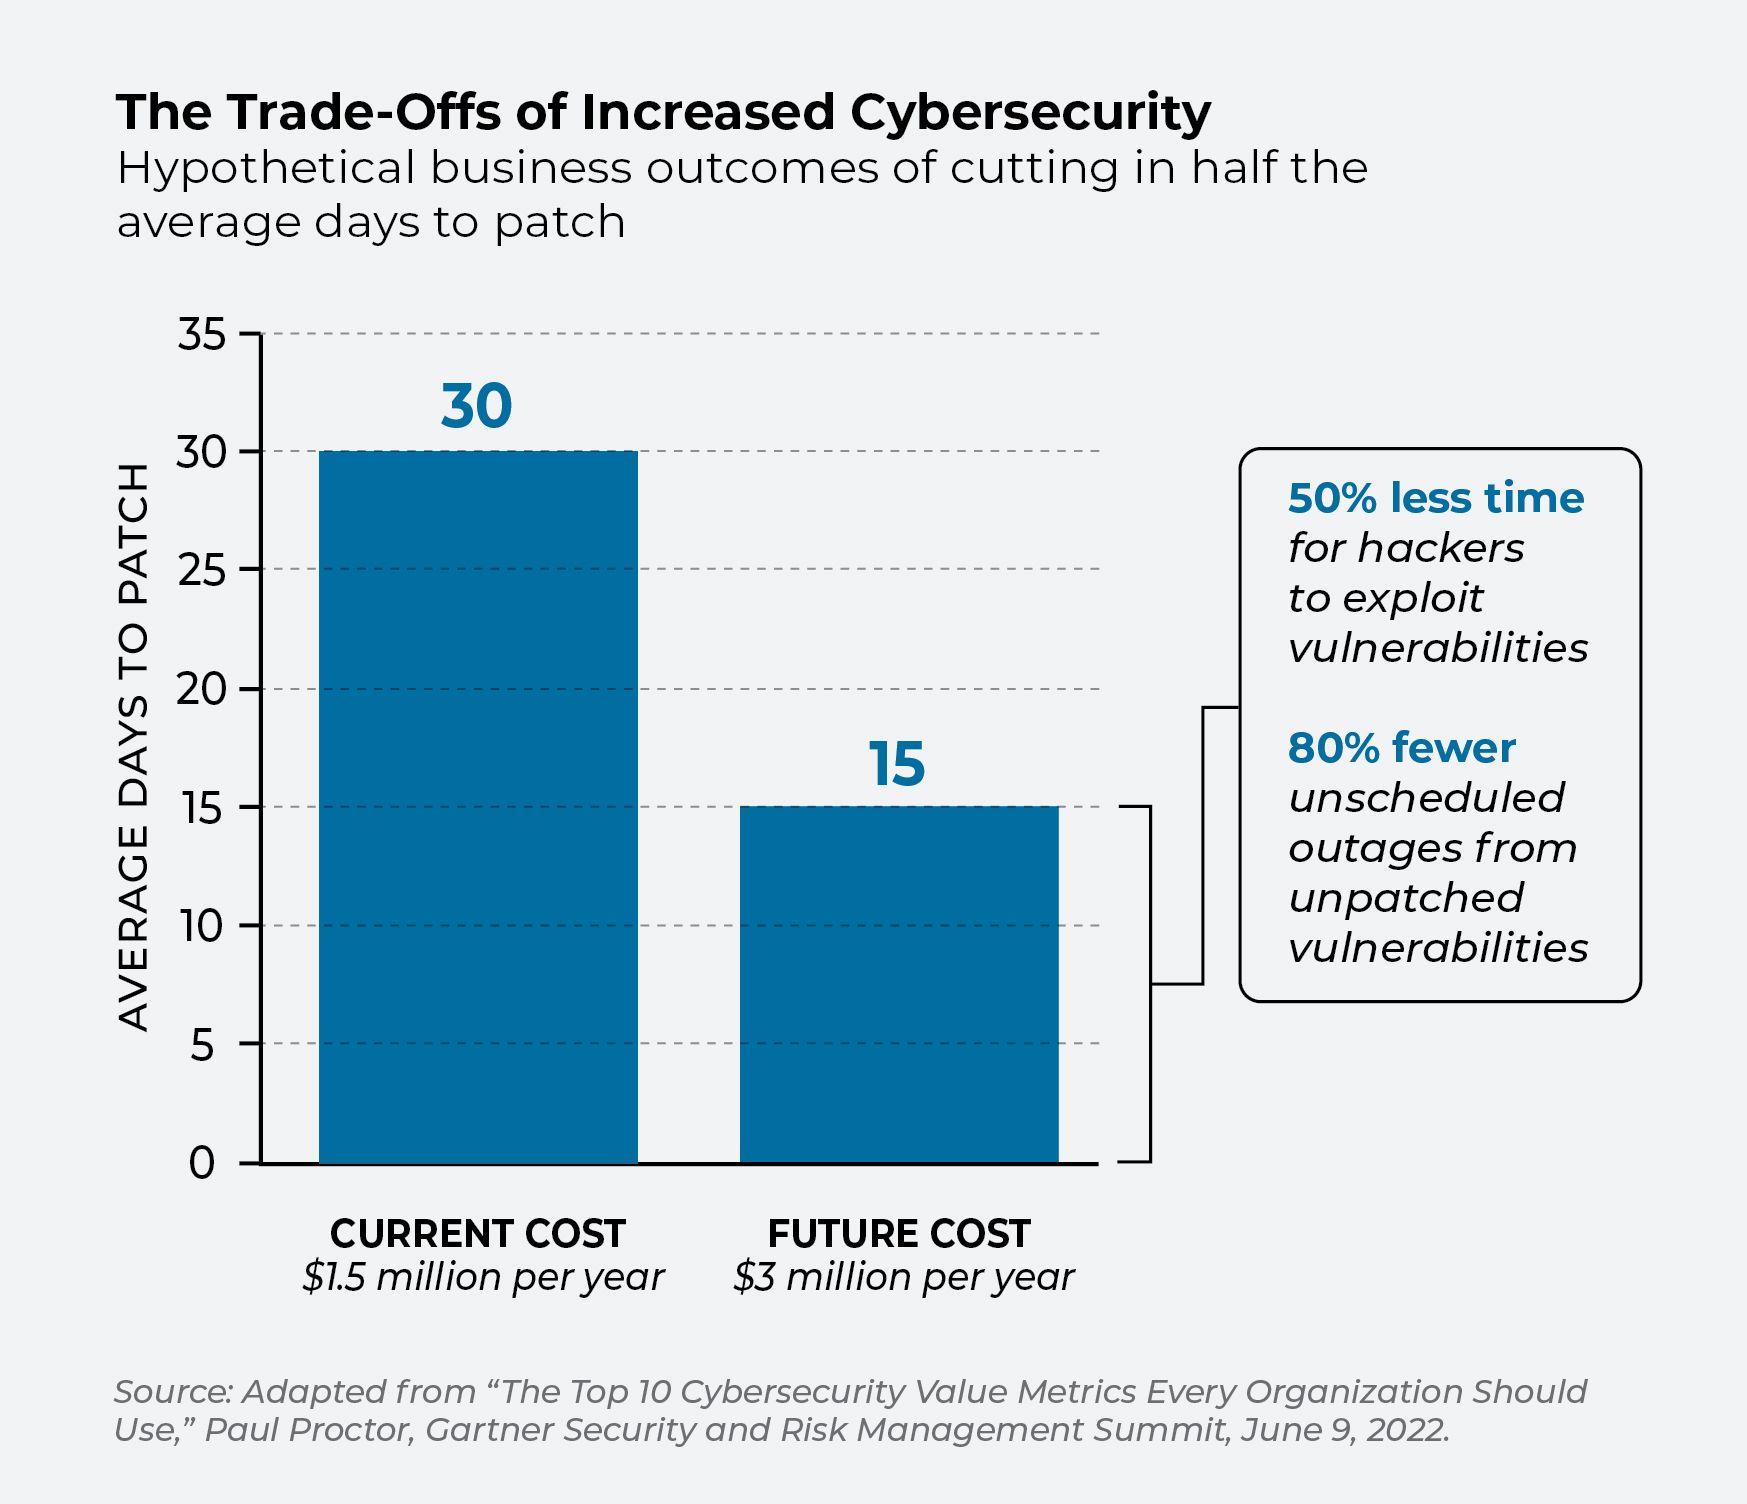
Disporre di una serie comune di parametri di riferimento consentirà ai CISO di intrattenere “discussioni mature sugli investimenti in materia di sicurezza informatica guidati dal business”, ha affermato Paul Proctor, vicepresidente e analista di spicco di Gartner, in occasione di un webinar tenutosi ad aprile. A quel punto, i responsabili della sicurezza e i dirigenti aziendali potranno discutere questioni quali il costo necessario per ridurre il tempo richiesto per correggere le vulnerabilità da 30 a 15 giorni e se l’ulteriore riduzione del rischio giustifichi tale spesa. (Si veda il grafico riportato di seguito.)
«I consigli di amministrazione considerano la sicurezza come una sorta di magia e i professionisti della sicurezza come dei maghi», ha affermato Proctor. «Date un po’ di soldi al mago, lui lancerà qualche incantesimo e l’organizzazione sarà al sicuro.» Se qualcosa va storto, dicono: «Immagino che ci serva un nuovo mago». «Ciò ha portato ad alcune decisioni di investimento davvero sbagliate.»
Passiamo ai fatti concreti
Tuttavia, valutare il potenziale impatto degli incidenti di sicurezza sui ricavi di un’azienda è ancora più un’arte che una scienza. È relativamente facile stimare il mancato guadagno nel caso in cui un sito di e-commerce rimanga inattivo per un’ora. Calcolare l’impatto finanziario dei sistemi digitali a supporto di un’attività tradizionale, come quella manifatturiera o farmaceutica, rappresenta una sfida particolarmente ardua, afferma Kevin Richards, presidente della divisione soluzioni per i rischi informatici presso X-Analytics.
«Calcolare il nostro impatto finanziario è stata la sfida più grande che il settore della sicurezza informatica abbia dovuto affrontare negli ultimi 30 anni.»Kevin Richards, presidente della divisione Soluzioni per i rischi informatici presso X-Analytics
«È stata la sfida più grande che il settore della sicurezza informatica abbia dovuto affrontare negli ultimi 30 anni», afferma Richards, la cui azienda utilizza i dati relativi a oltre un decennio di richieste di risarcimento per assicurazioni contro gli attacchi informatici e di violazioni realmente verificatesi per calcolare il potenziale danno derivante da un attacco riuscito. La piattaforma basata su cloud di X-Analytics aiuta quindi i dirigenti a prendere decisioni informate su dove investire i propri budget destinati alla sicurezza e su come tali investimenti potrebbero evolversi nel tempo.
Gli indicatori più rilevanti e il grado di importanza che i dirigenti aziendali attribuiscono a tali indicatori possono variare notevolmente da un’organizzazione all’altra, afferma Richards. L’importante è che i CISO si riuniscano con i dirigenti aziendali e abbiano una conversazione franca sulla loro tolleranza al rischio.
«Quando si iniziano a quantificare concretamente questi rischi in termini finanziari, essi risultano essere molto più gravi di quanto chiunque si aspettasse», aggiunge. «Non è una cosa che si possa fare su un tovagliolo.»
Non si tratta inoltre di una discussione che le aziende possano permettersi di rimandare, soprattutto quelle quotate in borsa. Le recenti proposte in materia di governance formulate dalla SEC nell’ambito dell’iniziativa “ ” invitano le società quotate in borsa a prestare maggiore attenzione alle questioni relative alla sicurezza. La valutazione del rischio informatico a livello di consiglio di amministrazione diventerà un requisito imprescindibile, non più un semplice elemento auspicabile.
«I consigli di amministrazione dovranno disporre di una figura in grado di comprendere le questioni relative alla sicurezza informatica», afferma Zukis della Digital Directors Network. «I CISO dovranno definire i concetti di quantificazione e rilevanza in modo tale che si traducano in dollari e centesimi. «E se non sono in grado di raccontare quella storia, dovranno trovarsi un altro lavoro».

