Noi di Tanium sottolineiamo da anni la necessità per le aziende di ottenere una visibilità e un controllo completi delle proprie risorse IT. Ma quanto potrebbero davvero peggiorare le cose se si trascurassero questi principi di buona pratica? Basta osservare il rapido aumento degli attacchi di tipo “ ” che prendono di mira i server Microsoft , Exchange e in tutto il mondo..
È ovvio che una violazione della sicurezza di tale gravità potrebbe comportare ingenti danni finanziari e reputazionali, sia a causa della perdita di proprietà intellettuale (IP) e di dati dei clienti soggetti a normative, sia a causa di interruzioni prolungate legate al ransomware.
Non c'è dubbio che nei prossimi anni ci saranno altre settimane come questa. E dovete essere pronti ad affrontare qualsiasi cosa vi riservi il futuro. Ciò significa visibilità in tempo reale, controllo completo e risposta rapida grazie a Tanium.
Cosa è accaduto in merito agli attacchi ai server Microsoft Exchange ?
Avvistati per la prima volta all’inizio di gennaio, gli attacchi hanno sfruttato quattro vulnerabilità zero-day nelle versioni on-premises di Microsoft Exchange Server, per le quali Microsoft ha rilasciato patch di emergenza fuori banda la scorsa settimana. In esso si leggeva:
“Negli attacchi rilevati, l’autore dell’attacco ha sfruttato tali vulnerabilità per accedere ai server Exchange in locale, il che ha consentito l’accesso agli account di posta elettronica e ha permesso l’installazione di ulteriore malware al fine di facilitare l’accesso a lungo termine agli ambienti delle vittime.”
Secondo le prime notizie, sarebbero stati compromessi ben 30.000 server negli Stati Uniti e, forse, più di 100.000 a livello globale. Un noto giornalista e ricercatore di ha definito tutti i server Exchange privi di patch come una “bomba a orologeria”. Tale valutazione sembra trovare conferma nella notizia secondo cui diversi gruppi di minacce persistenti avanzate (APT) si sono affrettati a sfruttare le stesse vulnerabilità zero-day.
Cosa comporta ciò per la mia organizzazione?
In genere, gli autori degli attacchi hanno utilizzato web shell per ottenere un accesso remoto persistente ai server delle vittime. Hanno sottratto le credenziali dai server compromessi per spostarsi lateralmente all’interno delle reti prese di mira. Ciò potrebbe, in teoria, consentire loro di individuare e sottrarre dati sensibili, distribuire ransomware e, eventualmente, individuare altri endpoint vulnerabili che potrebbero essere sfruttati in un secondo momento.
Sia l’ e della Casa Bianca che l’Agenzia statunitense per la sicurezza informatica e delle infrastrutture (CISA) hanno espresso preoccupazione per gli attacchi e le loro conseguenze. La CISA ha intimato alle agenzie governative di applicare immediatamente le patch oppure di disconnettere i propri server Exchange in locale.
È ora di " Tanium"
Se pensate agli endpoint, come ad esempio un server Exchange , come alle porte e alle finestre della vostra casa, Tanium vi aiuta a chiuderli a chiave e a sbarrarli, in modo che nessuno possa entrare. Questa rappresenta sempre la linea di condotta ottimale, poiché la prevenzione proattiva risulta, nel lungo periodo, più economica e più efficace rispetto agli approcci reattivi.
Tuttavia, qualora si verificasse lo scenario peggiore, Tanium mette a vostra disposizione anche una potente torcia elettrica che vi consentirà di controllare se all’interno vi siano intrusi.
In sintesi, Tanium offre:
Protezione proattiva tramite Tanium Patch e Tanium Interact per garantire le migliori pratiche di cyberigiene.
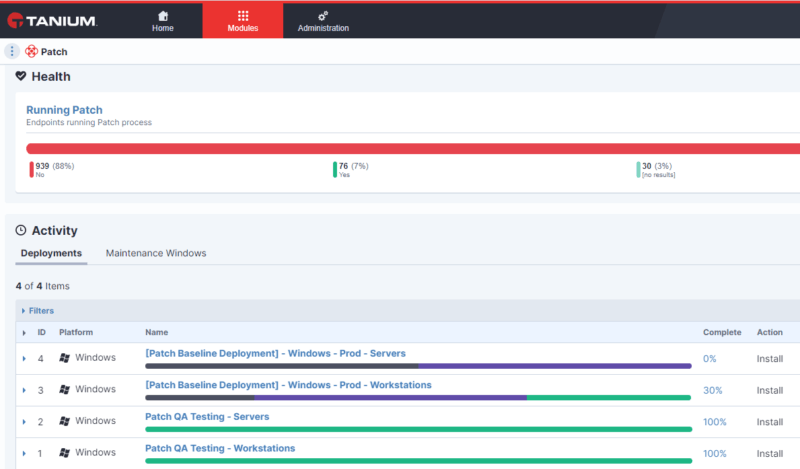
Tanium Patch può essere utilizzato per correggere le vulnerabilità in modo rapido e su larga scala, avvalendosi dei normali flussi di lavoro. Può essere implementato su per automatizzare l’applicazione delle patch alle risorse critiche endpoint , in modo da ridurre il rischio di vulnerabilità, come quelle recenti che hanno interessato Exchange Server.
Tanium Interact Le consente di verificare in modo rapido e semplice se sono presenti endpoint vulnerabili (come ad esempio un server di Exchange ) e di ottenere risposte in tempo reale, su migliaia o addirittura centinaia di migliaia di risorse IT.
Tanium Impact aiuta inoltre le organizzazioni ad adottare un approccio più proattivo alla gestione dei rischi informatici, individuando le possibili mosse successive degli aggressori qualora questi compromettessero un determinato endpoint. Ciò vi consente di prevedere e contrastare eventuali azioni dolose.
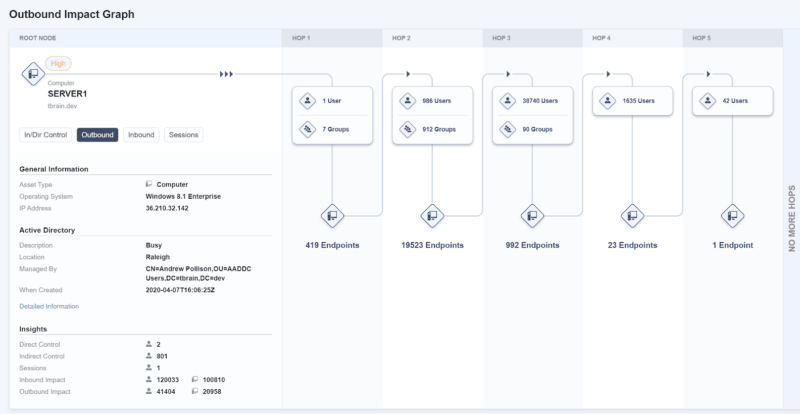
Rilevamento e risposta tramite Tanium , Impact e Tanium , Threat Response. Qualora un malintenzionato sia riuscito a compromettere un sistema endpoint, questi strumenti operano in sinergia per consentirLe di reagire con rapidità e precisione. Threat Response monitora costantemente le tecniche di furto multiplo di credenziali e di movimento laterale, mentre la funzione “ Impact ” è in grado di indicarvi dove potrebbero dirigersi i malintenzionati, aiutandovi a rintracciarli ed espellerli.
Le correzioni non sono sufficienti. Esaminate ogni endpoint interessato e attivate il vostro piano di risposta agli incidenti qualora venissero rilevati segni di compromissione (come ad esempio le webshell).
Pronti a tutto
Questi attacchi non sono stati i primi del genere, né saranno gli ultimi. La rapidità con cui tali vulnerabilità sono state sfruttate dovrebbe far comprendere appieno la necessità di una prevenzione proattiva, attraverso una corretta igiene informatica e una risposta rapida, al fine di mitigare le minacce prima che abbiano la possibilità di incidere sull’organizzazione.
Infatti, una recente ricerca di ha rivelato che il 63 % delle vulnerabilità registrate lo scorso anno presentava un livello di complessità basso e che il 68 % non richiedeva alcuna interazione da parte dell’utente per essere sfruttato. Entrambe queste situazioni lasciano presagire un futuro difficile per le organizzazioni che rimangono bloccate in una modalità reattiva di gestione delle emergenze.
Nel corso dell’ultimo anno, i responsabili IT sono stati messi a dura prova, dovendo gestire il passaggio su larga scala al lavoro da remoto e le nuove priorità aziendali.
Secondo uno studio condotto dall’ Tanium , la maggior parte (93 %) ha di conseguenza rinviato le priorità fondamentali in materia di sicurezza. È possibile che oggi si stiano vedendo le conseguenze di quelle decisioni.
D’ora in poi, non possiamo continuare a commettere gli stessi errori. La vostra organizzazione deve essere pronta ad affrontare qualsiasi sfida futura, grazie a una visibilità in tempo reale, a un controllo completo e a una risposta rapida.
Potete visitare il sito per registrarvi e usufruire di una prova gratuita , in modo da poterlo testare nel vostro ambiente.

