Sono trascorse solo poche settimane da quando Microsoft ha risolto quattro vulnerabilità zero-day in Exchange Server. Gli attacchi che sfruttano queste vulnerabilità potrebbero aver compromesso ben 30.000 endpoint solo negli Stati Uniti.
Ebbene, indovinate un po'? Gli amministratori di sistema devono affrontare altre quattro vulnerabilità di Server Exchange nell’ambito della serie di aggiornamenti “ Patch ” di questo mese — tre delle quali sono classificate come “critiche”.
Considerata l’attenzione che i criminali informatici stanno dedicando a questo prodotto e le potenziali ripercussioni di un attacco, la questione richiede la Sua urgente attenzione.
Fortunatamente, Tanium offre un metodo estremamente efficace per individuare e correggere i server interessati e pianificare in modo proattivo eventuali ulteriori interruzioni del servizio.
Why it matters
Esistono alcune differenze tra questa più recente segnalazione di vulnerabilità e le vulnerabilità del server Exchange per le quali sono state rilasciate le patch il mese scorso.
In primo luogo, questi quattro non erano stati resi noti in precedenza. Esistono prove che i cosiddetti bug “ProxyLogon”, corretti a marzo, fossero stati sfruttati in ambiente reale per due mesi.
Tuttavia, vi sono numerosi motivi per considerare queste ultime vulnerabilità (CVE) come prioritarie ai fini dell’applicazione delle patch. CVE-2021-28480, CVE-2021-28481, CVE-2021-28482 e CVE-2021-28483 sono vulnerabilità che consentono l’esecuzione remota di codice e che interessano la versione on-premise di Microsoft Exchange Server, dalle versioni 2013 alla 2019. La vulnerabilità CVE-2021-28482 è classificata con gravità “Elevata”, mentre le restanti tre sono “critiche”. Per essere sfruttate, richiedono privilegi minimi o nulli e non necessitano di alcun intervento da parte dell’utente. Inoltre, la complessità dell’attacco è classificata come “bassa” per tutti e quattro.
Questi dovrebbero essere tutti segnali di allarme. Probabilmente anche gli autori di attacchi meno esperti troverebbero relativamente facile sfruttare tali vulnerabilità. Ma a quale scopo?
Come abbiamo potuto constatare in occasione degli attacchi su scala globale verificatisi all’inizio dell’anno, il server “ Exchange ” rappresenta di per sé un obiettivo allettante, in quanto custodisce informazioni aziendali altamente sensibili.
Inoltre, costituisce una porta d’accesso ad altri sistemi informatici qualora gli aggressori riuscissero a sottrarre le credenziali da tali server. Exchange Il server viene solitamente installato con alcuni dei privilegi più elevati in Active Directory.
Perché l’applicazione delle patch è così fondamentale
Per sottolineare ulteriormente l’importanza di correggere tali vulnerabilità, l’Agenzia per la sicurezza informatica e delle infrastrutture (Cybersecurity and Infrastructure Security Agency, CISA) del Dipartimento per la Sicurezza Interna degli Stati Uniti ( ) ha richiesto a tutte le agenzie federali di adottare le misure necessarie entro venerdì. In esso si leggeva:
La CISA ha stabilito che tali vulnerabilità rappresentano un rischio inaccettabile per l’amministrazione federale e richiedono un intervento immediato e di emergenza. Tale valutazione si basa sulla probabilità che le vulnerabilità vengano sfruttate a fini malevoli, unitamente all’ampio utilizzo del software interessato in tutto il ramo esecutivo e all’elevato rischio di compromissione dell’integrità e della riservatezza delle informazioni delle agenzie.
In che modo “ Tanium ” può esservi d’aiuto
Non appena viene rilasciata una patch da parte di un fornitore, il conto alla rovescia ha inizio. I criminali informatici inizieranno immediatamente a decompilare la correzione per individuare le vulnerabilità associate e capire come sfruttarle negli attacchi. Nel giro di poche ore, potreste rilevare la presenza di malware.
Ciò significa che la vostra organizzazione deve pensare a reagire nel giro di pochi minuti o ore, non di settimane o giorni. Per quanto riguarda le vulnerabilità critiche relative a risorse strategiche fondamentali come il server di Exchange , non c’è tempo da perdere.
Tuttavia, molte organizzazioni hanno difficoltà a individuare dove si trovino questi dispositivi endpoint e a stabilire se su di essi siano in esecuzione le versioni del software interessate. La situazione può risultare complessa per chi gestisce infrastrutture IT di grandi dimensioni.
È proprio in questo ambito che l’approccio unico di “ Tanium” può rivelarsi d’aiuto. Offriamo i seguenti strumenti per garantire visibilità e controllo proprio dove ne avete maggiormente bisogno, al fine di individuare tali risorse e intervenire di conseguenza.
- Tanium Interact Le consente di verificare in modo rapido e semplice se sono presenti endpoint vulnerabili (ad esempio, un server di Exchange ) e di ottenere risposte in tempo reale, su migliaia o addirittura centinaia di migliaia di risorse IT.
- Tanium Patch consente di correggere le vulnerabilità in modo rapido e su larga scala utilizzando i normali flussi di lavoro. Può essere implementato su per automatizzare l’applicazione delle patch alle risorse critiche endpoint , quali Exchange Server, al fine di ridurre il periodo di vulnerabilità.
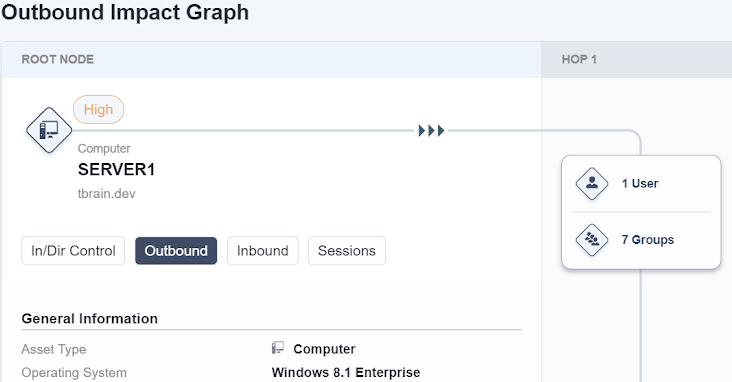
- Tanium Impact illustra quali potrebbero essere le mosse successive degli aggressori qualora compromettessero un determinato endpoint. Con Server Exchange , è probabile che si verifichino movimenti laterali, date le credenziali privilegiate memorizzate nell’ endpoint. Grazie a questo strumento, potrete adottare un approccio più proattivo alla gestione dei rischi informatici, che vi consentirà di pianificare le contromisure e di contrastare eventuali azioni dolose.
Altre novità in arrivo
Come abbiamo sottolineato in occasione dell’ultimo avviso di sicurezza di rilievo relativo a , questa non sarà l’ultima minaccia che vedremo nei confronti di Exchange Server. È già in arrivo un’altra correzione, dopo che alcuni ricercatori “white hat” hanno individuato un nuovo bug durante la recente competizione Pwn2Own . Potete inoltre stare certi che i criminali informatici si riverseranno in massa su Microsoft e Exchange, alla ricerca di ulteriori vulnerabilità da sfruttare.
Il fatto che la NSA abbia informato Microsoft di questa ultima serie di vulnerabilità dimostra quanto sia fondamentale applicare tempestivamente le patch.
Le organizzazioni devono individuare un metodo efficiente e automatizzato per farlo in modo rapido e su larga scala, iniziando con l’acquisizione di visibilità sul proprio patrimonio di endpoint . Oggi il business inizia proprio ai margini. È proprio su questo aspetto, quindi, che dovete concentrare la vostra strategia di gestione dei rischi informatici.
Scoprite come la piattaforma Tanium possa aiutarvi a individuare e correggere le vulnerabilità.

