Per le persone, l’igiene consiste in una serie di pratiche volte a preservare la salute e a prevenire la diffusione delle malattie. Ma abbiamo umanizzato i computer al punto da applicare il concetto di igiene al settore informatico.
Le misure di base di sicurezza informatica dovrebbero garantire che tutti i sistemi funzionino correttamente, siano gestiti in modo adeguato e protetti dalle minacce.
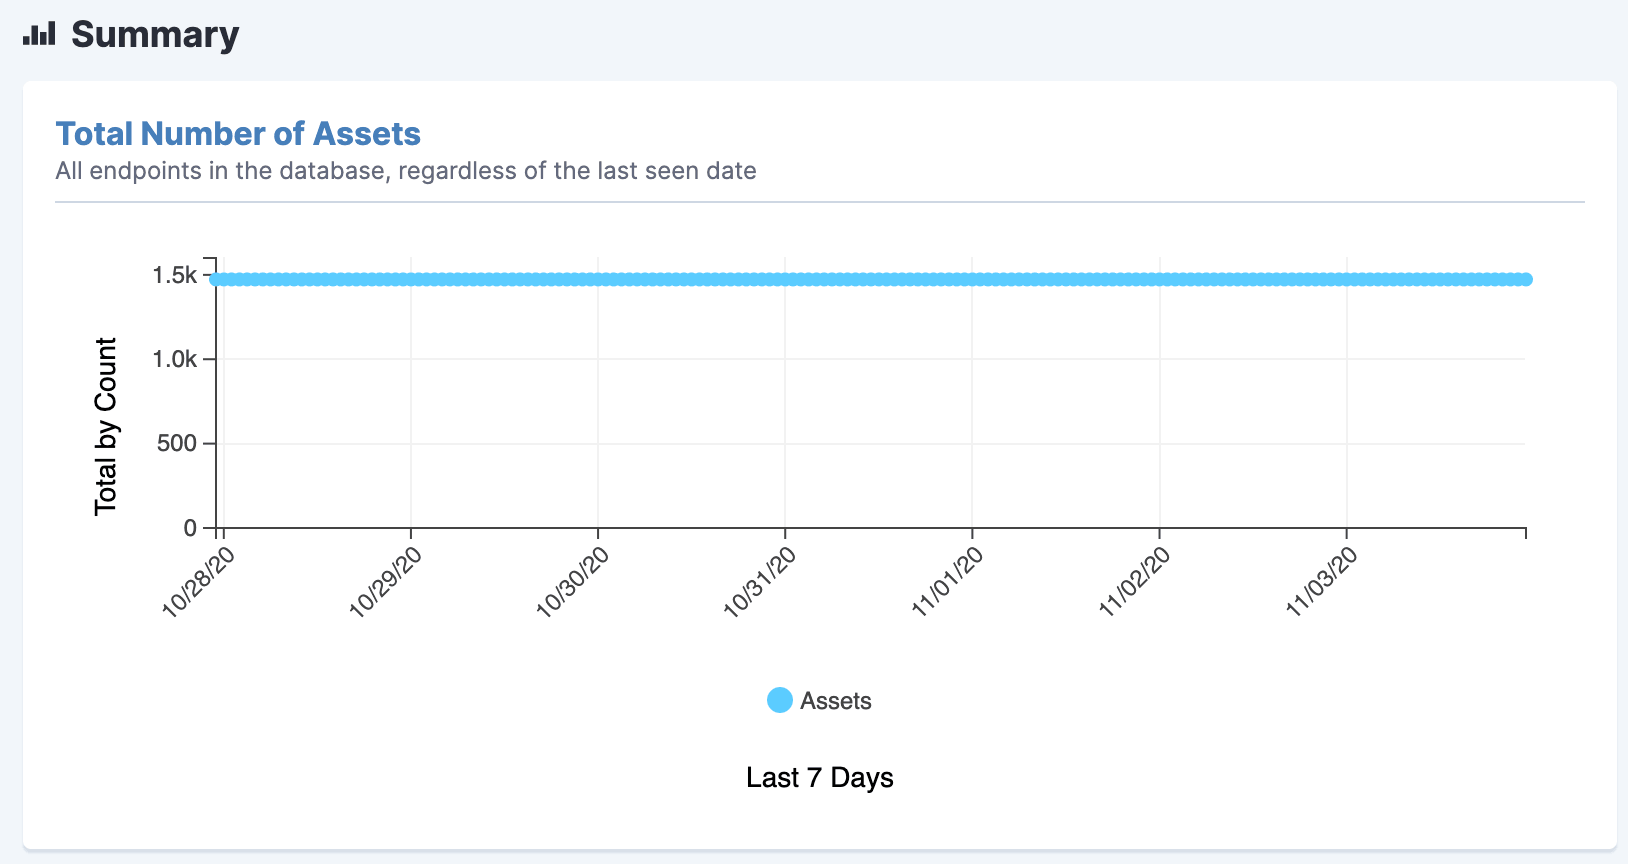
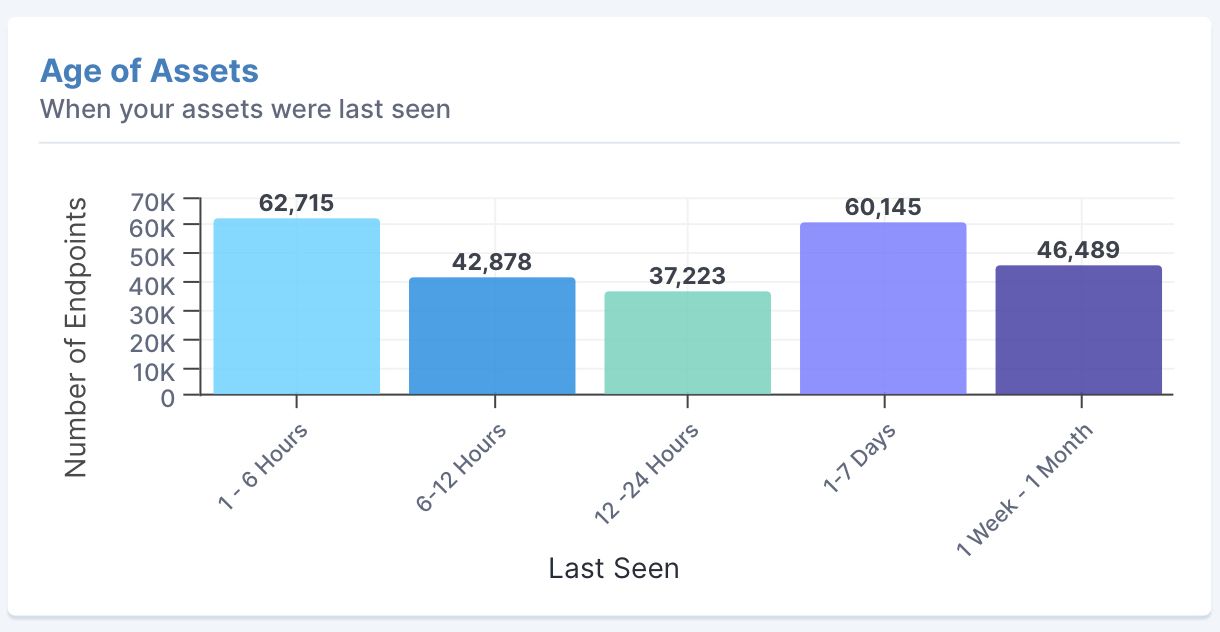
Per preservare e migliorare l’igiene informatica, è necessario innanzitutto conoscere le risorse IT di cui si dispone. La Sua organizzazione dispone di 50.000, 100.000 o 500.000 computer e server? Dove si trovano? Di cosa si tratta? Cosa c'è in esecuzione su di essi? Quali servizi offrono?
Rispondere a tali domande è proprio l’obiettivo di , lo strumento di individuazione e inventario delle risorse (si apre in una nuova scheda) . È il fondamento dell’igiene informatica. In questo blog approfondirò il motivo per cui tale base è così importante.
Non è possibile gestire ciò di cui non si conosce l’esistenza
Per gestire i Suoi endpoint, sono necessari tre livelli di conoscenza:
- Di quali beni disponete e dove si trovano?
- Quali programmi sono in esecuzione su tali dispositivi e dispongono di licenza? Non è sufficiente un nome host o un indirizzo IP.
- In che modo i dispositivi presenti nella Sua rete interagiscono tra loro e qual è la loro funzione? Nel mondo dei server, ad esempio, potreste avere un gruppo di server il cui unico scopo è quello di ospitare un servizio, come il sito web di un’azienda.
Tutte le aziende, indipendentemente dalle loro dimensioni, necessitano di queste informazioni, che nel settore informatico moderno sono in continua evoluzione. Le risorse di rete vanno e vengono, soprattutto con il modello “bring your own device” (BYOD), una politica diffusa e in continua espansione in molte organizzazioni. Alcuni asset potrebbero apparire sulla rete solo occasionalmente. Con un numero sempre maggiore di aziende che incoraggiano i dipendenti a lavorare da casa (WFH), la complessità aumenta.
Gli svantaggi operativi derivanti dalla mancanza di conoscenza
Per parafrasare l’ex membro degli Eagles Don Henley, quando si guida ad occhi chiusi, è inevitabile andare a sbattere contro qualcosa. Quando non si sa quali risorse siano presenti sulla propria rete, è come guidare ad occhi chiusi, per così dire in ambito informatico.
Una delle prime cose con cui probabilmente vi troverete a fare i conti sono le vulnerabilità di sicurezza. Se non si è in grado di gestire un bene, non è possibile garantirne la sicurezza. E non è possibile gestirlo se non si è consapevoli di averlo. Non saprete se il software è stato aggiornato correttamente. Pertanto, potrebbero esserci vettori di attacco di cui non siete affatto a conoscenza.
E per quanto riguarda le implicazioni finanziarie? Ha un’idea generale di come spende i Suoi soldi? Prendiamo ad esempio le licenze software, ad esempio un programma di produttività molto diffuso come Microsoft Office. Se disponete di una licenza per 10.000 copie, ne utilizzate 20.000 o solo 5.000? Utilizza in modo efficiente la licenza per la quale paga? Oppure si trova in una situazione di non conformità che potrebbe esporla a costose azioni legali?
Inoltre, la conformità non riguarda solo le licenze software. Si tratta inoltre di un altro ambito operativo che dipende in larga misura dalla conoscenza delle risorse presenti nella propria rete.
Prendiamo come esempio il settore sanitario. Le aziende del settore sanitario devono dimostrare la conformità alle disposizioni dell’HIPAA e della legge “ PCI ”, che disciplinano le informazioni sanitarie protette e i dati delle carte di credito. Sa dove si trovano quei dati? In caso contrario, non potrà dimostrare la conformità. L’incapacità di dimostrare la conformità comporta due gravi conseguenze: sanzioni normative e clienti insoddisfatti.
Quali caratteristiche sono importanti per una suite di strumenti destinata all’individuazione e all’inventario delle risorse?
Gli strumenti o la piattaforma che utilizzate per l'individuazione e l'inventario delle risorse dovrebbero possedere:
- Precisione
- Velocità
- Scala
- Facilità d'uso
Precisione, velocità e portata sono strettamente correlate. Se per effettuare un inventario occorrono due settimane o un mese, quando avrà finito la rete sarà già cambiata e, senza dubbio, le sarà sfuggito qualcosa.
Non è più corretto, per quanto Lei sia stato diligente. Più grande è la rete, maggiore è il problema che ciò comporta. Ecco perché la scala è importante. La facilità d’uso è un fattore determinante, poiché uno strumento difficile da configurare genera errori e, col passare del tempo, gli utenti finiranno per non volerlo più utilizzare.
Gli strumenti più datati faticano a soddisfare le esigenze dell'IT moderno
Asset Gli strumenti di ricerca sviluppati 10 anni fa hanno anticipato molte delle tecnologie con cui gli ambienti informatici moderni operano quotidianamente. Due esempi: i container e i cloud ibridi.
Questi strumenti non sono in grado di far fronte al ritmo di cambiamento a cui assistiamo attualmente. Eppure, le organizzazioni continuano spesso ad affidarsi agli strumenti con cui hanno acquisito dimestichezza, molti dei quali non sono di facile utilizzo. In effetti, potrebbero essere orgogliosi di saper utilizzare strumenti complessi. Forse hanno scritto degli script personalizzati per renderli più efficaci. Non solo: si è sviluppato un intero ecosistema di partner proprio per aiutare i reparti IT a raggiungere questo obiettivo.
Le conseguenze involontarie — e spiacevoli — di ciò sono politiche e processi informatici elaborati non perché rappresentino il modo migliore per affrontare un problema, ma perché si adattano alle capacità degli strumenti in uso. È la versione informatica del detto “se si ha un martello, tutto sembra un chiodo”. Le linee guida sono le seguenti: «Dobbiamo fissare bene le cose». Gli strumenti consolidati diventano parte integrante dell’ecosistema IT. Tuttavia, le migliori politiche IT dovrebbero essere indipendenti dagli strumenti utilizzati. Uno strumento sviluppato nel 1993 — o nel 2010 — non può offrire tale flessibilità.
L'individuazione degli endpoint è un obiettivo in continua evoluzione
Non tutti gli “ endpoint ” presenti in una rete sono computer desktop, portatili o server. Esistono stampanti, telefoni, tablet e un numero sempre crescente di dispositivi dell’Internet delle cose (IoT) destinati al mercato consumer e a quello industriale. La gestione dei dispositivi mobili (MDM) rappresenta un settore in continua espansione. Con un fornitore di servizi MDM come Microsoft Intune, potrete monitorare tutti i telefoni presenti sulla vostra rete.
Ma perché dovrebbe preoccuparsi del fatto che un dispositivo IoT di consumo possa compromettere la rete aziendale? Ecco il motivo: un dipendente di uno dei nostri clienti stava lavorando da casa. Il team di sicurezza dell’azienda stava ricevendo avvisi secondo cui qualcuno stava tentando di accedere illegalmente al suo computer portatile. La fonte era un frigorifero dotato di malware che stava analizzando la sua rete domestica e tentava di accedere al suo dispositivo, che in quel momento era temporaneamente collegato alla rete aziendale. La stessa cosa potrebbe verificarsi con un interruttore intelligente, un termostato, una telecamera di sicurezza… e chi più ne ha, più ne metta.
Ciò vale anche per i macchinari presenti in fabbrica, molti dei quali sono dotati di sensori che comunicano tramite reti wireless e Internet con le applicazioni di produzione. Si tratta di un settore denominato “tecnologia operativa” che, in sostanza, trasforma ogni macchina presente in uno stabilimento in un dispositivo di rete.
Nessuno strumento di rilevamento delle risorse è in grado di individuare autonomamente ogni tipo di dispositivo; pertanto, lo strumento o la piattaforma che utilizzate deve integrarsi con applicazioni in grado di riconoscere dispositivi quali telefoni, tablet, stampanti, ecc. Ciò richiede una suite di strumenti in grado di integrarsi efficacemente con le applicazioni di supporto. È per questo motivo che, ad esempio, Tanium sta realizzando un’integrazione tra Tanium discover e Microsoft Intune per la gestione delle scorte sui dispositivi mobili.
L'individuazione degli endpoint costituisce il fondamento delle soluzioni Zero Trust
Quando ogni dispositivo è un dispositivo di rete, ogni dispositivo rappresenta una potenziale vulnerabilità di sicurezza. È quindi necessario disporre di politiche e procedure che suddividano gli endpoint in tre categorie: gestiti, non gestiti e non gestibili. L'individuazione degli endpoint rappresenta il primo passo fondamentale nel percorso verso le soluzioni Zero Trust. CSO online descrive il modello Zero Trust di (si apre in una nuova scheda) come «un concetto di sicurezza incentrato sulla convinzione che le organizzazioni non debbano fidarsi automaticamente di nulla all’interno o all’esterno dei propri perimetri, ma debbano invece verificare ogni singolo elemento che tenti di connettersi ai propri sistemi prima di concedere l’accesso».
L'efficacia degli strumenti di risposta alle minacce e di risoluzione dei problemi dipende dall'ampiezza della copertura degli endpoint su cui vengono eseguiti. Pertanto, l’individuazione delle risorse “ endpoint ” rappresenta davvero il punto di partenza per l’igiene informatica e la sicurezza. Bisogna partire da lì.
Per saperne di più sul ruolo dell’identificazione degli endpoint ( endpoint) nelle implementazioni Zero Trust, consulti i nostri articoli sul blog: “ ” “Endpoint Identity: The New Center of Gravity in a Zero Trust World” (si apre in una nuova scheda).
Per ulteriori informazioni sulla soluzione di rilevamento e inventario di Tanium Asset , legga il nostro articolo sul blog “ : 9 modi in cui Tanium rende il rilevamento e l’inventario di Asset più veloci, più semplici, più facili e — migliori”. (si apre in una nuova scheda)
Se siete pronti a vederlo in azione, registratevi per una demo (si apre in una nuova scheda) oggi stesso.

