Poiché ogni azienda è ormai un potenziale bersaglio, la prevenzione degli attacchi informatici potrebbe diventare il nuovo obiettivo prioritario della Sua azienda in materia di sicurezza. E, come recita un vecchio proverbio, «È meglio prevenire che curare». Se considerata dal punto di vista della sicurezza informatica, questa massima è talmente vera che le abbiamo dato un nome: “ ” (La sicurezza informatica è una questione di igiene informatica). (si apre in una nuova scheda)
Sentirete spesso utilizzare questo termine, che si riferisce alle buone pratiche che dovreste adottare per ridurre notevolmente il rischio di diventare bersaglio di attacchi da parte di malware o ransomware. Nel mese di maggio di quest’anno, persino il presidente ha emanato un decreto presidenziale intitolato “ ” ( ) (si apre in una nuova scheda) , con cui si incoraggia il settore privato a concentrarsi sulle migliori pratiche in materia di sicurezza.
Una corretta igiene informatica richiede una vigilanza e una manutenzione costanti. Fortunatamente, questo lavoro continuo diventa molto meno gravoso se il vostro personale, i vostri processi e i vostri strumenti si basano su questi principi fondamentali. Tanium Ha recentemente avviato una collaborazione con Deep Instinct (si apre in una nuova scheda) per aiutarLa a proteggere e prevenire in modo efficiente ed efficace le minacce presenti su endpoint prima che possano causare danni.
Chiudere a chiave porte e finestre
Il modo più semplice per evitare di diventare un bersaglio è quello di non offrire agli aggressori un facile accesso alla propria proprietà, ovvero “chiudere a chiave porte e finestre”. Questo concetto si riferisce alle buone pratiche igieniche, quali conoscere con certezza tutti gli endpoint presenti nel proprio ambiente, mantenere gli endpoint correttamente configurati, formare il personale in merito alle questioni di sicurezza relative all’ , quali il phishing e l’uso improprio delle credenziali, nonché applicare rigorosamente le patch e aggiornare il software per eliminare le vulnerabilità più ricercate dagli hacker.
Tuttavia, possiamo fare di più per proteggere tali porte e finestre digitali; per questo motivo abbiamo avviato una collaborazione con Deep Instinct per avvalerci della sua piattaforma di prevenzione Endpoint Security (si apre in una nuova scheda) in aree chiave del framework che utilizziamo per proteggere i vostri endpoint.
Aggiunta di sentinelle a guardia della tenuta
Per illustrare in che modo “ Tanium ” collabori con “ Deep Instinct ” al fine di proteggere e difendere il Suo patrimonio, è utile considerarlo in termini di ciclo di vita della sicurezza. Questo ciclo di vita si articola in cinque fasi.
La vostra organizzazione può chiudere a chiave ogni porta e finestra e, inoltre, disporre delle sentinelle a guardia di ogni punto di accesso: l’agente leggero di Deep Instinct protegge l’ endpoint effettuando una scansione continua alla ricerca di minacce. Se viene rilevata una minaccia, il sistema ne impedisce l’esecuzione prima che possa causare danni. Infine, Deep Instinct risponde inviando dati di telemetria relativi alle notifiche alla console Tanium Threat Response , fornendo dettagli sul malware che possono essere utilizzati per individuare minacce simili nel resto dell’infrastruttura.
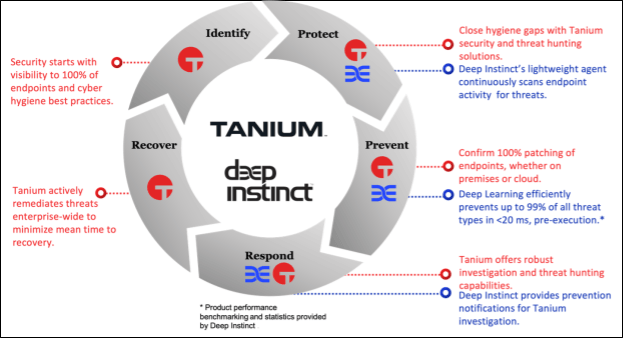
Esaminiamo uno scenario esemplificativo per comprendere i vantaggi in termini di sicurezza derivanti dal potenziamento della vostra piattaforma Tanium con Deep Instinct:
- Consapevole del fatto che ciò che non si vede non può essere protetto, il Suo team IT utilizza gli strumenti di rilevamento e inventario di Tanium Asset (si apre in una nuova scheda) per identificare e catalogare tutti i Suoi endpoint.
- Il Suo team di sicurezza forma i Suoi dipendenti in materia di consapevolezza e politiche di sicurezza, al fine di favorire il rispetto delle pratiche di “igiene informatica”. Per proteggere in modo efficiente ed efficace la vostra rete e i vostri endpoint, il team si avvale delle soluzioni di sicurezza per l’ Tanium Security (si apre in una nuova scheda) e della soluzione di sicurezza e conformità per l’ Risk & Compliance (si apre in una nuova scheda) , insieme al software di sicurezza per gli endpoint di Deep Instinct Endpoint Security (si apre in una nuova scheda).
- Supponiamo che un hacker prenda di mira la Sua azienda inviando un’e-mail contenente un documento PDF compromesso o un link che reindirizza gli utenti a un modulo web ospitato su un server accessibile da Internet. Quando l’utente preme il pulsante “Invia” sul modulo, viene eseguito un codice che si collega a un server di comando e controllo per scaricare ulteriori file dannosi.
- L'agente leggero di Deep Instinct presente nell' endpoint utilizza l'intelligenza predittiva basata sull'intelligenza artificiale (Deep Learning) per Detect questo tipo di malware prima che venga scritto su disco, impedendo così l'esecuzione del codice. Deep Instinct invia quindi un avviso e i dati di telemetria al Suo team di sicurezza, fornendo dettagli sul malware.
- Le informazioni sono visibili nella console di Tanium Threat Response . Il Suo team di sicurezza può utilizzare queste informazioni per cercare valori di hash di file simili nell’intero ambiente, assicurandosi che questo particolare malware non sia presente altrove.
- Nelle rare occasioni in cui una campagna di attacco riesca effettivamente ad avviare il proprio ciclo di attacco, è possibile utilizzare Tanium per mettere immediatamente in quarantena l’ endpoint o il gruppo di endpoint, impedendo così all’attacco di propagarsi lateralmente. È quindi possibile utilizzare un numero illimitato di strumenti di tipo “ Tanium ” per porre rimedio all’attacco: rimozione di file, installazione di patch o altre azioni, il tutto su qualsiasi scala necessaria.
Per saperne di più su Deep Instinct
Deep Instinct coesiste sugli endpoint per offrire funzionalità che vanno ben oltre quelle dei tradizionali software antivirus o di nuova generazione, al fine di prevenire il 99% delle minacce note e sconosciute prima che possano causare danni.
Sfruttando l’intelligenza artificiale di Deep Learning , gli agenti Deep Instinct ampliano costantemente le proprie capacità di rilevamento, stabilendo nuove connessioni e prevedendo nuovi tipi di attacchi nel corso del tempo. Deep Instinct È in grado di Detect una varietà incredibilmente ampia di attacchi dannosi — zero-day, ransomware, basati su file, senza file, alla catena di fornitura — in soli 20 millisecondi, 750 volte più velocemente di quanto impieghi in genere un attacco per crittografare e infettare un endpoint.
Inoltre, i test comparativi condotti da Deep Instinct evidenziano un tasso di rilevamento e blocco superiore al 99% (di gran lunga superiore a quello di altre piattaforme di protezione endpoint) e un tasso di falsi positivi del 0,1%, il che significa che il vostro team di sicurezza dedica molto meno tempo alle indagini volte a distinguere il segnale dal rumore o alla messa a punto del software per ridurre i falsi positivi.
Aggiungere un po’ di serenità
In definitiva, nessuna soluzione di cyber igiene è infallibile al 100%, ma con Tanium e Deep Instinct potrete contare su una protezione più efficace per i vostri endpoint, una chiara visibilità su tutto il vostro ambiente informatico e un’unica fonte di informazioni attendibili da cui esaminare le minacce sventate e rispondere immediatamente su larga scala.
Per saperne di più sulla nostra partnership e richiedere una demo personalizzata, visiti la pagina dedicata ai partner di Deep Instinct all’indirizzo (si apre in una nuova scheda).

