4 maggio è pensata per essere una giornata in cui gli appassionati di tutto ciò che riguarda Star Wars possano celebrare questa saga di fantascienza. Tuttavia, gli amministratori di sistema erano impegnati in questioni più urgenti dopo che Dell aveva rilasciato una patch per cinque vulnerabilità di “elevata gravità” che interessavano vari computer desktop, portatili, notebook e tablet.
Sebbene non si tratti di vulnerabilità che consentono l’esecuzione di codice remoto (RCE), tali bug potrebbero comunque causare un attacco denial of service o la fuga di informazioni senza l’autorizzazione del proprietario del sistema. Ancora una volta, l’attenzione è rivolta alla vulnerabilità delle organizzazioni e ai processi di gestione delle patch di .
Ecco cosa deve sapere e in che modo Tanium può esserle d’aiuto.
Quali sono i difetti?
Scoperte per la prima volta da SentinelLabs, le vulnerabilità sono presenti nel driver di aggiornamento del firmware v2,3 di Dell (dbutil_2_3.sys), risalente alla versione 2009. Considerando che sono rimasti nascosti per 12 anni, il driver vulnerabile è stato da allora installato su centinaia di milioni di prodotti Dell.
Tutte e cinque le vulnerabilità sono registrate come CVE-2021-21551, con un punteggio CVSS pari a 8,8. Ecco i dettagli:
- Corruzione della memoria — CVE-2021-21551: Elevazione locale dei privilegi n. 1
- Corruzione della memoria — CVE-2021-21551: Elevazione locale dei privilegi #2
- Mancanza di convalida degli input — CVE-2021-21551: Esaltazione locale dei privilegi n. 3
- Mancanza di convalida degli input — CVE-2021-21551: Esaltazione locale dei privilegi n. 4
- Problema di logica del codice — CVE-2021-21551: Denial of Service
In che modo potrebbero avvenire gli attacchi?
La buona notizia è che non si tratta di vulnerabilità RCE, pertanto non possono essere utilizzate per compromettere direttamente un sistema.
Tuttavia, il timore è che un malintenzionato che sia riuscito a ottenere l'accesso remoto sfruttando una vulnerabilità diversa possa elevare i propri privilegi a livello locale utilizzando i primi quattro bug per eseguire codice in modalità kernel. Questa tattica potrebbe essere utilizzata per aggirare gli strumenti di sicurezza in esecuzione nel Suo ambiente.
Le organizzazioni dispongono di un breve lasso di tempo per porre rimedio alla situazione, poiché non vi sono segnalazioni di un sfruttamento attivo delle vulnerabilità in ambiente reale.
Tuttavia, dato l’elevato numero di dispositivi potenzialmente interessati, sembra probabile che gli autori delle minacce rivolgano presto la propria attenzione allo sviluppo di exploit per tali vulnerabilità.
In che modo “ Tanium ” può esservi d’aiuto
Come abbiamo già illustrato in un articolo pubblicato su “ ” all’indirizzo, possono bastare poche ore dal rilascio di una patch da parte di un fornitore affinché gli autori delle minacce sviluppino un malware “proof-of-concept”. Questo non Le lascia molto tempo per individuare e correggere eventuali endpoint vulnerabili.
Data la natura distribuita della forza lavoro odierna, ciò può rivelarsi sempre più impegnativo — a meno che non si disponga di piattaforme come Tanium in grado di garantire visibilità e controllo con rapidità e su larga scala.
Martedì, Dell ha rilasciato un aggiornamento dell'utilità " " per risolvere il problema CVE-2021-21551. Le organizzazioni devono pertanto portare a termine due compiti fondamentali: individuare il problema e porvi rimedio.
Ecco le soluzioni di Tanium che vi aiuteranno proprio in questo:
- Tanium Interact Le consente di verificare in modo rapido e semplice se sono presenti endpoint vulnerabili (ad esempio, computer Dell dotati di CVE-2021-21551) e di ricevere risposte in tempo reale, su migliaia o addirittura centinaia di migliaia di risorse IT.
- Tanium Deploy riduce la complessità e migliora la resilienza aziendale per i team addetti alle operazioni IT. Consente di installare, aggiornare o rimuovere software in tutto il Suo ambiente con rapidità e su larga scala.
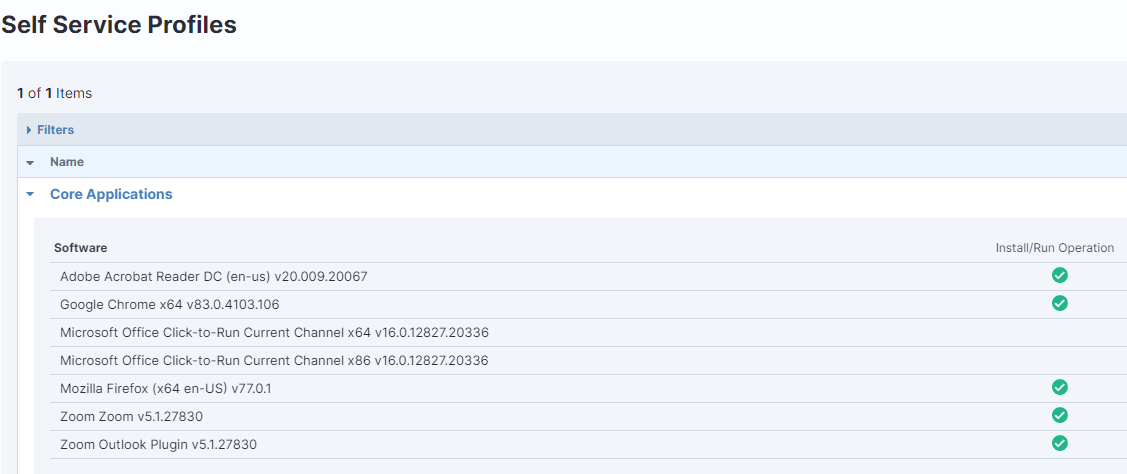
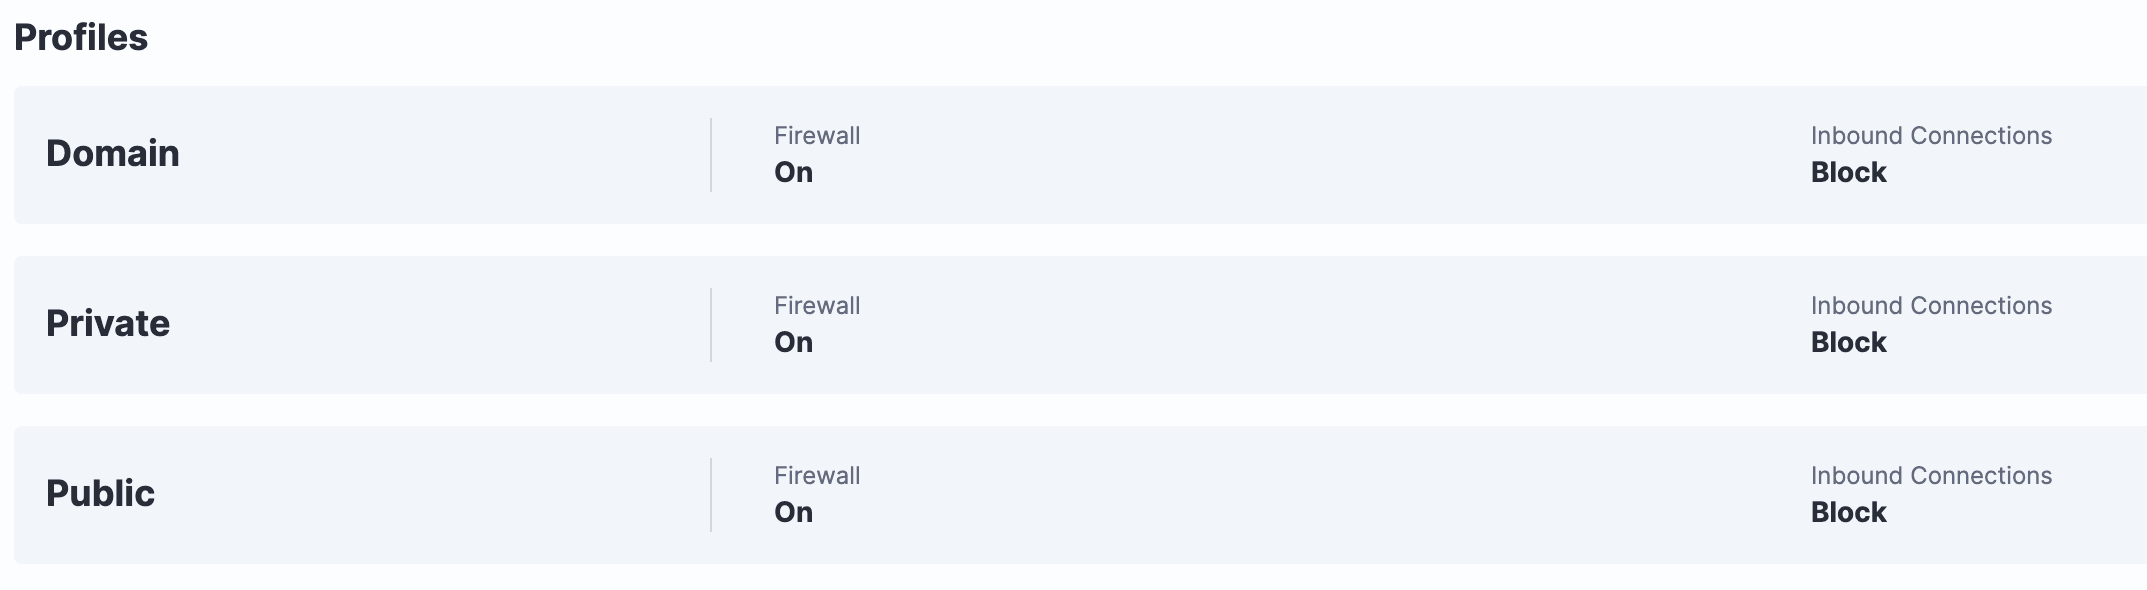
- Tanium Enforce consente alle organizzazioni di semplificare, centralizzare e unificare la gestione delle politiche relative ai dispositivi degli utenti finali. Ciò contribuisce a eliminare e a mitigare le vulnerabilità e i rischi aziendali.
Ecco cosa fare:
- Utilizzi Tanium Interact per individuare eventuali endpoint interessati, come illustrato nel nostro articolo della Community “ ” all’indirizzo.
- Utilizzi Tanium Interact per distribuire l’aggiornamento dell’avviso di sicurezza Dell relativo a – DSA-2021-088 tramite un nuovo pacchetto principale Tanium .
- Creare una politica di correzione " Tanium Enforce " per eliminare i file vulnerabili.
- Utilizzi Tanium Deploy per creare pacchetti software con cui aggiornare eventuali utilità di driver Dell già installate. Ciò impedisce che il file del driver vulnerabile venga reintrodotto.
Potete trovare ulteriori dettagli tecnici nel post pubblicato sulla community di all’indirizzo. Oggigiorno le vulnerabilità fanno parte della vita quotidiana. Ciò che conta è il modo in cui reagite a tali situazioni.
Scoprite come la piattaforma Tanium possa aiutarvi a individuare e correggere le vulnerabilità.

