Noi di abbiamo appreso le ultime novità su relative al panorama globale delle violazioni dei dati e abbiamo discusso delle sfide poste dagli attacchi informatici sponsorizzati dagli Stati, oltre a molti altri argomenti. Nel corso della giornata abbiamo visto emergere tre temi chiave.
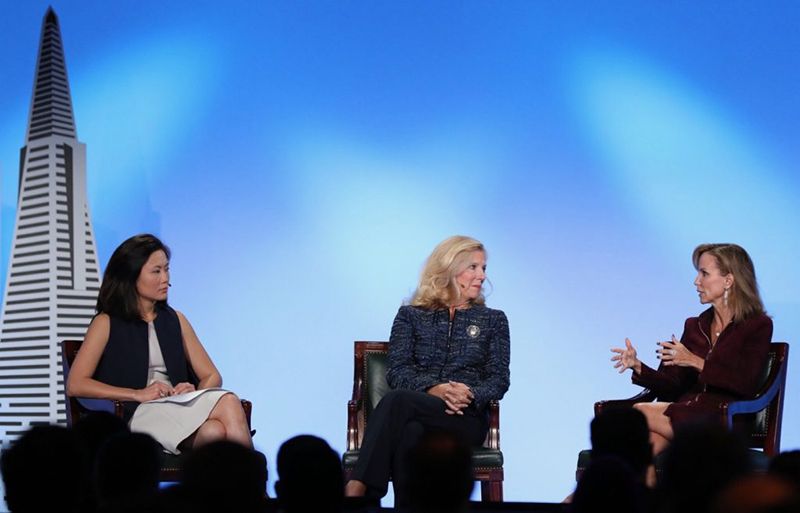
(Denise Zheng (a sinistra), Suzanne Spaulding (al centro) e Fran Townsend (a destra) hanno discusso di attacchi informatici sponsorizzati dallo Stato presso la sala CONVERGE1717.)
Le infrastrutture critiche, gli attacchi informatici sponsorizzati dallo Stato e l’importanza dei principi fondamentali della sicurezza informatica sono stati i temi principali affrontati dai relatori durante le sessioni generali del 2 ° giorno presso il CONVERGE17. Nel corso della giornata sono emersi tre temi principali:
- Gli hacker sostenuti dallo Stato prendono di mira le infrastrutture critiche
- Gli esseri umani sono i nostri “endpoint” più vulnerabili; e
- Le organizzazioni continuano ad avere difficoltà a garantire il corretto funzionamento delle misure fondamentali di sicurezza informatica.
Gli hacker sostenuti dallo Stato prendono di mira le infrastrutture critiche
Sebbene gli attacchi informatici sponsorizzati dallo Stato rappresentino un problema per ogni organizzazione, sono i proprietari e gli operatori delle infrastrutture critiche a dover affrontare la minaccia più grave, secondo Denise Zheng, vicepresidente di The Business Roundtable, che ha moderato una tavola rotonda sull’argomento.
«Le minacce informatiche alle infrastrutture critiche non sono più eventi puramente teorici», ha affermato. «Sono reali e prendono di mira il settore privato e il governo.» La domanda che sorge spontanea è quindi: quale sia il ruolo del governo nel garantire la sicurezza di tali entità? «Se si trovano ad affrontare attori informatici sostenuti da Stati-nazione, dotati di risorse adeguate, sofisticati e che godono della protezione legale del proprio governo», ha affermato Zheng, «dovremmo forse adottare un modello simile a quello israeliano, in cui il governo svolga un ruolo di monitoraggio delle minacce?»
Descrivendo il rapporto tra l’ Community e tecnologico e il governo degli Stati Uniti come “teso”, la relatrice Frances Townsend, vicepresidente esecutivo di MacAndrews & Forbes, ha affermato: «Sono scettica sul fatto che si possa riuscire a realizzarlo». L’adozione di un modello israeliano, in cui figure governative operano all’interno di un’azienda del settore privato, è improbabile e, francamente, scomoda. Le società quotate in borsa devono valutare il proprio rischio reputazionale in virtù dei rapporti che intrattengono con il governo. «Ciò solleva questioni relative alla privacy e alle libertà civili e potrebbe non essere fattibile negli Stati Uniti».
Secondo Townsend, una soluzione più adeguata sarebbe rappresentata da un’organizzazione indipendente attraverso la quale le informazioni relative alle minacce possano essere condivise in forma anonima. L’organizzazione potrebbe fungere da «organismo di controllo tra il settore privato e il governo», ha affermato.
Mentre i governi e le imprese si trovano ad affrontare queste e altre sfide, la natura degli attacchi sponsorizzati dallo Stato sta cambiando. «Nel 2011, quando ho iniziato a lavorare presso il DHS, consideravamo gli attori statali in termini di capacità e intenzioni», ha affermato Suzanne Spaulding, ex sottosegretario del Dipartimento per la Sicurezza Interna. «Parleremmo del fatto che vi sono un paio di attori statali chiave – la Cina e la Russia – dotati di notevoli capacità ma con scarsa propensione alla distruzione, e [paesi quali] l’ , la Corea del Nord e l’Iran, con capacità inferiori ma maggiore propensione alla distruzione».
Da allora, ha affermato Spaulding, «abbiamo assistito a una crescente sofisticazione delle capacità di coloro che vorrebbero arrecare danno alla nostra nazione e a un aumento delle tensioni con coloro che dispongono di capacità significative».
Nel frattempo, il confine tra le attività criminali a scopo di lucro e quelle condotte dagli Stati nazionali a fini di spionaggio sta diventando sempre più labile. «Ciò è particolarmente evidente nel caso della Corea del Nord, dove si sta cercando di finanziare il regime in parte attraverso minacce informatiche», ha affermato Spaulding. «Stiamo assistendo a come gli Stati nazionali ricorrano ad attori non statali in qualità di appaltatori. «I confini si stanno decisamente facendo sempre più sfumati.»
I confini tra il mondo della sicurezza fisica e quello della sicurezza informatica stanno diventando sempre più sfumati, in particolare per le organizzazioni che operano nel settore delle infrastrutture critiche. Secondo Spaulding, è fondamentale che i responsabili della sicurezza fisica di un’organizzazione e quelli della sicurezza informatica si considerino un’unica squadra.
Infatti, coinvolgere un ampio ventaglio di parti interessate nelle vostre discussioni sulla sicurezza informatica è fondamentale per comprendere appieno le implicazioni aziendali di una violazione. «Il Suo esperto informatico non è in grado di illustrarLe le conseguenze a catena che un attacco informatico avrebbe sulla Sua attività, proprio come il Suo elettricista non è in grado di illustrarLe le conseguenze a catena che un’interruzione di corrente avrebbe sulla Sua attività», ha affermato Spaulding. «È necessario pensare al di là dei confini del reparto IT, considerando il team nel suo insieme.»
Gli esseri umani sono i nostri “endpoint” più vulnerabili
Altrettanto importante è avere una visione lucida di come i Suoi dipendenti potrebbero comportarsi. «Quando non esiste un sistema vulnerabile, c’è sempre una persona vulnerabile», ha affermato Chris Novak, cofondatore e direttore globale del Verizon Threat Research Advisory Center, durante la sua presentazione intitolata «Uno sguardo al panorama delle minacce informatiche».
Ha osservato che un utente su 14 cade vittima di una qualche forma di ingegneria sociale , di un attacco di phishing o e che un quarto di essi ne è vittima più di una volta. A titolo di esempio, ha affermato Novak, un’organizzazione con cui ha collaborato di recente gli ha riferito che, quando ha organizzato un corso di formazione trimestrale sulla sicurezza informatica per i dipendenti e ha poi condotto un’esercitazione di phishing, il tasso di vittime è risultato pari al 3%-4%. Tuttavia, quando hanno sospeso la formazione per alcuni mesi, il tasso di vittimizzazione è balzato al 38%. «Alcune organizzazioni mi dicono che la percentuale è più vicina al 60%-70%», ha affermato.
Considerato il numero di attacchi che colpiscono un’organizzazione tramite il phishing, Spaulding ha sottolineato che le organizzazioni devono continuare a investire nella formazione del personale e nell’implementazione di strumenti di base quali l’autenticazione a più fattori, la segmentazione e la whitelist delle applicazioni.
«È tutta una questione di basi», ha affermato Novak. «Le organizzazioni sono così concentrate sugli aspetti avanzati e sofisticati che finiscono per lasciare porte e finestre aperte. Se non si curano alcuni elementi fondamentali, tutto andrà a rotoli.»
Molte organizzazioni sembrano non riuscire a mettere in pratica correttamente le nozioni di base in materia di “cyber igiene” . «Non credo che si possa dare per scontata l’igiene di base», ha affermato Townsend. «Le aziende hanno fatto molto, ma continuo a non capire perché non abbiano messo in atto alcune misure fondamentali.»
Le organizzazioni continuano ad avere difficoltà a garantire il corretto funzionamento delle misure fondamentali di sicurezza informatica.
Mettere a punto le basi non è facile, soprattutto per le organizzazioni di grandi dimensioni. Ad esempio, il passaggio dall’autenticazione a fattore singolo a quella multifattoriale può comportare una serie di difficoltà per un’organizzazione, non ultima la resistenza da parte degli utenti che mal sopportano tale idea. «Tuttavia, la realtà è che la maggior parte di questi attacchi potrebbe essere sventata o rallentata in modo significativo se si disponesse semplicemente dell’autenticazione a più fattori», ha affermato Novak. «E deve essere presente in più punti. Tutti ci dicono: «Sì, ce l’abbiamo». Ma quando iniziamo ad approfondire, scopriamo che non era presente in tutti i settori dell’organizzazione. «Ad esempio, non era previsto per gli amministratori, quindi si creano queste sacche di popolazioni vulnerabili che finiranno per essere prese di mira».
L’applicazione delle patch è un principio fondamentale della “cyberigiene”, spesso citato e di fondamentale importanza; tuttavia, Novak ha affermato che «più importante della semplice capacità di applicare le patch è sapere di cosa si dispone». L'applicazione delle patch deve andare di pari passo con l'inventario delle risorse. Se si risolvesse il 99% di “tutto”, cosa si intende per “tutto”? Ogni organizzazione nasconde al suo interno un vero e proprio terreno di gioco per gli hacker. “Sono proprio quelle parti dell’organizzazione di cui l’organizzazione stessa non si rende nemmeno conto di disporre.”
All’inizio di un’indagine su una violazione, uno dei primi passi che Novak e il suo team compiono è quello di richiedere un inventario delle risorse. «Abbiamo condotto un’indagine su una violazione in cui ci hanno presentato tre diversi inventari delle risorse, e nessuno di essi era veritiero», ha affermato.
In un’altra indagine, condotta in Giappone, ha affermato: «Siamo intervenuti e abbiamo iniziato a monitorare le attività degli autori delle minacce, e abbiamo notato che all’improvviso erano scomparsi dai radar, ma potevamo vedere che i dati continuavano a essere sottratti». Abbiamo scoperto risorse nell’ambiente di cui nessuno riusciva a spiegare l’origine. Abbiamo individuato 30.000 beni di cui non risultava alcuna traccia nei loro registri. Quando glielo abbiamo chiesto, ci hanno risposto: «Acquisiamo da due a tre società al mese». «Pertanto, esiste un margine di errore riguardo a ciò che ritengono di possedere».
Mentre le organizzazioni faticano a garantire il corretto funzionamento degli aspetti fondamentali, il settore dell’hacking continua a evolversi. Secondo Novak, la maggior parte dei gruppi che operano sul Dark Web agiscono come vere e proprie aziende. «Siamo tutti qui perché le nostre aziende hanno come obiettivo quello di avere successo, generare profitti e soddisfare i nostri clienti», ha affermato. «Questi signori stanno facendo esattamente la stessa cosa. Vogliono guadagnare e soddisfare i propri clienti. Potete visitare questi siti e inviare una richiesta di offerta relativa al malware. Ci saranno persone che, in pratica, faranno a gara per cercare di fornirLe il malware. Su questi siti è possibile acquistare botnet e qualsiasi cosa possa servirvi. È importante che le persone si rendano conto della facilità con cui la rete clandestina Community ha accesso a questo tipo di dati e informazioni.”
Sebbene gli attacchi sferrati dagli Stati-nazione alimentino i titoli dei media e la nostra ansia collettiva, «di solito non sono poi così interessanti», ha affermato Tanium CEO Orion Hindawi durante la sua chiacchierata informale del primo giorno con Robert Hackett di Fortune. In molti casi, ha affermato, «si tratta di qualcuno che sfrutta una vulnerabilità nota» che avrebbe dovuto essere risolta già mesi fa.
La buona notizia è che nessuno in questo settore sta affrontando queste sfide in modo isolato. Possiamo condividere informazioni e insegnamenti chiave tra di noi in occasione di eventi come CONVERGE e attraverso le discussioni nella comunità “ ” , “Tanium” e “Community”. Possiamo continuare a perfezionare la formazione dei dipendenti per fornire alle persone – i nostri “endpoint” più vulnerabili – le conoscenze necessarie per garantire la loro sicurezza. E possiamo individuare nuovi modi per comunicare ai nostri dirigenti di alto livello e ai nostri consigli di amministrazione la necessità di investire nella sicurezza informatica. Perché quando si opera in un settore in cui non esiste un traguardo, la cosa migliore che si possa fare è imparare a godersi la corsa.
Altri articoli da “ Taniume CONVERGE17”:
- CONVERGE17: Tre cose che abbiamo imparato il primo giorno
- CONVERGE17: Liberare il proprio potenziale
Avete domande? Abbiamo le risposte. Partecipi oggi stesso alla conversazione ed entri in contatto con i Suoi colleghi e con gli esperti tecnici di Tanium nella nostra comunità di utenti Tanium.
Le interessa vedere “ Tanium ” in azione? Fissate un appuntamento con per una dimostrazione individuale oppure partecipate al nostro webinar settimanale. Si rivolga ai nostri esperti di “ Tanium” in occasione dei nostri prossimi eventi “ ”.
Informazioni sull’autore: Scott Rubin è Direttore Marketing presso Tanium, dove è responsabile delle attività di marketing, comunicazione, relazioni con il pubblico e politiche pubbliche. Prima di entrare a far parte di “ Tanium”, Scott era socio della società di venture capital Andreessen Horowitz, dove forniva consulenza alle società del portafoglio in materia di strategie di comunicazione e di marchio. Prima di entrare a far parte di Andreessen Horowitz, Scott ha ricoperto il ruolo di direttore presso Google, dove ha fatto parte sia del team dedicato alle politiche pubbliche che di quello dedicato alla comunicazione, occupandosi, più recentemente, della gestione della comunicazione aziendale a livello globale.

