We learned about the latest Tanium products and heard thought-provoking views on everything from artificial intelligence to quantum computing. Throughout the day, we saw three major themes emerge.
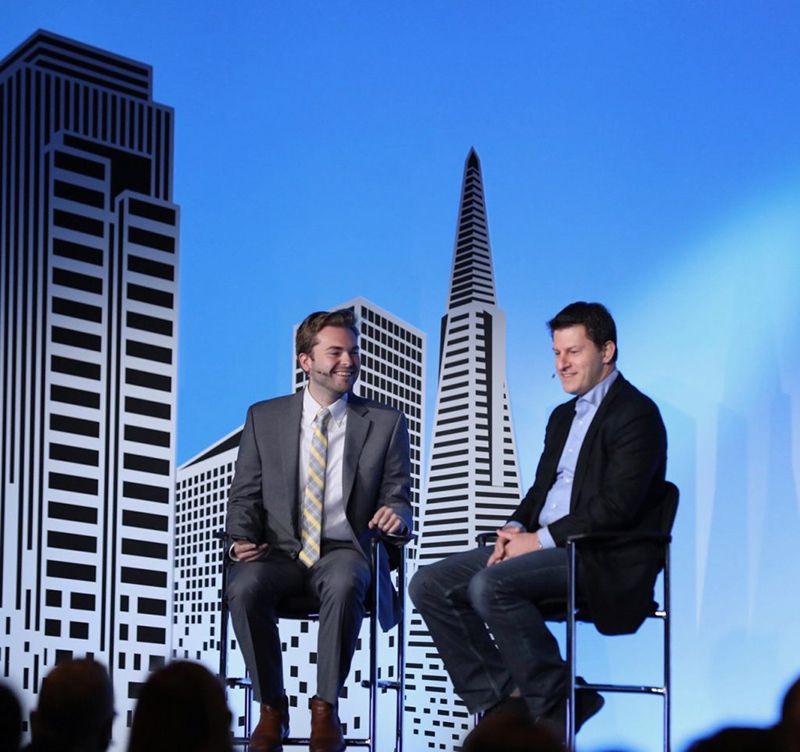
(Tanium CEO Orion Hindawi (a destra) insieme a Robert Hackett di Fortune al CONVERGE17.
Ieri l’evento “CONVERGE17 ” ha avuto un esordio davvero entusiasmante, con 600 clienti e partner di Tanium che si sono uniti a noi presso lo storico Palace Hotel di San Francisco per una giornata caratterizzata da sessioni generali, incontri di approfondimento e laboratori pratici.
I relatori delle nostre sessioni generali hanno trattato un’ampia gamma di argomenti: dall’ alle ultime novità sui prodotti Tanium , fino a riflessioni stimolanti su tematiche che spaziano dall’intelligenza artificiale all’informatica quantistica. Nel corso delle loro presentazioni e nelle conversazioni avute oggi con i partecipanti, abbiamo individuato tre temi principali:
- È giunto il momento di affrontare le dure realtà relative alla sicurezza informatica;
- È giunto il momento di individuare nuovi modi per comunicare ai consigli di amministrazione e ai dirigenti di alto livello la minaccia esistenziale che gli autori degli attacchi rappresentano per il nostro stile di vita; e
- È giunto il momento di prepararsi a un futuro ricco di dispositivi dell’Internet delle cose, veicoli autonomi e una miriade di altre tecnologie che trasformeranno il nostro modo di vivere e di lavorare.
Ecco cosa abbiamo appreso.
Affrontare le dure realtà relative alla sicurezza informatica
Tanium CEO Orion Hindawi ha offerto una buona dose di realtà durante la sua chiacchierata informale con Robert Hackett di Fortune, sfatando il mito secondo cui la tecnologia da sola possa risolvere le sfide mondiali in materia di sicurezza informatica. «L’idea che vi forniremo una scatola nera in grado di risolvere “automaticamente” ogni problema e che vi garantirà una protezione totale contro le violazioni non è vera», ha affermato. «Chiunque le dica una cosa del genere le sta mentendo.»
In effetti, talvolta tali strumenti possono essere utilizzati contro di voi, come ha osservato Nicole Perlroth, giornalista del *New York Times* specializzata in sicurezza informatica, nella sua presentazione intitolata “This is How They Tell Me The World Ends”. Ha fatto riferimento al suo recente articolo pubblicato su , in cui si spiega come un software di sicurezza informatica sia stato utilizzato per spiare persone che lavoravano per il governo degli Stati Uniti. «La conclusione principale è che il software di sicurezza è uno strumento di spionaggio davvero efficace», ha affermato. «Saremmo degli idioti a non utilizzarlo, ma d’altra parte esso consente un accesso davvero approfondito ai vostri sistemi e, se qualcuno volesse utilizzarlo per effettuare ricerche silenziose delle firme, potrebbe farlo.»
Allora, cosa deve fare un’organizzazione? Secondo Hindawi, , l’adozione di buone pratiche di sicurezza rappresenta un punto di partenza. «Dobbiamo aggiornare i nostri computer, individuare dove si trovano i nostri dati e iniziare a proteggerli», ha affermato. «Ritengo che la questione verrà risolta?» «No. Ma possiamo rendere più difficile agli aggressori raggiungere il loro obiettivo.»
È inoltre fondamentale comprendere le dinamiche aziendali che impediscono alle organizzazioni di svolgere attività di base relative alla sicurezza informatica, come l’applicazione delle patch. «Uno dei motivi principali per cui non si applicano le patch è che la divisione aziendale non vuole subire interruzioni del servizio», ha affermato Hindawi. Nessuno nel settore IT desidera essere colui che mette fuori uso un’applicazione fondamentale per l’azienda per un’intera settimana a causa di una patch che ha dato problemi. Tuttavia, «se vi consentiamo di applicare una patch in tre minuti e di rimuoverla in tre minuti [in caso di problemi], il livello di rischio a cui vi esponete è inferiore». «Se forniamo strumenti più efficaci ai nostri clienti, è possibile ridurre la probabilità di un’interruzione del servizio della durata di una settimana.»
Alla domanda di Hackett se, riguardo al panorama della sicurezza informatica, tendesse a vedere il bicchiere mezzo vuoto o mezzo pieno, Hindawi ha risposto: «È solo un bicchiere, amico». Ha aggiunto: «La situazione attuale è che le persone subiscono costantemente violazioni della sicurezza e ciò è doloroso; dobbiamo concentrarci per evitare che ciò accada».
Come affrontare il tema della sicurezza informatica con il proprio consiglio di amministrazione
Jason Kilar, CEO e fondatore di Hulu, ha attinto alle proprie esperienze per riflettere sull’errore principale che ha osservato nei dirigenti di alto livello e nei membri dei consigli di amministrazione quando si tratta di affrontare il tema della sicurezza informatica. «Ritengono che non sia degno della loro posizione», ha affermato durante la nostra chiacchierata informale. «Al giorno d’oggi, in tutto il mondo, vi sono molti dirigenti di alto livello che danno per scontato che qualcuno all’interno della propria organizzazione se ne occupi e che la questione si esaurisca lì.»
Kilar ha affermato che meno del 3% dei membri dei consigli di amministrazione di tutto il mondo possiede una conoscenza anche solo di base, per non parlare di una competenza approfondita, in materia di sicurezza informatica. «Le persone che ricoprono quelle cariche hanno paura perché non ne sanno nulla, sono più ignoranti di quanto dovrebbero e non vogliono ammetterlo», ha affermato. «Il nostro compito è quello di spiegare ai membri del nostro consiglio di amministrazione perché questo aspetto è importante per la nostra azienda e quali misure stiamo adottando al riguardo.»
Anche se non avete accesso diretto al consiglio di amministrazione o ai dirigenti di alto livello della vostra organizzazione, secondo Kilar esistono comunque dei modi per far sì che il vostro messaggio venga ascoltato. Un modo consiste nell’adottare la pratica dell’ Amazon , che prevede la stesura di racconti di cinque o sei pagine. «Forse non vi troverete in una sala del consiglio, ma se redigerete un testo che verrà inserito nel fascicolo distribuito prima di una riunione del consiglio», ciò potrà avere un impatto significativo. Non sa cosa scrivere? Kilar ha affermato: «Informate il vostro consiglio di amministrazione e i vertici aziendali in merito alle vostre mansioni, ai rischi a cui è esposta l’azienda e alle misure che state adottando per affrontarli». Il mio consiglio migliore è quello di scrivere le cinque pagine narrative più belle che abbiate mai scritto in vita vostra, spiegando perché questo argomento è importante, cosa state facendo al riguardo e in che modo gli altri possano aiutarvi.”
Kilar ha inoltre suggerito di coinvolgere i clienti nel trasmettere l’importanza della sicurezza informatica ai vertici aziendali. “Fate un sondaggio tra loro. «Coinvolgeteli come una sorta di comitato di esperti per i dirigenti», ha affermato. «Se ciò non dovesse funzionare, vada a lavorare per un’altra azienda. «Se la dirigenza non si cura di ciò che sta a cuore ai clienti, non lavorate in quell’azienda.»
Sebbene le sfide legate alla formazione dei dirigenti di alto livello e dei membri del consiglio di amministrazione possano sembrare arduo compito, vale la pena tenere presente che i CISO e gli altri responsabili della sicurezza informatica godono oggi di un’influenza all’interno dell’organizzazione maggiore rispetto a quella di cui disponevano anche solo pochi anni fa. «Il CISO non ha mai avuto tanta influenza a livello di consiglio di amministrazione», ha affermato Perlroth. «I consigli di amministrazione continuano a ricorrere alle competenze dei CISO; non esiste più alcuna barriera tra il consiglio di amministrazione, l’ CEO e e il CISO. In caso di violazioni, ormai non è più solo il CISO a essere licenziato. È l’ CEO e a rischiare di perdere il proprio incarico a seguito di alcune di queste violazioni. «Non credo che la consapevolezza abbia mai raggiunto il livello attuale.»
Inoltre, se ricoprite una posizione dirigenziale o fate parte di un consiglio di amministrazione, Kilar ha alcuni consigli anche per voi. “Siate degli ottimi ascoltatori. Siate empatici. Mettete da parte il vostro ego e la vostra intelligenza. «Non tragga conclusioni affrettate e si limiti ad ascoltare.»
Guardando al futuro
Marc Andreessen e Peter Diamandis hanno dato il via alla loro conversazione, caratterizzata da uno stile libero e stimolante, parlando di «l’accelerazione dell’accelerazione del cambiamento».
La domanda, ovviamente, è: come riusciremo ad adattarci a tutti i cambiamenti che si profilano all’orizzonte? «Non credo che il mondo si renda conto di quanto velocemente stiano cambiando le cose», ha affermato Diamandis. «Lo considero uno tsunami di cambiamenti. Agli esseri umani non piacciono i cambiamenti.»
Andreessen ha osservato che il ritmo del cambiamento sta accelerando in alcuni settori, mentre in altri non è così marcato. «Il tasso di adozione delle tecnologie nell’economia e nel mondo varia notevolmente a seconda del settore», ha affermato. Quando vediamo settori quali il commercio al dettaglio, l’e-commerce, i media e le comunicazioni subire una trasformazione radicale, «pensiamo che anche il resto dell’economia debba funzionare in quel modo». Tuttavia, se ha pagato le tasse universitarie, ha avuto problemi di salute o ha acquistato una casa di recente, sa bene che in quei settori l’adozione della tecnologia è molto limitata rispetto ad altri settori. In questi e in altri casi, «abbiamo bisogno non solo di un certo livello tecnologico, ma anche di un certo livello di riforma istituzionale».
Pur riconoscendo l’arduo compito che ci attende, Andreessen si mostra ottimista riguardo a un futuro ricco di veicoli autonomi, intelligenza artificiale, dispositivi dell’Internet delle cose e alla magia dell’informatica quantistica. Egli ritiene che queste e altre tecnologie porteranno a una crescita dell’occupazione, a un miglioramento del tenore di vita in tutto il mondo e all’ampliamento delle opportunità di istruzione per le popolazioni svantaggiate. Ed è una visione del futuro che può far sentire tutti noi soddisfatti...
Altri articoli da “ Taniume CONVERGE17”:
- CONVERGE17: Tre cose che abbiamo imparato nel giorno 2
- CONVERGE17: Liberare il proprio potenziale
Avete domande? Abbiamo le risposte. Partecipi oggi stesso alla conversazione ed entri in contatto con i Suoi colleghi e con gli esperti tecnici di Tanium nella nostra comunità di utenti Tanium.
Le interessa vedere “ Tanium ” in azione? Fissate un appuntamento con per una dimostrazione individuale oppure partecipate al nostro webinar settimanale. Si rivolga ai nostri esperti di “ Tanium” in occasione dei nostri prossimi eventi “ ”.
Informazioni sull’autore: Scott Rubin è Direttore Marketing presso Tanium, dove è responsabile delle attività di marketing, comunicazione, relazioni con il pubblico e politiche pubbliche. Prima di entrare a far parte di “ Tanium”, Scott era socio della società di venture capital Andreessen Horowitz, dove forniva consulenza alle società del portafoglio in materia di strategie di comunicazione e di marchio. Prima di entrare a far parte di Andreessen Horowitz, Scott ha ricoperto il ruolo di direttore presso Google, dove ha fatto parte sia del team dedicato alle politiche pubbliche che di quello dedicato alla comunicazione, occupandosi, più recentemente, della gestione della comunicazione aziendale a livello globale.

