Il mondo della sicurezza informatica ha subito profondi cambiamenti nell’ultimo anno, ma quali sono i cambiamenti davvero rilevanti e in che modo le aziende dovrebbero reagire per garantire la sicurezza dei propri dipendenti e dei propri dati?
Un recente webinar di " " Tanium (si apre in una nuova scheda), intitolato "I segreti del rilevamento ad alta velocità delle minacce utilizzando petabyte di dati", ha visto la partecipazione di esperti provenienti da Accenture, Google e Tanium. Hanno offerto una visione stimolante del panorama in continua evoluzione della sicurezza informatica, individuando nuove minacce e fornendo indicazioni su come proteggere le risorse aziendali, anche quando la maggior parte dei dipendenti lavora da casa.
Il webinar ha incluso anche una dimostrazione della soluzione congiunta dell’ Tanium Platform , in collaborazione con Google Chronicle, la piattaforma basata su cloud di Google per la raccolta e l’analisi in tempo reale di petabyte di dati di telemetria (si apre in una nuova scheda) , al fine di Detect individuare e risolvere le minacce alla sicurezza sulle reti aziendali.
Gli attacchi sono in aumento e le superfici di attacco sono più estese
La sicurezza informatica è probabilmente cambiata per sempre a seguito del fatto che così tante persone hanno lavorato da casa durante la pandemia, afferma Nick Taylor, amministratore delegato e responsabile della sicurezza per il Regno Unito e l’Irlanda (UKI) presso Accenture (si apre in una nuova scheda). Il passaggio al lavoro da remoto e la conseguente maggiore dipendenza dai servizi cloud hanno accelerato una trasformazione informatica che era già in atto.
Ora tale trasformazione sta evolvendo verso un nuovo paradigma caratterizzato da una forza lavoro altamente distribuita e da una maggiore dipendenza dalle reti di partner. I team di sicurezza devono adeguare di conseguenza i propri investimenti e le proprie procedure, altrimenti saranno esposti a nuove forme di attacco e a nuovi tipi di vulnerabilità.
In un mondo in cui tutti lavorano da casa, i dati e i dispositivi aziendali sono esposti a rischi come mai prima d’ora. Secondo Taylor, le reti domestiche sono circa 3,5 volte più vulnerabili delle reti aziendali; ciò significa che qualsiasi dispositivo endpoint utilizzato in un ufficio domestico è esposto a un rischio molto maggiore rispetto allo stesso dispositivo endpoint quando era utilizzato in un ufficio aziendale.
Gli autori degli attacchi stanno approfittando del caos causato dalla pandemia. Taylor ha osservato che:
- Sono stati registrati oltre 60.000 domini con nomi correlati a COVID19. Molti di questi domini vengono utilizzati per campagne di phishing , e altre attività criminali
- I criminali informatici si sono spacciati per l’ , l’Organizzazione Mondiale della Sanità (si apre in una nuova scheda) (OMS), offrendo ai consumatori di inviare loro aggiornamenti sui contagi da COVID nella loro zona a fronte di un modesto canone di abbonamento. Attraverso il modulo di registrazione, i criminali ottengono l’accesso ai numeri delle carte di credito e ai dati dei conti bancari.
- I criminali informatici stanno inoltre diffondendo disinformazione, come ad esempio la voce secondo cui il COVID sarebbe il risultato di 5G reti.
- I criminali stanno prendendo di mira le aziende del settore delle scienze della vita, sottraendo proprietà intellettuale e compromettendo il funzionamento degli stabilimenti e delle catene di approvvigionamento.
Sulla base di indagini di settore e delle analisi fornite dalla rete di Accenture, composta da circa 90 CISO, Taylor ha riportato i seguenti dati preoccupanti:
- I tempi di permanenza degli attacchi sono lunghi: spesso compresi tra 200 e 250 giorni. In quel lasso di tempo, gli autori degli attacchi hanno il tempo di esplorare le reti, ottenere l’accesso a ulteriori risorse ed estrarre dati per svolgere vari tipi di attività criminali.
- Il volume degli attacchi è raddoppiato di recente, ma in Europa il numero di violazioni all’anno è rimasto stabile. «La sicurezza informatica è chiaramente migliorata», ha affermato Taylor. Altrimenti, il numero delle violazioni aumenterebbe di pari passo con il volume degli attacchi.
- Circa il 40% delle violazioni coinvolge soggetti terzi o partner di soggetti terzi, con un aumento di circa il 10% rispetto all’anno precedente.
- Gli attacchi dolosi perpetrati da personale interno sono in aumento. Taylor attribuisce questo fenomeno al fatto che i dipendenti si sentono isolati, se non addirittura alienati, dai propri colleghi a causa del fatto di aver lavorato in isolamento per lunghi periodi di tempo. I dipendenti temono che la pandemia possa avere ripercussioni sui loro posti di lavoro. Alcuni decidono di sfruttare le proprie informazioni privilegiate per trarne un vantaggio economico. Potrebbero scaricare dati su dispositivi locali oppure vendere credenziali di accesso sul Dark Web.
- Circa il 60% dei dirigenti afferma che i propri budget non riescono a tenere il passo con l’aumento del livello delle minacce. La sicurezza rappresenta solo circa il 11% della maggior parte dei bilanci IT aziendali. In molte organizzazioni, dovrebbe avere un peso maggiore.
Il consiglio di Accenture? In primo luogo, si concentri sul fatto che le persone rappresentano la prima linea di difesa. Fornite ai dipendenti la formazione necessaria per ridurre il rischio che commettano errori pericolosi e aiutateli a sentirsi parte integrante dell’azienda nel suo complesso, anche quando lavorano da casa.
Inoltre, vi invitiamo a sfruttare soluzioni come quelle offerte da Tanium e Google per ottenere una visione completa delle minacce endpoint , in modo che il vostro reparto IT possa reagire prontamente in caso di minacce.
Rilevamento e risoluzione delle minacce di tipo “ endpoint ” con Tanium e Google Chronicle
Le organizzazioni interessate a seguire i consigli di Accenture possono avvalersi di una nuova soluzione Tanium e Google per la gestione unificata dell’ endpoint, nonché delle iniziative Zero Trust (si apre in una nuova scheda).
Questa nuova offerta di (si apre in una nuova scheda), distribuita da Tanium, integra Tanium’s Threat Response (si apre in una nuova scheda) con Chronicle (si apre in una nuova scheda), la piattaforma di analisi della sicurezza di Google Cloud, e aiuta le imprese Detect a indagare e definire la portata di attacchi avanzati e di lunga durata (minacce persistenti avanzate o APT).
L’offerta integrata risulta particolarmente utile per aiutare gli analisti della sicurezza a individuare le minacce persistenti avanzate ( ) (si apre in una nuova scheda) — minacce che potrebbero rimanere inosservate all’interno di una rete per centinaia di giorni.
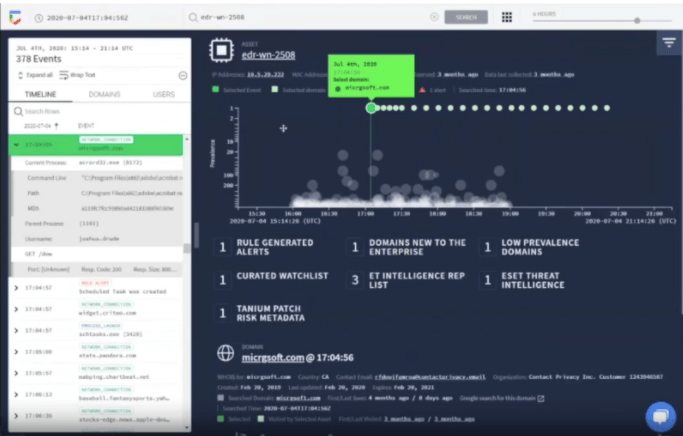
Figura 1. Grazie all’integrazione con l’ Tanium Platform e Google Chronicle, gli analisti della sicurezza possono esaminare i dati di telemetria di endpoint insieme a feed aggiornati di intelligence sulle minacce. Gli analisti sono in grado di mitigare rapidamente le minacce che coinvolgono gli endpoint remoti, anche in un contesto di lavoro da casa.
Google Chronicle archivia un petabyte di dati di telemetria endpoint trasmessi in streaming dagli agenti Tanium , fornendo così i dati relativi a un intero anno. Grazie a questa enorme quantità di dati, gli analisti possono correlare rapidamente gli eventi per individuare attacchi che altrimenti sfuggirebbero al rilevamento. La tecnologia di ricerca di Chronicle fornisce risultati alle query in tempo reale, consentendo agli analisti di indagare e identificare le minacce il più rapidamente possibile.
Ad esempio, un analista della sicurezza può utilizzare Tanium e Chronicle per indagare su attività quali una richiesta DNS relativa a un dominio sospetto e per individuare eventuali attività correlate risalenti fino a un anno prima.
Una volta individuata la richiesta relativa al dominio sospetto, l’analista può avvalersi della piattaforma Tanium per mettere immediatamente in quarantena l’ endpoint interessato, contenendo così la minaccia.
Si invita a seguire il webinar “ ” (si apre in una nuova scheda) , organizzato in collaborazione con Accenture, Google e Tanium , per approfondire le modalità con cui è possibile proteggere i propri dipendenti che lavorano da remoto dai crimini informatici.
Per ulteriori informazioni sulla collaborazione tra “ Tanium” e “ Google”, legga il nostro recente comunicato stampa “ ” disponibile all’indirizzo (si apre in una nuova scheda).

