La globalizzazione non è certo una novità. È ormai diventata la norma che le società intrattengano importanti rapporti commerciali transnazionali. Ciò potrebbe tradursi nella fornitura di beni o servizi a clienti all’estero oppure nel ricorso a catene di approvvigionamento globali per fattori chiave quali la manodopera o i componenti manifatturieri.
Ciò rappresenta un grave motivo di preoccupazione per i professionisti del settore IT che si occupano di rischi e conformità. Le normative governative in materia di protezione dei dati e sicurezza informatica, ad esempio, variano da una giurisdizione all’altra, e spetta a questi esperti di conformità garantire che la propria organizzazione operi nel rispetto dei quadri normativi di ogni giurisdizione in cui opera.
Fortunatamente, la piattaforma “ Converged Endpoint Management ” (XEM) di Tanium è stata progettata per alleggerire l’onere della conformità in un’ampia gamma di regimi normativi e casi d’uso.
In questo articolo tratteremo uno di questi quadri normativi in materia di sicurezza informatica, l’“Essential Eight” australiano, e illustreremo come la soluzione “Compliance by Design” di Tanium aiuti le organizzazioni a raggiungere i propri obiettivi di conformità grazie a una gestione efficace della rete, anziché considerarla un’attività a sé stante.
Che cos’è “The Essential Eight”?
L’“Essential Eight” è un insieme di strategie di mitigazione di base raccomandate dall’Australian Cyber Security Centre (ACSC) per rendere più difficile agli aggressori compromettere i sistemi informatici, sulla base di dati relativi a incidenti reali. Sebbene l’attuazione delle “Essential Eight” non garantisca che tutti gli attacchi falliscano, l’obiettivo è quello di ridurre in modo significativo la superficie di attacco.
Come suggerisce il nome stesso, l’ACSC Essential Eight si articola in otto pilastri:
- per il controllo delle applicazioni: per impedire l’esecuzione di programmi non autorizzati o dannosi, inclusi file .exe, DLL, script (ad esempio, Windows Script Hosts, PowerShell e HTA) e programmi di installazione
- per l’applicazione di patch: Flash, browser web, Microsoft Office, Java e lettori di file PDF. Patch /risolvere i problemi relativi ai computer che presentano vulnerabilità a “rischio estremo” entro 48 ore. Si prega di utilizzare esclusivamente l'ultima versione delle applicazioni.
- Configurare le impostazioni delle macro di Office su Microsoft: bloccare le macro provenienti da Internet e consentire solo quelle verificate, situate in “posizioni attendibili” con accesso in scrittura limitato oppure firmate digitalmente con un certificato attendibile; inoltre, abilitare le funzioni di Deep Windows Defender per bloccare le minacce.
- Rafforzamento della sicurezza delle applicazioni utente: configurare i browser web in modo da bloccare Flash (idealmente disinstallarlo), gli annunci pubblicitari e i siti Java su Internet. Disattivi le funzionalità non necessarie in Office Microsoft (ad esempio, OLE), nei browser web e nei visualizzatori di PDF, e attivi ulteriori funzioni di Microsoft Defender.
- Limitare i privilegi amministrativi: Limitare i privilegi amministrativi relativi ai sistemi operativi e alle applicazioni in base alle mansioni degli utenti. Verifichi periodicamente la necessità dei privilegi. Si raccomanda di non utilizzare account con privilegi per la consultazione della posta elettronica e la navigazione sul web.
- Patch sui sistemi operativi: Patch /mitigare le vulnerabilità a “rischio estremo” presenti nei computer (compresi i dispositivi di rete) entro 48 ore. Si raccomanda di utilizzare la versione più recente del sistema operativo. Si prega di non utilizzare versioni non supportate.
- Autenticazione a più fattori: Implementare l’autenticazione a più fattori (MFA) per VPN, RDP, SSH e altre forme di accesso remoto, nonché per tutti gli utenti quando eseguono un’azione con privilegi o accedono a sistemi o dati riservati.
- e dei backup giornalieri: Effettuare un backup giornaliero dei dati importanti nuovi o modificati, del software e delle impostazioni di configurazione, da archiviare su un supporto non collegato alla rete e da conservare per almeno tre mesi. Eseguire il ripristino di prova inizialmente, con cadenza annuale e ogni volta che l’infrastruttura IT subisce modifiche.
L'utilizzo di “ Tanium ” per la gestione e la protezione degli ambienti IT offre vantaggi significativi nell’affrontare la sfida della conformità alle “Essential Eight”. Analizzeremo tali vantaggi mettendo a confronto la moderna soluzione “Compliance by Design” di Tanium con gli approcci tradizionali. Metteremo in evidenza le carenze di questi metodi tradizionali di conformità e dimostreremo come le organizzazioni che operano interamente o solo parzialmente in Australia possano raggiungere i propri obiettivi di conformità grazie a una gestione efficace della rete, anziché considerare la conformità come un’attività a sé stante.
Si prega di notare che il presente documento fa parte di una raccolta di documentazione che comprende anche dettagli specifici sulle modalità con cui l’ Tanium applica i “Controlli Essenziali” e altre motivazioni di carattere più generale alla base dell’approccio “ Tanium ” agli “Essential Eight”.
In che modo “ Tanium ” contribuisce a garantire la conformità agli “Essential Eight” dell’ACSC?
Considerate le difficoltà che le organizzazioni hanno incontrato nel definire un approccio alla conformità all’Essential Eight sin dal suo avvio, si potrebbe ragionevolmente pensare che manchino dettagli disponibili su ciò che dovrebbe essere misurato e che tali dettagli siano stati lasciati a entità commerciali esterne, le quali li hanno elaborati e li considerano come propria proprietà intellettuale.
La realtà è tuttavia che l’ACSC abbia elaborato una documentazione dettagliata e linee guida relative a ciascuna delle 8 strategie di mitigazione e ai relativi controlli, per tutti i livelli di maturità. Ciò comprende non solo informazioni relative alla finalità di ciascun controllo, volte a facilitarne l'interpretazione, ma anche strumenti e dettagli specifici su ciò che deve essere misurato. Quindi, se il parametro di riferimento è ben noto e compreso, qual è il problema?
Vi sono quattro aspetti fondamentali da considerare che, tradizionalmente, hanno impedito alle organizzazioni di comprendere il reale livello della propria conformità (per non parlare poi di migliorarlo).
- sulla copertura assicurativa: È in grado di rendere conto di tutti i Suoi beni e di gestirli in modo adeguato?
- e valutaria: A quanto risalgono i dati contenuti nel vostro ultimo rapporto?
- e di completezza: i test vengono effettuati su tutti i vostri endpoint o solo su un sottoinsieme di essi?
- e delle azioni correttive: in che modo le attività di rimedio si inseriscono nel Suo sistema?
Tanium si basa su un’architettura unica e innovativa che garantisce l’accesso in tempo reale agli endpoint. Tale architettura consente a Tanium di operare in modo tale da affrontare intrinsecamente le quattro sfide sopra menzionate. Lo scopo del presente documento è quello di esaminare ciascuna di queste aree, descrivere la sfida in modo più dettagliato e illustrare come il design esclusivo di “ Tanium” garantisca che tali sfide non ostacolino il raggiungimento degli obiettivi di conformità.
Copertura
Asset La copertura è una componente fondamentale della gestione dell' endpoint . Il detto “ciò che viene misurato viene gestito” è innegabile. A questo punto, la maggior parte delle persone ragionevoli concorderebbe sul fatto che applicare prodotti e pratiche di sicurezza avanzate solo a una percentuale delle risorse costituisca un approccio palesemente errato. Eppure le organizzazioni lo fanno regolarmente (spesso inconsapevolmente).
Ciò solleva diverse questioni:
- È davvero a conoscenza di tutte le risorse che entrano a far parte della rete?
- Dispone di un documento “ CMDB” aggiornato e completo?
- Tutti gli strumenti di gestione e sicurezza utilizzano l’ CMDB come fonte di riferimento?
- Come garantite che gli strumenti di “ endpoint ” rimangano in buono stato?
Una recente modifica apportata all’“Essential Eight” ha introdotto un controllo esplicito per l’individuazione delle risorse sia nella strategia di mitigazione relativa alle patch delle applicazioni sia in quella relativa alle patch del sistema operativo. Nelle versioni precedenti, questo era un prerequisito implicito o dato per scontato.
Fortunatamente, Tanium include una funzione di individuazione delle risorse. Tale funzionalità sfrutta l’architettura “ Tanium ” (scansione in background) effettuando una scansione distribuita. In altre parole, sono gli endpoint stessi a individuare le risorse vicine, anziché attraverso un punto di scansione centralizzato. Ciò consente di acquisire informazioni su ciò che è presente nella rete in modo molto più rapido, poiché il carico viene distribuito, e permette alla scansione di raggiungere aree della rete che un punto centralizzato potrebbe non essere in grado di coprire. Gli obiettivi principali dell'individuazione delle risorse di Tanium sono i seguenti:
1. Individuare gli asset gestibili che attualmente non sono in gestione e provvedere a metterli in gestione.
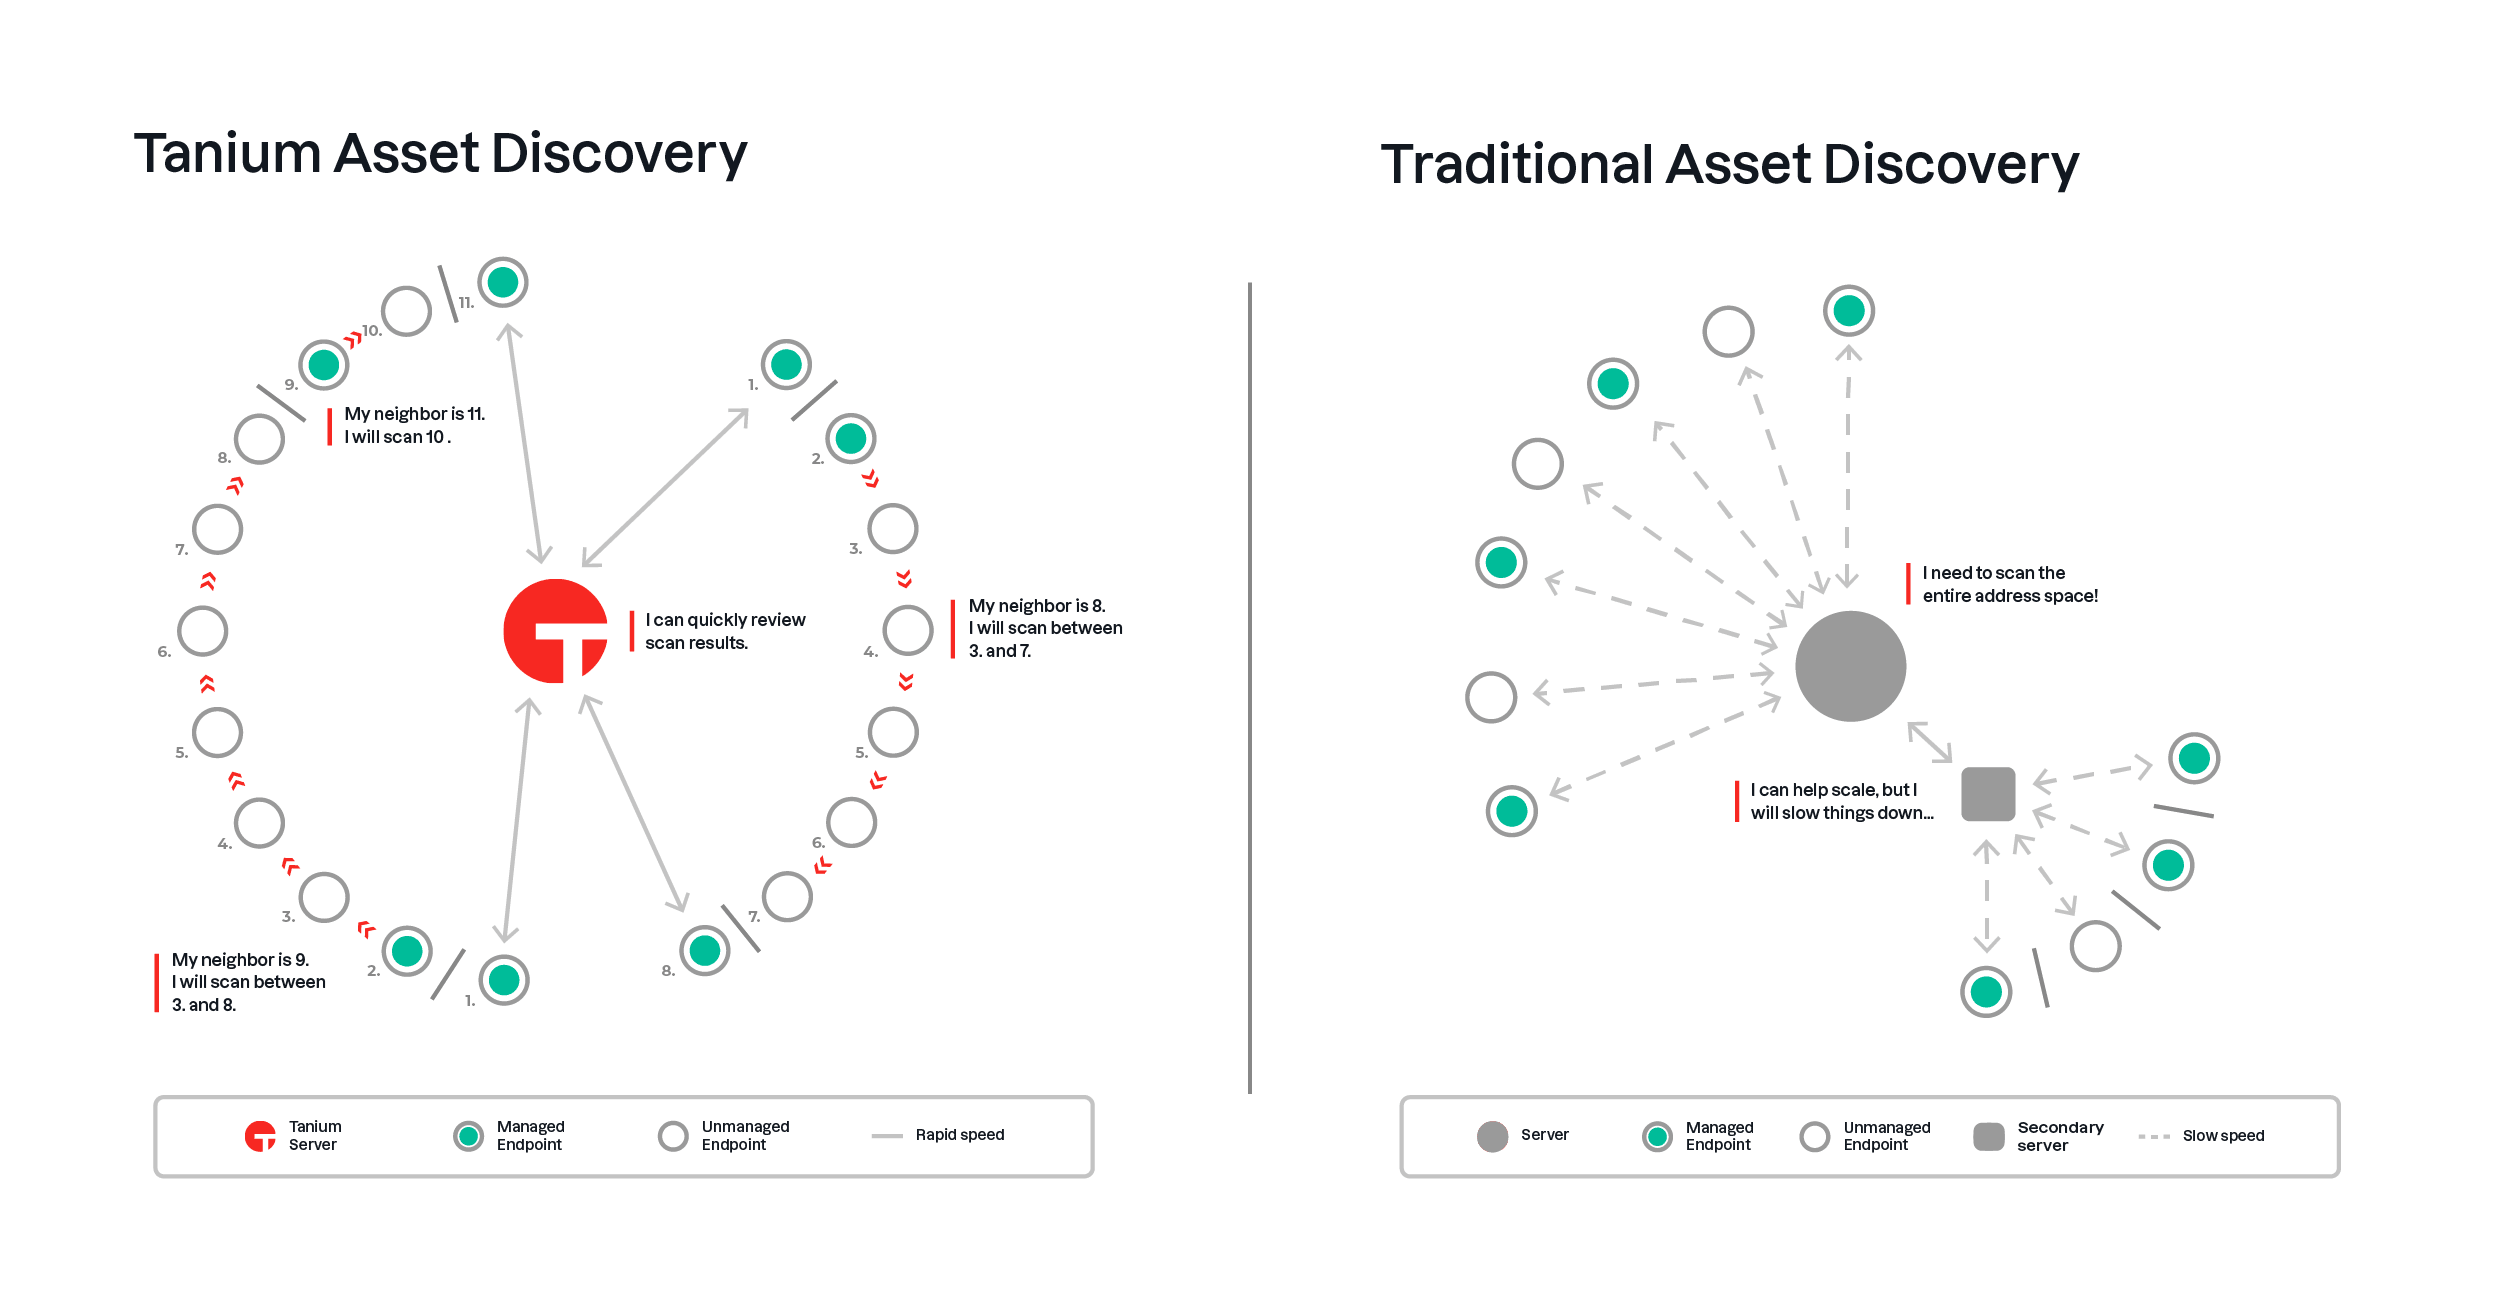
2. Si identifichino le risorse che erano soggette a gestione e che, per qualche motivo, attualmente non lo sono più, e si provveda a esaminarle e a porvi rimedio.
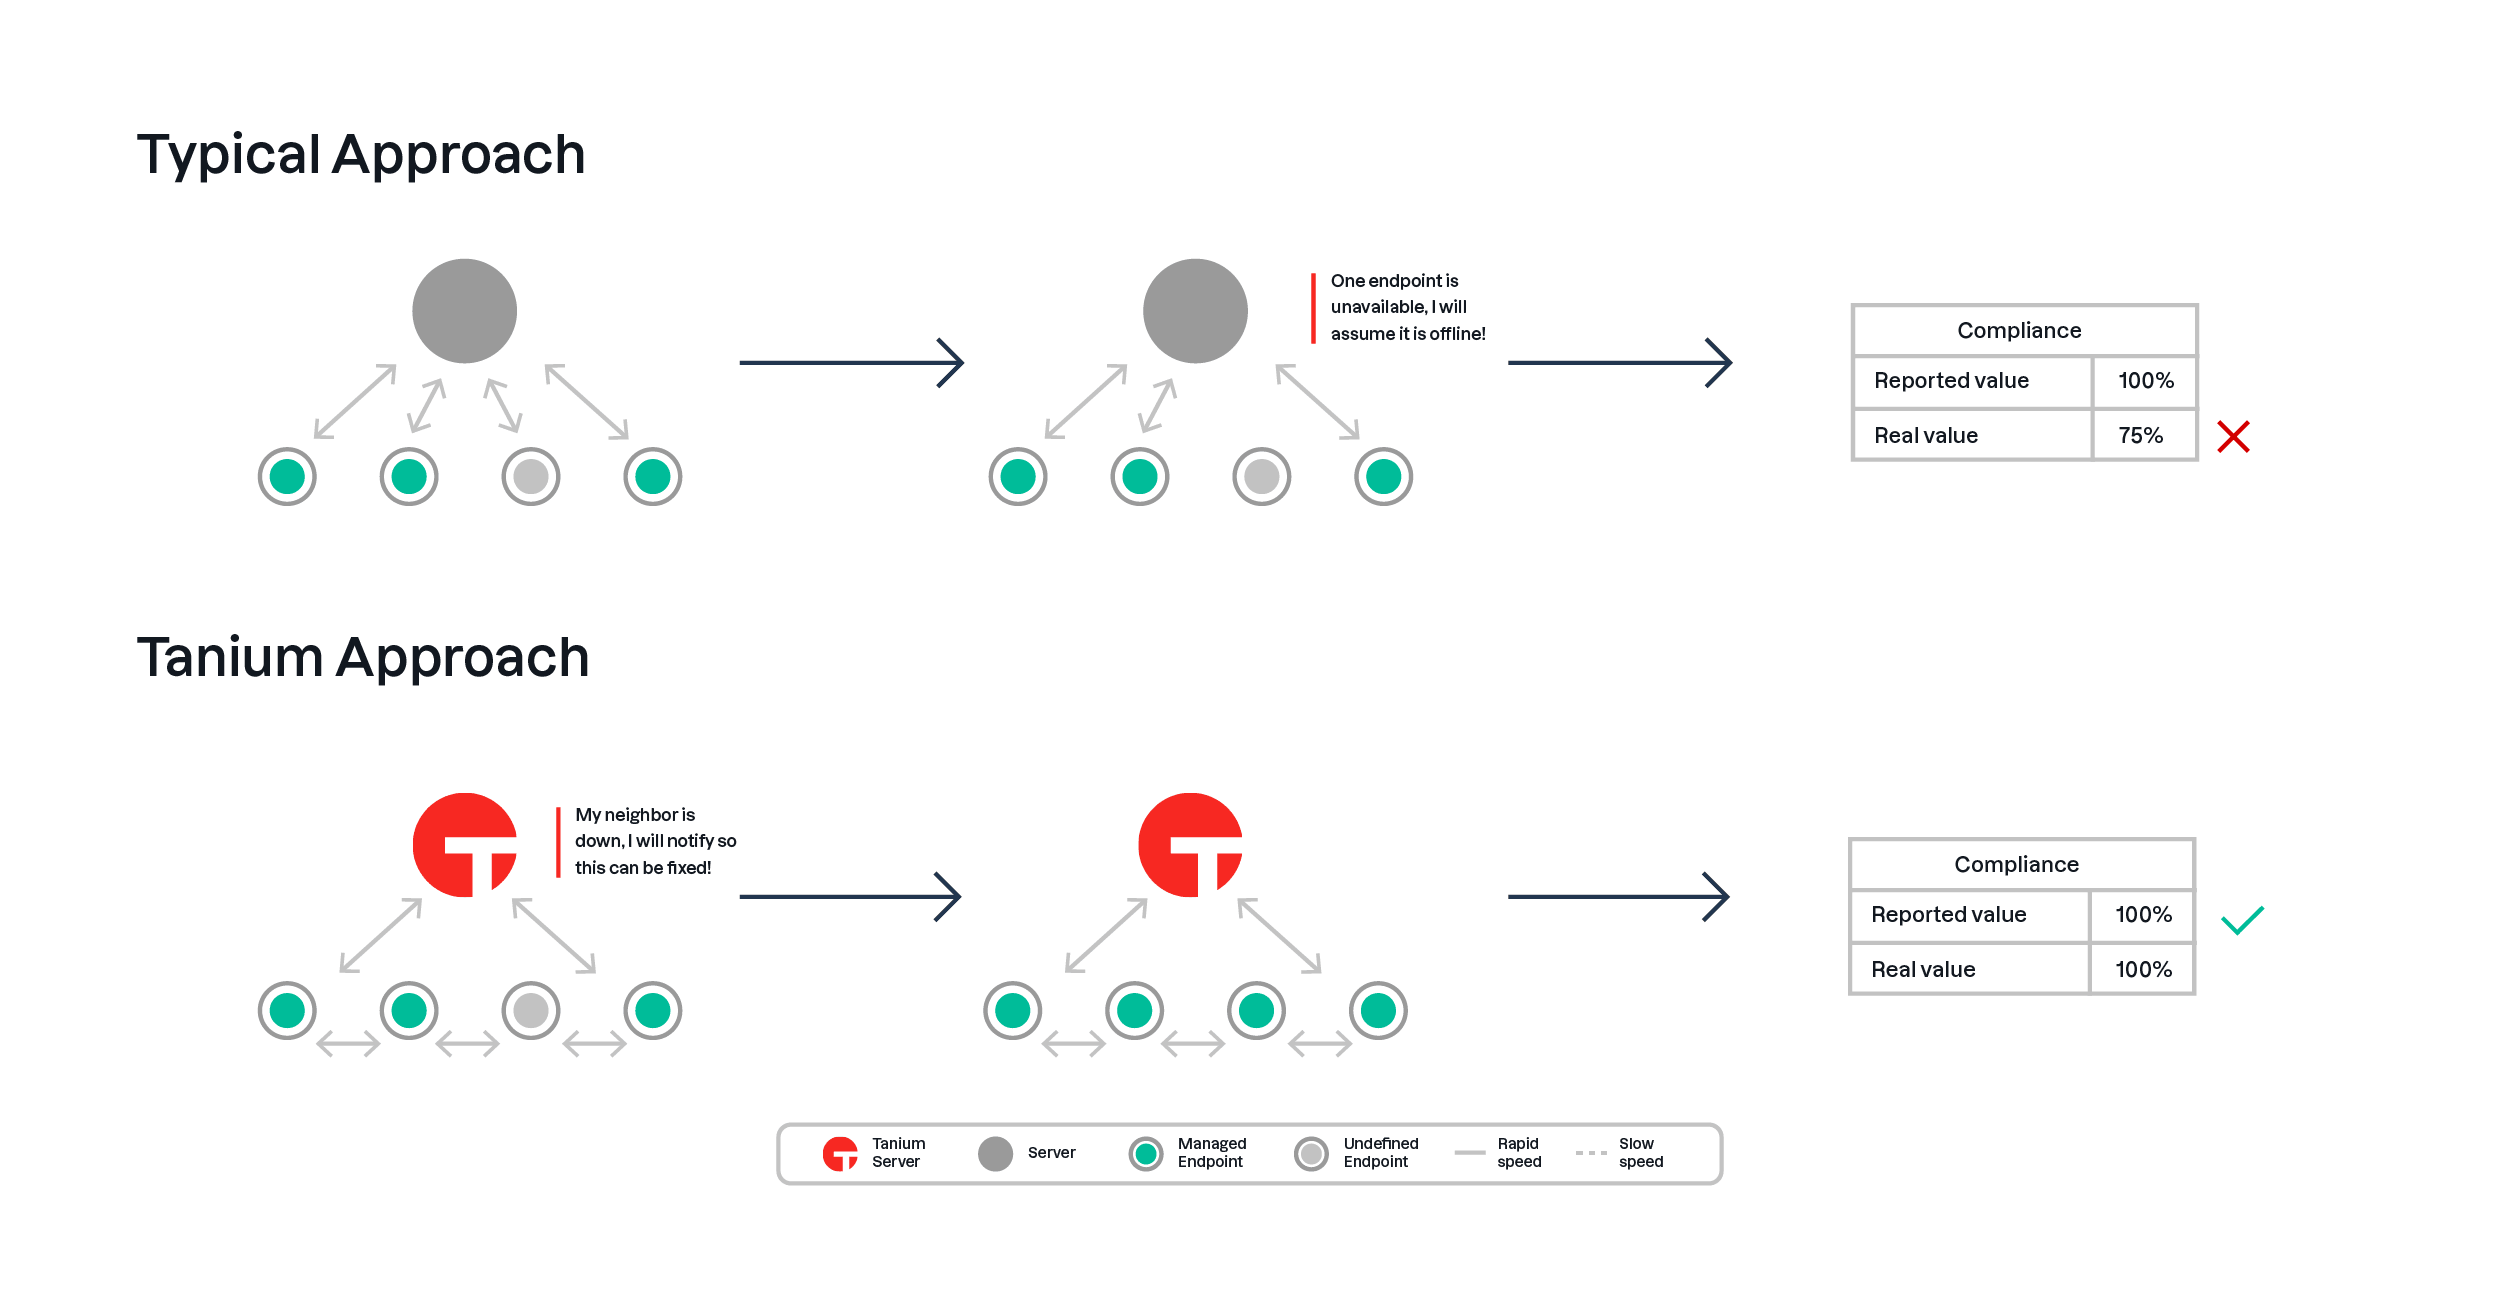
Tanium garantisce che tutti gli endpoint di un’organizzazione rientranti nell’ambito dell’Essential Eight siano gestiti e che non vi siano lacune che alterino, in aumento o in diminuzione, i livelli percentuali di conformità. In definitiva, l’obiettivo dell’Essential Eight è quello di fornire alle organizzazioni un punto di partenza per comprendere e migliorare il proprio livello di sicurezza: se non si garantisce un’adeguata copertura, l’intero sforzo non raggiunge tale obiettivo.
Valuta
La sfida relativa all’aggiornamento dei dati riguarda l’intero ambito della gestione dell’ endpoint . Gli strumenti e le architetture tradizionali hanno avuto difficoltà ad adattarsi alle dimensioni sempre crescenti delle reti, garantendo al contempo che la visibilità e il controllo su tali reti fossero disponibili con una rapidità tale da soddisfare le attuali esigenze operative e di sicurezza.
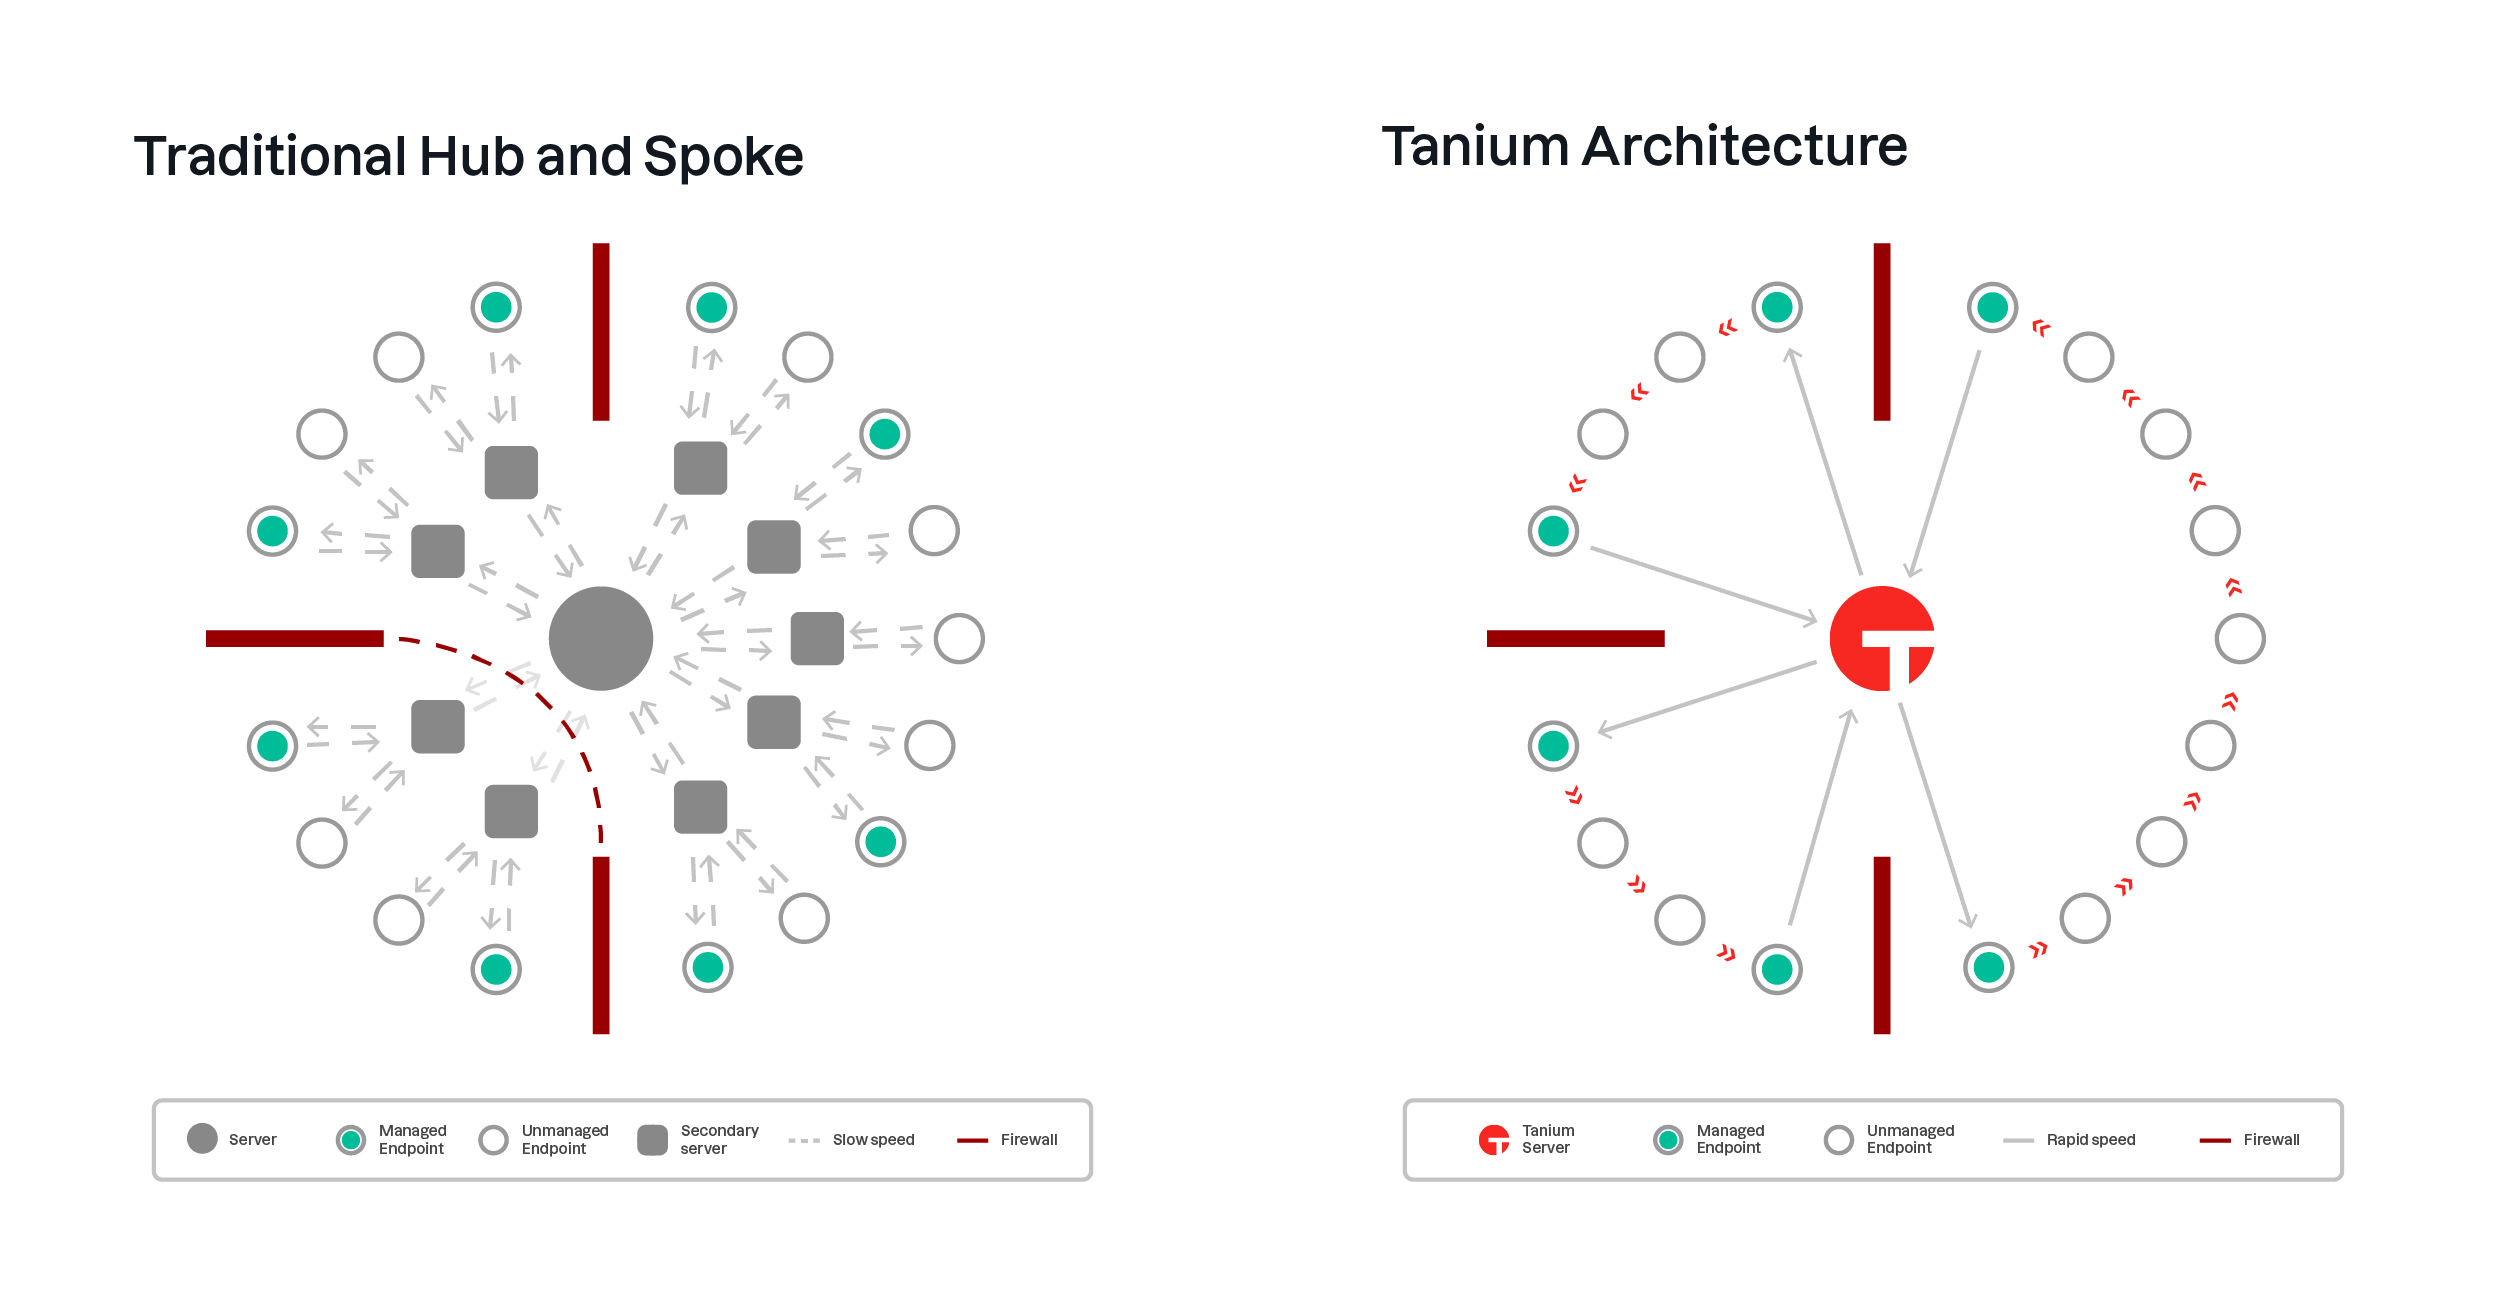
Gli strumenti tradizionali utilizzano la classica architettura di tipo “hub and spoke”. Vale a dire, connessioni punto a punto dal server di gestione a ogni endpoint. L'unico modo per garantire la scalabilità di questa architettura consiste nell'aggiungere livelli intermedi di infrastruttura per distribuire il carico da un unico punto centralizzato; tuttavia, ciò rallenta il recupero dei dati e introduce ulteriori punti di rottura.
Tanium si avvale di un’architettura a catena lineare brevettata. Gli endpoint si connettono ai dispositivi vicini e trasmettono dati tra di essi, consentendo di ridurre al minimo le comunicazioni da un unico server di gestione. Il risultato è una piattaforma di comunicazione altamente efficiente e estremamente scalabile, in grado di accedere agli endpoint sia per recuperare dati sia per eseguire azioni a velocità dell’ordine dei secondi.
In che modo tali architetture influiscono sulla conformità all’Essential Eight?
In primo luogo, gli approcci tradizionali alla valutazione della conformità agli “Essential Eight” vengono spesso attuati secondo un metodo di tipo audit. Ciò comporta il ricorso a risorse interne o esterne per connettersi agli endpoint a cui hanno accesso, eseguire script per valutare la conformità, restituire i risultati e infine correlare e organizzare i dati ai fini della reportistica. Si tratta di un’operazione che può richiedere molto tempo e comportare costi elevati, pertanto in genere non viene eseguita con regolarità. Il rapporto di conformità risultante riflette una situazione “ ” ( ) e costituisce un punto di riferimento fino a quando non sarà possibile effettuare un’altra verifica.
Al contrario, quando un’ Tanium e gestisce un ambiente, raccoglie già in tempo reale un’ampia varietà di dati: i dati specifici richiesti per la reportistica relativa all’Essential Eight rappresentano semplicemente un ulteriore caso d’uso. L'analisi dei dati di questo tipo riflette lo stato attuale dell'ambiente, come riportato sul sito . Ciò è importante non solo per la validità dei risultati in un dato momento, ma anche quando si introduce il concetto di adozione di misure volte a correggere e migliorare il livello di sicurezza, come illustrato nella sezione “Azioni correttive” del presente documento. Man mano che vengono intraprese le varie iniziative di bonifica, un vecchio rapporto che riflette una situazione in un determinato momento diventa sempre meno rappresentativo dello stato attuale dell’ambiente e, di conseguenza, sempre meno utile.
Completezza
Le organizzazioni devono affrontare diverse sfide per garantire la completezza dei dati ai fini del monitoraggio della conformità all’“Essential Eight”.
- Vincoli relativi alle risorse e ai costi: Gli approcci di tipo audit per la raccolta dei dati comportano un impiego limitato di risorse.
- Limiti tecnici: I metodi tradizionali di recupero dei dati presentano limitazioni in termini di scala, velocità, accesso all’insieme degli endpoint (ad esempio, endpoint remoti e non affiliati al dominio) e, in ultima analisi, di ampiezza e profondità della visibilità a livello di endpoint.
Per ovviare a tali limitazioni, vengono solitamente adottati i seguenti approcci:
- Misuri un piccolo sottoinsieme di endpoint ai fini della conformità e poi estrapoli i risultati all’intera rete.
- Consultare la configurazione centralizzata e i registri e dedurre/presumere che ciò rifletta lo stato effettivo degli endpoint.
Tanium è progettato fin dall’inizio per gestire nella loro interezza ambienti di rete molto estesi e complessi. Numerose caratteristiche architettoniche garantiscono il raggiungimento di tale obiettivo e tali caratteristiche si integrano naturalmente nel caso d’uso relativo al monitoraggio della conformità all’Essential Eight. Tra i vantaggi figurano:
- Tanium gestisce gli endpoint che utilizzano diversi sistemi operativi, quali Windows, macOS e Linux , in modo coerente e standardizzato.
- Tanium non è vincolato a un dominio. Gli endpoint devono semplicemente disporre di una connessione di rete al server Tanium . Ciò consente di gestire gli endpoint come parte di un parco dispositivi globale tramite Internet, VPN o quando si trovano in aree protette della rete.
- Tanium è in grado di scalare su larga scala, mantenendo al contempo capacità di gestione quasi in tempo reale.
- La portata e la profondità della visibilità offerta dall’ endpoint sono davvero notevoli. Qualsiasi operazione di recupero dati o attività che possa essere eseguita dalla riga di comando (tramite un’utilità nativa o uno script) presso l’ endpoint , può essere effettuata a livello di estate tramite Tanium.
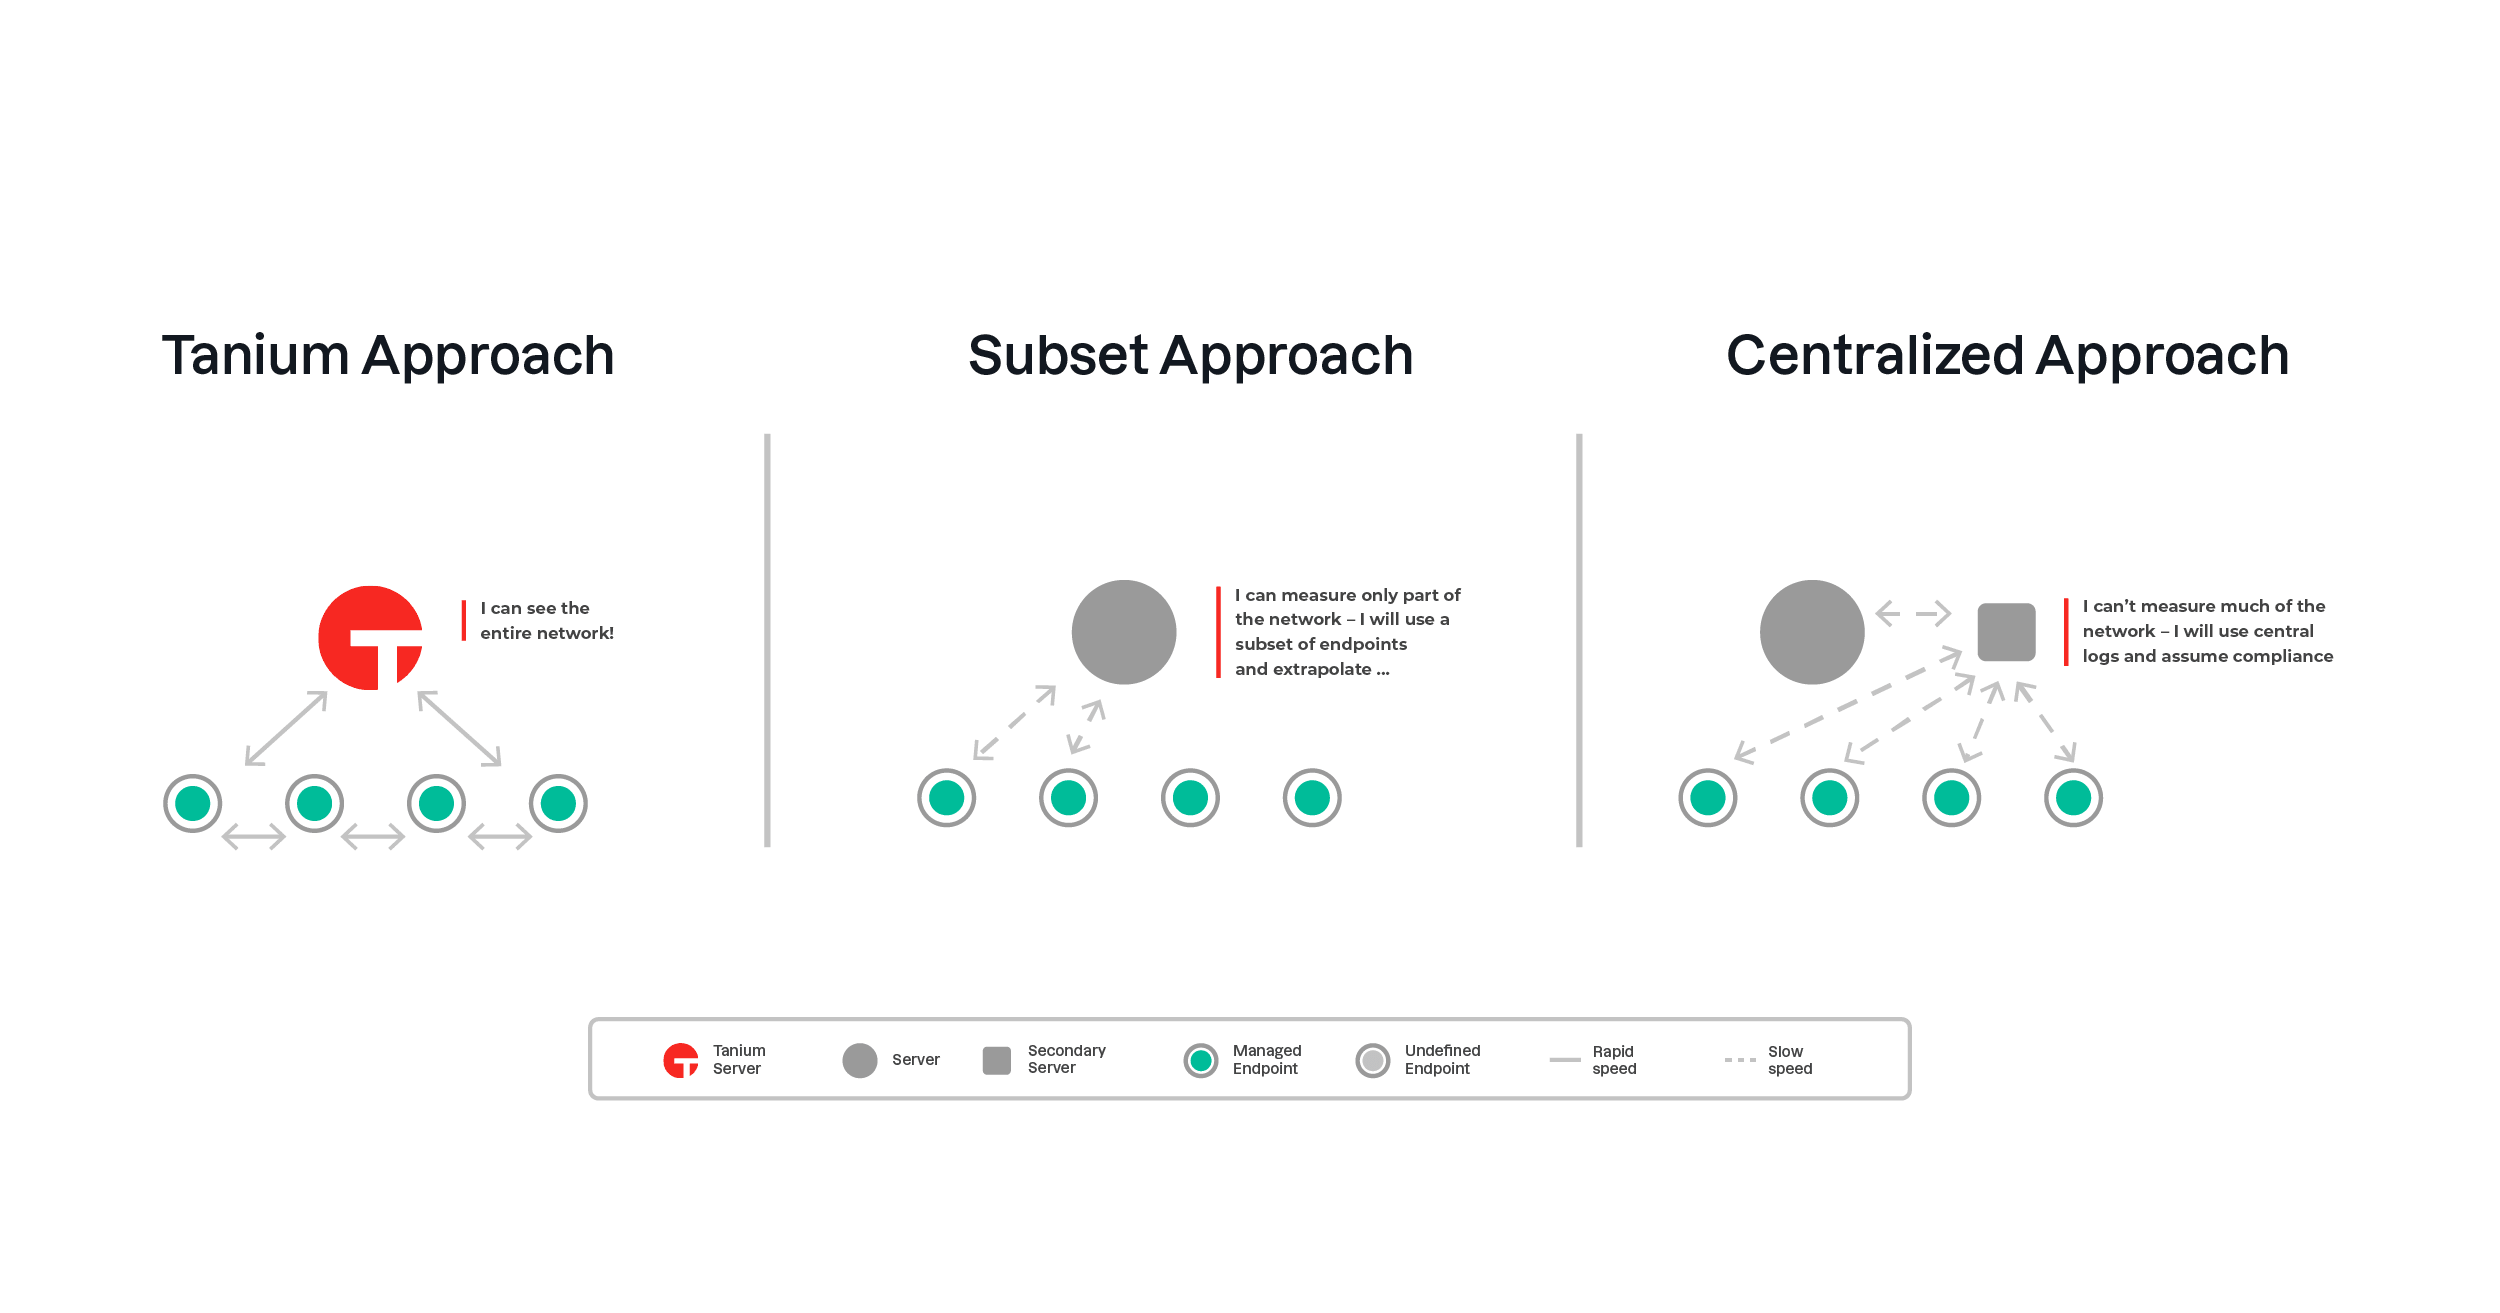
Una volta che sia stato implementato un monitoraggio completo della conformità agli “Essential Eight” a livello dell’intero parco IT tramite Tanium, potrebbe risultare utile creare delle sottoviste di tali dati. Tanium fornisce meccanismi per classificare i dati di endpoint in vari modi, in modo che le visualizzazioni possano essere presentate in base a criteri geografici, per unità aziendale, per sottorete o secondo qualsiasi altra distinzione logica che risulti pertinente.
Azione correttiva
La capacità di migliorare il livello di sicurezza attraverso una qualche forma di azione correttiva o di intervento di rimedio rappresenta, in definitiva, l’obiettivo finale della conformità all’Essential Eight.
Tuttavia, come illustrato nelle sezioni precedenti, la tipica reportistica “Essential Eight” in stile audit fornisce una serie di dati percentuali derivati relativi alla conformità, ma spetta poi a voi stabilire come risolvere le aree di non conformità. In assenza di dati dettagliati e attribuibili relativi all’ endpoint , tale compito diventa davvero molto arduo.
Il monitoraggio “Essential Eight” di Tanium evidenzia le lacune nella conformità, mostrando non solo le percentuali sintetiche, ma anche i relativi endpoint sottostanti, i controlli specifici che non hanno superato la verifica e i dati che hanno determinato tale risultato in relazione a ciascun livello di maturità. A questo punto, è possibile ricorrere a uno dei seguenti strumenti — Tanium — per risolvere il problema, oppure utilizzare uno strumento già esistente, a propria discrezione. Considerato lo stato attuale della rendicontazione, i nuovi risultati saranno riportati nei rapporti a breve.
Tanium offre di per sé la possibilità di migliorare il livello di sicurezza e, di conseguenza, la conformità ai requisiti dell’Essential Eight. È possibile avvalersi delle attività standard di rendicontazione e di applicazione delle norme igieniche, avvalendosi di Tanium , per influire positivamente sul rispetto delle norme nella maggior parte dei controlli. La rendicontazione di tali attività diventa semplicemente il risultato di tale gestione, anziché un’attività separata o distinta. Questo ciclo chiuso di feedback in materia di conformità è ciò che definiamo “Compliance by Design”.
Scoprite di più sugli “Essential Eight” dell’ACSC e su “ ” e come Tanium possa aiutare la vostra organizzazione a mantenere la conformità.

