Autore
Gruppo di ricerca del Guardian
HTTP2Shell: Individuare e correggere le copie vulnerabili di Brotli con Tanium
Una vulnerabilità critica nel decodificatore Brotli Googledi (CVSS 9,2) può consentire a un aggressore remoto di causare il crash o di assumere il controllo delle applicazioni che decomprimono dati Brotli. Aggiornino subito Node.js, Python Brotli e Bun.
eMudhra CA Compromise: individuate e risolvete le vostre vulnerabilità con Tanium
È possibile calcolare le chiavi private di otto autorità di certificazione intermedie eMudhra a partire dai relativi certificati pubblici. I browser li bloccano una volta aggiornati; la maggior parte degli altri programmi richiede un aggiornamento dell’archivio di certificati attendibili.
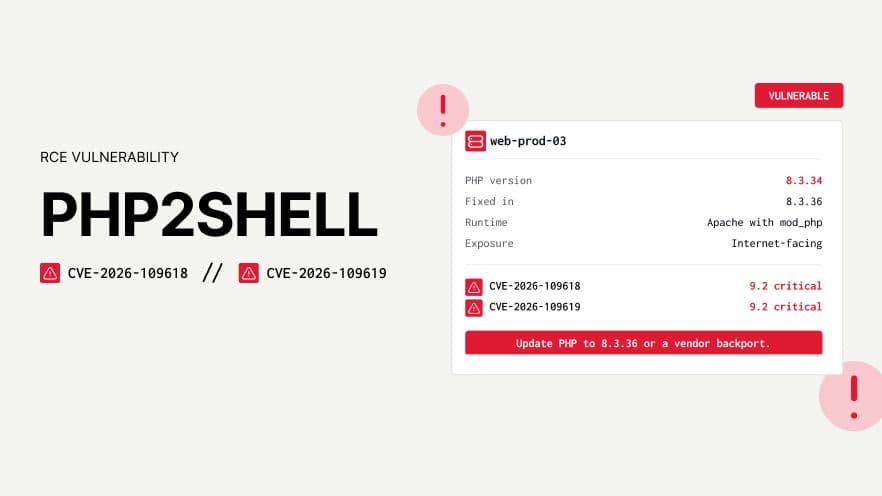
PHP2Shell: Risposta ai punti CVE-2026-109618 e CVE-2026-109619
Due vulnerabilità critiche nel codice sorgente di PHP (CVSS 9,2) consentono a un malintenzionato non autenticato di eseguire codice tramite una richiesta web appositamente manipolata. Patch ai numeri 8,5,12, 8,4,27, 8,3,36 o 8,2,35 adesso.

Vulnerabilità critica nel sistema di autenticazione di macOS " Screen Sharing" — Attualmente oggetto di sfruttamento (CVE-2026-65400)
CVE-2026-65400 è una vulnerabilità di pre-autenticazione presente nel demone " Screen Sharing " (screensharingd) di macOS, che consente a un aggressore di rete di autenticarsi senza credenziali valide e di ottenere l'esecuzione remota di codice a livello di root. Apple ha risolto la vulnerabilità all’indirizzo 6 agosto 2026, nelle versioni macOS Tahoe 26,6,1, Sequoia 15,7,9 e Sonoma 14,8,9; tuttavia, a seguito di segnalazioni relative a uno sfruttamento attivo della stessa, la CISA ne ha modificato il punteggio da 7,1 a 9,8 (Critico) all’indirizzo 14 agosto e l’ha aggiunta al catalogo delle vulnerabilità note oggetto di sfruttamento (KEV) all’indirizzo 18 agosto, concedendo alle agenzie federali tempo fino al 21 agosto 2026 per provvedere alla correzione.

ShieldBreak: La vulnerabilità 0-day di Defender di Windows senza Patch — E come affrontarla.
Una dimostrazione pubblica di fattibilità denominata ShieldBreak aggira completamente la patch rilasciata d Microsoft'per la vulnerabilità di escalation dei privilegi di Windows Defender nota come RoguePlanet (CVE-2026-50656, CVSS 7,8), consentendo a un aggressore che disponga già dell’esecuzione locale di codice di ottenere una shell a livello SYSTEM su Windows 11 25H2 e Windows Server 2025 con un tasso di successo segnalato pari al 100%. Al momento non esiste alcuna correzione di " Microsoft " che risolva questa vulnerabilità. Deploy la misura di mitigazione provvisoria nella dashboard di Guardian e la ricerca degli indicatori di exploit associati fino a quando non ne venga individuato uno.
Vulnerabilità critica di tipo RCE (esecuzione di codice da parte dell’utente) in Netlogon sui controller di dominio (CVE-2026-41089)
Una vulnerabilità critica, che consente l'esecuzione di codice remoto senza autenticazione, presente in Netlogon ( Windows, CVE-2026-41089, CVSS 9,8) permette a un malintenzionato remoto di eseguire codice con privilegi SYSTEM su un controller di dominio. Patch tutti i controller di dominio nella stessa finestra di manutenzione con gli aggiornamenti di sicurezza maggio 2026 .
Un attacco alla catena di approvvigionamento in Notepad++
Il processo di aggiornamento di Notepad++ è stato compromesso da un attacco alla catena di approvvigionamento; si raccomanda vivamente agli utenti di effettuare l'aggiornamento alla versione 8,8,9 o successive per garantire la propria sicurezza.

