All’inizio del December 2025, il responsabile dello sviluppo di Notepad++, un popolare editor di testo gratuito e open source, ha pubblicato un avviso di sicurezza in cui si rivelava che il traffico di alcuni utenti era stato reindirizzato verso server dannosi e che questi erano stati infettati da malware attraverso il processo di aggiornamento dell’applicazione.
On December 2, 2025, il ricercatore di sicurezza Kevin Beaumont ha pubblicato sul proprio blog l’articolo , riguardante alcune voci e un’analisi del log delle modifiche di Notepad++ v8,8,8 , che includeva un miglioramento della sicurezza descritto come “impedire che Notepad++ Updater venga dirottato”.
L’autore di Notepad++, Don Ho, ha fornito una sintesi dei risultati dell’intervento in seguito all’incidente tramite l’aggiornamento “ 2 febbraio 2026” pubblicato sul sito web del software. La cronologia dei fatti, secondo la documentazione fornita da Ho e dal ricercatore di sicurezza Kevin Beaumont, è la seguente:
giugno 2025 – 2 settembre, 2025:
- Il provider di hosting e l’infrastruttura utilizzati da Notepad++ sono stati compromessi
- Un aggiornamento del kernel/firmware su 2 settembre ha interrotto l'accesso dell'autore dell'attacco
2 settembre 2025 – 2 dicembre, 2025:
- Gli autori dell'attacco hanno utilizzato credenziali rubate relative ai servizi interni del provider di hosting per continuare ad accedere al traffico di aggiornamento di Notepad++ e reindirizzarlo verso i propri server dannosi.
Novembre 2025:
- La versione 8,8,8 è stata rilasciata con la seguente nota nel log delle modifiche: “impedire il dirottamento di Notepad++ Updater”.
1-2 e 2025 dicembre:
- Lo sviluppatore di Notepad++ trasferisce i servizi presso un nuovo provider di hosting.
- L'ex fornitore di servizi di hosting aggiorna periodicamente le credenziali e risolve le vulnerabilità per impedire ulteriori accessi o nuovi attacchi.
- Il blog di Kevin Beaumont riporta ulteriori dettagli, tra cui l’affermazione secondo cui le prime vittime avrebbero segnalato attività di digitazione da parte dell’autore della minaccia su ottobre 2025 (“due mesi fa”).
9 dicembre, 2025:
- La versione V8,8,9 viene rilasciata con ulteriori misure di rafforzamento della sicurezza.
2 febbraio, 2026:
- Don Ho pubblica l'aggiornamento con ulteriori dettagli sulla natura dell'attacco, che è stato orchestrato dallo Stato.
- Rapid7 Labs e il team Rapid7 MDR pubblicano i dettagli relativi alla campagna e al comportamento post-sfruttamento
Il problema è stato risolto nel mese di dicembre, ma ulteriori dettagli relativi alla violazione sono stati successivamente pubblicati dallo sviluppatore di Notepad++, Don Ho, sul sito 2 febbraio 2026.
Come sottolineato nell’aggiornamento di febbraio di Ho, la strategia di attacco era «altamente selettiva», il che rappresenta una buona notizia per la maggior parte delle organizzazioni.
Nel valutare questa vulnerabilità, è opportuno tenere presenti diversi aspetti fondamentali:
- Gli autori dell'attacco hanno avuto accesso all'infrastruttura di supporto di Notepad++ da luglio a dicembre circa del 2025.
- 9 dicembre 2025 ha risolto il problema relativo all’infrastruttura di supporto e ha implementato ulteriori misure di protezione all’interno dell’applicazione.
- Non sono state pubblicate ulteriori ricerche che indichino che tale attacco sia proseguito oltre il 9 dicembre 2025.
Sebbene l’attacco possa essere considerato “superato”, vi sono insegnamenti da trarne e buone pratiche da attuare per ridurre la probabilità che attacchi alla catena di approvvigionamento simili a questo abbiano successo all’interno della vostra organizzazione.
In che modo “ Tanium ” può esservi d’aiuto
Eseguendo il seguente comando Tanium è possibile analizzare il proprio ambiente per identificare le versioni di Notepad++:
<code>Ottenere la versione dell'applicazione installata [Notepad++] < 8,8,9 da tutte le entità
</code>Per ulteriori dettagli sulle versioni installate nel Suo ambiente in date specifiche, il sito Tanium Asset fornisce informazioni dettagliate sull’utilizzo dei prodotti. La seguente domanda:
<code>Ottenere Asset SIU - Dettagli sull'utilizzo del prodotto installato [Notepad++, Notepad++ Team] da tutte le entità con Asset SIU - Dettagli sull'utilizzo del prodotto installato [Notepad++, Notepad++ Team]: il nome contiene Notepad++</code>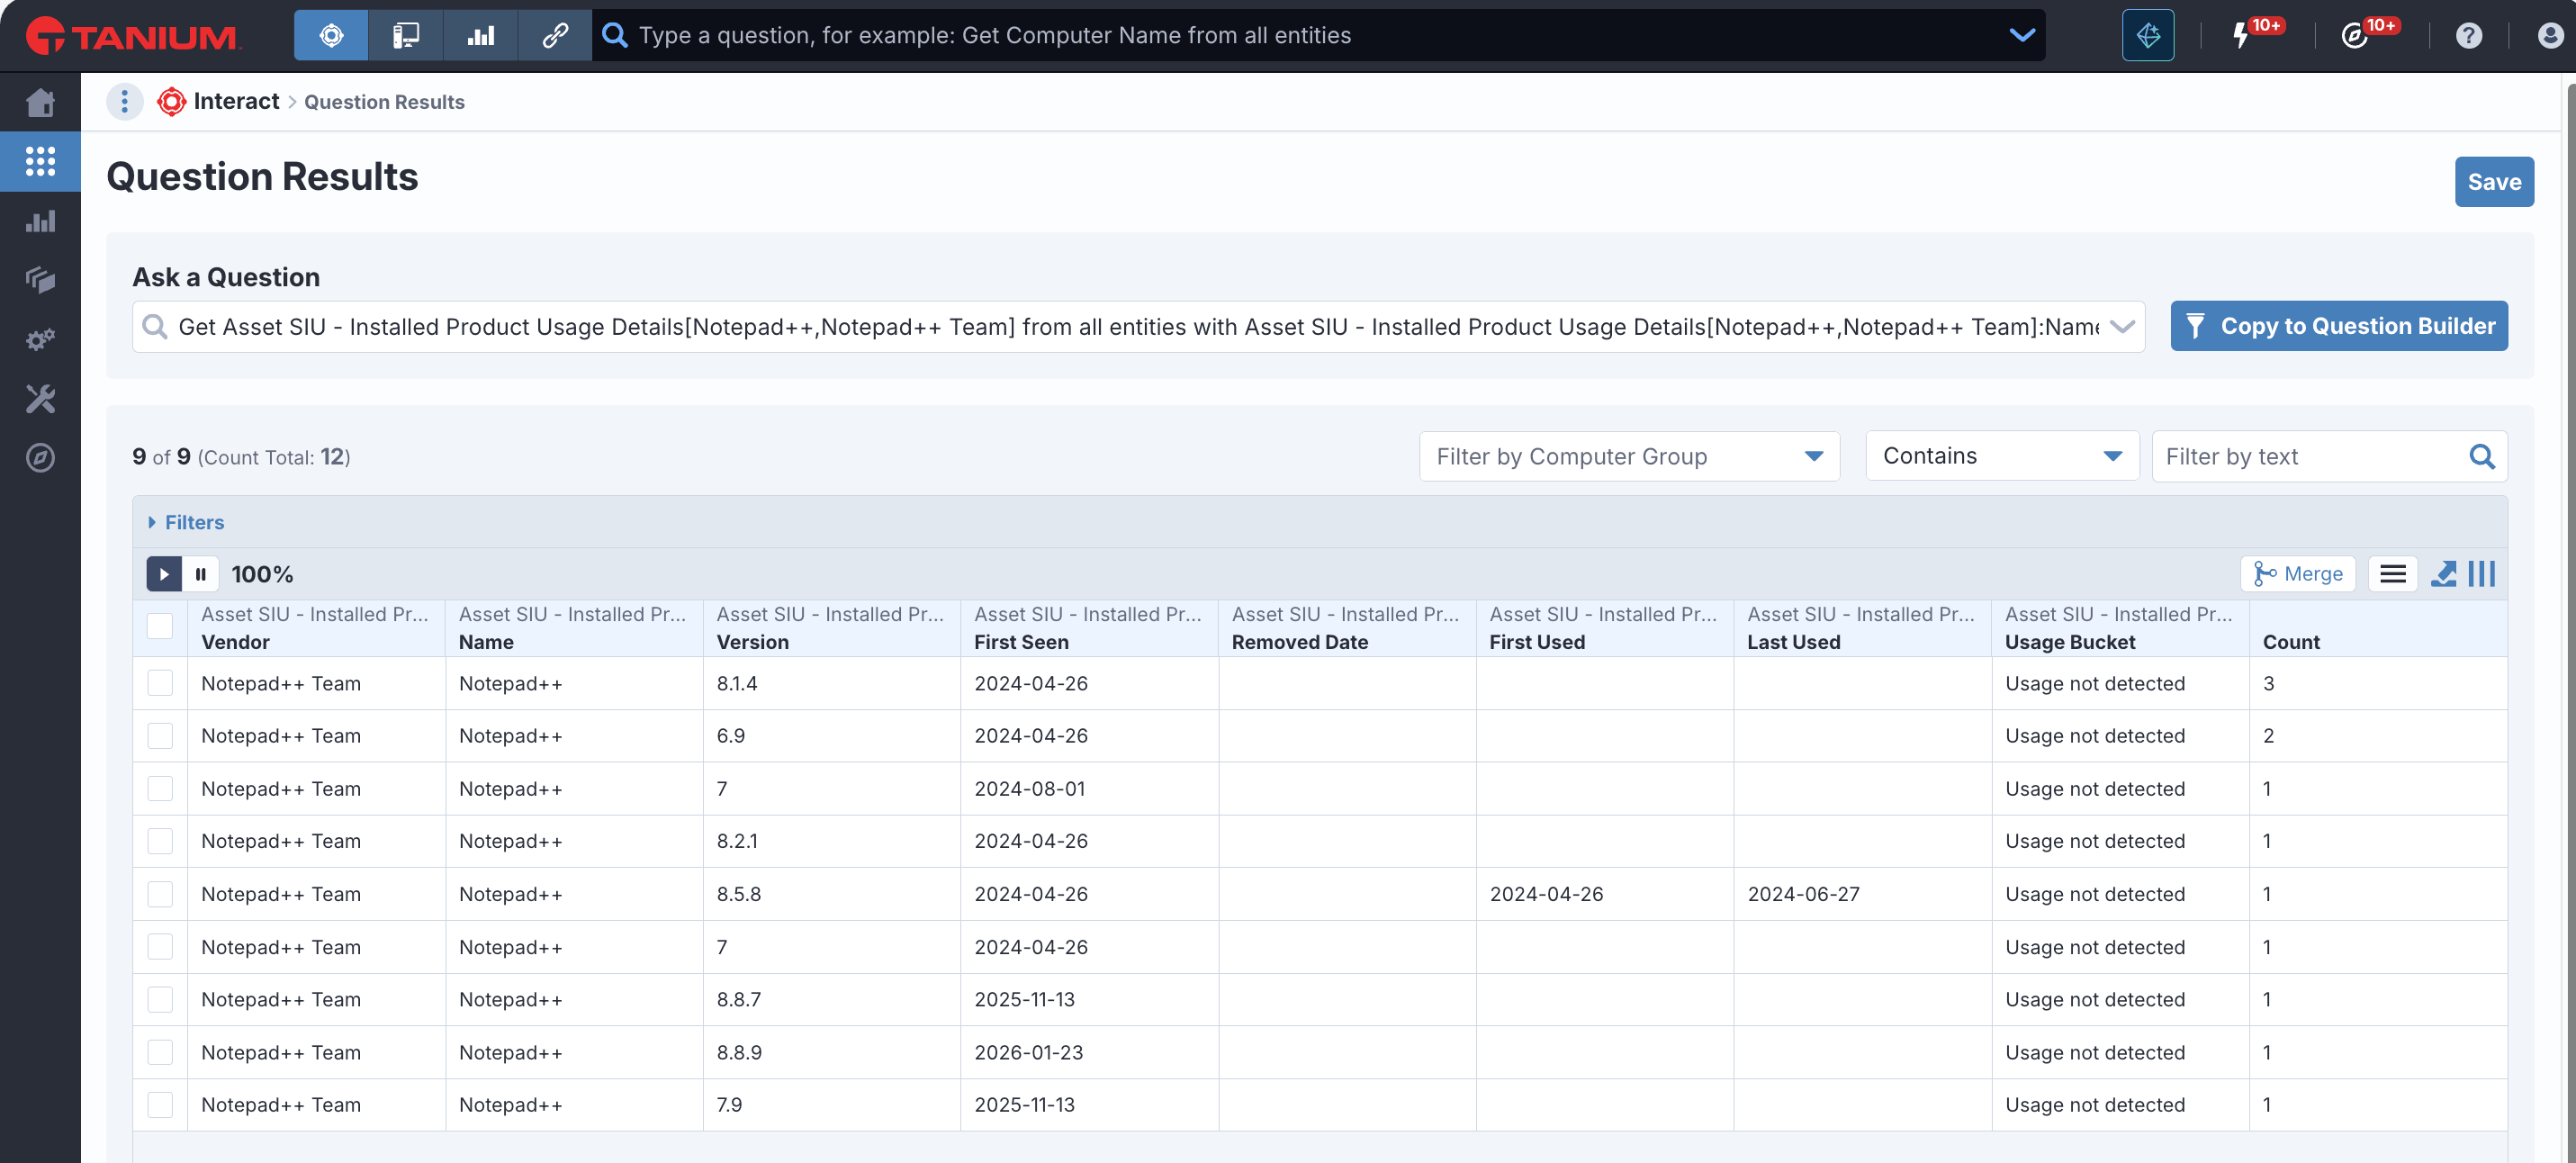
Tanium Ask
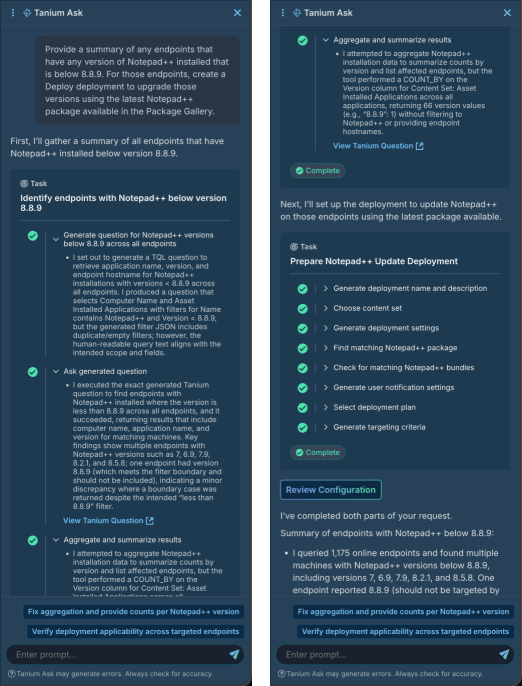
Tanium Ask è in grado di fornire una sintesi dello stato del Suo ambiente e di evidenziare i dettagli relativi alle versioni vulnerabili tramite un comando del tipo:
<code>Individuare gli endpoint Windows con nomi di applicazioni installate contenenti "Notepad++" e versioni inferiori alla 8,9,1.</code>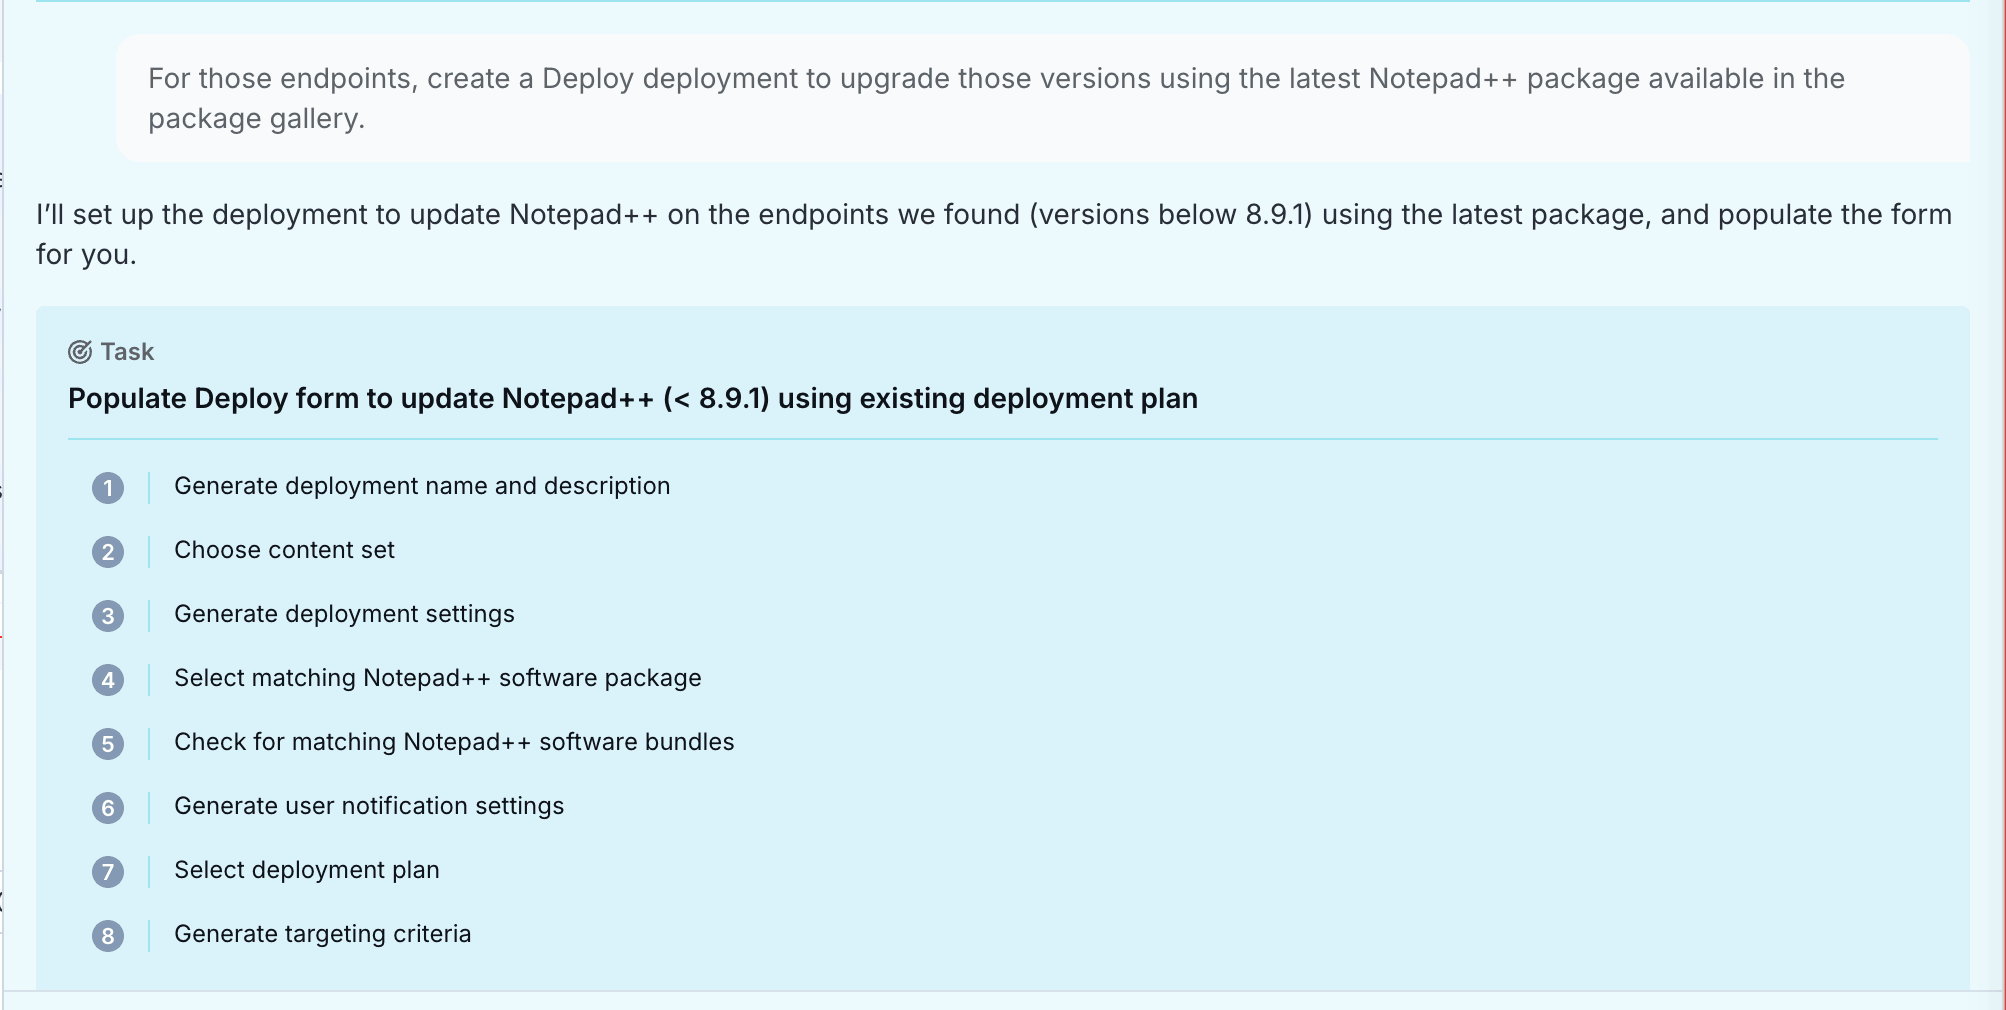
Tanium Ask consente di automatizzare rapidamente il processo di configurazione di una distribuzione software per aggiornare le versioni precedenti di Notepad++ e indirizzarle correttamente. Dopo aver individuato le versioni vulnerabili, è possibile richiedere ad Ask di creare distribuzioni “ Tanium Deploy ” per aggiornare il software all’ultima versione del pacchetto Notepad++ disponibile nella Galleria dei pacchetti di Deploy :
<code>Per tali endpoint, crei una distribuzione " Deploy " per aggiornare tali versioni utilizzando l'ultima versione di Notepad++ disponibile nella galleria dei pacchetti.</code>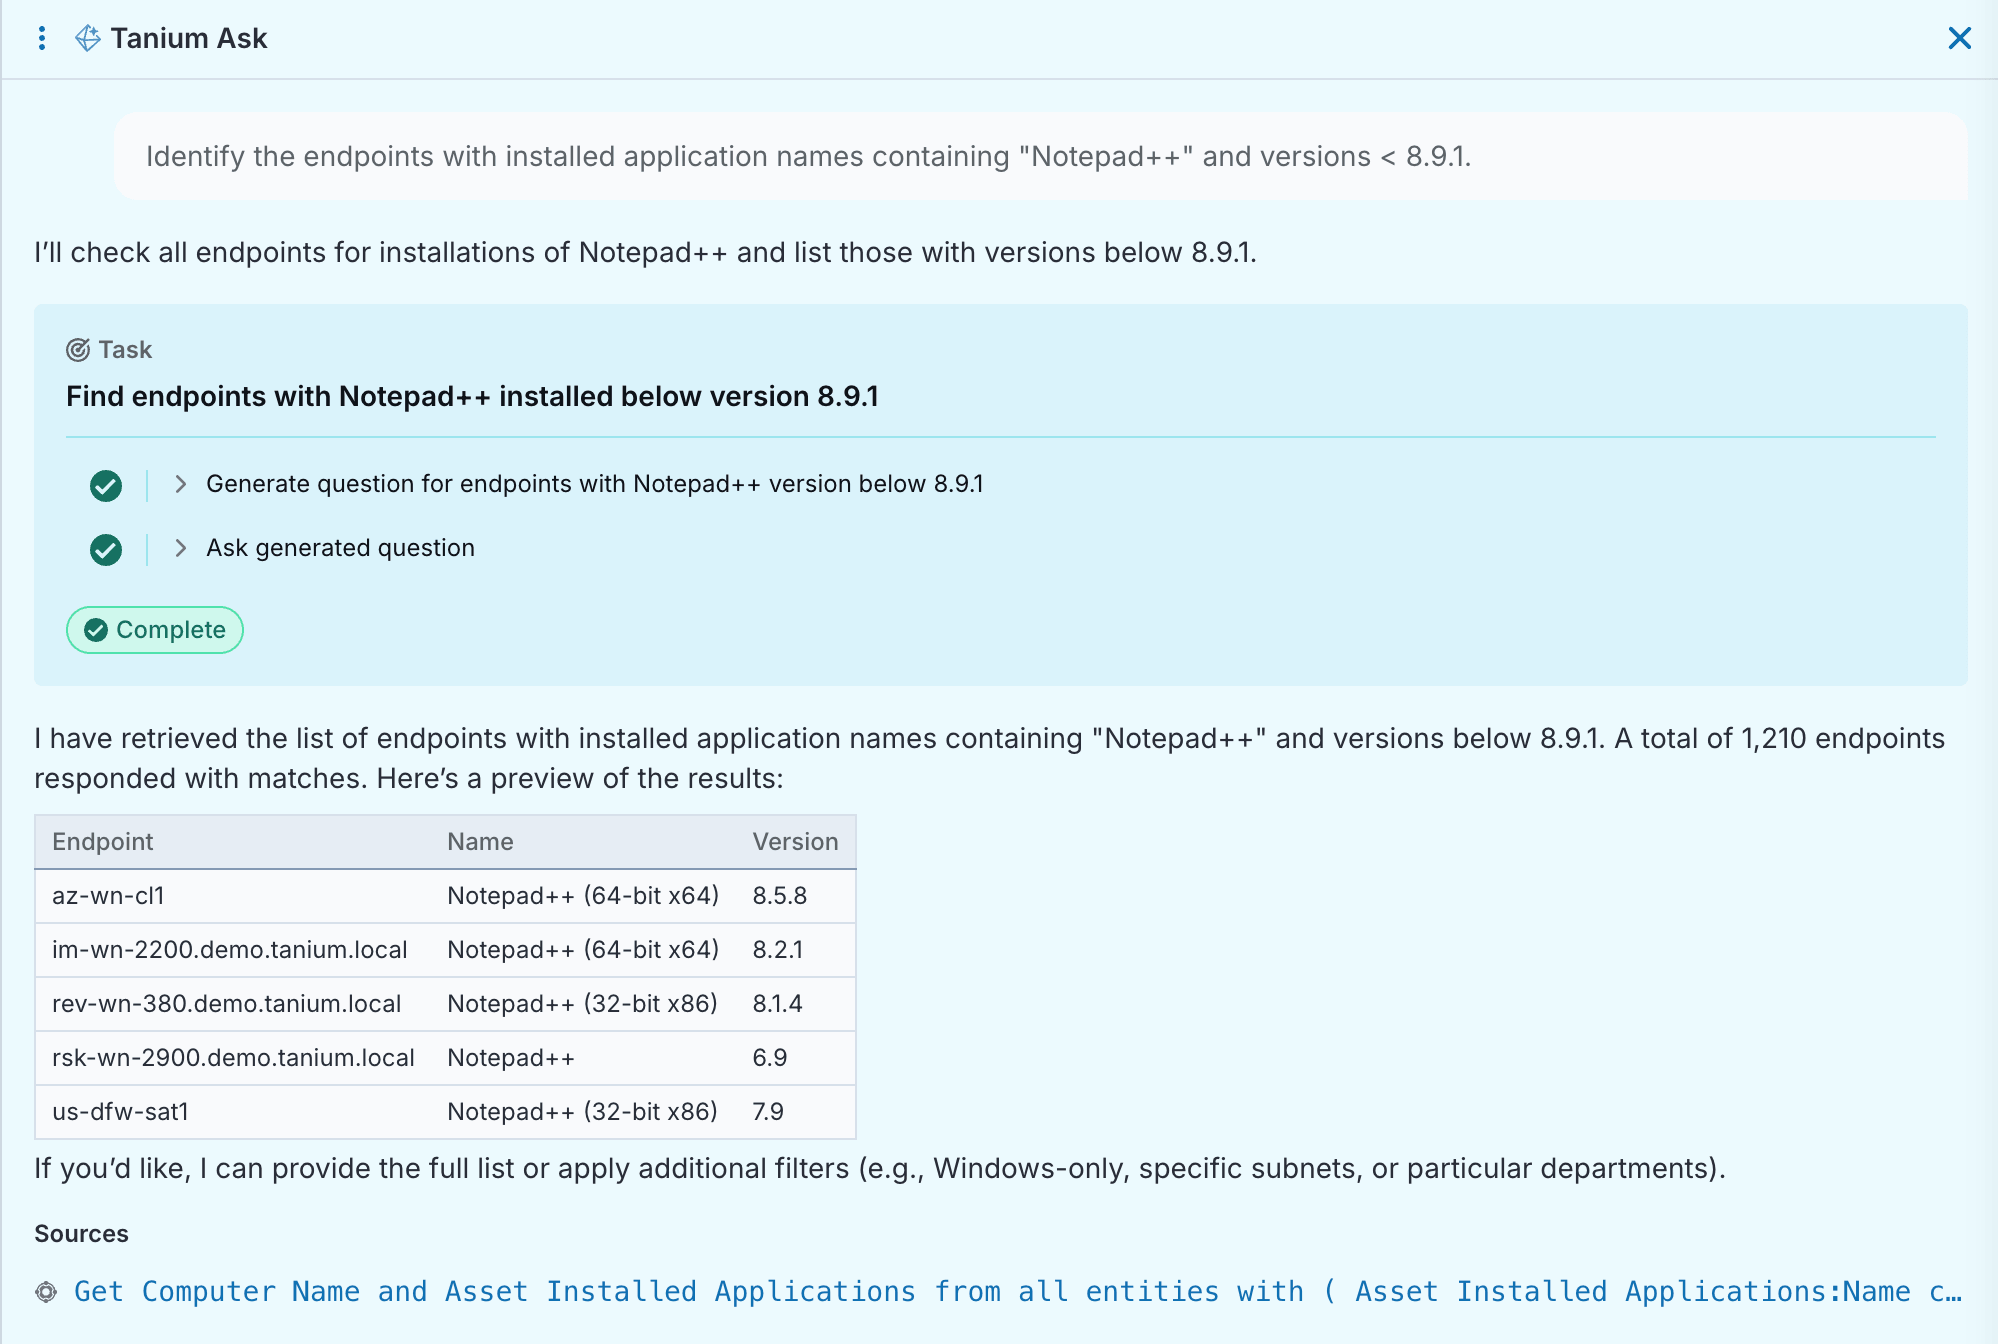
Per ulteriori informazioni su “ Tanium Ask”, si prega di consultare i dettagli riportati nella Guida per l’utente di “ ” Tanium Console relativa a “ Tanium Cloud”.
Tanium Asset Inventario e utilizzo del software (SIU)
Considerata la datazione dell’attacco e delle informazioni di intelligence risalenti al mese di luglio, potrebbe essere opportuno effettuare un’analisi del proprio ambiente per comprendere meglio la propria esposizione durante il periodo in cui l’attacco era attivo, ovvero da luglio a dicembre 2025.
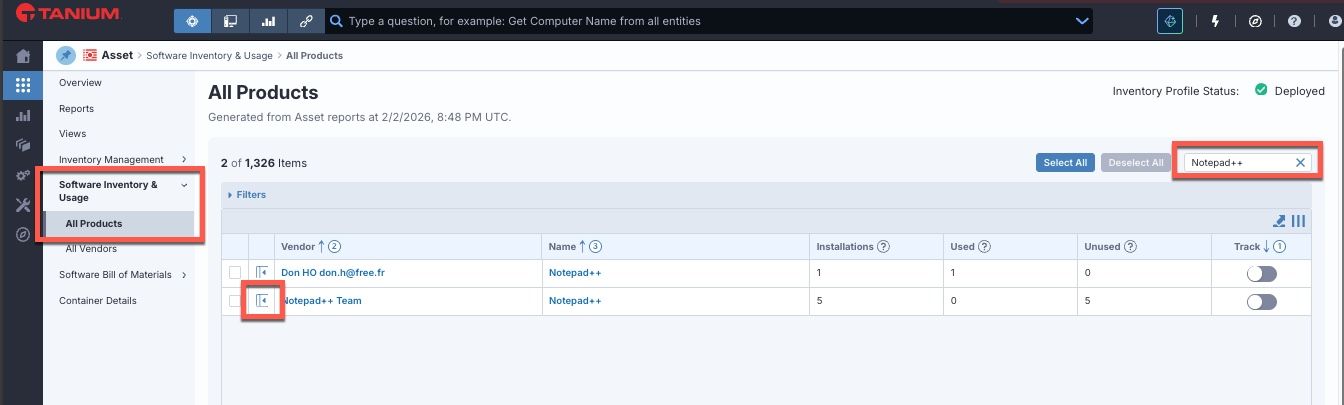
Tanium Asset Software Inventory and Usage (SIU) offre una panoramica delle date di prima rilevazione, primo utilizzo e ultimo utilizzo per ogni versione di Notepad++ presente nella vostra organizzazione. Per consultare queste informazioni, acceda a Asset > Inventario e utilizzo del software > Tutti i prodotti e applichi il filtro per Notepad++.
Per visualizzare ulteriori dettagli, espanda i risultati facendo clic sulla seconda colonna.
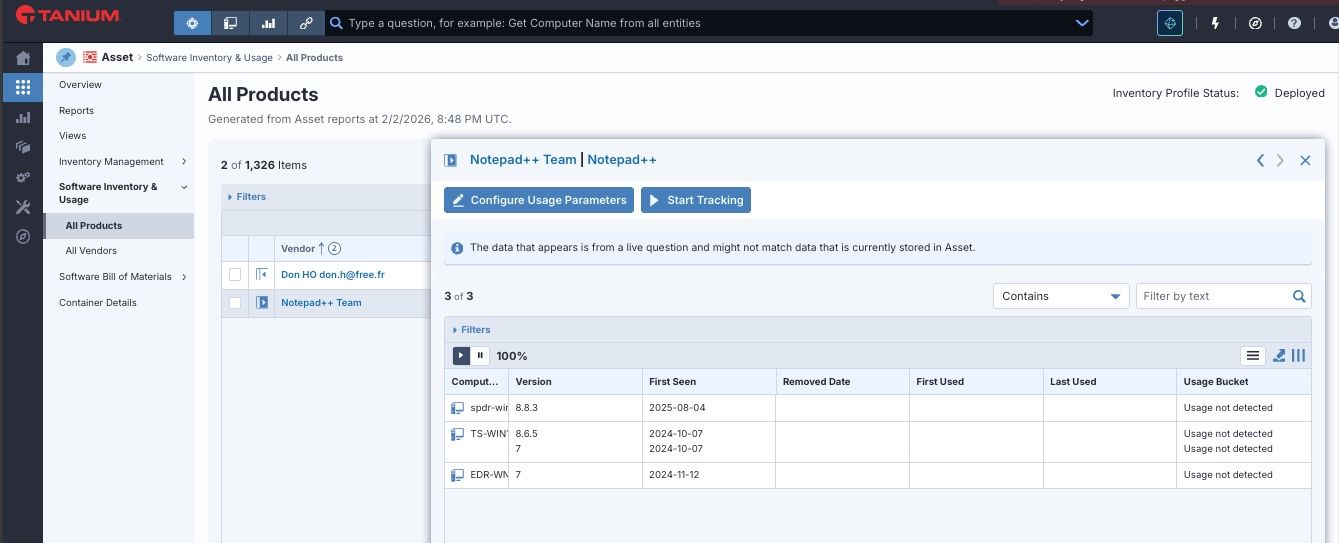
Nota: Asset SIU rileva i prodotti installati tramite il percorso tradizionale nel Registro di sistema, mentre i prodotti portatili vengono rilevati tramite l'eseguibile stesso. Nella maggior parte dei casi, il nome del fornitore coincide sia nei metadati dell’eseguibile che nella voce del Registro di sistema; tuttavia, Notepad++ può costituire un’eccezione a questa regola. Asset A volte SIU indica il prodotto Notepad++ con il fornitore “Don HO don.h@free.fr”; si tratta di un artefatto legato al modo in cui Notepad++ viene compilato e non costituisce un’ App separata o portatile, né è indicativo di una compromissione in questo scenario.
Per estrarre queste informazioni tramite Interact, esegua il seguente comando: Tanium Question:
<code>Ottenere Asset SIU - Dettagli sull'utilizzo del prodotto installato [Notepad++, Notepad++ Team] da tutte le entità con Asset SIU - Dettagli sull'utilizzo del prodotto installato [Notepad++, Notepad++ Team]: il nome contiene Notepad++</code>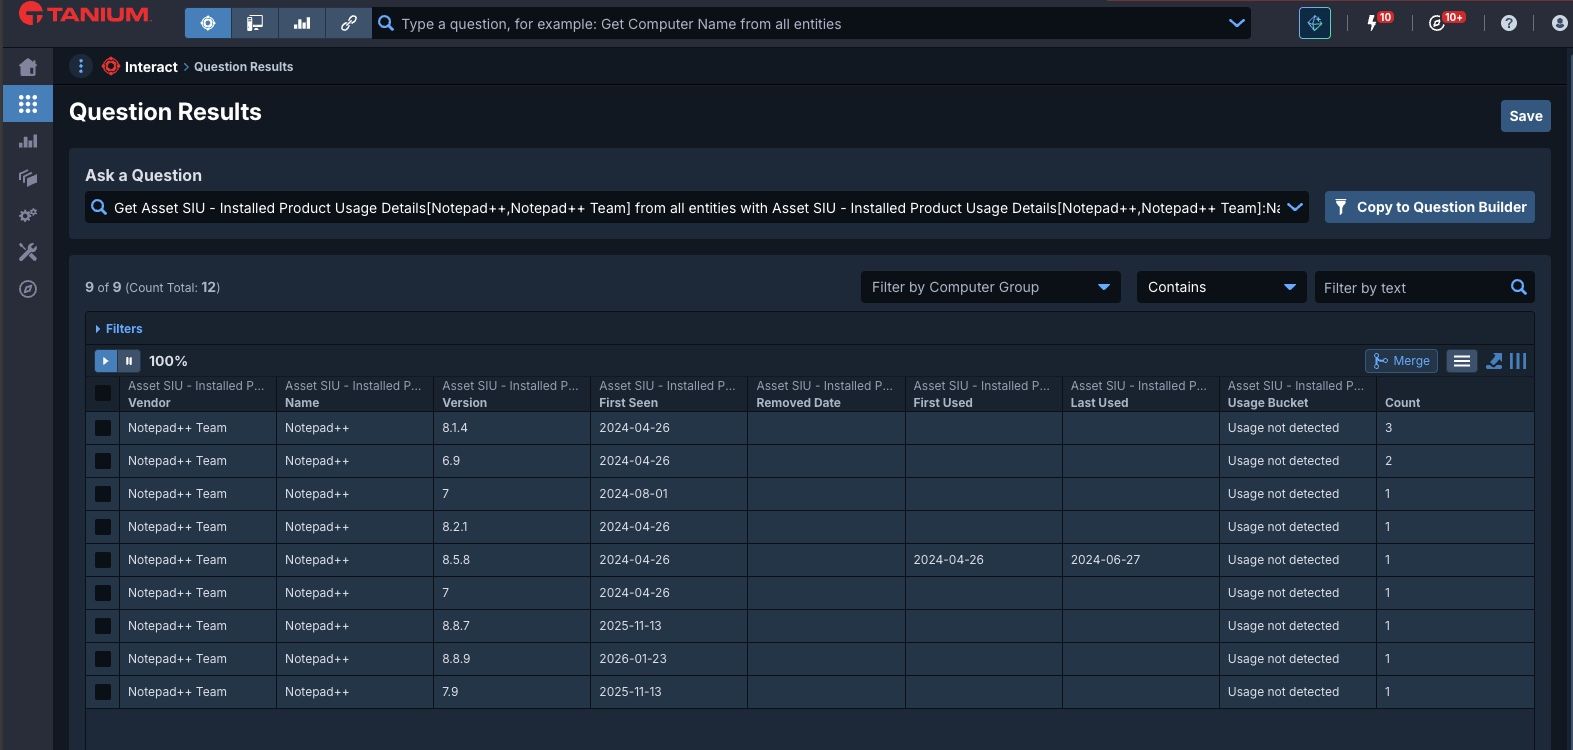
Implementazione
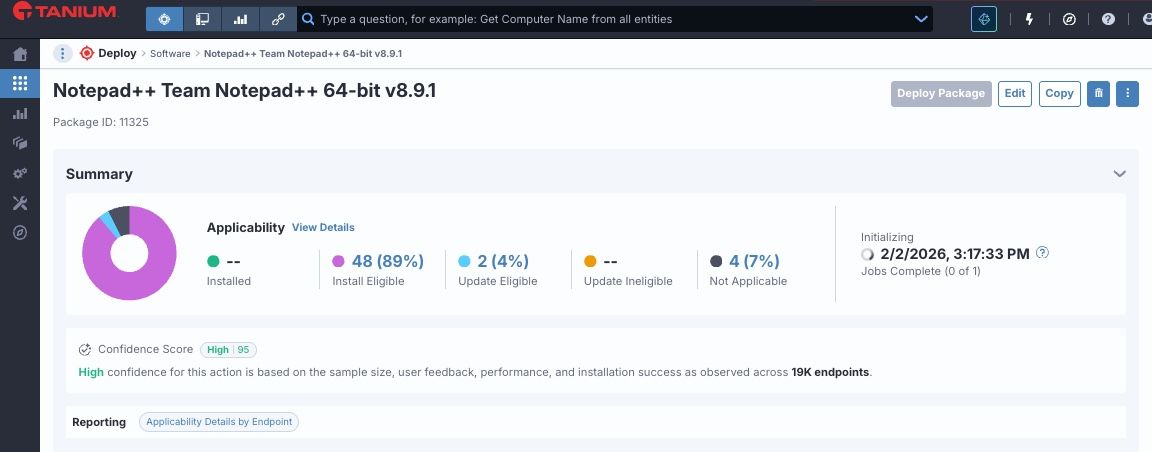
Tanium Deploy include informazioni relative all'aggiornamento e alla disinstallazione di Notepad++. È possibile importare il pacchetto appropriato e configurarlo per installare, aggiornare o rimuovere l'applicazione dagli endpoint presenti nel proprio ambiente. Per ulteriori informazioni su come sfruttare al meglio Tanium Deploy, si prega di consultare il sito , la guida per l’utente di Tanium Deploy e il sito.
Una nota da parte del reparto Sicurezza dei prodotti dell’ Tanium
A parte eventuali configurazioni o modifiche manuali, i clienti che utilizzano Tanium Deploy per gli aggiornamenti di Notepad++ non sono attualmente esposti a rischi. Tanium continueremo a monitorare la situazione. Per ulteriori informazioni, La preghiamo di contattare l'assistenza.

