TANIUM HUNTIQ
Threat Hunting guidato da esperti
Tanium HuntIQ combina ricerca sulla sicurezza, esperti pratici e intelligenza artificiale agente basata su Tanium Atlas, offrendo un'identificazione delle minacce in tempo reale e personalizzata che accelera la risposta e minimizza il rischio organizzativo.
HUNTING AGENTIVO
Caccia in modo più intelligente. Rispondi più velocemente.
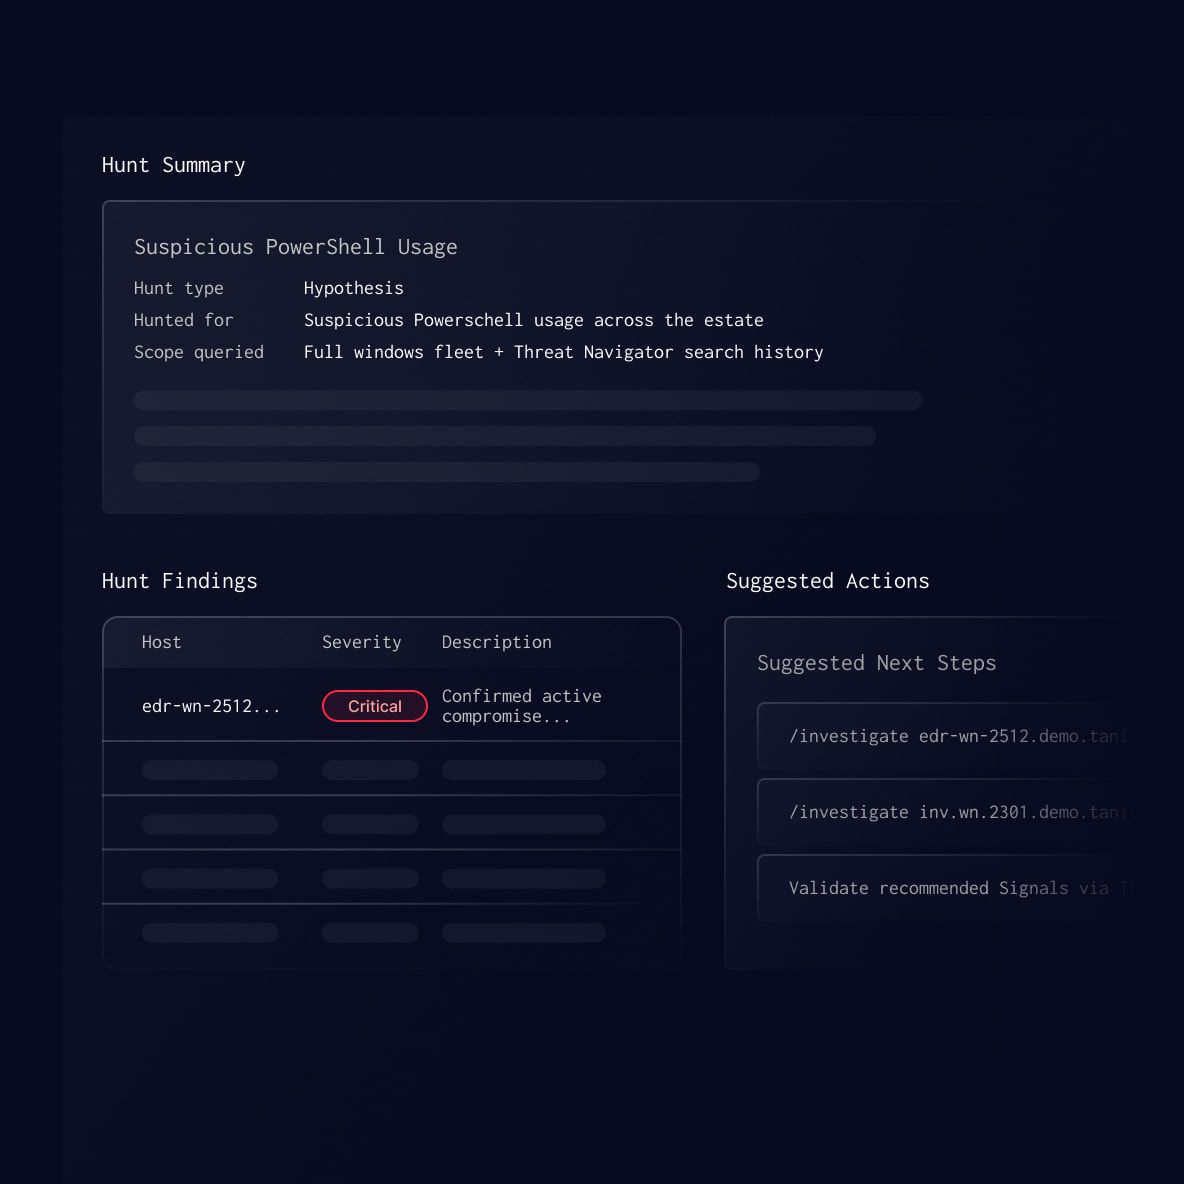
Tanium HuntIQ abbina cacciatori esperti ad Atlas, il nostro sistema operativo autonomo, trasformando una ricerca in linguaggio naturale in una risposta completamente strutturata in pochi minuti, non ore.
Trasforma la ricerca sulla sicurezza globale in insight locali
Il team di ricerca sugli endpoint di Tanium monitora le tecniche emergenti degli attaccanti nel panorama globale delle minacce. Quell'intelligence diventa la base per ogni engagement HuntIQ, offrendo al tuo team una visibilità anticipata sulle tecniche che gli attaccanti stanno utilizzando altrove, così da poter restare un passo avanti.
Inserisci cacciatori esperti direttamente nel tuo ambiente
I cacciatori di minacce di HuntIQ lavorano direttamente all'interno del tuo deployment Tanium, utilizzando la loro competenza in materia di sicurezza e la conoscenza della tua organizzazione per identificare possibili minacce, costruire meccanismi di rilevamento, monitorare l'attività degli intrusi e supportare la risposta agli incidenti senza aggiungere ticket o intermediari.
Avvia un'indagine completa con una semplice richiesta in linguaggio naturale
Atlas riceve un'ipotesi in linguaggio naturale, attiva in parallelo tutte le funzionalità Tanium pertinenti sull'intera flotta e unisce i risultati in un'unica catena di prove. Ciò che prima richiedeva ore a un hunter per triage, scoping, correlazione e contenimento, ora si completa in pochi minuti, con un verdetto strutturato pronto per la tua approvazione con un solo clic.
Gestisci il tuo SOC come un team sempre operativo e al completo
Atlas esegue agenti specializzati per triage, forensica, hunting, rilevamento, identità e baseline sui dati degli endpoint in tempo reale di Tanium. Atlas mantiene il SOC operativo senza interruzioni, e il tuo team mantiene il controllo su ogni azione che modifica il tuo ambiente.
PERCHÉ HUNTIQ
Funzionalità che Potenziano Ogni Hunt
Threat Hunting Proattivo
I cacciatori esperti di HuntIQ cercano proattivamente minacce sofisticate che gli strumenti automatizzati non rilevano, e indirizzano Atlas a dispiegare ogni capacità Tanium pertinente in parallelo nel momento in cui un'ipotesi prende forma. Una caccia che un tempo richiedeva ore di analisi della memoria e correlazione manuale ora produce un verdetto strutturato in pochi minuti.
OFFERTE DELLA PIATTAFORMA TANIUM
Una piattaforma. Tutto ciò di cui hanno bisogno i tuoi endpoint.
Smetti di spendere in strumenti che non comunicano tra loro. Tanium è un'unica piattaforma per visibilità, patching, conformità, risposta alle minacce e operazioni guidate dall'IA.
SOLUZIONE
Operazioni di sicurezza
Potenzia i professionisti della sicurezza con rilevamento automatizzato e continuo e rimedio delle vulnerabilità e delle minacce.
CACCIA, INDAGA, RISPONDI
Tanium Threat Response
Rileva, analizza e correggi le minacce su ogni endpoint in tempo reale prima che gli aggressori possano muoversi, nascondersi o causare danni. Basato su dati endpoint in tempo reale, non su una copia pre-acquisita.
VISIBILITÀ DI ACTIVE DIRECTORY
Tanium Impact
Ottieni piena visibilità sui diritti di Active Directory per ridurre i rischi e contenere le minacce più rapidamente.
DOMANDE FREQUENTI
Hai Domande su HuntIQ?
Ecco le risposte alle domande che i responsabili della sicurezza pongono più spesso prima di aggiungere la caccia alle minacce guidata da esperti al loro programma SecOps. Ancora curioso? Contatta il nostro team.

