TANIUM IMPACT
Visualizza il rischio di movimento laterale
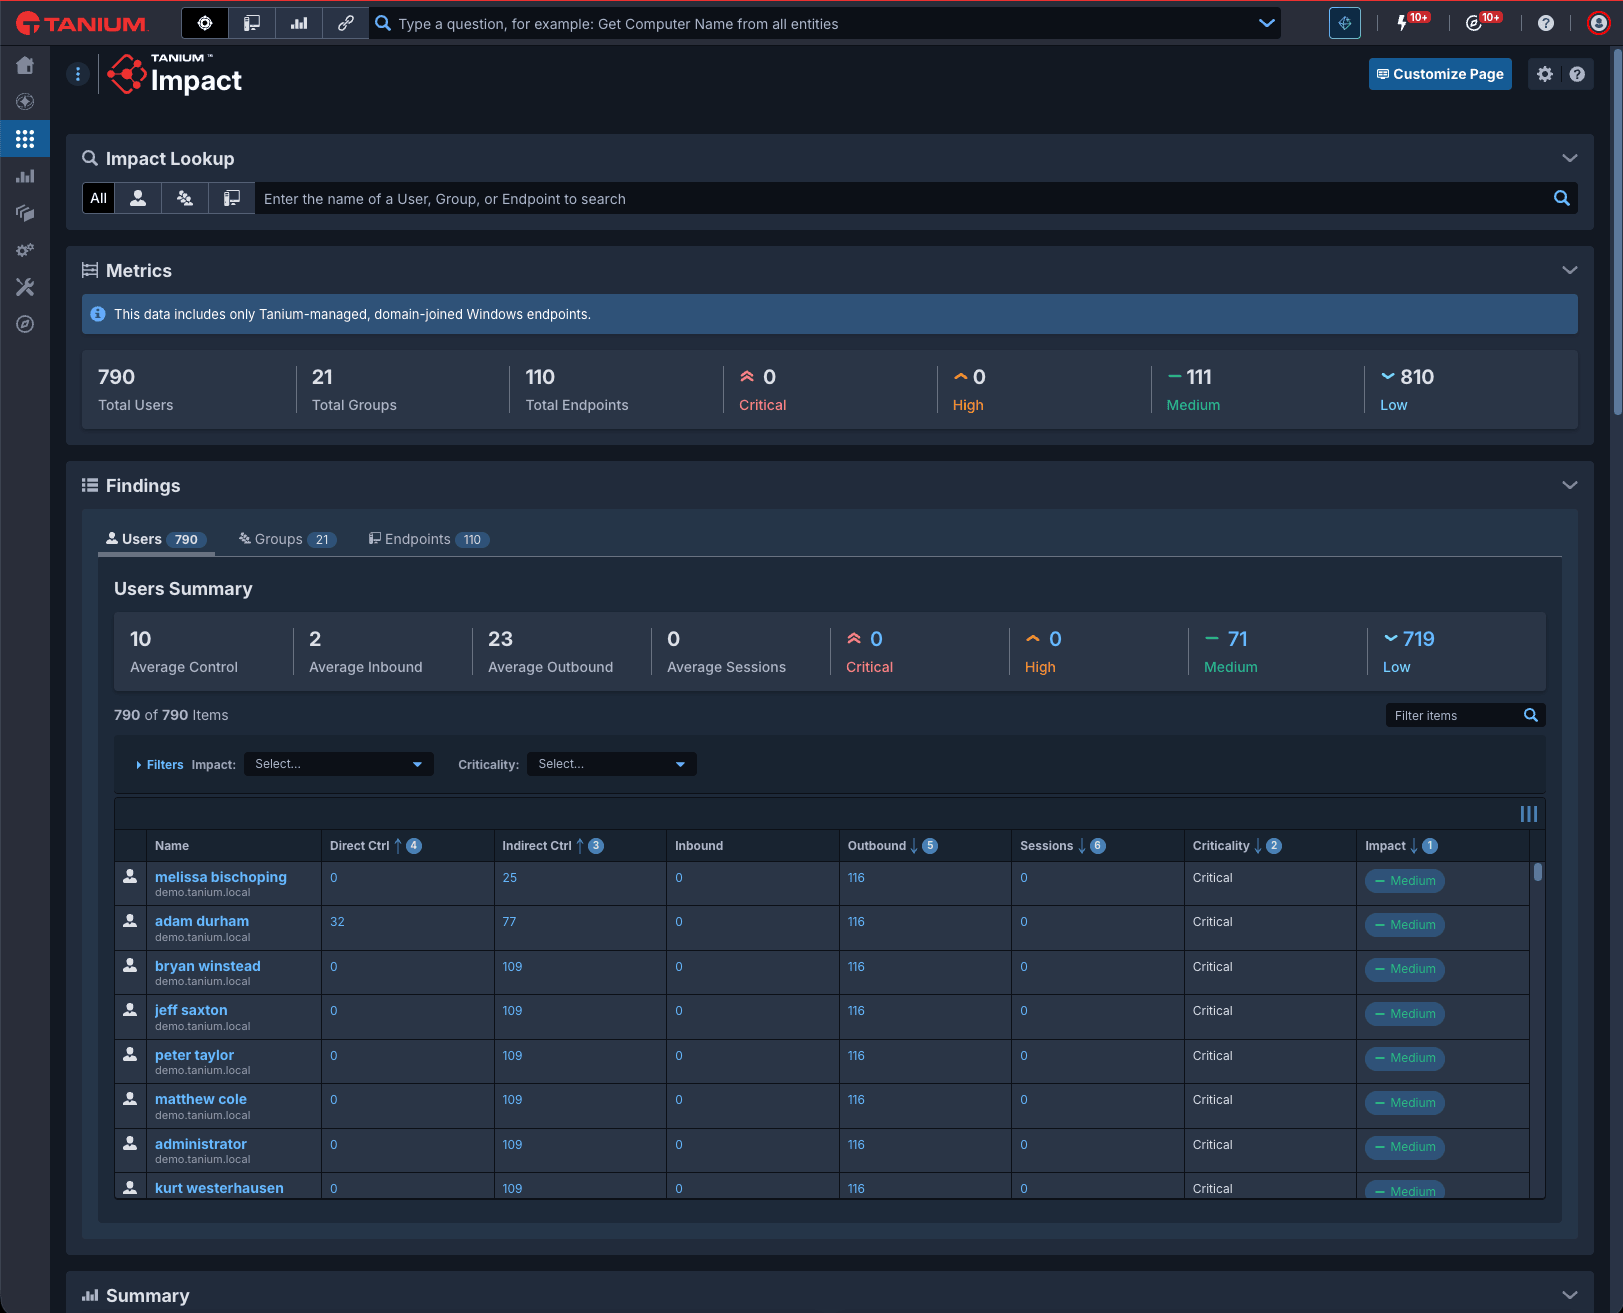
Tanium Impact mappa fino a dove un attaccante potrebbe spostarsi utilizzando i diritti di amministratore esistenti e le appartenenze ai gruppi AD, in modo che i team di sicurezza possano chiudere i percorsi prima che vengano sfruttati.
CONOSCI IL TUO FOOTPRINT DI ACCESSO
Trasforma la proliferazione invisibile dei privilegi in una difesa prioritaria
Impact trasforma i dati degli endpoint e le relazioni di Active Directory in una mappa in tempo reale del rischio di movimento laterale, così puoi correggere prima i percorsi ad alto impatto. La mappa proviene dai tuoi endpoint in tempo reale, non da uno snapshot in un momento specifico, quindi riflette il tuo ambiente così come esiste in questo momento.
Riduci l'impatto delle violazioni e i tempi di contenimento
Visualizzando ogni percorso che un attaccante potrebbe seguire attraverso il tuo Active Directory, inclusi i percorsi nascosti attraverso gruppi annidati, i team di sicurezza possono ridurre proattivamente la superficie di attacco e contenere gli incidenti più rapidamente quando si verificano. Ciò porta a una minore gravità delle violazioni, a un tempo di permanenza ridotto e a minori interruzioni aziendali derivanti da una singola credenziale compromessa.
Massimizzare l'efficienza delle risorse di sicurezza
Invece di distribuire gli sforzi in modo uniforme su ogni avviso o account, i team possono indirizzare le limitate risorse di remediation agli asset ad alto impatto in via prioritaria. Ciò si traduce in una riduzione del rischio più rapida per ogni ora di lavoro degli analisti, insieme a un metodo difendibile e basato sui dati per giustificare dove l'accesso privilegiato viene ristretto per primo.
Esporre il rischio basato sulle credenziali prima che gli aggressori lo sfruttino
La visibilità su chi è connesso ora e chi lo è stato di recente colma un punto cieco comune — sessioni obsolete o con privilegi eccessivi — che gli aggressori sfruttano. Ciò riduce la probabilità che il movimento laterale basato sulle credenziali passi inosservato, rafforzando al contempo le tracce di audit per la conformità e la revisione post-incidente.
Accelerare la velocità e la precisione della risposta agli incidenti
Portando in superficie il contesto del movimento laterale direttamente nel triage degli avvisi e alimentando il punteggio di rischio aziendale di Tanium, gli analisti trascorrono meno tempo a correlare manualmente i dati e più tempo ad agire sugli avvisi ad alto rischio. Ciò riduce il tempo medio di triage, migliora la prioritizzazione in condizioni di sovraccarico di avvisi e garantisce che la postura del rischio continui a funzionare man mano che il tuo ambiente AD e cloud si evolve.
OPERAZIONI DI SICUREZZA
Una visione chiara su privilegi, sessioni e rischi
Grafici
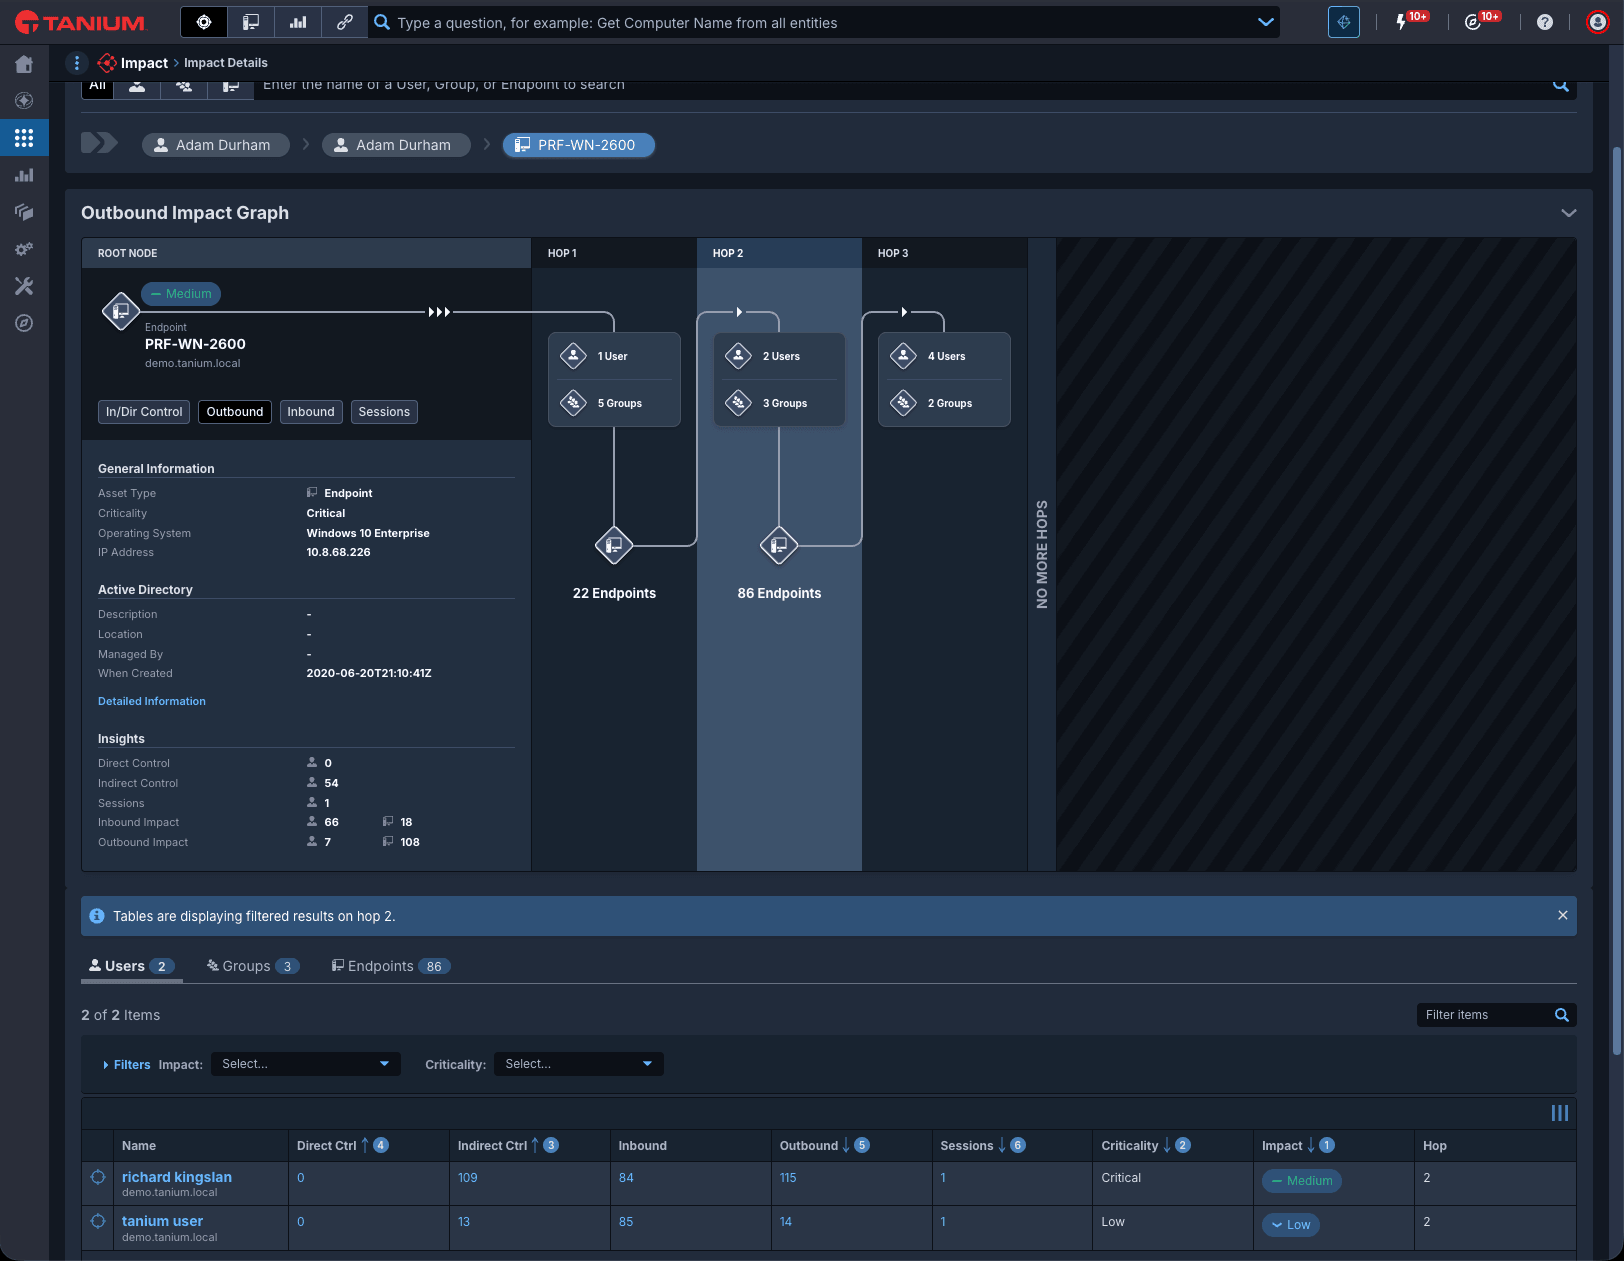
Visualizza istantaneamente il percorso più breve tra due asset qualsiasi. Impact costruisce un grafico in tempo reale del controllo amministrativo su ogni endpoint Windows gestito da Tanium e aggiunto al dominio, mostrando sia l'impatto in uscita che quello in entrata, incluso il controllo indiretto tramite gruppi Active Directory annidati. Niente più districamento manuale di anni di espansione AD per trovare dove si nasconde il vero rischio.
OFFERTE DELLA PIATTAFORMA TANIUM
Una piattaforma. Tutto ciò di cui hanno bisogno i tuoi endpoint.
Smetti di spendere in strumenti che non comunicano tra loro. Tanium è un'unica piattaforma per visibilità, patching, conformità, risposta alle minacce e operazioni guidate dall'IA.
SOLUZIONE
Operazioni di sicurezza
Potenzia i professionisti della sicurezza con rilevamento automatizzato e continuo e rimedio delle vulnerabilità e delle minacce.
CACCIA, INDAGA, RISPONDI
Tanium Threat Response
Rileva, analizza e correggi le minacce su ogni endpoint in tempo reale prima che gli aggressori possano muoversi, nascondersi o causare danni. Basato su dati endpoint in tempo reale, non su una copia pre-acquisita.
CACCIA ALLE MINACCE GUIDATA DA ESPERTI
HuntIQ
Tanium HuntIQ combina ricerca sulla sicurezza, esperti pratici e intelligenza artificiale agente basata su Tanium Atlas, offrendo un'identificazione delle minacce in tempo reale e personalizzata che accelera la risposta e minimizza il rischio organizzativo.
DOMANDE FREQUENTI
Hai domande su Impact?
Impact viene spesso confuso con uno strumento IAM o PAM. Ecco cosa fa realmente, cosa richiede e come i team lo utilizzano.

