Bennett Hendrix III si è appassionato all’idea di diventare un investigatore nel campo della sicurezza informatica dopo aver visto, durante il liceo, un episodio della serie televisiva “ ” (Dexter) , incentrata su un serial killer. In seguito ha cercato su Google il termine “informatica forense” e ha trascorso ore a documentarsi su virus, malware e su un mercato del lavoro in forte espansione. Sulla base di quella breve esperienza, ha deciso di intraprendere la carriera nel campo della sicurezza informatica.
Tuttavia, essere cresciuto in un quartiere a maggioranza afroamericana nei pressi di St. Louis, in un sistema scolastico che non offriva alcun programma di studi STEM, ha reso tutto ciò difficile. Nonostante le difficoltà iniziali all’università, è riuscito a entrare nell’elenco degli studenti meritevoli e, poco prima di laurearsi, si è recato a proprie spese a una fiera del lavoro ad Atlanta, dove ha presentato la propria candidatura presso il maggior numero possibile di aziende. Il giorno stesso in cui ha conseguito la laurea, ha ricevuto un’offerta da PwC, colosso nel settore della consulenza e della revisione contabile.
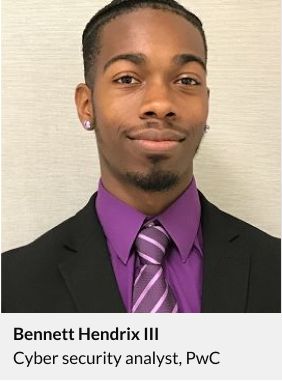
«Onestamente, non sono stati loro a trovarmi. «Li ho trovati», afferma Hendrix. All’età di 24 anni, lavora come analista di sicurezza informatica presso PwC, aiutando clienti quali un grande operatore della grande distribuzione e un’agenzia governativa ad affrontare le crisi relative alla gestione degli accessi e delle identità.
Oggi sono sempre più numerose le aziende che desiderano trovare persone come Hendrix, e a ragione. I datori di lavoro con esigenze significative in materia di sicurezza si trovano ad affrontare una serie di sfide aziendali di grande portata: una pandemia globale che ha indotto la forza lavoro a passare al lavoro da remoto, una conseguente recessione economica che ha ridotto i budget destinati all’IT, un forte aumento degli attacchi informatici registrati di recente e una carenza globale di competenze di lunga data .
Infatti, il 56% delle aziende intervistate nell’ambito dello studio 2020 (ISC)2 Cybersecurity Workforce Study dichiara di non disporre di personale sufficiente nel settore della sicurezza informatica. Anche altri studi delineano scenari altrettanto preoccupanti. Secondo Emsi, una società specializzata in analisi del mercato del lavoro, attualmente nel mondo vi è una domanda di 330 milioni di professionisti della sicurezza informatica, ma il numero effettivo è di poco superiore alla metà, ovvero circa 178 milioni.
[Leggi: Tre tendenze che determinano la necessità di una sicurezza " endpoint "]
Il COVID-19 non ha certo migliorato la situazione. Per cominciare, il numero di attacchi informatici è aumentato vertiginosamente, poiché milioni di persone sono passate dal lavorare su computer attentamente monitorati in ufficio a utilizzare PC domestici e smartphone collegati a reti Wi-Fi a banda larga disponibili in commercio. E anziché impiegare più personale per far fronte a questi attacchi, molte aziende hanno di fatto destinato il proprio personale addetto alla sicurezza informatica al semplice compito di garantire la connessione di tutti quei PC domestici.
«Nella fretta di risolvere altri problemi degli utenti, molte aziende hanno prestato minore attenzione alla verifica che fossero state applicate tutte le ultime patch di sicurezza», afferma John Pescatore, direttore delle tendenze emergenti in materia di sicurezza presso il SANS Institute, un’azienda specializzata nella ricerca e nella formazione nel settore IT. La pandemia ha inoltre mandato all’aria i piani di spesa. Mentre il 34% delle aziende intervistate a metà del 2020 dal SANS Institute ha dichiarato che avrebbe aumentato la spesa per la sicurezza a causa del COVID-19, il 26% ha affermato che avrebbe speso meno e il 40% ha dichiarato di non esserne sicuro.
Colmare il divario
Per contribuire a soddisfare le esigenze critiche in materia di personale, i responsabili delle assunzioni aziendali stanno adottando strategie sempre più audaci. Alcuni si stanno rivolgendo a gruppi tradizionalmente sottorappresentati, quali le donne, le persone di colore e i latinoamericani, per raggiungere potenziali clienti come Hendrix. Molti stanno concentrando i propri sforzi non tanto sull’assunzione di figure di spicco nel campo della sicurezza informatica a costi elevati, quanto piuttosto sulla riqualificazione dei propri dipendenti o sull’assunzione di neolaureati dei nuovi corsi di sicurezza informatica offerti da at Community , boot camp online e società di formazione, afferma Rob Sentz, responsabile dell’innovazione presso Emsi, una società di analisi del mercato del lavoro.
Secondo Emsi, oltre la metà dei professionisti del settore della sicurezza informatica possiede un titolo di studio di secondo livello. Tuttavia, secondo Sentz, molte figure professionali nel settore della sicurezza informatica non richiedono titoli di studio così avanzati. Nel 2019, molte delle 700.000 persone che sono diventate professionisti della sicurezza informatica non hanno conseguito la laurea al termine di lunghi percorsi di studio in ambito tecnologico, bensì hanno completato programmi accelerati pensati per fornire un’esperienza pratica nella lotta contro le minacce informatiche odierne. In questo modo, potranno essere messi al lavoro fin dal primo giorno.
Ad esempio, l’Università di York di Toronto ha creato , una versione della durata di 12 settimane di un corso sulla sicurezza informatica che in precedenza richiedeva mesi per essere completato. Anche i corsi intensivi indipendenti sulla sicurezza informatica e le piattaforme di formazione online hanno risposto all’esigenza di formazione, con programmi di tipo “ ” dal costo massimo di 19.000 dollari che consentono ai diplomati di ottenere certificazioni relative alle minacce informatiche odierne in tempi ancora più brevi.
Iniziative come queste stanno cominciando a dare i loro frutti. Per la prima volta in assoluto, la carenza di personale qualificato nel settore della sicurezza informatica si è ridotta nel 2019, secondo lo studio 2020 (ISC)2 “ ” sulla forza lavoro nel settore della sicurezza informatica. Ciò è dovuto a quei 700.000 nuovi lavoratori, ma anche a una diminuzione delle offerte di lavoro da 4 milioni a 3,1 milioni, a causa dei tagli dovuti alla crisi economica.
Ampliare il bacino di talenti
Allo stesso tempo, la pandemia ha aperto gli occhi ai responsabili IT su come possa essere la forza lavoro. Come avviene per molte altre mansioni lavorative, l’aumento della produttività di chi lavora da casa comporta una maggiore disponibilità da parte dei team di sicurezza ad assumere personale indipendentemente dal luogo di residenza.
Standard Chartered PLC, il colosso finanziario con sede a Londra, ha istituito un programma di apprendistato della durata di due anni volto ad attingere a un bacino di talenti più diversificato e globale. «Abbiamo dedicato notevoli sforzi alla ricerca di soluzioni per creare un bacino di talenti nel settore della sicurezza informatica che sia diversificato e sostenibile», afferma Tanuj Kapilashrami, responsabile delle risorse umane del gruppo Standard Chartered.
Anche altre fonti di talento stanno ricevendo maggiore attenzione. La divisione australiana di IBM ha recentemente annunciato un programma volto a formare 3.000 veterani militari affinché entrino a far parte della professione. L’ente “ ” di New York City offre l’accesso gratuito a 4.000 corsi su Coursera — tra cui quelli dedicati alla sicurezza informatica — ai newyorkesi disoccupati e sottoccupati. Nel frattempo, i blog di settore e le conferenze virtuali sono pieni di consigli sulla necessità di smettere di pubblicare annunci di lavoro scoraggianti che richiedono anni di esperienza e certificazioni specialistiche, al fine di ampliare il bacino di candidati.
Crescere dall’interno
In definitiva, per la maggior parte delle aziende, la principale fonte di nuovi talenti proverrà dall’interno. Molti dipendenti possiedono le competenze matematiche necessarie e il talento innato per diventare rapidamente membri efficaci del team di sicurezza. Commercialisti, revisori dei conti, responsabili della garanzia della qualità o esperti informatici in generale sono i candidati ideali, afferma Mark Hanson, responsabile dell’analisi dei talenti presso Emsi.
«Questi professionisti possiedono già una vasta conoscenza dei sistemi informatici, prestano un’enorme attenzione ai dettagli e sanno come ricostruire la sequenza degli eventi per individuare la causa di un problema», afferma Hanson. Ad esempio, un commercialista ha maggiori probabilità di individuare un sofisticato schema di frode finanziaria. Inoltre, gli amministratori di rete e il personale IT sanno già come proteggere l’azienda senza rallentare i computer di tutti.
[Leggi: Come migliorare l’igiene informatica]
Inoltre, molti di questi lavoratori svolgono mansioni il cui futuro è incerto. Le aziende che trasferiscono i servizi IT sul cloud spesso necessitano di un numero inferiore di amministratori di rete. I contabili e coloro che operano in settori quali l’amministrazione o le vendite sono esposti ai rischi legati all’automazione. Aziende quali AT&T, Morgan Stanley e il governo federale, attraverso la Federal Cybersecurity Reskilling Academy dell’ , hanno tutte riscontrato un forte interesse da parte di coloro che intendono intraprendere una carriera nel settore della sicurezza informatica.
Presso Standard Chartered, lo sviluppo dei talenti interni rappresenta una priorità fondamentale. Negli ultimi 12 mesi, il 33% degli oltre 700 addetti alla sicurezza assunti dall’azienda è stato reclutato internamente, afferma Kapilashrami. Intende portare tale percentuale al 50% nei prossimi anni e, in ultima analisi, al 70%. «Il nostro obiettivo è quello di creare un bacino di talenti interno e di riqualificare la nostra forza lavoro», afferma.
I giovani del mondo informatico come fonte di ispirazione
Naturalmente, le aziende possono fare solo fino a un certo punto da sole. Secondo Pescatore, sarà necessario un nuovo approccio per ricostituire completamente il bacino di talenti. SANS, ad esempio, ha recentemente avviato una collaborazione con la National Cyber Scholarship Foundation per lanciare CyberStart, un concorso in cui gli studenti delle scuole superiori si contendono 2 milioni di dollari in borse di studio universitarie.
Gli studenti ottengono risultati positivi ottenendo buoni punteggi in competizioni simili a giochi volte a salvaguardare l’ambiente e, nel corso di tali attività, entrano in contatto con materie quali la programmazione, la crittografia e la scienza forense.
Il che ci riporta a Hendrix, che è entrato per caso nel mondo della sicurezza informatica guardando una serie televisiva su un serial killer. In questo periodo, sta facendo la sua parte per garantire che i giovani appartenenti a gruppi sottorappresentati si interessino alla sicurezza informatica sin dalla giovane età. Sebbene la pandemia abbia impedito lo svolgimento dei suoi incontri di alfabetizzazione tecnologica in presenza nelle scuole della zona di San Antonio, ha recentemente pubblicato un libro intitolato “Saleen, the CyberTeen”, che racconta la storia di una giovane ragazza di colore.
«La mia missione è quella di sensibilizzare le giovani generazioni sulle possibilità esistenti», afferma Hendrix. «E nel settore si sta diffondendo sempre più la consapevolezza che saranno necessari.»

