La protezione degli endpoint (si apre in una nuova scheda) può risultare complessa. Gli autori delle minacce cercano di stare sempre un passo avanti rispetto alle vostre misure, soluzioni e consapevolezza in materia di sicurezza informatica. Inoltre, man mano che si aggiungono endpoint, la complessità può aumentare sia in termini di volume che di diversità.
Il numero di endpoint è piuttosto semplice. Il numero di dispositivi endpoint è in aumento, poiché sempre più membri del team hanno bisogno di connettersi, lavorare da qualsiasi luogo e migliorare la propria produttività.
La diversità degli endpoint è più complessa. I diversi tipi di dispositivi — che si tratti di computer portatili, computer fissi, server o altri — creano nuove opportunità per le minacce di penetrare le vostre difese. Poiché nell’intera infrastruttura sono presenti diversi sistemi operativi e ambienti, ogni tipo di dispositivo presenta le proprie vulnerabilità specifiche.
Threat Response 3,3: Modernizzazione di eBPF in Linux
Per aiutare le organizzazioni a rafforzare ulteriormente la sicurezza dei propri endpoint Linux , è ora disponibile la guida “ Threat Response 3,3 ” di Tanium. La presente versione amplia la copertura già esistente dei sistemi " Linux ". Offre una maggiore visibilità sulle minacce presenti su numerosi tipi di endpoint, ampliando la copertura a vari ambienti operativi e consentendo agli esperti di sicurezza di rispondere rapidamente agli attacchi e di limitarne le costose conseguenze.
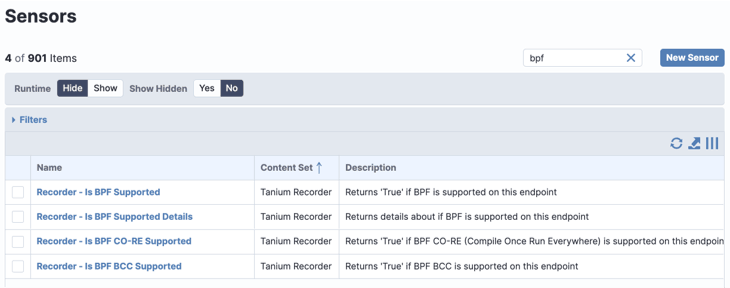
Con la versione 3,3 di “ Threat Response”, Tanium introduce il supporto esteso per Berkeley Packet Filter (eBPF) su Linux. Questa tecnologia consente alle organizzazioni di eseguire programmi in ambiente sandbox all’interno del kernel di Linux , senza modificare il codice sorgente del kernel né caricare un modulo del kernel. Grazie al nuovo supporto per eBPF, Threat Response offre ora una visibilità completa, dal desktop al server, coprendo un’ampia gamma di sistemi operativi, su uno stack tecnologico che rappresenta il futuro della visibilità degli eventi.
Threat Response 3,3 garantisce la rapidità di risposta necessaria per risolvere le minacce su tutti gli endpoint su larga scala, riducendo i tempi di risoluzione da lunghe giornate o settimane a pochi minuti.
RBAC è al vostro fianco
L’introduzione del supporto per eBPF rappresenta solo l’ultima innovazione tecnologica di Tanium volta a facilitare l’utilizzo di Threat Response. Con la precedente versione “ Threat Response 3,2,67 ”, Tanium ha esteso le funzionalità dei controlli di accesso basati sui ruoli (RBAC) agli avvisi, alle prove salvate e alle istantanee. Ciò consente ai clienti di creare profili utente (User Personas), limitando al contempo la visibilità di avvisi, prove salvate e istantanee in base al gruppo di diritti di gestione.
Il modello RBAC consente inoltre agli amministratori di personalizzare la visibilità degli utenti, offrendo alle organizzazioni la flessibilità necessaria per adattarsi alle proprie esigenze specifiche.
Grazie al continuo sviluppo di Threat Response, Tanium offre la soluzione di risposta agli incidenti e di risoluzione dei problemi più rapida e affidabile attualmente disponibile per le grandi aziende. Il nuovo Threat Response 3,3 contribuisce a garantire la sicurezza della Sua organizzazione, indipendentemente dal numero di endpoint o dai tipi di ambienti operativi in uso.
Scoprite di più su Tanium Threat Response 3,3 (si apre in una nuova scheda) e prenotate una demo per vederlo in azione.

