I rischi legati agli endpoint sono in continua evoluzione — e lo stesso vale per l’ Tanium.
Abbiamo appena lanciato il nostro nuovo prodotto, SBOM per Comply, e stiamo fornendo un supporto ARM ampliato su tutta la nostra piattaforma XEM, oltre a miglioramenti alla nostra soluzione Risk & Compliance.
Abbiamo sviluppato questi prodotti e ampliato le funzionalità fondamentali della nostra piattaforma per fornire ai team operativi e di sicurezza IT maggiore efficienza, informazioni preziose e flussi di lavoro semplificati, il tutto con l’obiettivo di far fronte alla complessità sempre crescente degli ambienti tecnologici moderni.
Continui a leggere per scoprire:
- In che modo l’SBOM di Comply può illustrarvi ogni singolo caso di vulnerabilità legate al software — come Log4J o SolarWinds — nell’intero ambiente aziendale
- In che modo il nostro supporto esteso per ARM vi consente di gestire e proteggere ulteriori endpoint ARM insieme ai vostri endpoint Intel da un’unica console
- In che modo gli aggiornamenti apportati alla nostra soluzione “ Risk &Compliance” migliorano il supporto ai computer virtuali, aumentano la fruibilità delle metriche di Benchmark, ottimizzano i flussi di lavoro relativi alla conformità e molto altro ancora
SBOM per l’ Comply: come proteggersi dagli attacchi alla catena di approvvigionamento del software
L’attacco hacker ai danni di SolarWinds del 2020 ha messo in luce un aspetto: gli attacchi alla catena di approvvigionamento del software rappresentano una delle maggiori minacce di questa epoca e sono in continua crescita. Si consideri quanto segue:
- I criminali informatici stanno intensificando i propri attacchi alla catena di fornitura del software. Nel periodo compreso tra gennaio e ottobre 2022, il repository open source npm ha rilevato 7.000 caricamenti di pacchetti dannosi, con un aumento di circa 100x rispetto ai 75 caricamenti registrati nel 2020.
- La maggior parte delle applicazioni utilizza ormai librerie open source vulnerabili. Secondo Tidelift, il 92% delle applicazioni contiene attualmente librerie open source che potrebbero presentare vulnerabilità nascoste e sfruttabili, simili a quelle descritte nei casi Log4j o OpenSSL.
- È in arrivo una normativa relativa alle catene di approvvigionamento del software. Si noti come la sicurezza della catena di approvvigionamento del software abbia avuto un ruolo centrale nel decreto presidenziale del maggio 2021 sul miglioramento della sicurezza informatica nazionale (redatto in risposta all’incidente SolarWinds).
Alla luce di quanto sopra, non sorprende che Gartner preveda che, entro il 2025, il 45% delle organizzazioni a livello mondiale avrà subito un attacco alla catena di fornitura del software — con un aumento del 3x rispetto al 2021.
Abbiamo creato la nostra nuova SBOM per il prodotto " Comply " per aiutarvi a individuare e contrastare questi attacchi.
L'SBOM di Comply Le offre una visibilità completa sulla Sua catena di fornitura del software. Vi mostra tutte le applicazioni presenti nel vostro ambiente e tutte le librerie open source da esse utilizzate. Quando viene individuata una vulnerabilità nella catena di fornitura, è possibile utilizzare l’SBOM per l’ Comply , al fine di individuare rapidamente ogni istanza di tale vulnerabilità nel proprio ambiente e passare senza soluzione di continuità alle azioni correttive, quali l’aggiornamento delle librerie o la disattivazione degli endpoint interessati.
Con " Tanium", è possibile individuare tali vulnerabilità durante l'esecuzione – senza dover chiudere le applicazioni in uso durante la scansione degli endpoint – e risolverle da remoto in modo rapido e su larga scala in ambienti di qualsiasi dimensione. Il risultato? Potrete individuare rapidamente la vostra esposizione ai nuovi attacchi alla catena di approvvigionamento e risolvere tali vulnerabilità il prima possibile.
Grazie alla SBOM per l’ Comply, otterrete:
- Maggiore sicurezza: individuare le vulnerabilità della catena di fornitura del software, gestirne i rischi e ridurre al minimo la probabilità di una violazione.
- Risposta più rapida: individuate e risolvete rapidamente le vulnerabilità nelle istanze di runtime delle vostre applicazioni e reagite più rapidamente alle minacce alla sicurezza della catena di fornitura, comprese le vulnerabilità zero-day e altre minacce emergenti.
- Una migliore gestione delle vulnerabilità ( Risk ): stabilite l’ordine di priorità delle vulnerabilità da risolvere in base al loro livello di rischio e individuate quelle che richiedono un intervento immediato.
- Conformità normativa: garantisca il livello di sicurezza richiesto per le Sue applicazioni software e verifichi e dimostri facilmente tale conformità.
- Risparmio sui costi: evitate di subire costosi attacchi alla catena di fornitura e sostituite un insieme eterogeneo di soluzioni puntuali per la sicurezza della catena di fornitura con un’unica piattaforma unificata.
Supporto ARM ampliato: ampliate la vostra presenza su ARM senza preoccupazioni
I processori ARM stanno rapidamente guadagnando terreno nel panorama dell’ endpoint . Le organizzazioni hanno ampliato la propria presenza nel settore ARM di 3x unità in soli due anni, e a ragione. I dispositivi endpoint dotati di processori ARM garantiscono un funzionamento efficiente e possono ridurre i costi dei data center e del cloud fino al 40%.
Per aiutarLa a gestire la Sua crescente flotta di endpoint ARM — e per accelerarne l’adozione senza rischi operativi o di sicurezza — stiamo ampliando le funzionalità principali di Tanium per garantire visibilità e controllo su un numero ancora maggiore di risorse basate su ARM.
Non si tratta, per così dire, di un nuovo prodotto o di una nuova funzionalità. Abbiamo invece integrato il supporto per ARM in tutta la nostra piattaforma XEM. Potrà sfruttare le funzionalità complete di visibilità e gestione offerte d Tanium per gli endpoint ARM, gestendoli e proteggendoli insieme agli altri endpoint, il tutto da un’unica piattaforma, con un unico agente e da un’unica console.
Grazie al supporto esteso per ARM di " Tanium", potrete:
- Continuate a utilizzare un’unica piattaforma per la visibilità e la gestione dell’ endpoint , man mano che integrate i dispositivi terminali dotati di processori ARM supportati
- Gestire gli endpoint ARM che intendete adottare nel corso del vostro prossimo ciclo di rinnovamento su larga scala delle risorse
- Gestite i server ARM sia nei data center che nel cloud da un’unica piattaforma
- Approfittate dell’efficienza e dei risparmi sui costi derivanti dall’adozione su larga scala dell’ endpoint e ARM senza aumentare i rischi operativi o di sicurezza
Nuove funzionalità per la soluzione “ Risk & Compliance” di Tanium
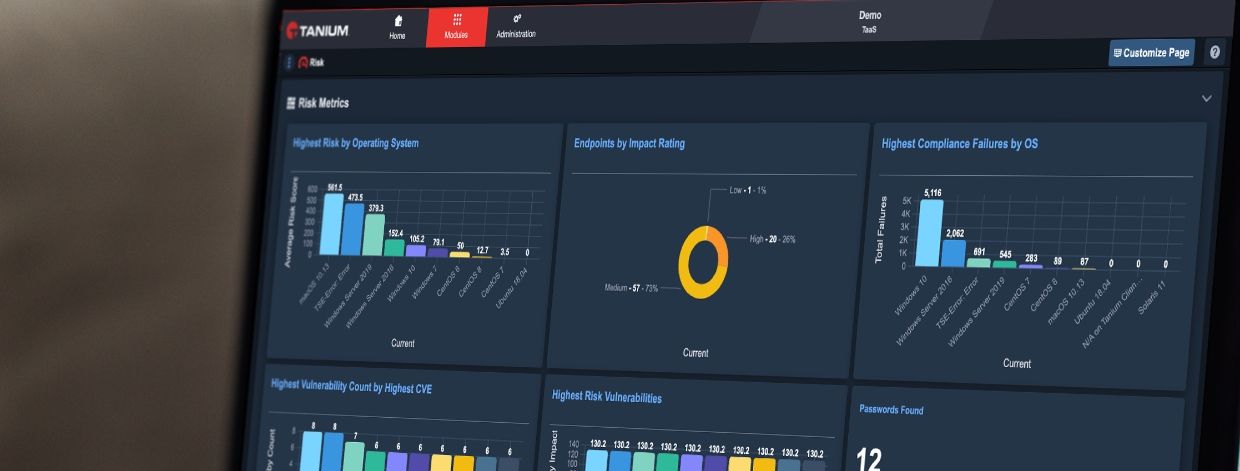
La soluzione " Risk & Compliance" di Tanium offre una visione in tempo reale del profilo di rischio dell’intero ambiente IT, oltre a strumenti che consentono di gestire tale esposizione in modo proattivo, basato sui dati e continuo.
Risk & Compliance fornisce una valutazione continua del rischio del Suo ambiente basata su molteplici vettori di rischio nel corso del tempo, oltre a indicare il rischio per sistema operativo, il numero di vulnerabilità e altre metriche chiave.
Abbiamo rilasciato alcuni aggiornamenti alla nostra soluzione “ Risk&Compliance” che garantiranno un supporto migliore ai computer virtuali, miglioreranno l’usabilità delle metriche di benchmark , semplificheranno i flussi di lavoro relativi alla conformità e offriranno ulteriori vantaggi.
Maggiore visibilità e controllo sulle macchine virtuali
La nostra versione " giugno 2023 " amplia il supporto per le vostre macchine virtuali. Questo aggiornamento migliorerà l'efficienza consentendo ai team di sicurezza di visualizzare e gestire tutti i server virtuali e gli hypervisor all'interno del Server Management Center (vCenter) di VMware. Inoltre, i team possono effettuare valutazioni dei rischi su tutti gli hypervisor ESX ed ESXi gestiti da vCenter, disponendo così di un unico punto di riferimento anziché di molti.
Grazie alla soluzione “ Risk & Compliance” di Tanium, ora potete:
- Visualizzare tutti i server virtuali e gli hypervisor tramite vCenter
- Eseguire valutazioni di conformità e vulnerabilità degli hypervisor ESX ed ESXi tramite le API di vCenter
- Eseguire in modo più sicuro ed efficiente scansioni remote autenticate degli hypervisor ESXi
Sfruttate il catalogo CISA KEV direttamente dalla vostra console Tanium
Il catalogo “Known Exploits and Vulnerabilities” (KEV) dell’Agenzia per la sicurezza informatica e delle infrastrutture (CISA) rappresenta una risorsa inestimabile per i team di sicurezza. Questo database pubblico, contenente le falle e i punti deboli di sicurezza noti e già sfruttati, viene utilizzato dalle organizzazioni per individuare e correggere le vulnerabilità note presenti nei propri ambienti.
Tuttavia, la ricerca nel database CISA KEV può richiedere tempo; per questo motivo, Tanium sta rendendo più semplice per i team sfruttare questo database senza dover uscire dalla console dell’ Tanium e e senza interrompere il loro flusso di lavoro. I team di sicurezza possono ora accedere al CISA KEV direttamente dalle dashboard di analisi e reportistica di " Tanium Comply". Grazie a questi dati aggiornati, la vostra organizzazione sarà in grado di:
- Assegnare la priorità agli exploit più pericolosi e attivi sulla base dei dati KEV più recenti della CISA
- Risparmiate tempo e riducete gli errori eliminando la ricerca manuale e l’individuazione delle vulnerabilità note e sfruttabili
- Assegnate immediatamente la priorità alle vulnerabilità CVE ad alto rischio, riducendo i tempi di risposta e garantendo una maggiore sicurezza
Miglioramenti ai benchmark
Tanium Benchmark offre confronti in tempo reale tra i Suoi indicatori di rischio e quelli delle altre aziende del Suo settore. Progettata inizialmente per fornire confronti basati su oltre 20 metriche diverse, la versione “ giugno 2023 ” amplia l’ambito di applicazione di Benchmark per includere ulteriori metriche fondamentali e introduce nuove funzionalità aggiuntive, al fine di offrire una visione ancora più completa del profilo di rischio della vostra organizzazione.
Tra i miglioramenti figurano:
- Miglioramenti apportati alla dashboard dei rischi di “ Tanium”, un sistema unico, accurato e basato sull’impatto
- La nuova pagina "Benchmark" dedicata alla salute consente al cliente di verificare rapidamente se i propri indicatori stanno funzionando come dovrebbero. Visualizzare lo stato di ciascuna metrica di riferimento
- Metriche aggiuntive provenienti dai moduli “ Core ”, che offrono a tutti i clienti di “ Tanium ” un valore immediato derivante da Benchmark
Gestione delle eccezioni per l' Comply
Comply È il moderno modulo di gestione delle vulnerabilità di Tanium e una componente fondamentale della nostra soluzione " Risk &Compliance". Grazie a “ Comply”, le organizzazioni possono eseguire scansioni continue dei propri endpoint alla ricerca di vulnerabilità, configurazioni errate e casi di non conformità agli standard interni o alle normative esterne. Grazie a questi dati in tempo reale, le organizzazioni possono stabilire le priorità tra i problemi individuati, promuovere le misure correttive e verificare se i rischi sono stati effettivamente risolti.
Con il rilascio di “ giugno 2023 ”, gli utenti di “ Comply ” possono ora avvalersi delle nostre nuove funzionalità di gestione delle eccezioni, che consentono loro di controllare in modo più granulare i propri ambienti IT. I team addetti alle operazioni IT e alla sicurezza potranno:
- Creare eccezioni per i risultati relativi alla conformità e alle vulnerabilità e registrare le motivazioni e le date di scadenza corrispondenti
- Mantenere nascosti per impostazione predefinita i risultati oggetto di eccezione.
- Potrete generare più facilmente risultati in Comply sulla base dei dati più rilevanti per la protezione del vostro ambiente IT
Più prodotti, più asset supportati: minore rischio di “ endpoint ”
Tutti e tre questi prodotti si integrano nella nostra piattaforma “ Converged Endpoint Management ” (XEM) e Le offrono un’unica soluzione unificata per gestire e proteggere ogni flusso di lavoro e ogni “ endpoint ” nel Suo ambiente. Forniscono strumenti pratici per affrontare al meglio le principali sfide odierne in materia di endpoint e dimostrano il nostro impegno nell’offrire tutta la visibilità e il controllo di cui avete bisogno da un’unica piattaforma.
In sintesi: grazie all’ Comply SBOM, al supporto esteso per ARM e a una soluzione più solida per l’ Risk e e la conformità, potrete gestire e proteggere un numero maggiore di endpoint, in più modi rispetto al passato — in modo rapido, semplice e su qualsiasi scala — mitigando così i rischi emergenti di oggi.
Compia il passo successivo più appropriato per portare all’interno della Sua organizzazione le funzionalità in continua espansione di Tanium . Contattateci per richiedere una demo personalizzata di questi nuovi prodotti e di molto altro ancora.

